 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.

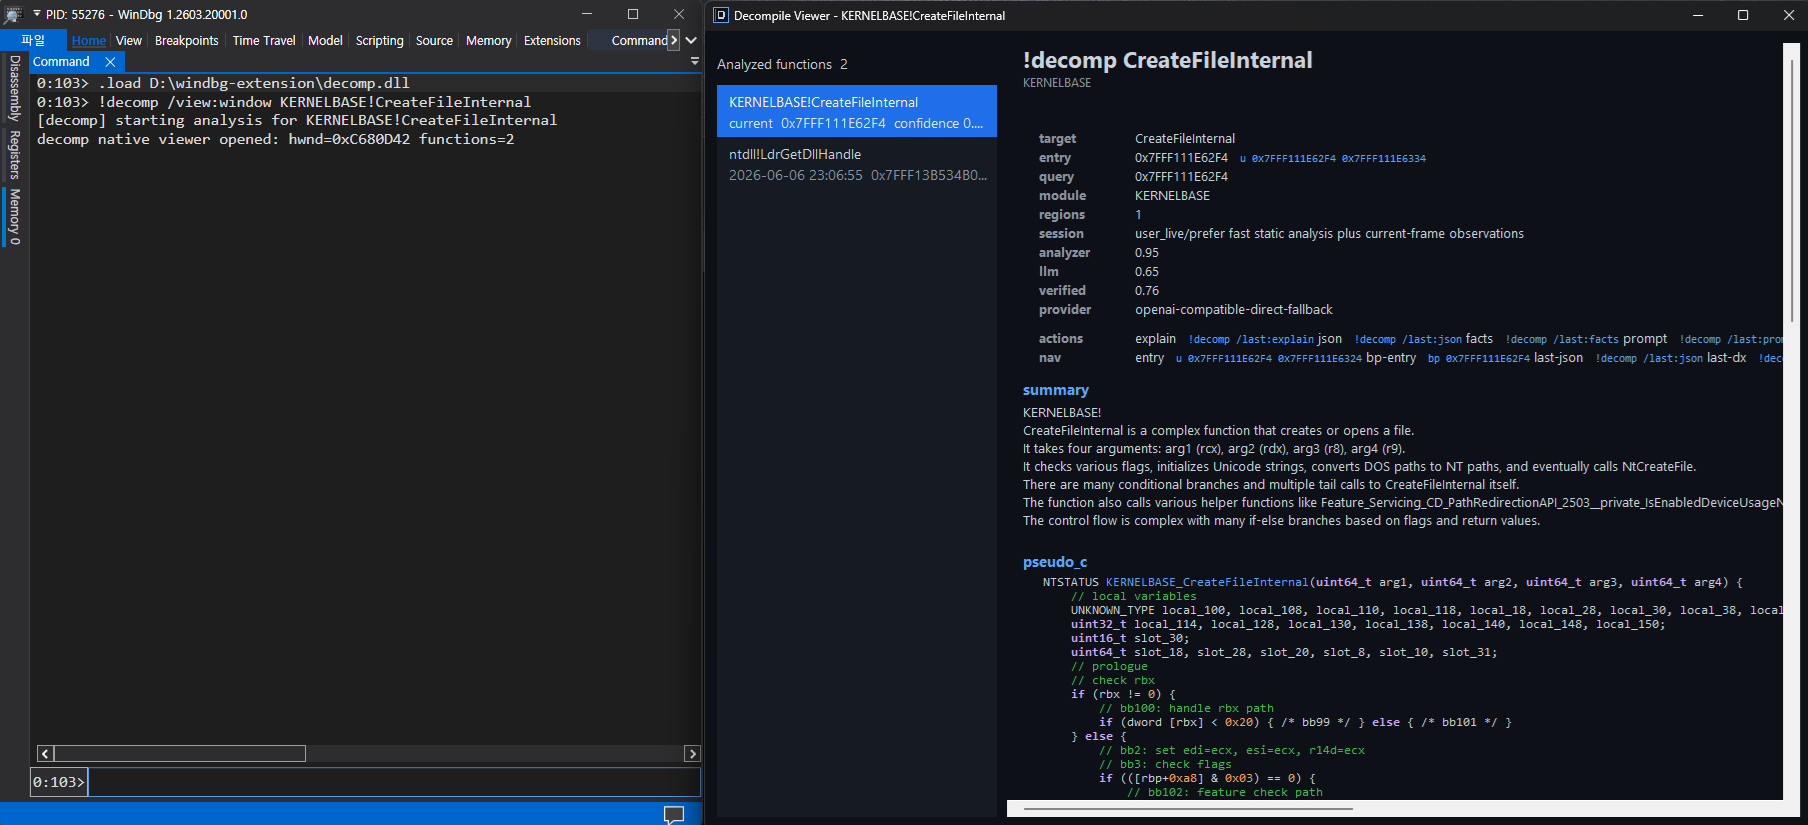
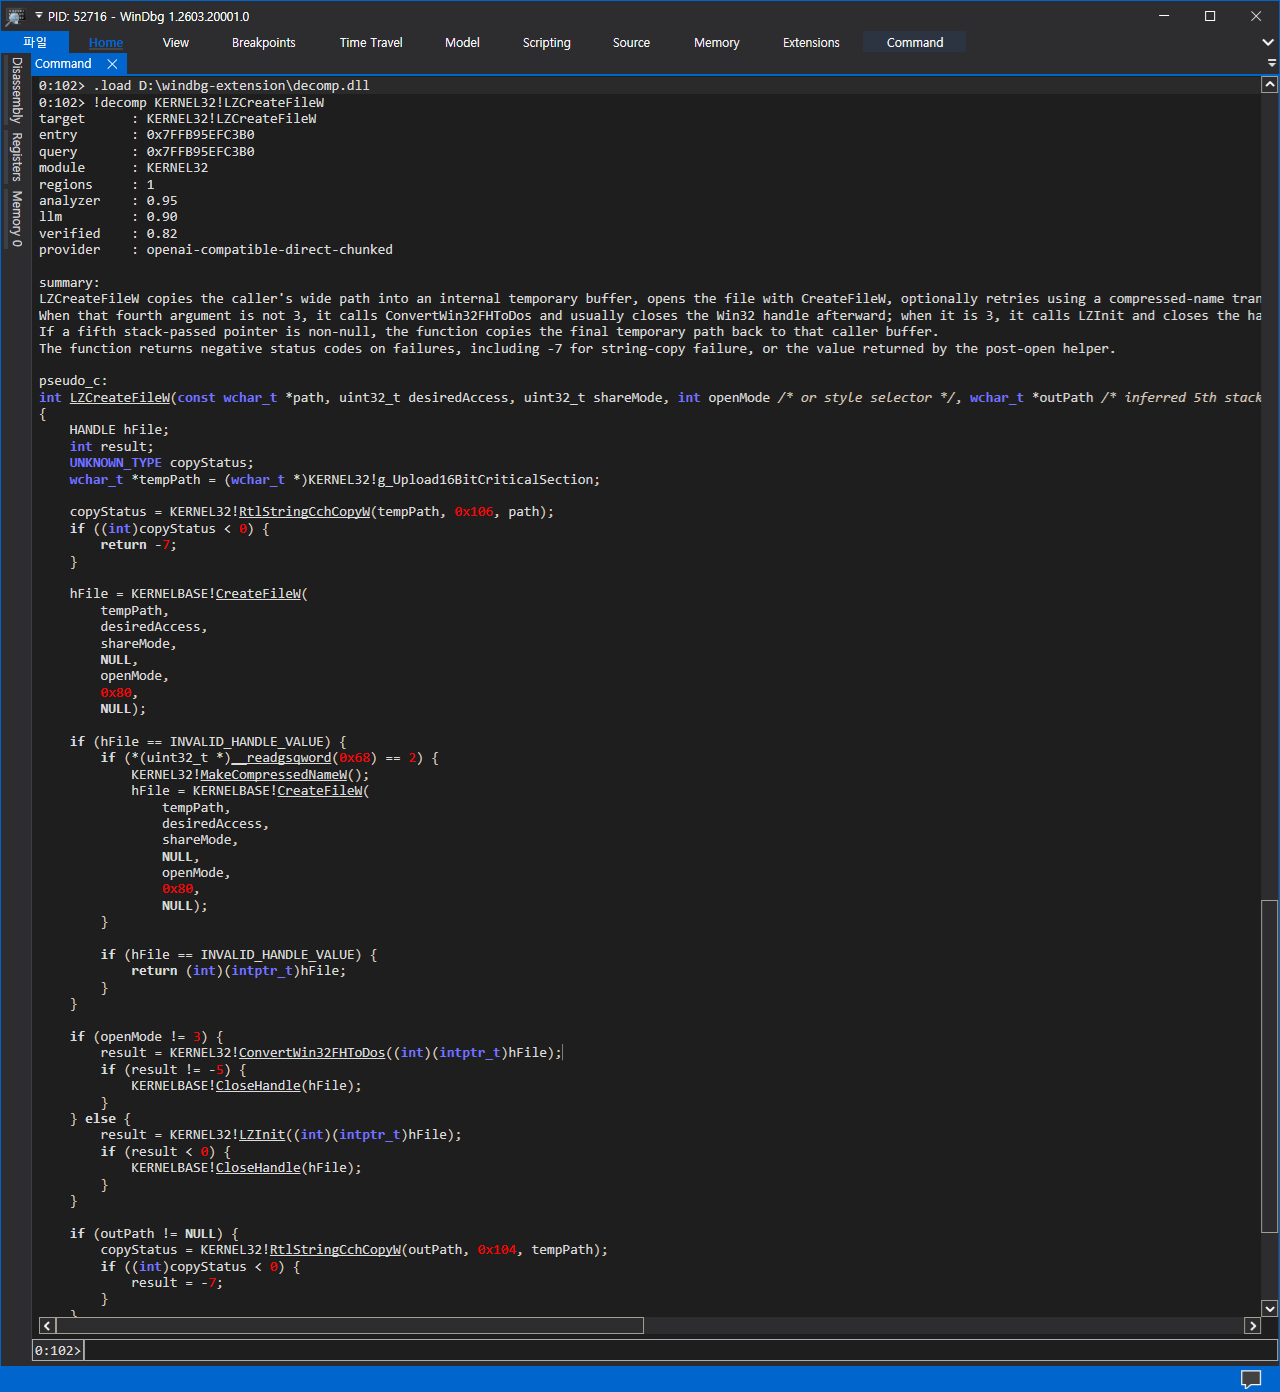
Dieses Projekt ist ein Windows x64 WinDbg-Erweiterungsgerüst, das eine Funktion anhand des Namens oder der Adresse auflöst, eine deterministische Kontrollflussansicht rekonstruiert und direkt von der Erweiterung aus ein LLM auffordert, Pseudocode zu erzeugen.
src/extension: WinDbg-Erweiterungs-DLL und !decomp-Befehl.src/shared: Von der Erweiterung gemeinsam genutzter JSON-, Analyzer-, Protokoll- und Verifier-Code.scripts: Build- und Vendor-Copy-Helfer.third_party/dbgeng: optionale vendorisierte Kopie von dbgeng.h und dbgeng.lib.third_party/zydis: vendorisierter stabiler Zydis-Quellbaum, der standardmäßig verwendet wird, wenn vorhanden.xmm0 bis xmm3 mit Vector-Zero-Idiom-Guards zur Vermeidung falscher eingehender Argumente/deobf:on|off-Steuerung, ob wiederhergestellte Obfuskationsfakten die Pseudo-C-Umschreibung leiten dürfenLaden Sie die Erweiterung aus dem Build-Output und führen Sie dann !decomp gegen ein Symbol oder eine Adresse aus:```text
.load C:\path\to\decomp.dll
!decomp /doctor
!decomp module!FunctionName
!decomp 0x7ffb`12345678
Verwende `/doctor`, wenn die Einrichtung falsch aussieht oder bevor du einen LLM-Anbieter aktivierst:```text
!decomp /doctor
!decomp /doctor:net
/doctor benötigt kein Ziel und ruft den Anbieter nicht auf. Es meldet Konfigurationspfad/Ladestatus, Anbieter/Modell/Endpunkt-Zusammenfassung, Vorhandensein von Authentifizierung ohne Geheimnisse, Timeout/Token/Chunking-Einstellungen, DML-Unterstützung, Sitzungsklasse/Qualifier, Prozessortyp und PDB-Hinweise./doctor:net wird als explizite Netzwerkprüfanfrage akzeptiert, meldet aber derzeit, dass der Anbieter-Ping übersprungen wird. Die Erweiterung führt keine Netzwerküberprüfung aus dem Arztmodus durch.Ziele können öffentliche/private Symbole, exportierte Funktionsnamen oder Adressen sein. Wenn das Ziel in eine Adresse innerhalb einer Funktion aufgelöst wird, versucht die Erweiterung, den umfassenden Funktionsbereich aus Symbolen, Entlade-Daten und Kontrollflussheuristiken wiederherzustellen. Setzen Sie Anführungszeichen um Ziele, die Leerzeichen enthalten:```text !decomp "my module!Function With Spaces"
Der normale Befehlspfad führt eine lokale Analyse durch, erstellt Analyzer-Fakten, ruft optional den konfigurierten LLM-Endpunkt auf, überprüft die Antwort anhand der wiederhergestellten Beweise und gibt Pseudo-C plus Konfidenz, Warnungen und Unsicherheitshinweise aus:```text
!decomp ntdll!RtlAllocateHeap
!decomp kernel32!Sleep
!decomp game.exe!CheckIntegrity
Normale, brief- und explain-Ausgaben enthalten einen kompakten Fortschrittsstrom auch ohne /verbose. Lange LLM-Durchläufe zeigen lokale Analyseabschlüsse, Chunk-Fortschritt, Wiederholungsmeldungen, Zusammenführungsstart, Verifizierung und den Ctrl+Break-Abbruchhinweis. Maschinenlesbare Modi wie /view:json, /view:facts, /view:prompt und /view:data unterdrücken Fortschrittszeilen und DML-Hilfslinks, sodass Skripte nur die angeforderte Nutzlast erhalten.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.

