
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Enigma — Nativ C++-Reverse-Engineering-Engine mit Disassemblierung, Dekompilierung und Analyse-Pipeline für PE/ELF-Binärdateien, ausgestattet mit interaktiver GUI und Ghidra-kompatiblem Decompiler. | Kitploit
Tools/GitHubGitHub/bunnybuzz/enigma
Statische AnalyseReverse EngineeringDebuggerMalware-AnalyseBinäranalyseKI-gestütztes Reverse Engineering
GitHubbunnybuzz/enigma

Enigma

Nativ C++-Reverse-Engineering-Engine mit Disassemblierung, Dekompilierung und Analyse-Pipeline für PE/ELF-Binärdateien, ausgestattet mit interaktiver GUI und Ghidra-kompatiblem Decompiler.

Repository anzeigen
624109vor 5 TagenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
image image image

Enigma Engine

Eine native C++-Reverse-Engineering-Engine, inspiriert von GhiDras Analyse-Pipeline.

Enigma beseitigt die JVM-Abhängigkeit und bietet einen eigenständigen Analyse-Kern, der eingebettet, erweitert und direkt mit nativen Tools und KI-Systemen integriert werden kann.


Aktueller Stand

Enigma befindet sich in aktiver Entwicklung und verfügt bereits über eine funktionale End-to-End-Analyse-Pipeline.

Analyse-Engine

  • PE, ELF (32/64-Bit, LE/BE, gestrippte Binaries über Programm-Header), Mach-O (inkl. Fat/Universal), COFF-Objekte/Archive und Ghidra-.gzf/.rep-Importpfad
  • Multi-Arch-Disassemblierung (x86/x64, ARM32, AArch64, MIPS inkl. 16e-Varianten, PowerPC) über Capstone + kompilierte SLEIGH-Spezifikationen
  • Pcode-Generierung unter Verwendung von GhiDras nativer Decompiler-Bibliothek
  • Funktionserkennung geprüft gegen Ghidra 12.1.3 headless: 100 % semantische Parität auf Instruktionsebene (0 Mnemonic- / 0 Operanden-Abweichungen) bei allen kleinen Fixtures über x86-64, ARM, AArch64, MIPS und PPC; 2856 gemeinsame Funktionen / 116k+ semantische Übereinstimmungen bei einer großen x86-64-Binary
  • C-Dekompilierung mit Paritäts-Harness pro Funktion (Funktionsmenge, Benennung, Erfolg, Signatur, Callee-Menge und Textähnlichkeitsmetriken im Vergleich zu Ghidra 12.1.3; kein halt_baddata bei allen Fixtures)
  • Typwiederherstellung mit Windows-API-Signaturen (1400+ Prototypen), glibc/Linux-Prototypen und Noreturn-Tabellen (Linux/Mac/Windows)
  • Symbole, Referenzen, Funktionen, Typen und Speichermodell
  • Analyse-Pipeline mit 142 registrierten Analyzern
  • Projektpersistenz mittels FlatBuffers + LMDB mit git-ähnlichen Commits und Branches

GUI

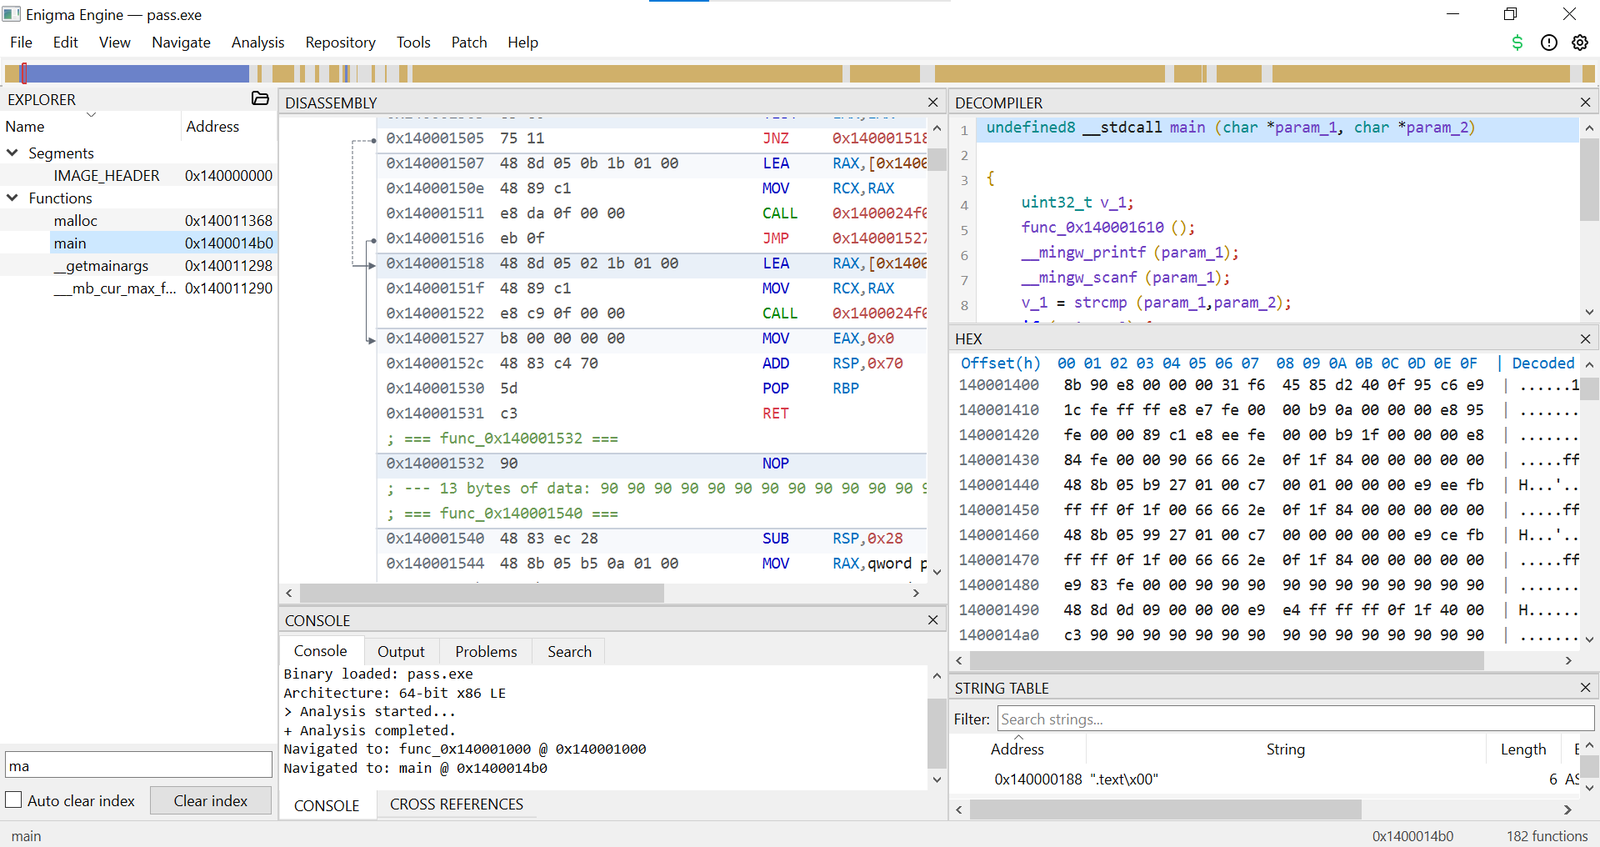
  • Interaktive Disassemblierung (inkl. Datenbereichs-Banner + Hex/ASCII-Dumps)
  • Hex-Viewer und Patching
  • Decompiler (inkl. Auflösung von String-Literalen, Equate-Namen, erweiterte Kommentare)
  • Inline-Kontrollflussvisualisierung
  • Funktionsgraph-Fenster (zoombares Basic-Block-Flussdiagramm) + Aufrufgraph
  • Erkundung von Querverweisen
  • Navigation durch Symbole und Funktionen
  • Synchronisierung zwischen den Ansichten Disassembly, Decompiler und Hex
  • Umbenennen von Funktionen und Symbolen

Die Kern-Pipeline ist stabil (78/78 CTest-Suites grün), und die aktuelle Arbeit konzentriert sich auf die Erweiterung der Funktionsabdeckung, die Verbesserung der Engine/GUI-Integration und das Schließen verbleibender Fähigkeitslücken, die während der Ghidra-12.1.3-Paritätstests identifiziert wurden.


Architektur

Binary (PE / ELF / Mach-O / COFF)
        │
        ▼
Binary Loader
        │
        ▼
Capstone + SLEIGH Disassembly
        │
        ▼
Pcode / Decompiler Engine
        │
        ▼
Analysis Pipeline
        │
        ├── Function Detection
        ├── Type Recovery
        ├── Symbols
        ├── References
        └── Other Analyses
        │
        ▼
Program Model
        │
        ├── Functions
        ├── Symbols
        ├── Types
        ├── Memory
        └── References
        │
        ▼
Storage
        │
        ├── FlatBuffers snapshots
        ├── LMDB index
        └── Git-like commits / branches
        │
        ▼
Qt GUI
        │
        ├── Disassembly
        ├── Decompiler
        ├── Hex View
        ├── CFG / Call Graph
        └── Explorers

Eigenentwicklung vs. Ghidra-Komponenten

KomponenteQuelle
Decompiler-EngineGhidra native C++ decompiler library
Sleigh-ProzessorspezifikationenGhidra
ProgrammodellNative Enigma C++-Implementierung
Typ- und SpeichersystemeNative Enigma C++-Implementierung
Analyse-PipelineNative Enigma C++-Implementierung
FunktionserkennungNative Enigma-Implementierung
Binär-LoaderNative Enigma-Implementierung (PE/ELF/Mach-O/COFF)
SpeicherungNative Enigma-Implementierung
GUINative Qt6-Implementierung

Enigma verwendet Ghidra-Komponenten dort, wo sie die erforderliche Low-Level-Analysetechnologie bereitstellen, während die umgebende Engine-Architektur nativ in C++ implementiert ist.


Erstellen

Voraussetzungen

  • C++17 oder neuer
  • CMake 3.16+
  • Ninja (Backend) oder MSYS Makefiles (GUI), MinGW64 g++ über MSYS2
  • Capstone
  • LMDB
  • SQLite3
  • FlatBuffers + flatc
  • zlib
  • Python3 (CLI-Regressionstests)
  • Qt 6 (Widgets, Core, Gui — nur GUI; Qt-Advanced-Docking-System wird automatisch über CMake FetchContent bezogen)

Erstellen

git clone https://github.com/adam-040/Enigma.git
cd Enigma/Enigma-Engine

cmake -B build -G Ninja -DCMAKE_BUILD_TYPE=Release
cmake --build build
ctest --test-dir build --output-on-failure

Projektstatus

Enigma ist nicht länger nur ein Prototyp-Analysekern. Die native Pipeline, die Speicherschicht, die Analysesysteme und die GUI sind betriebsbereit (78/78 CTest-Suites erfolgreich).

Die aktuelle Entwicklung konzentriert sich auf die Erweiterung der Fähigkeiten der Engine und die Anbindung bereits im Backend vorhandener Funktionalität an die GUI, während die verbleibenden Lücken geschlossen werden, die bei den Paritätsprüfungen des Disassemblers/Decompilers von Ghidra 12.1.3 identifiziert wurden (siehe PLAN/).


Lizenz

Dieses Projekt ist unter der Apache License 2.0 lizenziert.

Von Enigma verwendete Komponenten von Drittanbietern unterliegen weiterhin ihren jeweiligen Lizenzen.

Tool herunterladen