
 #1
Tools für Log-Parsing, SIEM, zentralisierte Protokollierung, forensische Zeitachsen und Security-Event-Korrelation.
Kitploit empfohlen

 gopasteverything/gpewebdefender
Leichtgewichtiger Web-Angriffsmonitor. Eine Go-Binärdatei + SQLite. Kein OSSEC, kein WAF.
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 ethan-andrews/threatintel-aggregator
Selbstgehostete Threat-Intelligence-Plattform — Feed-Aggregation, KI-Triage, MITRE-ATT&CK-Abdeckung und Sentinel-integrierte Detection-Engineering.…
 karim852/kage-dfir-toolkit
Windows-Host-DFIR-Triage-Konsole, die Artefaktsammlung, Sigma-korrelierte Timelines, YARA-Scans, Socket- und Kontoinspektion, Indikator-Anreicherung…
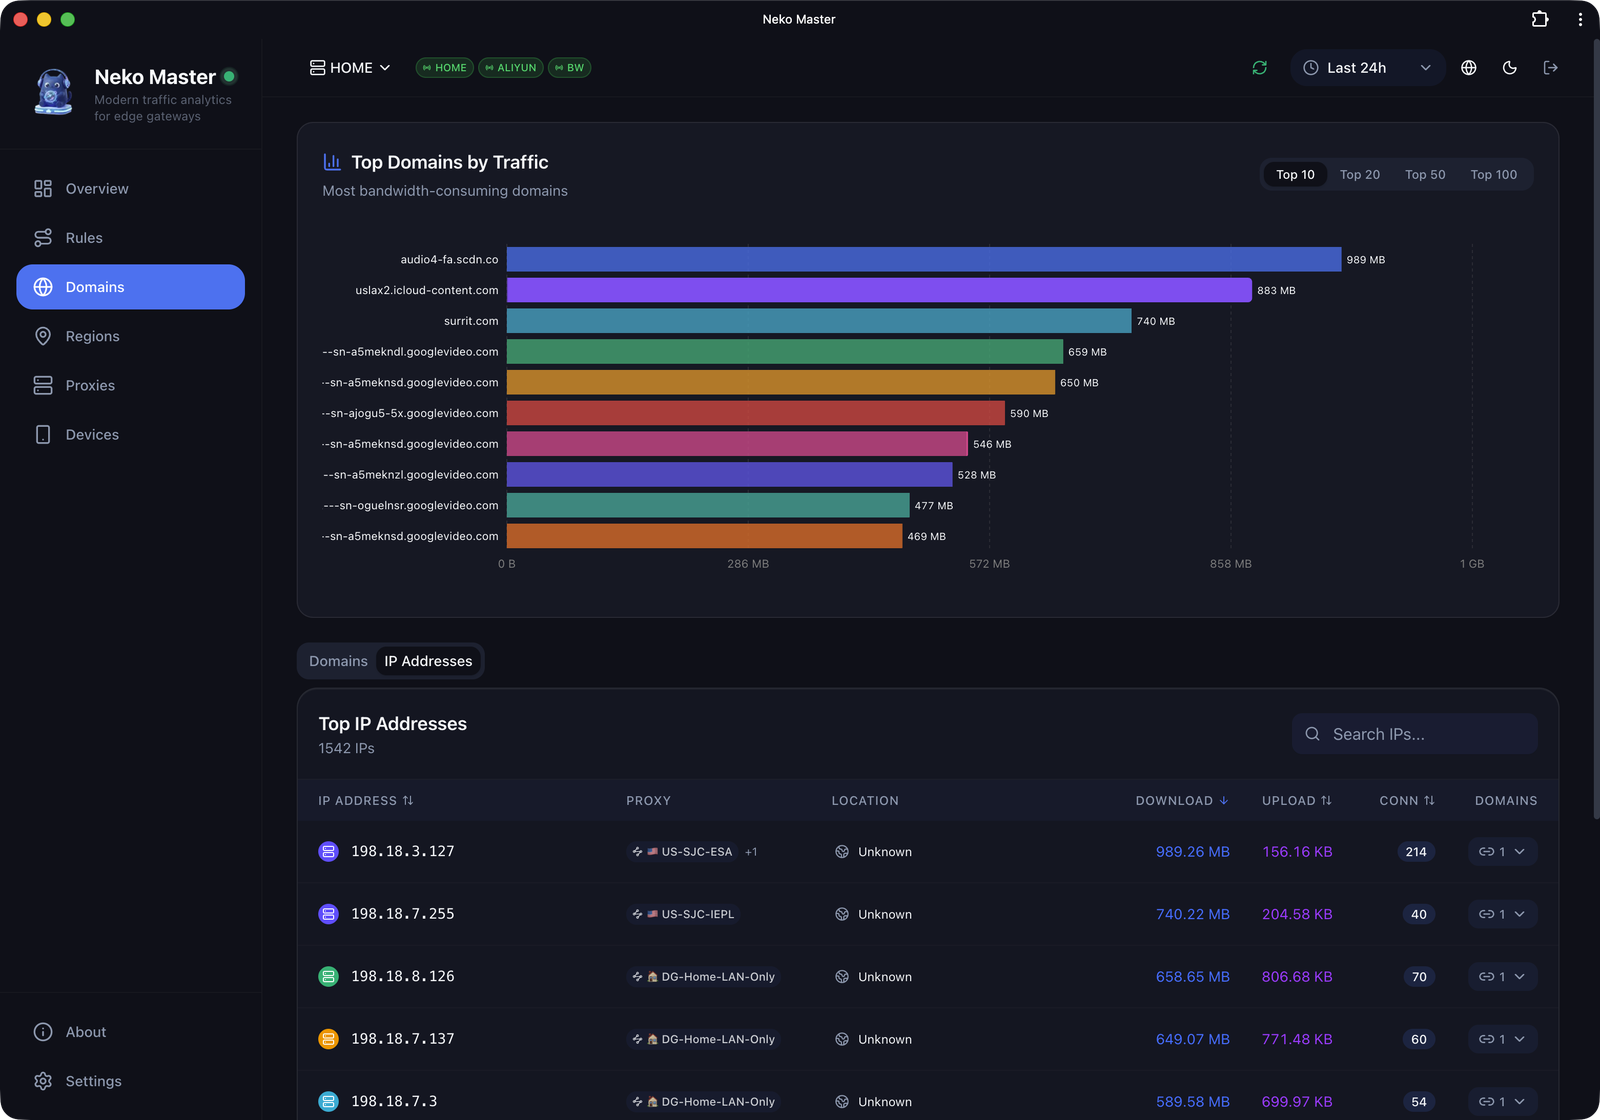 foru17/neko-master
Ein modernes und elegantes Dashboard zur Visualisierung und Analyse von Netzwerkverkehr.
 permiso-io-tools/cloudgrappler
Führen Sie hochpräzise Cloud-Erkennungen für bekannte Bedrohungsakteure in AWS, Azure und GCP durch, indem Sie CloudTrail-Logs und benutzerdefinierte…
 meirwah/awesome-incident-response
Kuratierter Index von Incident-Response- und DFIR-Tools, einschließlich Memory- und Disk-Forensik, Beweissicherung, Log-Analyse, Playbooks und…
 asmitdesai/ubuntils
Python-CLI/TUI für die forensische Triage von Ubuntu-Systemen — erkennt und behebt Persistenzmechanismen mit Artefakterfassung, Zeitachsenkorrelation…
 pavel-odintsov/fastnetmon
Sehr schneller DDoS-Sensor mit Unterstützung für sFlow/Netflow/IPFIX/SPAN
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
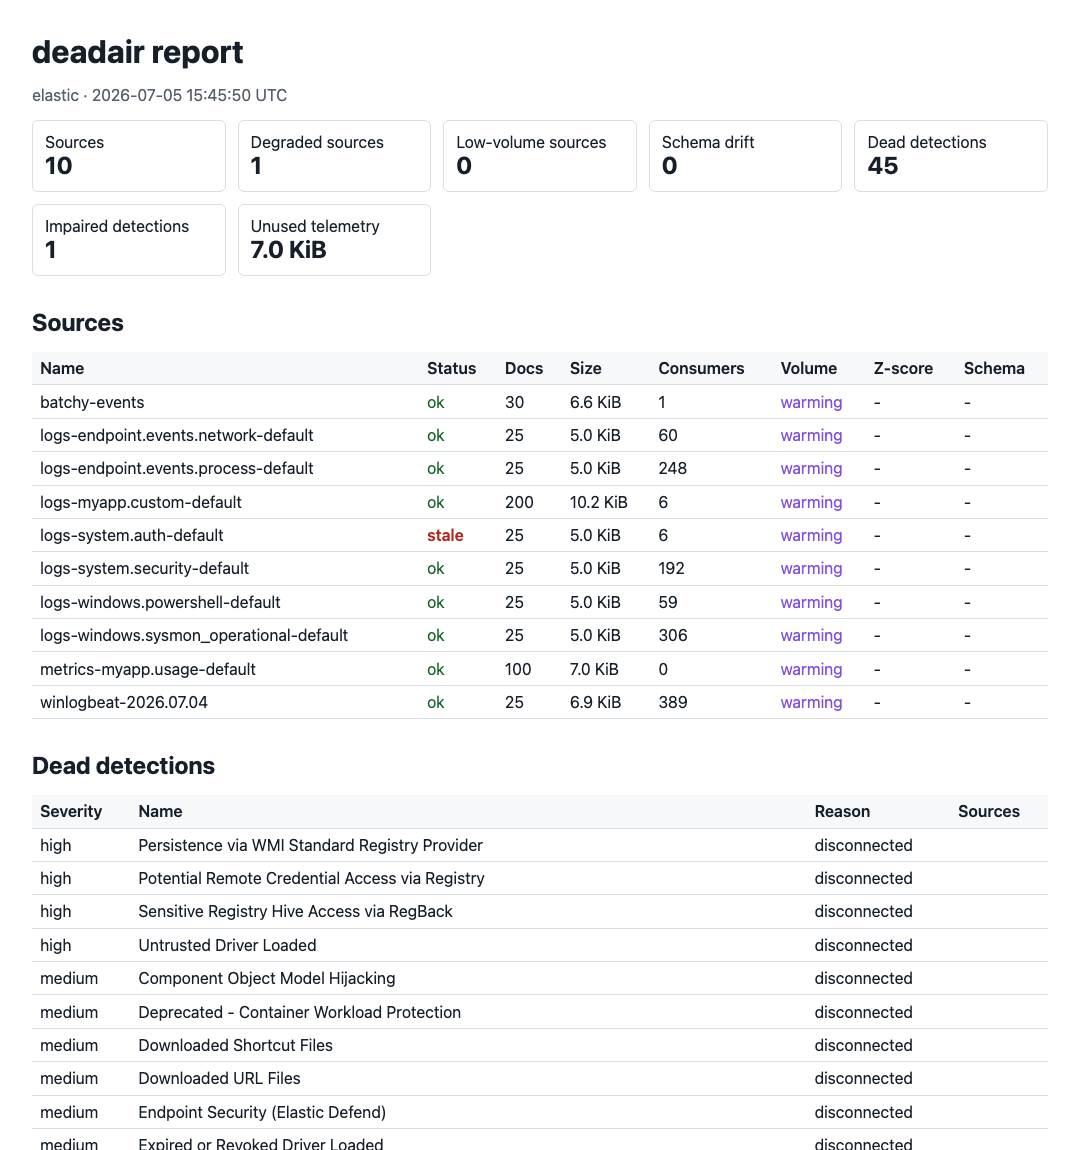 big-comfy/deadair
Findet die Erkennungsregeln in Ihrem SIEM, die ins Leere laufen.
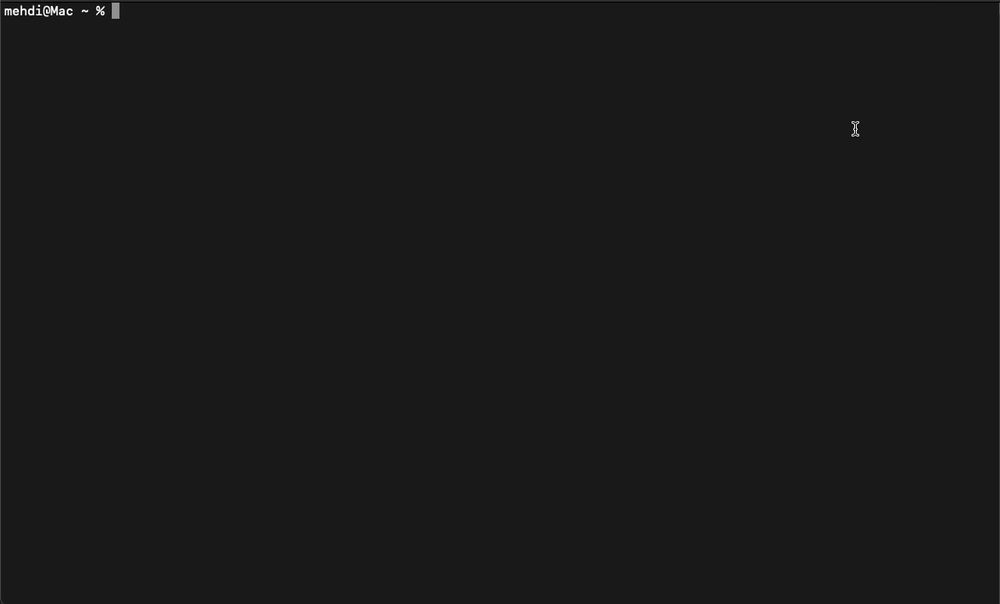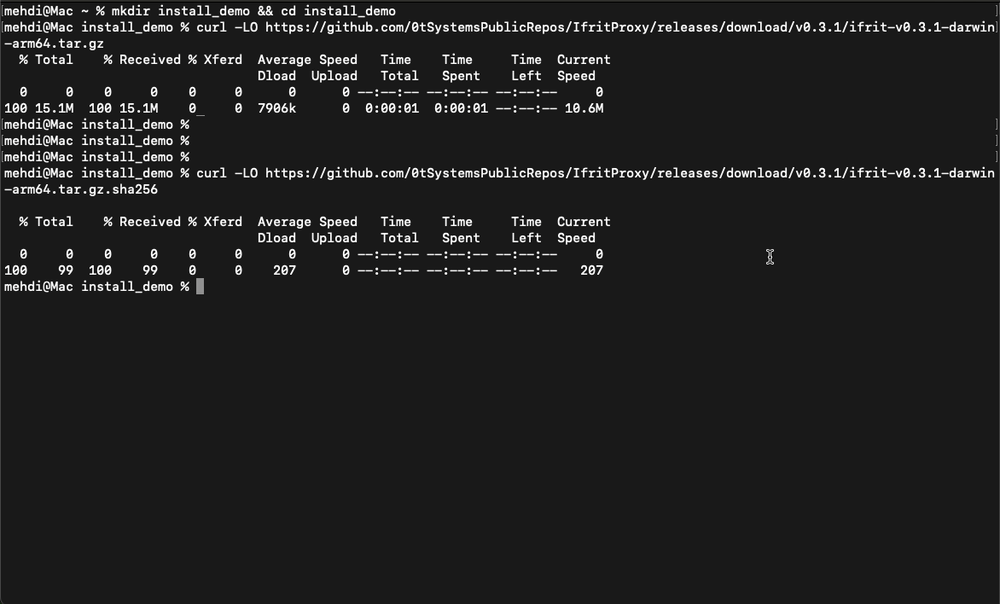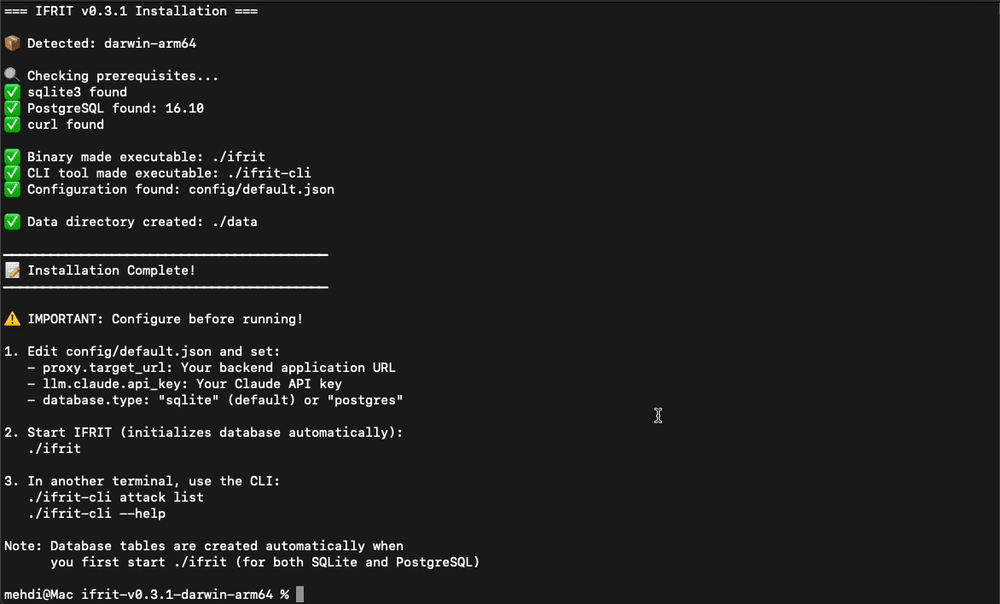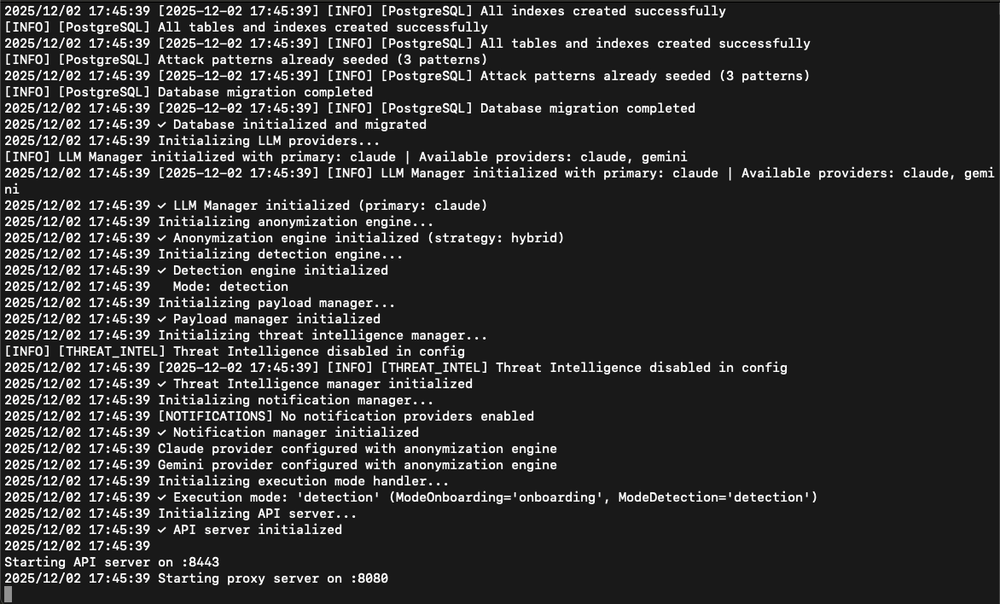 0tsystemspublicrepos/ifritproxy
IFRIT ist ein KI-gestützter Reverse Proxy, der eingehende Anfragen in Echtzeit abfängt und jede als legitim oder bösartig klassifiziert. Legitimer…
 vighnesh91/cloudgarrison
Offline browserbasierte Multi-Cloud-Posture-Workbench, die Angriffspfade simuliert, IaC-Compliance prüft, Identitätsgraphen analysiert und Audit-Logs…
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
 the-tcpdump-group/tcpdump
der TCPdump-Netzwerk-Dissector
 niffyhunt/wraithwall-toolkit
Deception-engineering tools pulled from a production platform that takes live attacker traffic, supply-chain canary tokens, honeypot logs → MITRE…
 crowdsecurity/crowdsec
Open-Source-IDS/IPS- und WAF-Engine, die Protokolle und HTTP-Anfragen analysiert, um bösartige IPs zu erkennen und zu blockieren. Dabei wird eine…








