
 #1
Tools für Log-Parsing, SIEM, zentralisierte Protokollierung, forensische Zeitachsen und Security-Event-Korrelation.
Kitploit empfohlen

 telekom-security/tpotce
🍯 T-Pot - Die All-in-One-Multi-Honeypot-Plattform 🐝
 magicsword-io/lolrmm
Kuratierter Katalog von Remote-Monitoring- und Management-Tools, die von Bedrohungsakteuren missbraucht werden, mit YAML-Profilen,…
 jpcertcc/logontracer
Untersuchen Sie bösartige Windows-Anmeldungen durch Visualisierung und Analyse des Windows-Ereignisprotokolls.
 adibirzu/openclaw-security-monitor
Proaktives Sicherheitsmonitoring für OpenClaw-Bereitstellungen. Erkennt ClawHavoc, AMOS-Stealer, CVE-2026-25253, Memory-Poisoning und…
 bert-janp/incident-response-powershell
PowerShell-basiertes Incident-Response-Toolkit, das über 25 forensische Artefakte (Prozesse, Netzwerkverbindungen, Registrierung, Browserverlauf)…
 yamato-security/hayabusa
Multithreaded-Windows-Ereignisprotokoll-Forensik-Zeitleistengenerator und Bedrohungsjagd-Tool mit vollständiger Sigma-Regelunterstützung, das…
 withsecureopensource/chainsaw
Durchsuchen und Jagen Sie schnell Windows-Forensik-Artefakte

 ndaal_open_source/ndaal_public_auditd
Best-Practice-Linux-Auditd-Regelsatz mit 14.956 MITRE-ATT&CK-zugeordneten Regeln, Ansible-Deployment-Rolle und Lint-/Test-Tooling für…
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
 thinkst/opencanary
Ressourcenschonender Honeypot, der gängige Netzwerkdienste emuliert, um Angreiferaktivitäten nach einem Einbruch zu erkennen, mit erweiterbaren…
 bert-janp/entratrace
Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…
 owasp/piihunter
Durchsucht PostgreSQL-Datenbanken und Jira-Issues nach PII mithilfe von Regex, NER/ML und optionaler selbstgehosteter LLM-Erkennung, mit redigierten…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 the-infra-company/kcatcher
Erwische, was in deinen Kafka-Clustern lauert.
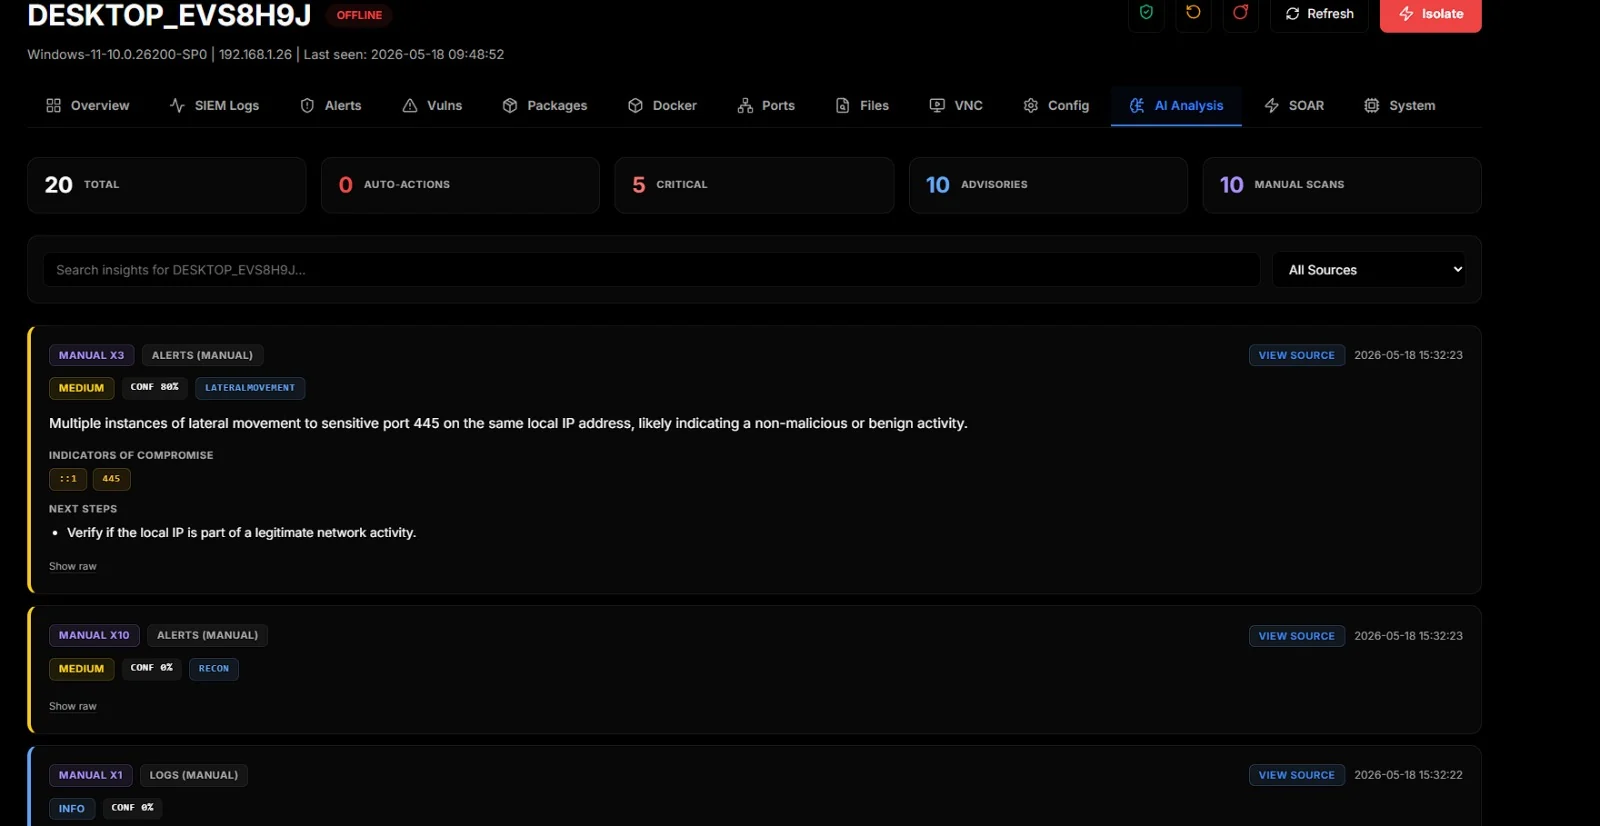 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…








