
 #1
Lehrpläne, Kurse und strukturierte Pfade zum Lernen von Cybersecurity, Defensive Security und autorisiertem Testing.
Kitploit empfohlen
 brodsbytes/cyberpup
Eine kostenlose, quelloffene Cybersicherheits-App für nicht technisch versierte Personen.
 cross-samuel1/soc-analyst-hub
Kostenloser, offline SOC-Analyst-Hub für Tier 1 — IR-Checklisten, Playbooks zur Alert-Triage, Threat-Hunting-Abfragen und Onboarding für Analysten.…
 toxicbishop/supply-chain
Ein umfassender Leitfaden zur Sicherheit der Software-Lieferkette. Dieses Open-Source-Manuskript bietet Sicherheitsexperten und Entwicklern…
 roninforge/roninforge-hono
Cursor-Plugin für Hono v4 (TypeScript-Edge-Webframework). 59 LLM-Regressionen mit BAD/CORRECT-Paaren. Gebunden an hono ^4.12.19 (>= 4.9.7 für…
 roninforge/roninforge-angularjs-migration
AngularJS 1.x -> Angular 18 Migrationsanleitung für GitHub Copilot. Source-of-Truth-Repository für…
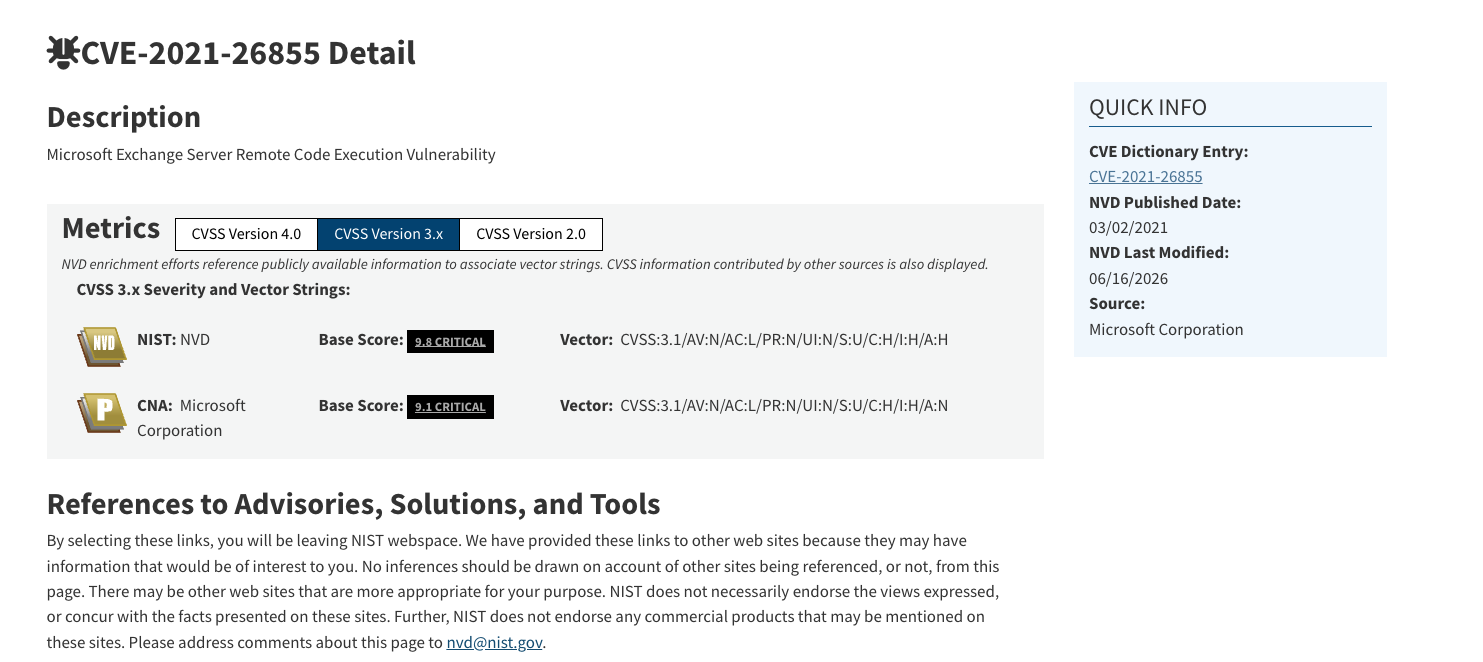 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
Hands-on CVE-Triage-Labor: analysiere NVD-Einträge, dekodiere CVSS-Vektoren, ordne CWE-Schwachstellen zu und kontextualisiere Risiken für prominente…
 the-cyber-ledger/tcl-xss-labs
Eine interaktive, selbst gehostete XSS-Trainingsplattform mit 33 zunehmend schwierigeren Herausforderungen
 hrmtz/snet
KI-geführtes CTF - Brechen Sie mit Claude Code als Trainer in einen echten Server ein
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
 owasp/teach-appsec
OWASP-Lehrmodule, die die Grundlagen der Anwendungssicherheit abdecken, einschließlich Risikomanagement, sicherer Softwareentwicklung und…
 exp-docs/cve-2019-15588
CVE-2019-15588 Trainingsumgebung: RCE-Befehlsinjektions-Schwachstelle
 gmh5225/kernel-ctf
Sammlung von Linux-Kernel-Exploitation-CTF-Challenges zu Buffer-Overflow-, Use-after-Free- und Race-Condition-Schwachstellen für praktisches…
 mbrandner-group/juiceshopgl
Absichtlich anfällige Webanwendung für Sicherheitstraining, CTF-Wettbewerbe und zum Testen von Sicherheitswerkzeugen. Deckt die OWASP Top Ten…
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
Bericht über CVE-2024-38112
 ahmedmansour93/-unveiling-the-lessons-from-log4shell-a-wake-up-call-for-cybersecurity-
Im Dezember 2021 wurde die Welt der Cybersicherheit durch die Entdeckung der Log4Shell-Schwachstelle (CVE-2021-44228) erschüttert, die in der weit…
 zishanadthandar/pentest
Jekyll-basierte Pentesting-Wissensdatenbank mit Methodik-Leitfäden, Cheatsheets, Tool-Indizes, Zertifizierungs-Roadmaps und kuratierten Übungslaboren…
 dev-angelist/ejptv2-notes
eLearnSecurity Junior Penetration Tester (eJPT) v2 Notizen








