
 #1
Lehrpläne, Kurse und strukturierte Pfade zum Lernen von Cybersecurity, Defensive Security und autorisiertem Testing.
Kitploit empfohlen

 domssilva/vulnsearch
Ein tiefer Einblick in einige Recon-Methodologien und Web-Application-Schwachstellen, die mich interessieren, wobei ich alle meine Notizen…
 dev-angelist/ejptv2-notes
eLearnSecurity Junior Penetration Tester (eJPT) v2 Notizen

 mevislobo2006/threatripper
Offline-Heuristik-Analysator, der verdächtige SMS, Chat-Nachrichten und Links auf Betrugs- und Phishing-Indikatoren bewertet und jedes Warnsignal mit…
 genai-security-project/genai-llm-top10
OWASP Top 10 für Anwendungen mit großen Sprachmodellen
 owasp/blt
Monorepo der OWASP Bug Logging Tool-Projekte: Crowd-sourced Schwachstellenmeldung, Bug-Bounty-Workflows, CVE-Namespace, Autopatching und…
 rdelasierra-uy/portfolio
Professionelle Vitrine: Hack The Box Writeups, Berichte, GRC-Fallstudien (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), Hardening-Skripte und…
 slowmist/knowledge-base
Kuratierte Wissensdatenbank für Blockchain-Sicherheitsforschung, Audit-Berichte, Leitfäden und Übersetzungen zu Smart Contracts, Kryptografie und…
 cyber-courses/cyber-library
Community-gepflegte Markdown-Wissensdatenbank zu Cybersicherheitsgrundlagen, offensiver und defensiver Praxis, Governance, Threat Intelligence, OSINT…
 gmh5225/kernel-ctf
Sammlung von Linux-Kernel-Exploitation-CTF-Challenges zu Buffer-Overflow-, Use-after-Free- und Race-Condition-Schwachstellen für praktisches…
 b4sith-sec/gu3ssweak
Absichtlich verwundbare Android-App für Mobile-Security-Forschung und Bug-Bounty-Praxis - OWASP Mobile Top 10
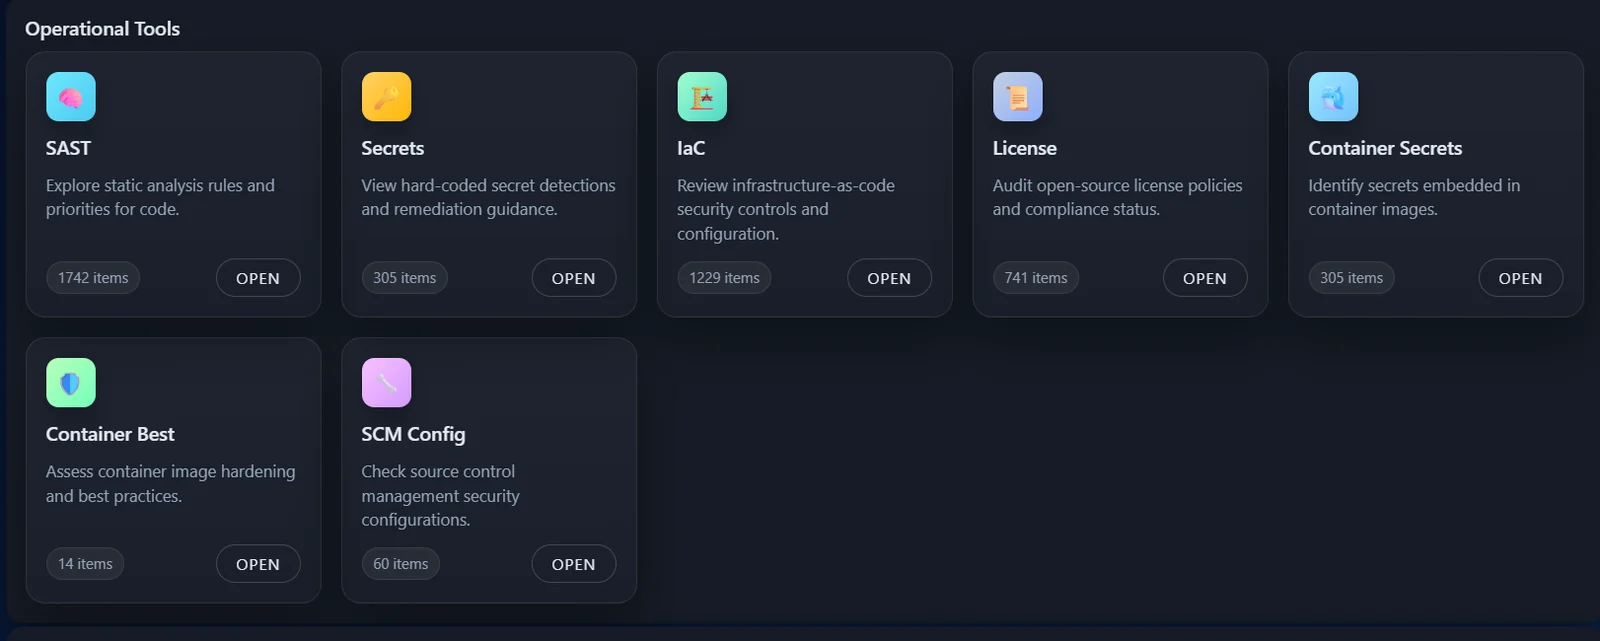 viralmaniar/vulnvault
Entwicklerorientierte Wissensdatenbank zu Sicherheitslücken in Anwendungen mit Beispielen für unsicheren vs. sicheren Code, Präventionshinweisen und…
 mister-iks/pcybox-attackgraph
Open-Source-Browser-Labor, um eine simulierte Infrastruktur aufzubauen, einen Angriff durch sie hindurch zu verfolgen und zu prüfen, ob deine…
 mrphrazer/binary-cartography
Technische Webinare zu Reverse Engineering, Malware-Analyse und Softwareschutz.
 owasp/android-security-masterclass
OWASP-Praktikumslab für Android-Sicherheitsschulung mit 78 MASVS/MASTG-Modulen, die verwundbare, sichere und Angreifer-Apps kombinieren, um mobile…
 doretox/atomicvulns
Atomare Web-Sicherheitslücken-Labore. Eine OWASP-Schwachstelle pro App — minimales Flask + Docker, absichtlich fehlerhaft für praktisches Lernen mit…
 pinksawtooth/how_to_become_a_malware_analyst
Kuratierter Leitfaden zum Werden eines Malware-Analysten, der essenzielles Wissen, Reverse Engineering, Analysewerkzeuge und LLM-unterstütztes Lernen…
 anpa1200/aidebug
Evidence-fokussierte Malware-Analyse mit tiefer PE/.NET-Inspektion, Ghidra-Rekonstruktion, KI-Querprüfungen, YARA und ELF-Debugging
 0x4d31/awesome-threat-detection
Kuratierte Liste von Ressourcen zur Bedrohungserkennung und -jagd: Erkennungsregeln, SIEM- und Loganalyse-Tools, Endpunkt-/Netzwerküberwachung,…








