Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Juiceshopgl — Absichtlich anfällige Webanwendung für Sicherheitstraining, CTF-Wettbewerbe und zum Testen von Sicherheitswerkzeugen. Deckt die OWASP Top Ten Schwachstellen und reale Fehler ab. | Kitploit
Tools/GitLabGitLab/mbrandner-group/juiceshopgl
SchwachstellenscannerWebanwendungs-ExploitationWebsicherheitCTFPenetrationstestsLernen & BildungLernpfade & KurseLabs & Praxis
GitLabmbrandner-group/juiceshopgl

Juiceshopgl

Absichtlich anfällige Webanwendung für Sicherheitstraining, CTF-Wettbewerbe und zum Testen von Sicherheitswerkzeugen. Deckt die OWASP Top Ten Schwachstellen und reale Fehler ab.

242vor 2 JahrenNoch nicht geprüft
Repository anzeigen
Teilen

Juice Shop Logo OWASP Juice Shop

OWASP Flagship GitHub release Twitter Follow Subreddit subscribers

CI/CD Pipeline Test Coverage Maintainability Code Climate technical debt CII Best Practices GitHub stars Contributor Covenant

Der vertrauenswürdigste Online-Shop da draußen. (@dschadow) — Der beste Juice-Shop im ganzen Internet! (@shehackspurple) — Eigentlich die fehlerbereiteste unsichere Anwendung, die es gibt! (@vanderaj) — Erst 😂😂 dann 😢 (@kramse) — Aber das hat nichts mit Saft zu tun. (@coderPatros' Frau)

OWASP Juice Shop ist vermutlich die modernste und ausgefeilteste unsichere Webanwendung! Sie kann in Sicherheitstrainings, Awareness-Demos, CTFs und als Versuchskaninchen für Sicherheitstools eingesetzt werden! Juice Shop umfasst Schwachstellen aus dem gesamten OWASP Top Ten sowie viele andere Sicherheitslücken, die in realen Anwendungen zu finden sind!
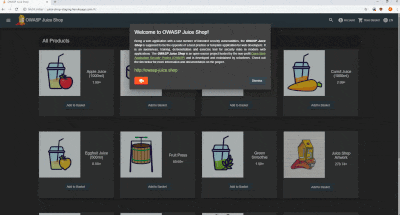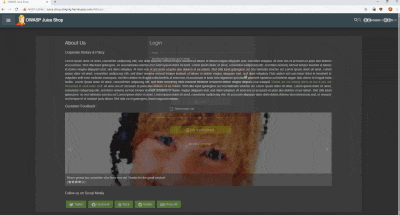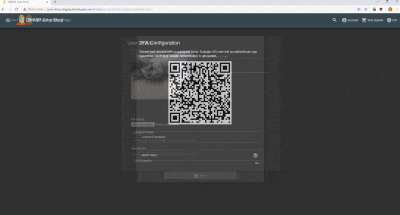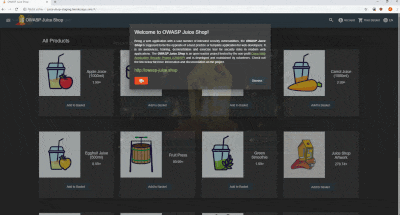
Juice Shop Screenshot Slideshow

Eine detaillierte Einführung, eine vollständige Liste der Funktionen und eine Architekturübersicht finden Sie auf der offiziellen Projektseite: https://owasp-juice.shop

Inhaltsverzeichnis

  • Setup
    • Auf Heroku bereitstellen (kostenloser ($0/Monat) Dyno)
    • Aus dem Quellcode
    • Paketierte Distributionen
    • Docker-Container
    • Vagrant
    • Amazon EC2-Instanz
    • Azure Container-Instanz
    • Google Compute Engine-Instanz
  • Demo
  • Dokumentation
    • Node.js-Version-Kompatibilität
    • Fehlerbehebung
    • Offizieller Begleitführer
  • Mitwirken
  • Referenzen
  • Merchandise
  • Spenden
  • Mitwirkende
  • Lizenz

Setup

Einige weniger verbreitete Installationsvarianten finden Sie in der Dokumentation Running OWASP Juice Shop.

Auf Heroku bereitstellen (kostenloser ($0/Monat) Dyno)

  1. Melden Sie sich bei Heroku an und loggen Sie sich in Ihr Konto ein
  2. Klicken Sie auf den untenstehenden Button und folgen Sie den Anweisungen

Deploy

Dies ist der schnellste Weg, eine laufende Instanz von Juice Shop zu bekommen! Wenn Sie dieses Repository geforkt haben, wählt der Deploy-Button automatisch Ihren Fork für die Bereitstellung aus! Solange Sie keine DDoS-Angriffe durchführen, können Sie jedes beliebige Tool oder Skript verwenden, um Ihre Juice Shop-Instanz auf Heroku zu hacken!

Aus dem Quellcode

GitHub repo size

  1. Installieren Sie node.js
  2. Führen Sie git clone https://github.com/bkimminich/juice-shop.git aus (oder klonen Sie Ihren eigenen Fork des Repositorys)
  3. Wechseln Sie in den geklonten Ordner mit cd juice-shop
  4. Führen Sie npm install aus (muss nur vor dem ersten Start oder bei Änderungen am Quellcode durchgeführt werden)
  5. Führen Sie npm start aus
  6. Öffnen Sie http://localhost:3000 in Ihrem Browser

Paketierte Distributionen

GitHub release SourceForge SourceForge

  1. Installieren Sie eine 64-Bit-Version von node.js auf Ihrem Windows-, MacOS- oder Linux-Rechner
  2. Laden Sie juice-shop-<version>_<node-version>_<os>_x64.zip (oder .tgz) herunter, das an die neueste Version angehängt ist
  3. Entpacken Sie die Datei und wechseln Sie mit cd in den entpackten Ordner
  4. Führen Sie npm start aus
  5. Öffnen Sie http://localhost:3000 in Ihrem Browser

Jede paketierte Distribution enthält einige Binärdateien für sqlite3 und libxmljs, die an das Betriebssystem und die node.js-Version gebunden sind, auf der npm install ausgeführt wurde.

Docker-Container

Docker Pulls Docker Stars

  1. Installieren Sie Docker
  2. Führen Sie docker pull bkimminich/juice-shop aus
  3. Führen Sie docker run --rm -p 3000:3000 bkimminich/juice-shop aus
  4. Öffnen Sie http://localhost:3000 (unter macOS und Windows öffnen Sie http://192.168.99.100:3000, wenn Sie docker-machine anstelle der nativen Docker-Installation verwenden)

Vagrant

  1. Installieren Sie Vagrant und Virtualbox
  2. Führen Sie git clone https://github.com/bkimminich/juice-shop.git aus (oder klonen Sie Ihren eigenen Fork des Repositorys)
  3. Führen Sie cd vagrant && vagrant up aus

  4. Öffnen Sie 192.168.33.10:3000

Amazon EC2-Instanz

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →