
 #1
Lehrpläne, Kurse und strukturierte Pfade zum Lernen von Cybersecurity, Defensive Security und autorisiertem Testing.
Kitploit empfohlen
 jgalego/hiddensteps
HiddenSteps — eine Local-First-Plattform für persönliche Workflow-Intelligenz.
 owasp/security-culture
OWASP Security Culture Repository
 systemslibrarian/crypto-lab-merkle-proofs
Browserbasierte Merkle-Baum-Demo – einen Baum erstellen, Inklusionsbeweise generieren, den Root-Hash Hash für Hash neu berechnen und die…
 alzeaty1/security-writeups
CTF-Writeups und Lehrskripte für Websicherheit, Bug-Bounty-Techniken und Netzwerkforensik – mit Leerversionen für aktives Üben.

 rdelasierra-uy/portfolio
Professionelle Vitrine: Hack The Box Writeups, Berichte, GRC-Fallstudien (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), Hardening-Skripte und…
 cappricio-securities/cappriciosec-university
Eine Hacker-E-Learning-App für tamilische Leute
 nu11secur1ty/python
Kuratierte Sammlung von Python-Skripten und Tutorials für Penetrationstests, Web-Sicherheit und Exploitation-Techniken, konzipiert für…
 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
Leichte 2D-ASCII-RPG-Python-Spiel-Engine
 pathakabhi24/llm-mcp-security-field-guide
Der umfassendste LLM + MCP-Sicherheitsleitfaden, d.h. OWASP-konform, echte CVEs, umsetzbare Checklisten
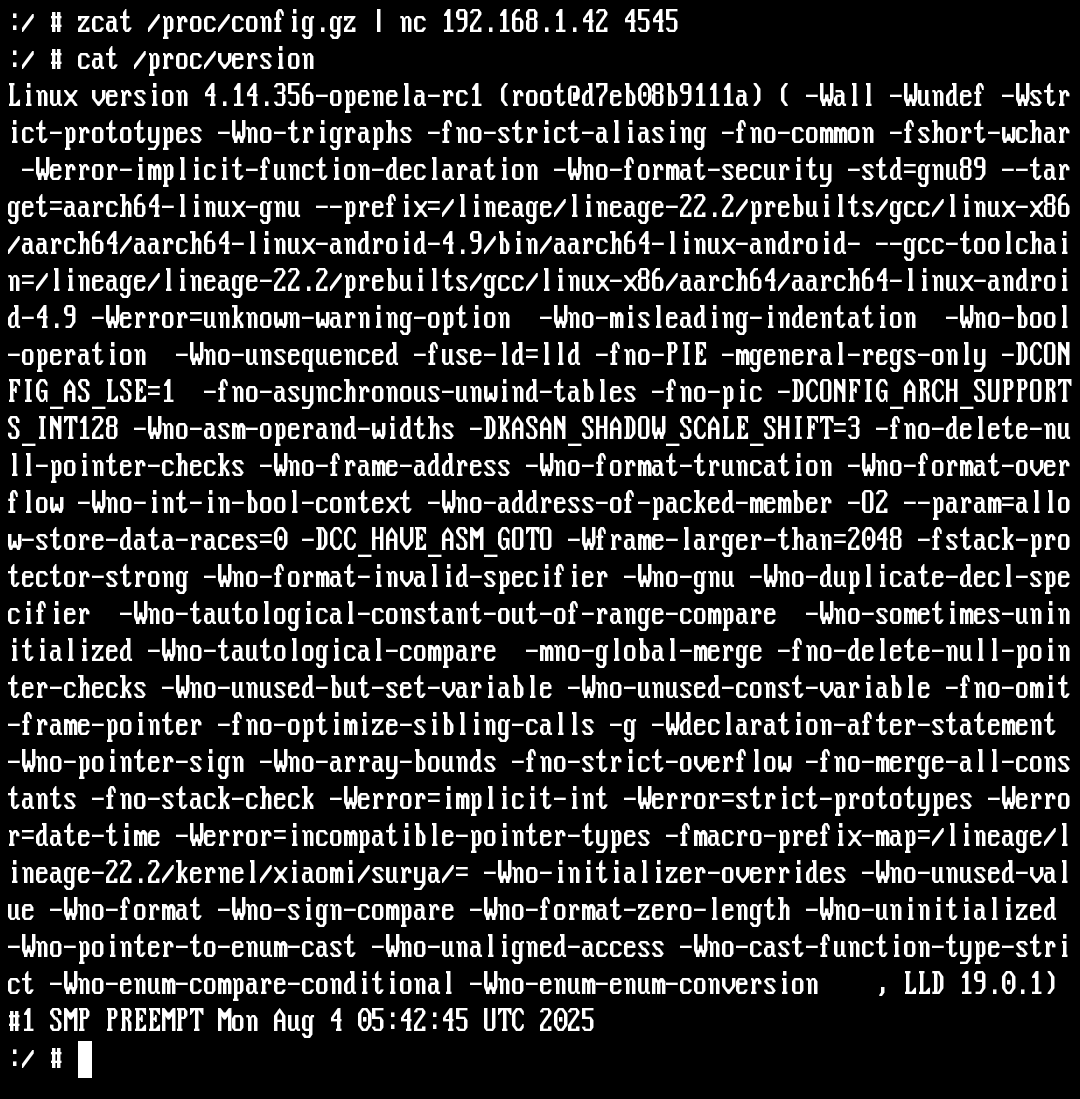 akabulous/so_you_want_to_build_a_nethunter_kernel
Schritt-für-Schritt-Anleitung zum Erstellen benutzerdefinierter Kali-NetHunter-Kernel für Android: Quellcode-Beschaffung, Toolchain-Auswahl,…
 appsec-forge/appsec-forge
Strukturierte Security-Wissensbasis mit praxisnahen Fällen aus der Produktion: Schwachstellenanalyse, Exploit-Erklärung, Remediation und DevSecOps…
 wattocyber/bug-bounty-library
Kuratierte Bibliothek mit Bug-Bounty-Methodiken, einschließlich Runbooks, Recon-/Fuzz-Playbooks, Checklisten und CLI-Helfern für Ziel-Scoping,…
 jduck/csw-slides-2024
Folien zur Entwicklung sicherer Software im Jahr 2024 auf der CanSecWest
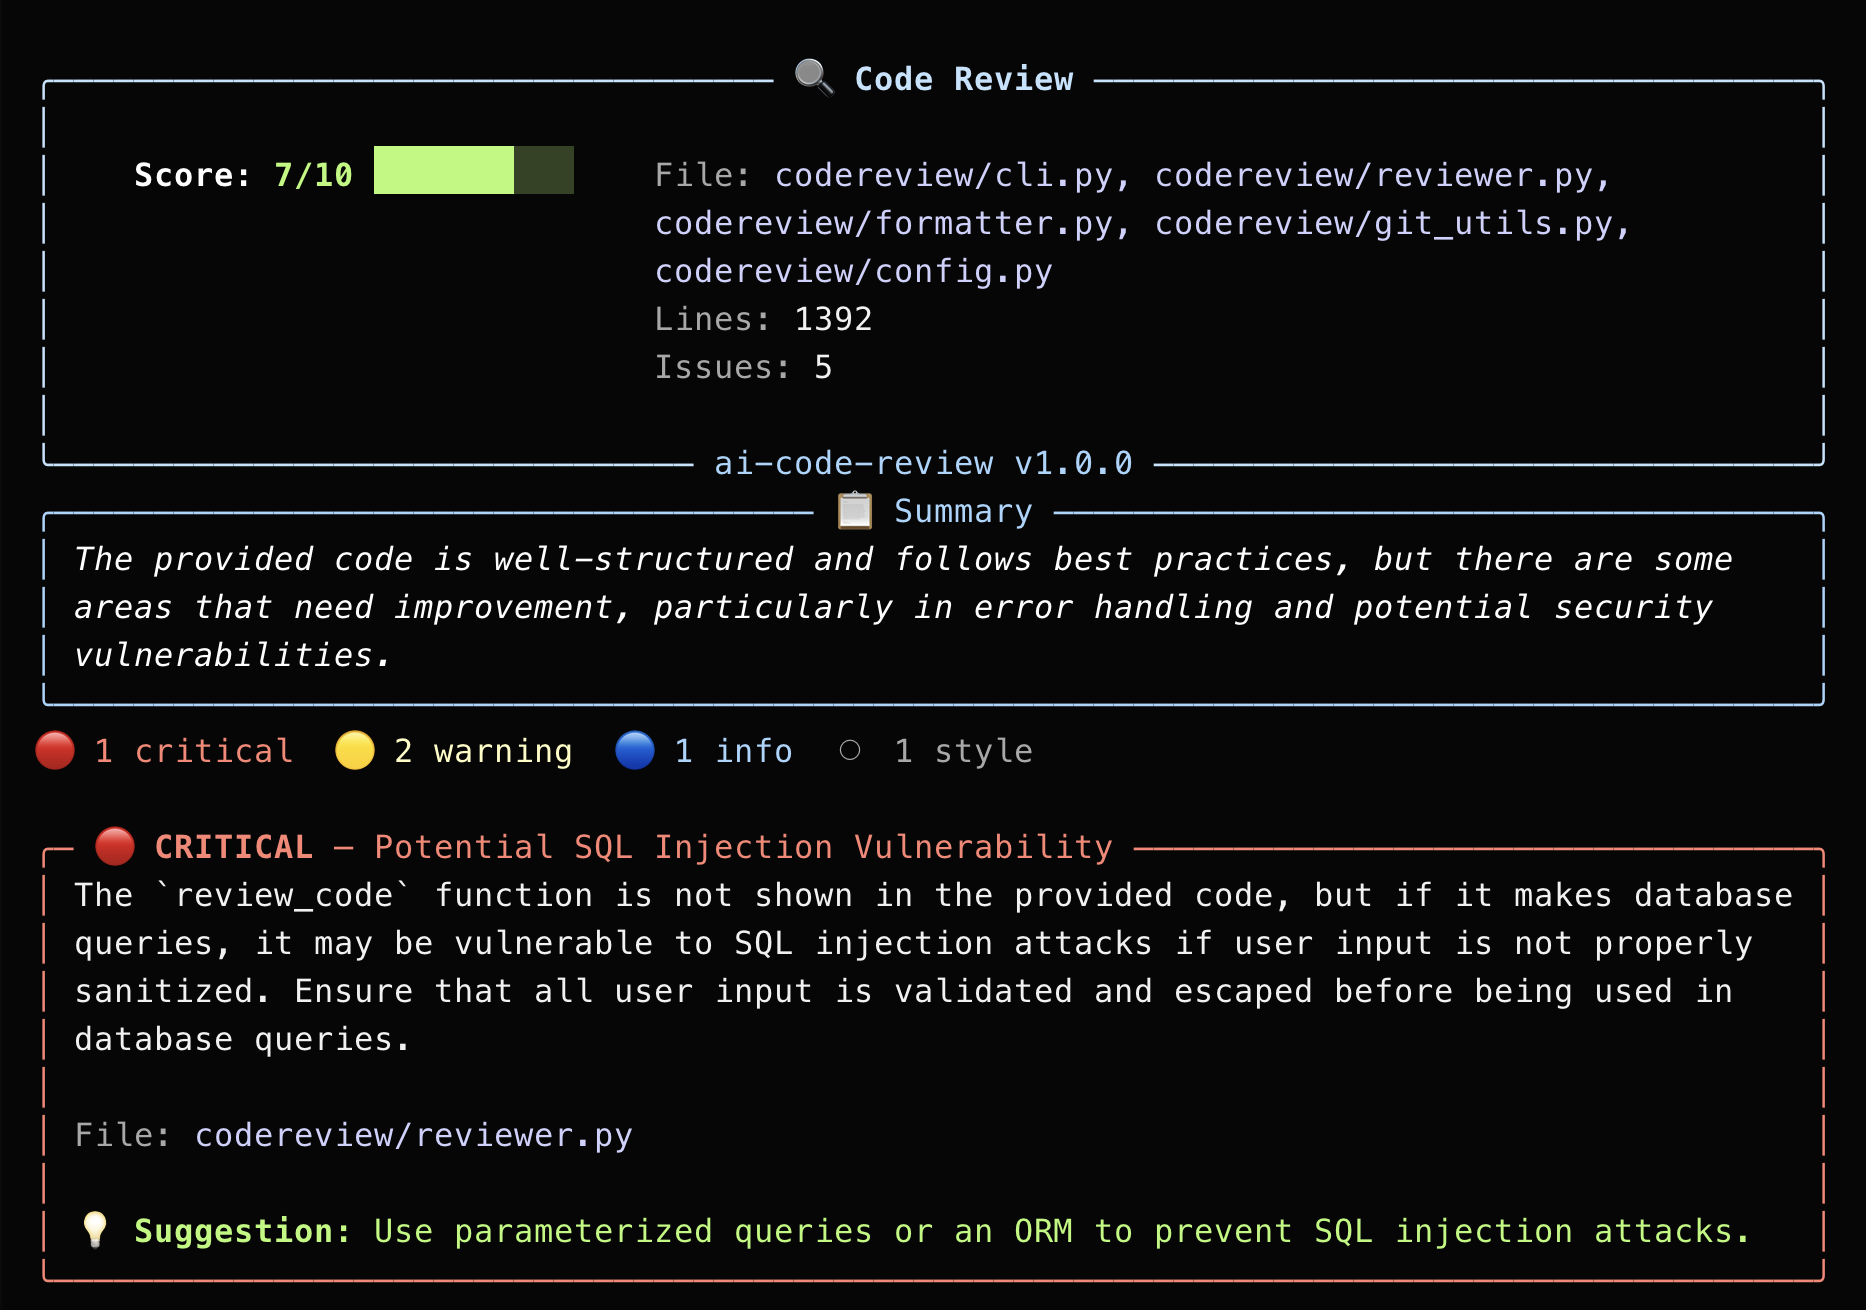 jaydendancer12/ai-code-review
KI-gestütztes CLI-Tool, das Code auf Sicherheitslücken, Fehler und Anti-Patterns mithilfe von LLMs überprüft. Unterstützt lokale und Cloud-Anbieter,…
 nu11secur1ty/oscp
Lab-Materialien und Übungsressourcen zur Vorbereitung auf die OSCP-Zertifizierung, einschließlich Penetrationstest-Übungen und praxisnahen…
 owasp/wafec
Strukturierter Bewertungskriterien-Rahmen zur Beurteilung von Web Application Firewalls (WAFs), der es Nutzern, Anbietern und Dritten ermöglicht, die…
 brodsbytes/cyberpup
Eine kostenlose, quelloffene Cybersicherheits-App für nicht technisch versierte Personen.








