 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
Hands-on CVE-Triage-Labor: analysiere NVD-Einträge, dekodiere CVSS-Vektoren, ordne CWE-Schwachstellen zu und kontextualisiere Risiken für prominente Exploits wie ProxyLogon.

Für dieses Labor bestand das Ziel darin, das Triage einer bekannten realen Schwachstelle so zu üben, wie es ein Sicherheitsteam tun würde: die CVE-Details lesen, den CVSS-Score verstehen und darüber nachdenken, wie riskant sie je nach Situation tatsächlich ist.
Ich ging zur National Vulnerability Database und suchte die CVE nach:
https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records
Ich suchte nach CVE-2021-26855 und öffnete die Ergebnisseite.
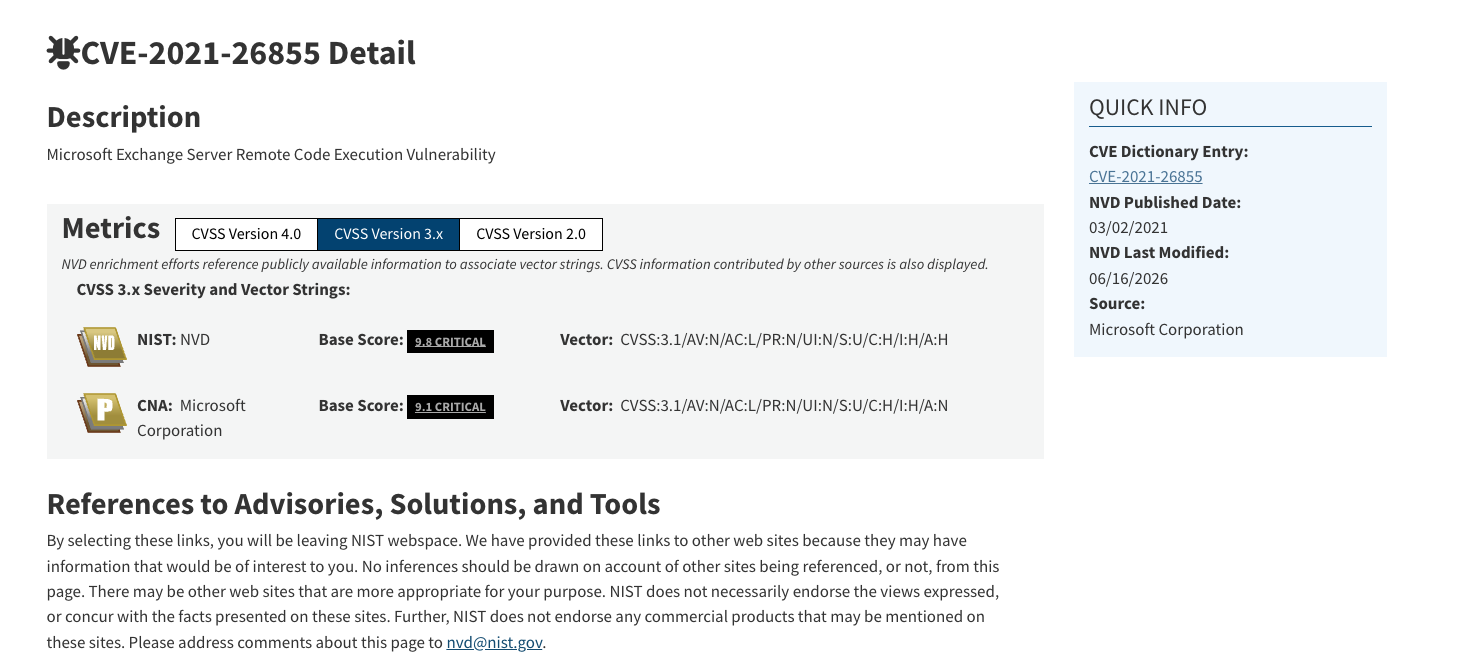
Nachdem ich die Beschreibung gelesen hatte, beantwortete ich ein paar grundlegende Fragen, um zu verstehen, was tatsächlich gefährdet ist:
Ich habe den CVSS-Score und den Vector-String auf der Seite gefunden:
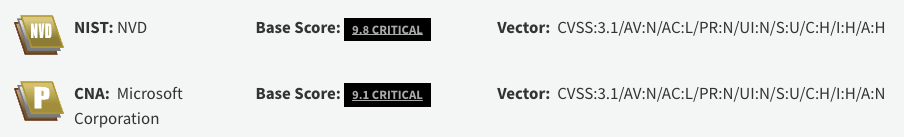
Ich ging den Vector-String Stück für Stück durch, um zu sehen, was jeder Teil tatsächlich bedeutete:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Im Grunde bedeutet das, dass ein Angreifer keine Anmeldeinformationen oder Benutzerinteraktion benötigt, um die Schwachstelle auszunutzen, und wenn er sie ausnutzt, kann er Vertraulichkeit, Integrität und Verfügbarkeit vollständig kompromittieren. Diese Kombination ist ein wesentlicher Grund dafür, warum diese CVE damals als so schwerwiegende, aktiv ausgenutzte Schwachstelle eingestuft wurde.
Ich habe den Abschnitt zur Schwachstellen-Enumeration auf der NVD-Seite geprüft, um zu sehen, um welche Kategorie von Schwachstelle es sich tatsächlich handelt.
Die aufgeführte CWE ist CWE-918: Server-Side Request Forgery (SSRF). Einfach ausgedrückt bedeutet dies, dass der Server eine URL oder Anfrage von irgendwoher nimmt und abruft, ohne ordnungsgemäß zu prüfen, ob die Anfrage tatsächlich dorthin geht, wo sie soll.
Ich habe überlegt, ob ich dies in zwei verschiedenen Szenarien als höheres oder geringeres Risiko einstufen würde.
Szenario 1: Die verwundbare Software ist aktiv und erreichbar. Höheres Risiko. Diese Schwachstelle ermöglicht es einem Angreifer, auf Postfächer und Dateien zuzugreifen, die nicht seine sind, sowie Code auszuführen oder Änderungen am System vorzunehmen.
Szenario 2: Die verwundbare Software ist auf einem Rechner installiert, der ausgeschaltet und nicht erreichbar ist. Geringeres Risiko. Ohne Strom- oder Netzwerkverbindung gibt es für einen Angreifer keine Möglichkeit, den Server tatsächlich zu erreichen, um die Schwachstelle überhaupt auszunutzen.
Diese Übung war eine gute Erinnerung daran, dass der Schweregrad-Score einer CVE nicht das gesamte Bild ist; das tatsächliche Risiko hängt auch vom Kontext ab, etwa davon, ob das verwundbare System überhaupt erreichbar ist. Eine kritische Schwachstelle auf einem Offline-Rechner ist ein ganz anderes Risiko als dieselbe Schwachstelle auf einem aktiven, internetzugänglichen Server.
