
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
 appsecco/vulnerable-mcp-servers-lab
Eine Sammlung von Servern, die absichtlich anfällig sind, um Pentesting MCP Server zu lernen.
 weev3/lkwa
Labor für weniger bekannte Webangriffe
 arosenmund/defcon33_silence_kill_edr
Hands-on-DEFCON-Workshop-Materialien zum Ausschalten und Stummschalten von EDR-Agenten: Laboreinrichtung, BYOVD, eigene C/C++-Evasion-Tools und…
 fportantier/vulpy
Verwundbare Python-Anwendung zum Erlernen sicherer Entwicklung
 owasp/serverless-goat
OWASP ServerlessGoat: eine serverlose Anwendung, die häufige Schwachstellen der Serverless-Sicherheit demonstriert.
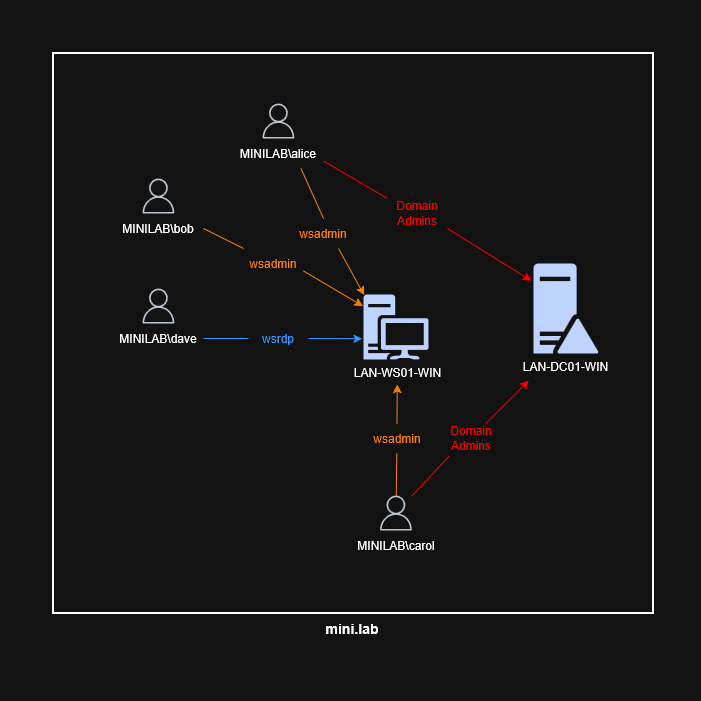 0xmr007/lab4purplesec
Lab4PurpleSec ist ein modulares Purple-Team-Homelab, das eine verwundbare Active-Directory-Umgebung (GOAD), eine Docker-basierte Web-DMZ, pfSense +…
 ignitetechnologies/mssql-pentest-cheatsheet
Praktischer MSSQL-Penetrationstest-Spickzettel mit Enumeration, Linked-Server-Pivoting, Privilege-Escalation, Persistenz und Befehlsausführung über…
 cmnatic/cve-2024-21413
CVE-2024-21413 PoC für THM Lab
 a2nkf/macos-kernel-exploit
macOS Kernel Exploit für CVE-2019-8781.
 xbufu/adlab
Benutzerdefiniertes PowerShell-Modul zum Einrichten einer Active Directory-Laborumgebung für Penetrationstests.
 palindromelabs/awesome-websocket-security
Großartige Informationen für die Sicherheitsforschung zu WebSockets
 lorentzenman/sheepl
Emuliert realistisches Benutzerverhalten in Active-Directory-Lab-Umgebungen für die Entwicklung von Taktiken für rote und blaue Teams. Erzeugt im…
 shenli/distributed-system-testing
KI-Agenten-Fähigkeiten für Tests verteilter Systeme
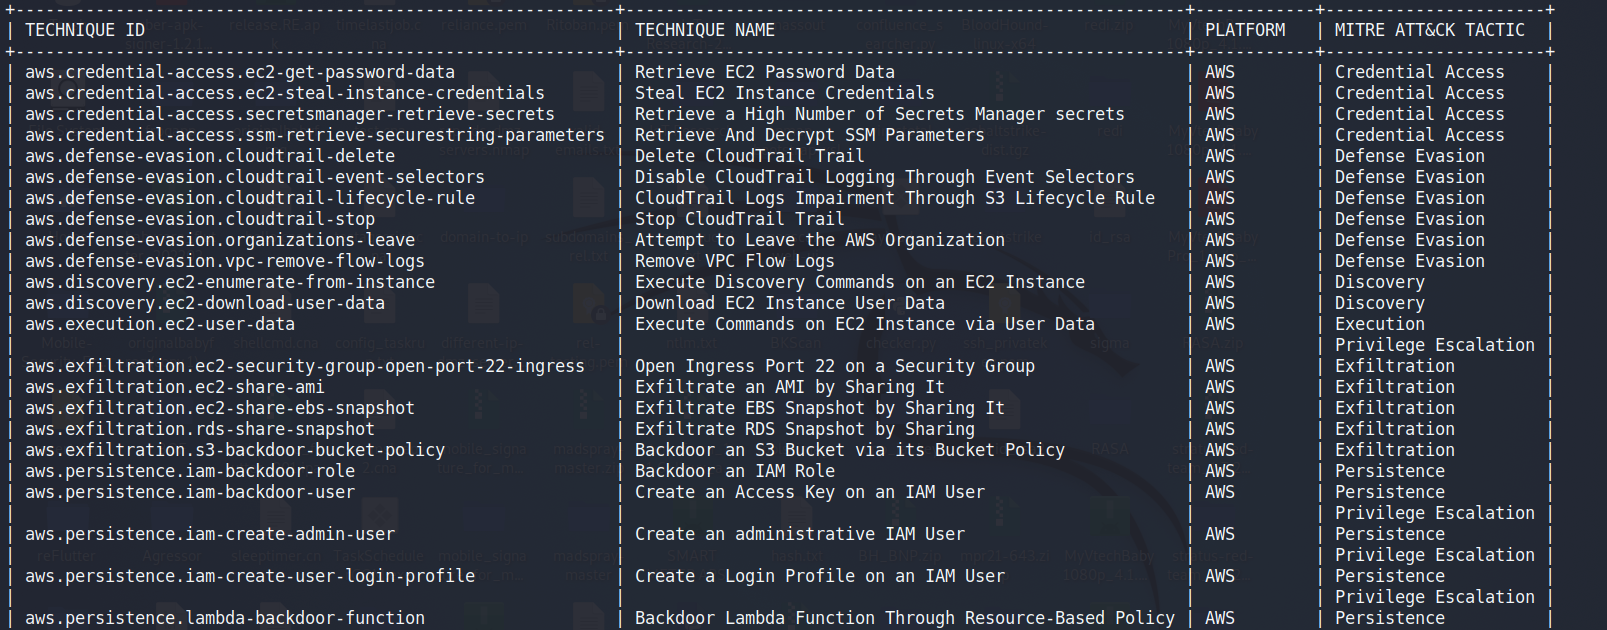 sbasu7241/aws-threat-simulation-and-detection
Herumspielen mit Stratus Red Team (Cloud-Angriffssimulationswerkzeug) und SumoLogic
 opencybersecurityalliance/kestrel-lang
Kestrel Threat Hunting Language: Erstellung wiederverwendbarer, zusammensetzbarer und teilbarer Huntflows über verschiedene Datenquellen und Threat…
 trailofbits/testing-handbook
Trail of Bits Testhandbuch - appsec.guide
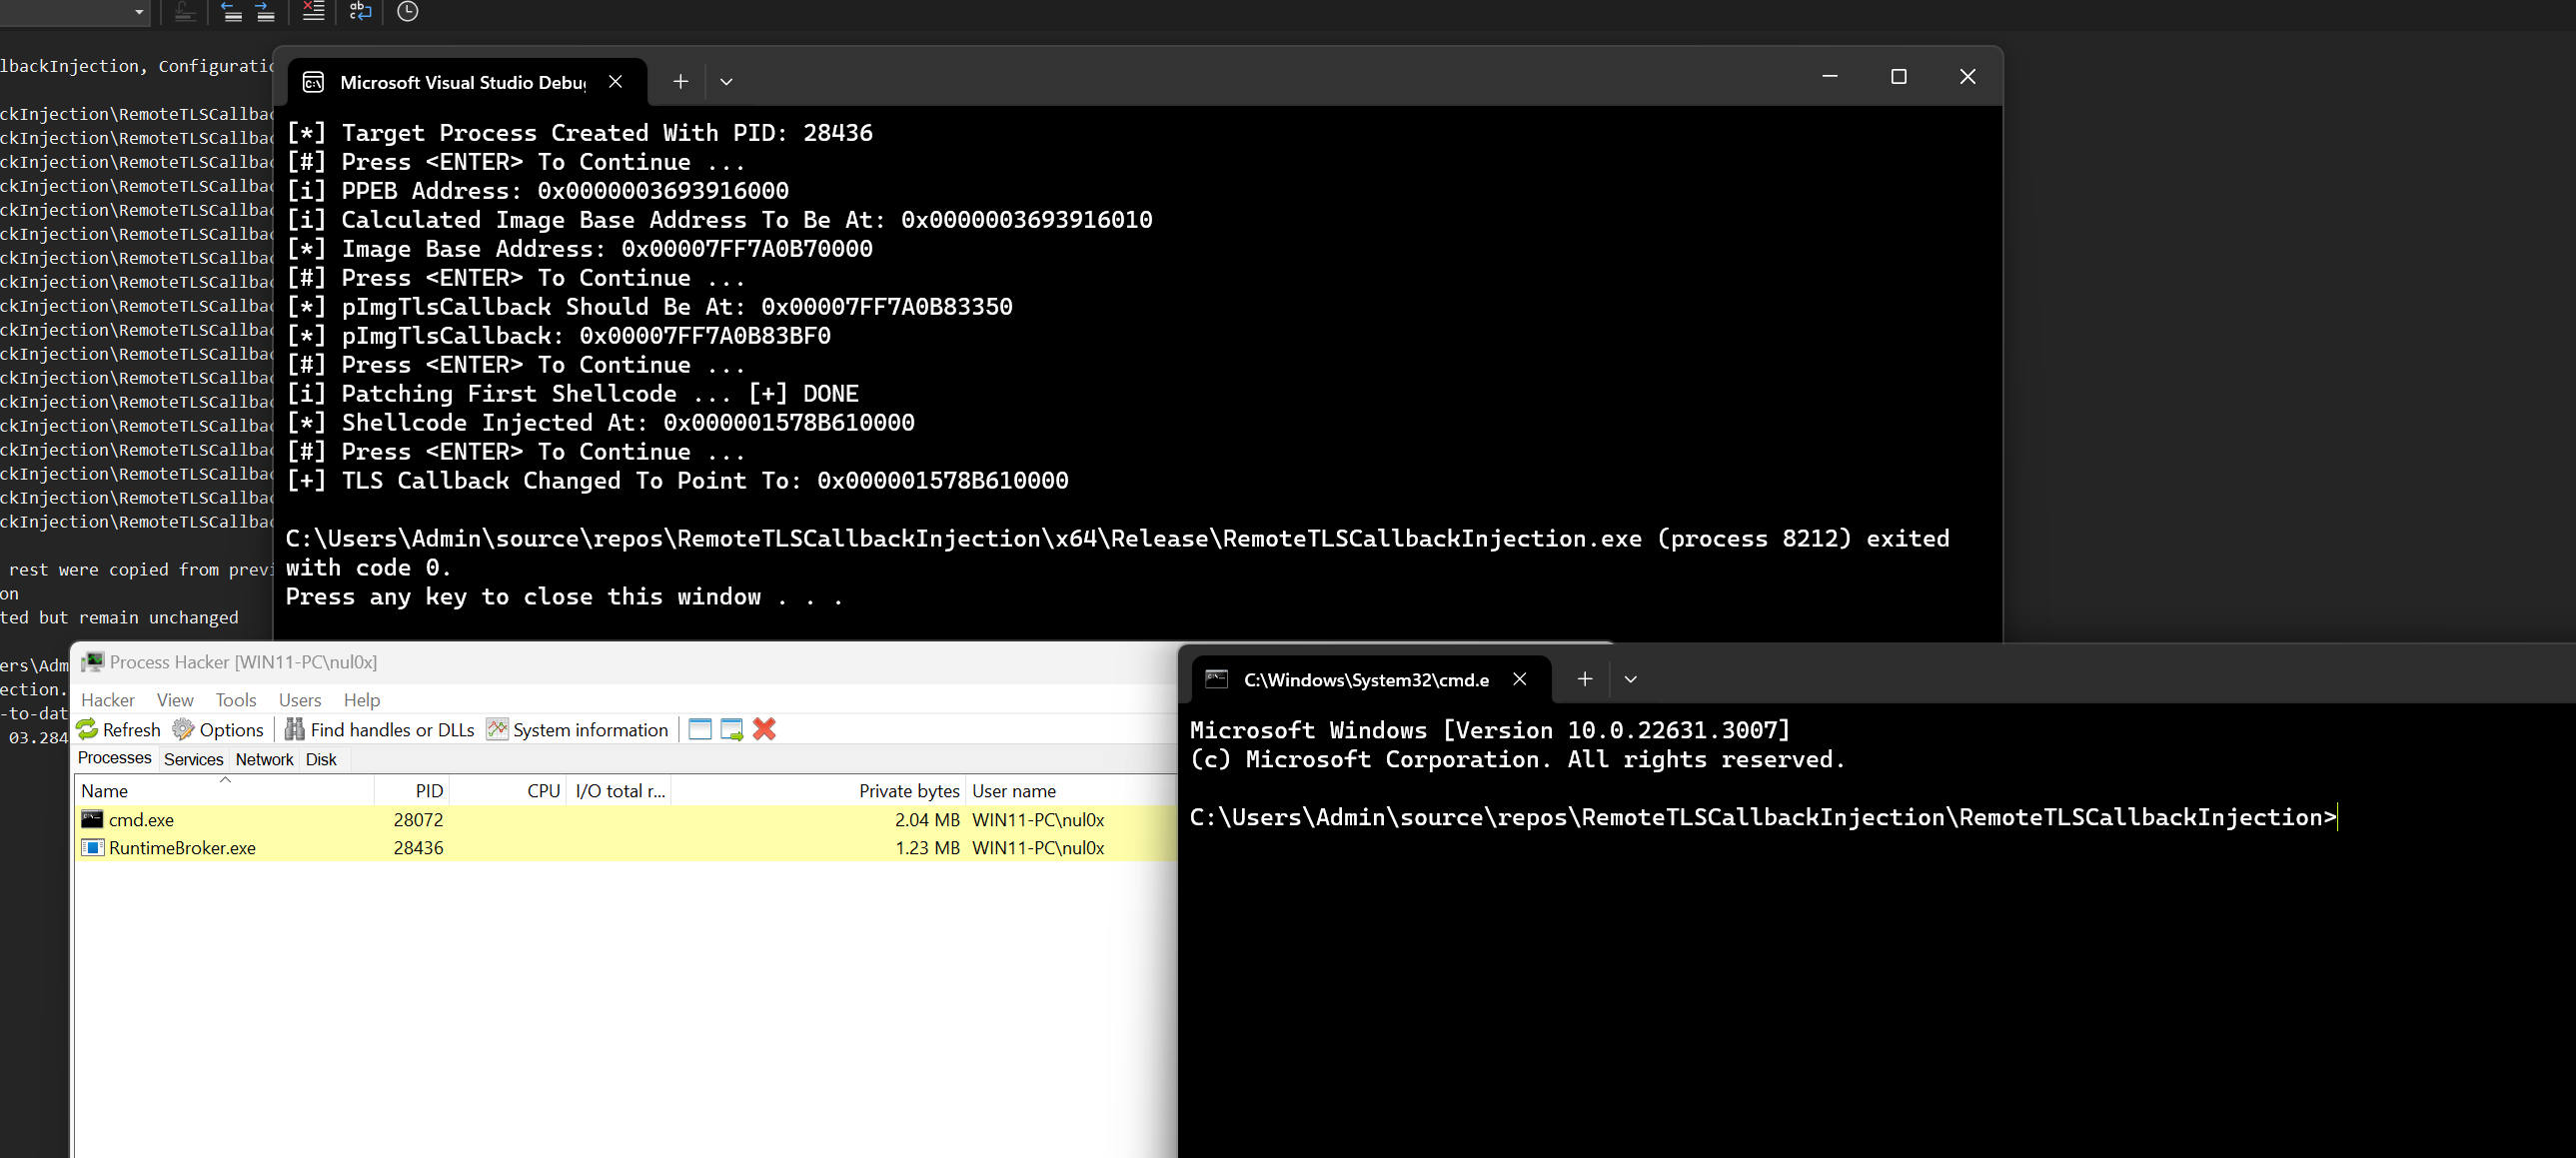 maldev-academy/remotetlscallbackinjection
Nutzung von TLS-Callbacks zur Ausführung einer Payload, ohne Threads in einem Remote-Prozess zu erzeugen.
 hook-s3c/cve-2018-11776-python-poc
Funktionsfähiger Python-Test und PoC für CVE-2018-11776, inklusive Docker-Labor








