
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
 emproof-com/workshop_firmware_reverse_engineering
Workshop zum Reverse Engineering von Firmware
 johackim/docker-hacklab
Mein persönliches Hacklab, erstelle dein eigenes.
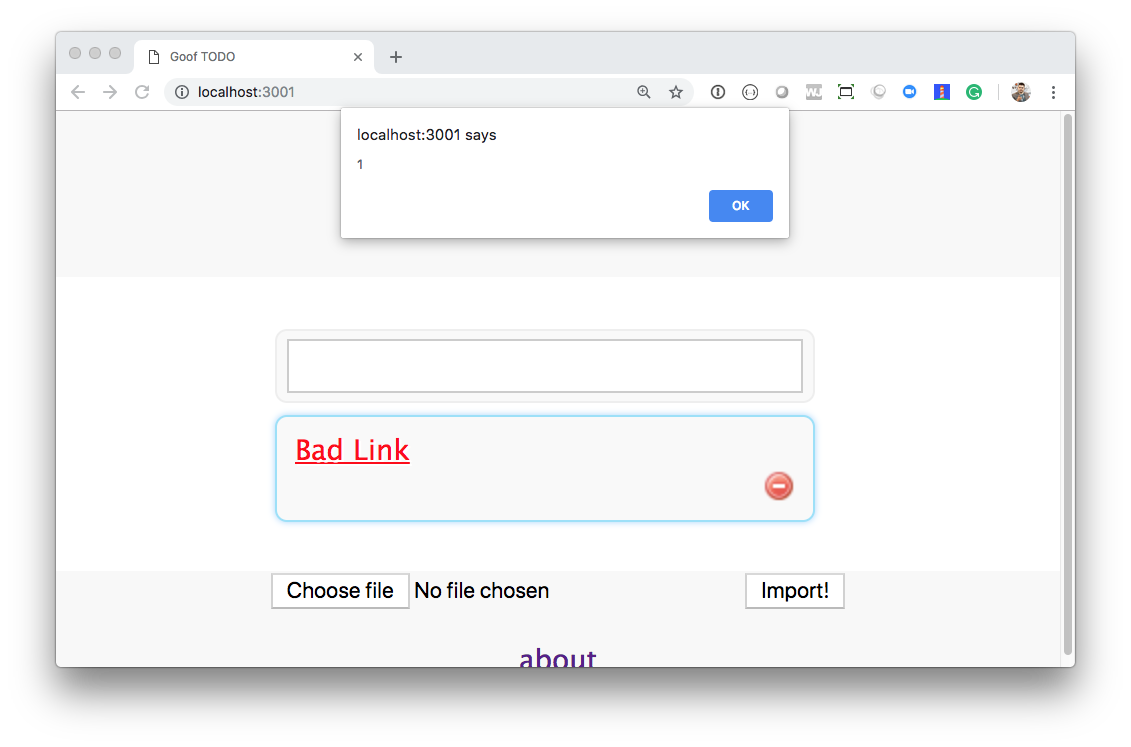 snyk-labs/exploit-workshop
Ein Schritt-für-Schritt-Workshop zur Ausnutzung verschiedener Schwachstellen in Node.js- und Java-Anwendungen
 0xm3r/cgpwn
Eine schlanke VM für Hardware-Hacking, RE (Fuzzing, symEx, Exploiting usw.) und Wargaming-Aufgaben.
 pnwcomputers/ultimate-cybersecurity-master-guide
Dieses Repository bietet eine zentrale Ressource für operative Cyber-Verteidigung und -Angriff und fasst Theorien, Werkzeuge, Betriebsabläufe und…
 dhotrey/awesome-cybersec
Eine Sammlung großartiger Plattformen, Blogs, Dokumente, Bücher, Ressourcen und cooler Sachen rund um Sicherheit
 momenbasel/htb-writeups
Strukturierte Sammlung von über 500 Hack The Box Maschinen-Writeups, über 400 Challenge-Lösungen und interaktiven Lernwerkzeugen, darunter…
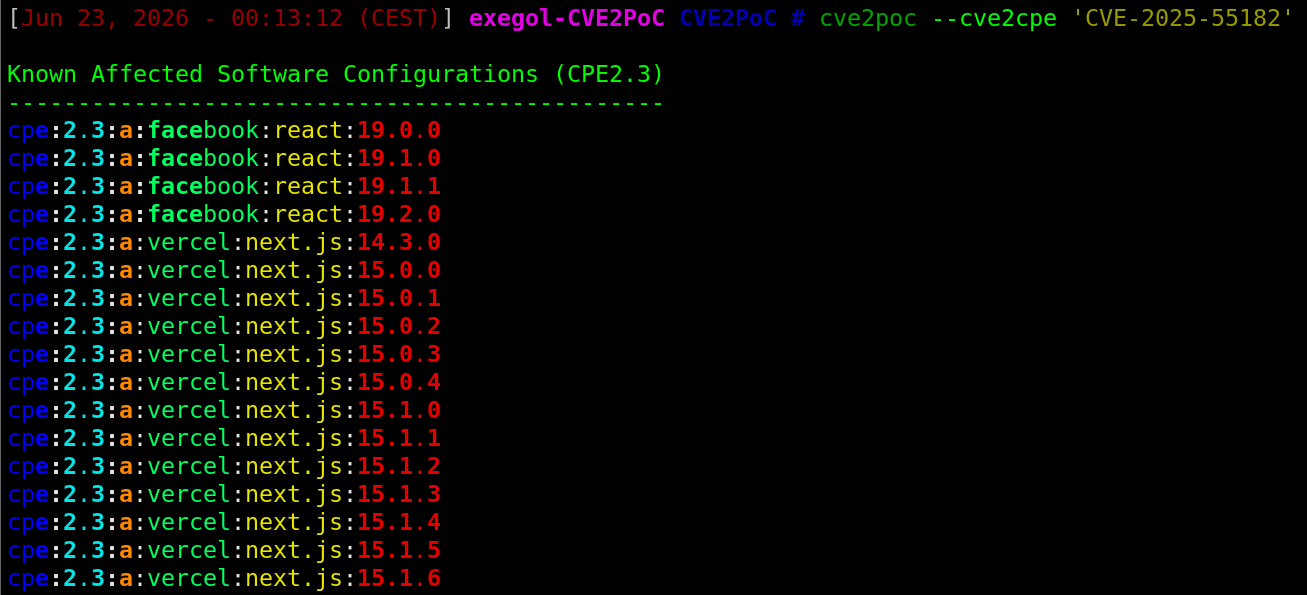 0liverflow/cve2poc
CVE2PoC ist ein Tool, das Penetrationstestern, Bug Hunter und Sicherheitsforschern hilft, schnell öffentliche Exploits oder PoCs zu einer CVE-ID zu…
 chrisneagu/ftc-skystone-dark-angels-romania-2020
HINWEIS Dieses Repository enthält das öffentliche FTC SDK für die SKYSTONE-Wettbewerbssaison (2019-2020). Wenn Sie nach der FTC SDK-Software der…
 christophetd/adaz
:wrench: Stelle anpassbare Active-Directory-Labore in Azure bereit – automatisch.
 ramadhanamizudin/lazyweb
LazyWeb ist eine Demonstrations-Webanwendung, die dazu entwickelt wurde, gängige serverseitige Anwendungssicherheitslücken aufzuzeigen. Jede…
 cr0nx/awesome-linux-attack-forensics-purplelabs
Diese Seite ist ein Ergebnis der laufenden praxisorientierten Forschung zu fortgeschrittenen Linux-Angriffen, Erkennungs- und Forensiktechniken sowie…
 doctoreww/evilfonttool
Ein auf Schriftarten basierendes Täuschungstool für Red Teaming, Sicherheitsforschung und was auch immer sonst.
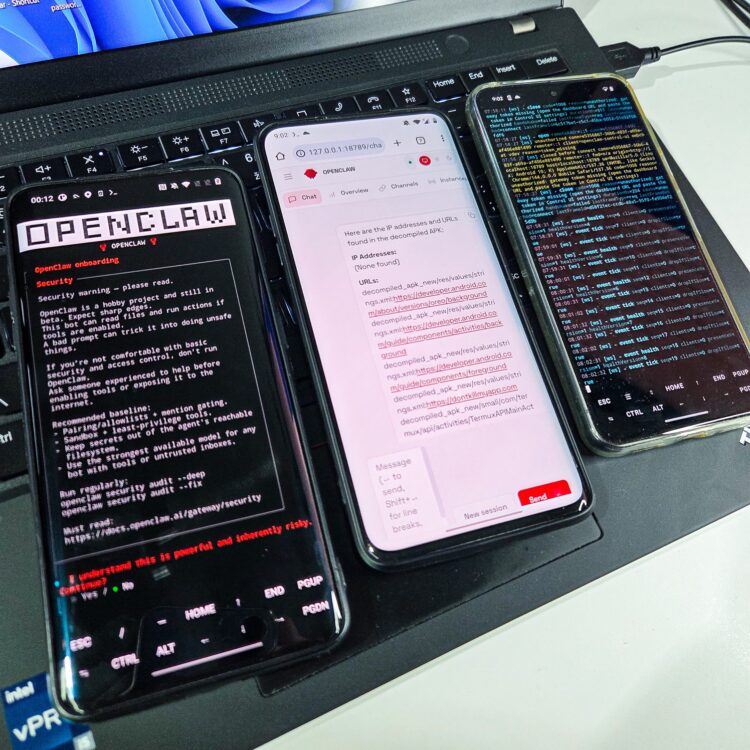 androidmalware/openclaw_termux
Wie man OpenClaw auf einem Android-Handy installiert und es über WhatsApp steuert
 tegal1337/0l4bs
Cross-Site-Scripting-Labs für Enthusiasten der Webanwendungssicherheit
 raminfp/redis_exploit
CVE-2025-49844 (RediShell)
 t0thkr1s/allsafe-android
Absichtlich anfällige Android-Anwendung.








