Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Lab4PurpleSec — Lab4PurpleSec ist ein modulares Purple-Team-Homelab, das eine verwundbare Active-Directory-Umgebung (GOAD), eine Docker-basierte Web-DMZ, pfSense + Suricata und ein Wazuh-SIEM kombiniert. Es bietet eine realistische Open-Source-Trainingsumgebung für Web-Exploitation, Pivoting, Active-Directory-Angriffe und Blue-Team-Erkennung. | Kitploit
Tools/GitHubGitHub/0xmr007/lab4purplesec
Privilege EscalationIDS/IPS-UmgehungWebanwendungs-ExploitationPenetrationstestsEinbruchserkennungLernen & BildungRed TeamingLabs & Praxis

Über

Lab4PurpleSec ist ein modulares Purple-Team-Homelab, das eine verwundbare Active-Directory-Umgebung (GOAD), eine Docker-basierte Web-DMZ, pfSense + Suricata und ein Wazuh-SIEM kombiniert. Es bietet eine realistische Open-Source-Trainingsumgebung für Web-Exploitation, Pivoting, Active-Directory-Angriffe und Blue-Team-Erkennung.


Teilen
GitHub
0xmr007/lab4purplesec

Lab4PurpleSec

Repository anzeigen
3063548vor 23 TagenVon Kitploit geprüft

Lab4PurpleSec

Lab4PurpleSec

Version License

🇫🇷 Version française disponible ici

Lab4PurpleSec ist ein segmentiertes Cybersecurity-Homelab für praktische Übungen im Red Team und Blue Team, das Netzwerk- und Web-Penetrationstests, Active-Directory-Angriffe und defensive Überwachung (SIEM, IDS/IPS) kombiniert. Es richtet sich an Studierende und Cybersecurity-Enthusiasten, die die Umgebung lieber von Grund auf selbst aufbauen, anstatt vorgefertigte VMs zu verwenden. Das Ziel ist, jede Komponente durch manuelle Installation und Konfiguration zu verstehen – auf reproduzierbare und dennoch anpassbare Weise.

Inhaltsverzeichnis

  • Lab4PurpleSec
    • Szenarien
    • TL;DR
    • Überblick
    • Voraussetzungen
      • Hardware-Anforderungen
        • Minimalkonfiguration (eingeschränkte Szenarien)
        • Empfohlene Konfiguration (vollständige Lab-Erfahrung)
        • Optimale Konfiguration (maximale Leistung)
      • Software-Anforderungen
      • Projektziele
    • Netzwerkarchitektur
      • Lab4PurpleSec
      • GOAD-MINILAB
    • Repository-Struktur
    • Schnellstart
      • Option 1: Automatisierte Bereitstellung (empfohlen)
      • Option 2: Manuelle Bereitstellung
    • Mögliche Szenarien
      • 1. Pivoting - WAN → DMZ → LAN
      • 2. OWASP-Web-Exploit → Persistenz (Webshell)
      • 3. Kerberoasting (AD) - Reconnaissance & Ticket-Wiederherstellung
    • Komponenteninstallation
      • Automatisierte Komponenten
      • Manuelle Komponenten
    • Beiträge
    • Lizenz
    • Rechtlicher Hinweis
    • Danksagungen

Szenarien

Die folgende Tabelle bietet einen Überblick über die dokumentierten Cybersecurity-Szenarien.

SzenarioStatusLink
Szenario 1 - Ausnutzung einer Webanwendung (WAN → DMZ)DokumentiertSzenario 1
Szenario 2 - Active-Directory-Angriffe auf GOAD (Kerberoasting & AS-REP Roasting)DokumentiertSzenario 2

Siehe auch SCENARIOS/00-lab-overview.md für die Lab-Topologie und den Szenario-Index.

TL;DR

Lab4PurpleSec umfasst die folgenden Funktionen:

  • Segmentierte Architektur (WAN, DMZ, LAN, AD)
  • pfSense-Firewall, Suricata IDS/IPS, Wazuh SIEM
  • Verwundbare Maschinen (OWASP, Metasploitable, Windows DC)
  • Detaillierte Installations- und Konfigurationsanleitungen

Überblick

Lab4PurpleSec ist ein sich weiterentwickelndes Cybersecurity-Homelab, das für Red-Team- und Blue-Team-Schulungen in einer unternehmensnahen Umgebung konzipiert ist und Netzwerk-/Web-Pentesting, Active Directory, Erkennung, SIEM und IDS/IPS integriert.

Projekt gedacht für Studierende und Cybersecurity-Enthusiasten!

Voraussetzungen

Hardware-Anforderungen

Lab4PurpleSec ist flexibel konzipiert und kann je nach Bedarf und verfügbaren Ressourcen bereitgestellt werden. Sie müssen nicht alle VMs gleichzeitig ausführen – die Szenarien sind darauf ausgelegt, Schritt für Schritt durchgeführt zu werden.

Minimalkonfiguration (eingeschränkte Szenarien)

  • RAM: mindestens 16 GB
  • CPU: 4-Kern-Prozessor (i5/i7 oder gleichwertig)
  • Speicher: 150 GB freier Festplattenspeicher
  • Anwendungsfall: 2-3 VMs gleichzeitig für bestimmte Szenarien ausführen (z. B. Webserver + Angriffsmaschine oder SIEM + ein Ziel)

Empfohlene Konfiguration (vollständige Lab-Erfahrung)

  • RAM: 32 GB empfohlen
  • CPU: Prozessor mit 6+ Kernen (i5/i7/i9 oder gleichwertig)
  • Speicher: 200+ GB freier Speicherplatz (SSD empfohlen)
  • Anwendungsfall: Mehrere VMs gleichzeitig für komplexe Szenarien ausführen (z. B. vollständige AD-Umgebung + SIEM + Webdienste)

Optimale Konfiguration (maximale Leistung)

  • RAM: 64 GB
  • CPU: Prozessor mit 8+ Kernen (i9/Ryzen 9 oder gleichwertig)
  • Speicher: 500+ GB freier Speicherplatz (NVMe-SSD empfohlen)
  • Anwendungsfall: Das gesamte Lab gleichzeitig mit allen aktiven Diensten ausführen

Hinweis: Diese Voraussetzungen gelten für eine Referenzkonfiguration. Sie können sie an Ihre Bedürfnisse anpassen. Der RAM ist natürlich die wichtigste Ressource, die berücksichtigt werden muss (für die Virtualisierung ist CPU/GPU-Leistung nicht so wichtig wie RAM).

Wichtige Hinweise:

  • Sie können die VM-Ressourcen in der Vagrantfile an Ihre Hardware anpassen (RAM/CPU pro VM bei Bedarf reduzieren)
  • Nicht alle VMs müssen gleichzeitig laufen – starten Sie nur die VMs, die für Ihr aktuelles Szenario benötigt werden
  • Wazuh Manager (LAN-SIEM-LIN) benötigt 8 GB RAM – dies ist die ressourcenintensivste VM
  • GOAD-VMs (Windows) benötigen erhebliche Ressourcen – erwägen Sie, sie separat auszuführen, wenn der RAM begrenzt ist
  • Speicherplatzverbrauch: Mit den Standardeinstellungen verwendet das Lab etwa 130–150 GB

Detaillierte Hardware- und Softwareanforderungen finden Sie in docs/SETUP/prereqs.md.

Softwareanforderungen

  • Hypervisor: VirtualBox oder VMware Workstation/Player
  • Vagrant: Version 2.2+ (für automatisierte VMs)
  • Ansible: Optional, für die manuelle Ausführung von Playbooks
  • ISO-Images: Eine vollständige Liste finden Sie in docs/SETUP/prereqs.md

Projektziele

Lab4PurpleSec stellt keine vorgefertigten virtuellen Maschinen (OVA/OVF) bereit. Die Installation erfolgt vollständig „von Grund auf“ anhand der bereitgestellten detaillierten Anleitungen. Dieser Ansatz:

  • Fördert das Lernen: Verständnis jedes Installations- und Konfigurationsschritts
  • Gewährleistet Reproduzierbarkeit: Jeder Benutzer baut seine Umgebung identisch auf (und kann sie dennoch anpassen)
  • Stärkt das Verständnis: Beherrschung von Systemen, Netzwerken und Konfigurationen
  • Erleichtert die Anpassung: Einfache Anpassung an spezifische Anforderungen

Netzwerkarchitektur

Lab4PurpleSec

Lab4PurpleSec ist eine Umgebung, die der Ausnutzung von Anwendungs- und Systemschwachstellen gewidmet ist und absichtlich verwundbare Maschinen (Metasploitable2/3), OWASP-Webanwendungen in einer isolierten DMZ-Zone sowie eine verwundbare Active-Directory-Umgebung (GOAD MINILAB) beherbergt. Die Gesamttopologie ist im folgenden Diagramm dargestellt.
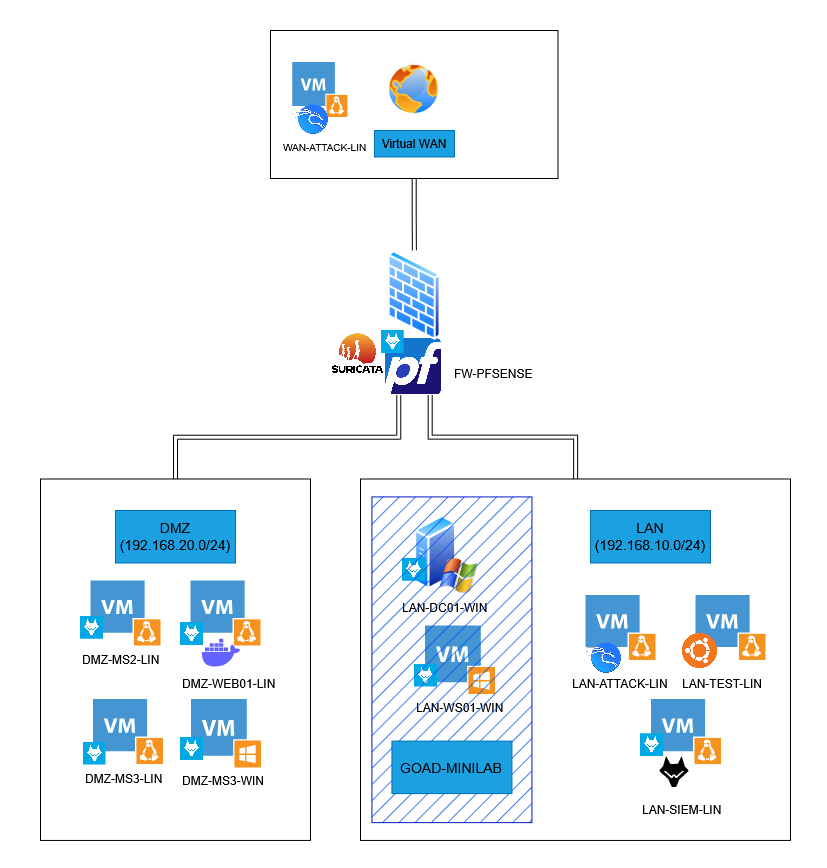
Homelab-light.png

GOAD-MINILAB

GOAD-MINILAB repliziert eine vereinfachte Active-Directory-Umgebung mit einem Domänencontroller und einer Windows-Client-Workstation (bei Bedarf mehrere), wodurch die Simulation verschiedener Arten von Active-Directory-Angriffen ermöglicht wird.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →