
 #1
Tools zum Testen und Sichern von Internet-of-Things (IoT)-Geräten, -Protokollen und -Plattformen.
Kitploit empfohlen
 turretsec/u3000py
Python-Client für das lokale WiFi-Steuerungsprotokoll der Thinkware U3000 Dashcam, reverse-engineered aus der offiziellen Android-App. PoC-Tooling…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Toolkit für nicht authentifizierte Remote-Code-Ausführung.
 murrez/cve-2026-100740
Python-PoC für CVE-2026-100740, einen Out-of-Bounds-Schreibzugriff im L2TP Host Name AVP in D-Link DIR-895L A1_102b07 tunnel_set_params.…
 murrez/cve-2026-13249
Unauthentifizierter beliebiger Datei-Upload im Honeywell PD45 Web-Admin (Firmware F10.19.010040–vor F10.22.030745), der zu RCE führt.…
 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-Concept-Exploit für CVE-2026-1668 in der TP-Link-Switch-Firmware, das eine MIPS-Payload liefert, die eine Root-Shell auf anfälligen Geräten…
 ejfkdev/reyee_decrypt
Ruijie ReyeeOS-Firmware (v1/v2) und verschlüsselte Konfigurations-Backups entschlüsseln; Klartext-Passwörter wiederherstellen
 nmatt0/moria
IoT-Firmware-Identifikation und -Extraktion
 wrongbaud/spidump
Werkzeug zur Rekonstruktion von SPI-Flash-Images mittels Logic-Analyzer-Aufzeichnungen
 aeromodes/8cryptdo
Reverse-engineered docs and tools for 8BitDo firmware encryption methods
 florentineprinzessinzusachsen/badbox-h713-projector
Analyse- und Bereinigungsleitfaden für BadBox-Malware auf Allwinner H713 Android-Projektoren: ADB-Zugriff, Infektionsnachweis, Firmware-Backup,…
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 Module, 350 CVEs, 55 Hersteller, APT Group Engine. Deckt Router, IP-Kameras, GPON ONTs, ISP-CPEs,…
 d6fault/cve-2026-95675
Python-PoC, das CVE-2026-95675 ausnutzt, eine unauthentifizierte Root-Befehlsinjektion in der D-Link DAP-1360 RevB Firmware über einen hardcodierten…
 khaleedbt/netis-cve-2026-36539
Python-Skript, das Netis-Router auf CVE-2026-36539 prüft und gefährdete Geräte in einem Netzwerk erkennt.
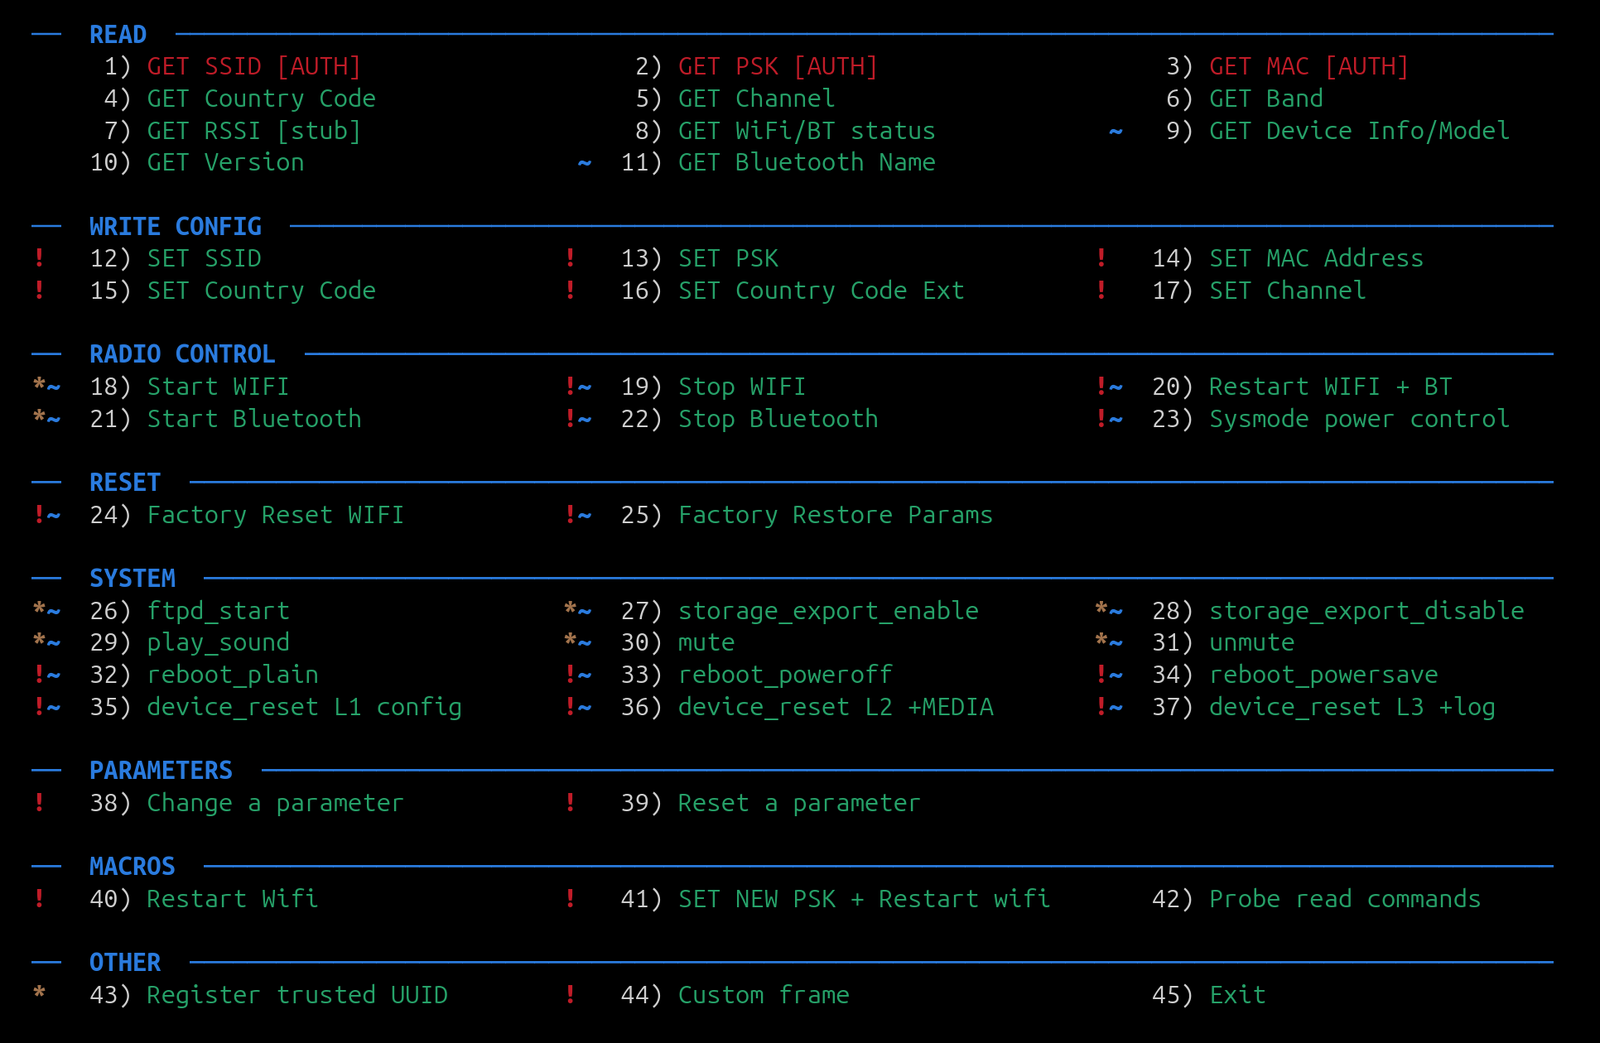 feedbeef/dji_ble_vuln
DJI Drone DUML Command Injection über Bluetooth — Proof of Concept für CVE-2026-78306
 whoami-012/cve-2026-96515
Technischer Bericht und authentifizierter Reverse-Shell-PoC für CVE-2026-96515, eine Root-Befehlausführungs-Schwachstelle im…
 himitsushell/himitsushell
Shell-Skript-Schutz (Obfuskation, eingebetteter Interpreter, DRM) – unsichtbar für Kernel-Tracing
 digiprosec/microtrick
Eigenständiger Python-PoC, der die MikroTrick-SSH-Kette (CVE-2026-86060, CVE-2026-67279) ausnutzt, um unauthentifizierten vollständigen Admin-Zugriff…
 shlln/cve-2026-90847
Proof-of-concept for CVE-2026-90847, an authenticated RCE in iux_set.cgi via malicious .cfg tar upload that writes commands into crontab for…








