Beratung und Sicherheitsprüfung für CVE-2026-12485, einen nicht authentifizierten Stack-Buffer-Overflow-RCE in GeoVision GV-I/O Box 4E DVRSearch, mit Erkennungs- und Gegenmaßnahmenempfehlungen.

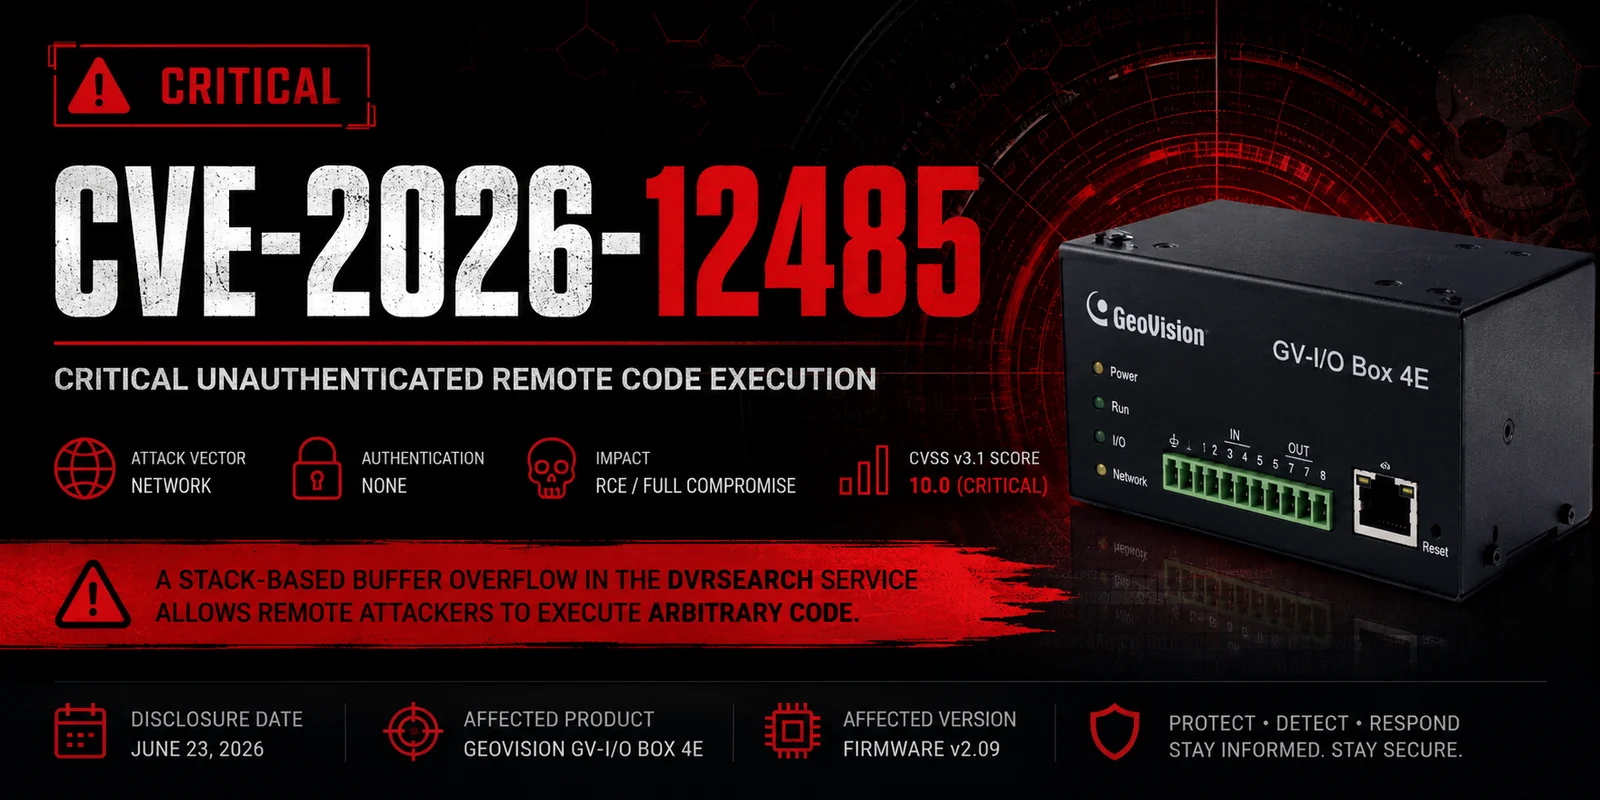


Veröffentlichungsdatum: 23. Juni 2026
CWE: CWE-121 – Stack-basierter Pufferüberlauf
Angriffsvektor: Netzwerk (nicht authentifiziert)
Eine nicht authentifizierte, stack-basierte Pufferüberlauf-Schwachstelle im DVRSearch-Dienst der GeoVision GV-I/O Box 4E ermöglicht es entfernten Angreifern, beliebigen Code auszuführen und betroffene Geräte vollständig zu kompromittieren.
| Feld | Wert |
|---|---|
| CVE-ID | CVE-2026-12485 |
| CVSS v3.1 | 10.0 (Kritisch) |
| CWE | CWE-121 |
| Betroffenes Produkt | GeoVision GV-I/O Box 4E |
| Betroffene Version | Firmware v2.09 |
| Authentifizierung erforderlich | Nein |
| Benutzerinteraktion | Keine |
| Auswirkung | Remote-Code-Ausführung |
| Produkt | Version | Status |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | Anfällig |
Die Schwachstelle befindet sich in der CMD_IP_SET-Funktionalität des DVRSearch-Dienstes. Eine unsichere memcpy()-Operation kopiert benutzergesteuerte Daten in einen Puffer fester Größe auf dem Stack, ohne die Länge der Quelleingabe zu validieren.
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
Da die Grenzen des Zielpuffers nicht durchgesetzt werden, kann eine speziell gestaltete Anfrage einen Stack-Buffer-Overflow auslösen, wodurch ein Angreifer möglicherweise den Ausführungsfluss überschreiben und beliebigen Code ausführen kann.
Eine erfolgreiche Ausnutzung kann es einem Angreifer ermöglichen:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| Metrik | Wert |
|---|---|
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Niedrig |
| Erforderliche Berechtigungen | Keine |
| Benutzerinteraktion | Keine |
| Auswirkungsbereich | Geändert |
| Vertraulichkeit | Hoch |
| Integrität | Hoch |
| Verfügbarkeit | Hoch |
DVRSearch abzielen.DVRSearch-Dienst.| Datum | Ereignis |
|---|---|
| 2026-06-23 | Schwachstelle öffentlich bekannt gegeben |
| 2026-06-23 | CVE-Kennung zugewiesen |
| 2026-06-23 | Technische Sicherheitsmeldung veröffentlicht |
Folgendes sollten Sie beim Ausführen des Prüfprogramms sehen:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-testSie sehen dann zusätzliche Zeilen wie:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| Situation | Was Sie sehen werden | Bedeutung |
|---|---|---|
| Dienst läuft | „Antwort empfangen“ | Anfälliger Dienst lauscht |
| Keine Antwort | „Keine Antwort empfangen (Timeout)“ | Firewall, Dienst gestoppt oder falsche IP |
| Dienst abgestürzt (unwahrscheinlich) | Skript hängt / Ziel reagiert nicht mehr | Sie sind zu weit gegangen (nicht mit diesem Skript tun) |
| Zugriff verweigert / Fehler | Socket-Fehler | Als root ausführen oder Firewall-Problem |
Nächste Schritte, wenn es antwortet:
Dieses Repository ist ausschließlich für Bildungs-, Forschungs- und defensive Sicherheitszwecke bestimmt.
Es wird kein Exploit-Code bereitgestellt. Jegliche Tests sollten nur gegen Systeme durchgeführt werden, für die Sie eine ausdrückliche Genehmigung haben.









