
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
emba — EMBA - Der Firmware-Sicherheitsanalysator | Kitploit
Tools/GitHubGitHub/e-m-b-a/emba
Embedded-System-SicherheitStatische AnalyseSchwachstellenscannerDynamische Analyse (Sandboxing)IoT-SicherheitHardware-HackingPenetrationstestsHardware-SicherheitHardware- & IoT-SicherheitBinäranalyseFirmware-Analyse
3.6k318141vor 1 TagVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Top in Embedded-System-Sicherheit Nr.2
Top in Firmware-Analyse Nr.2
Top in Hardware-Hacking Nr.18
Top in Hardware- & IoT-Sicherheit Nr.18
Top in Hardware-Sicherheit Nr.6
Top in IoT-Sicherheit Nr.2
GitHube-m-b-a/emba

emba

EMBA - Der Firmware-Sicherheitsanalysator

Repository anzeigenWebseite

EMBA

Der Sicherheitsanalysator für Firmware eingebetteter Geräte

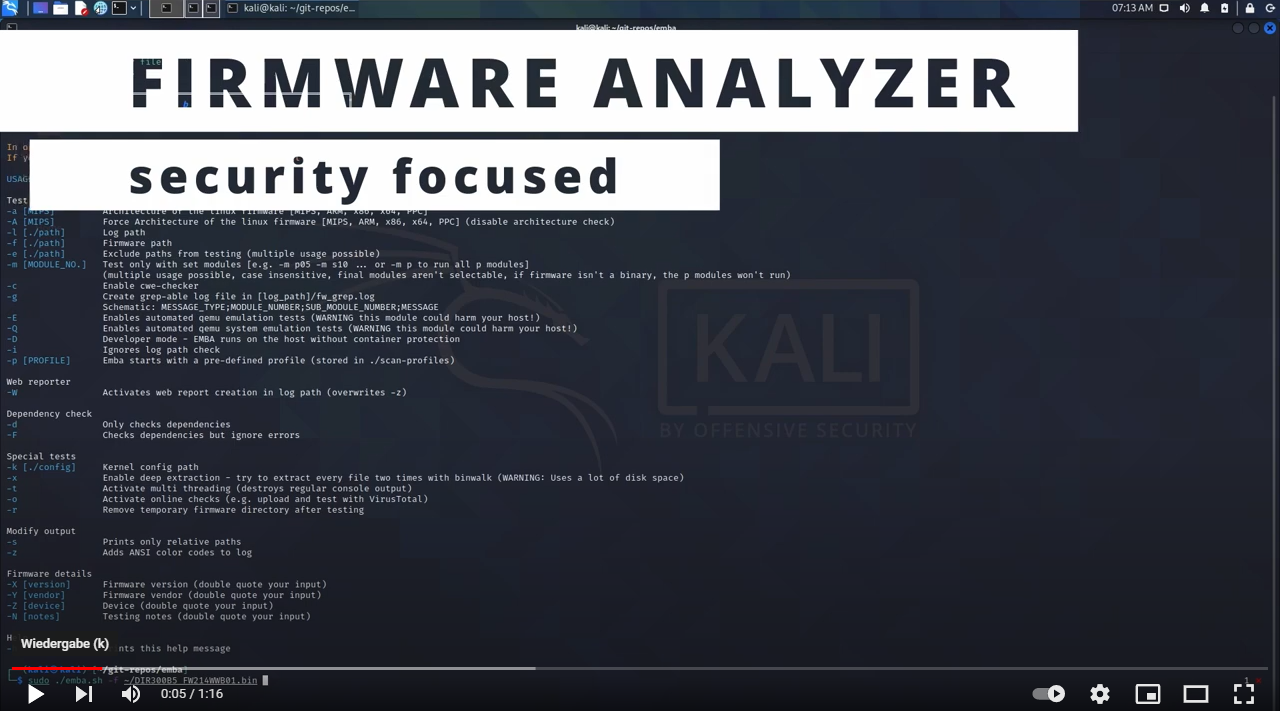
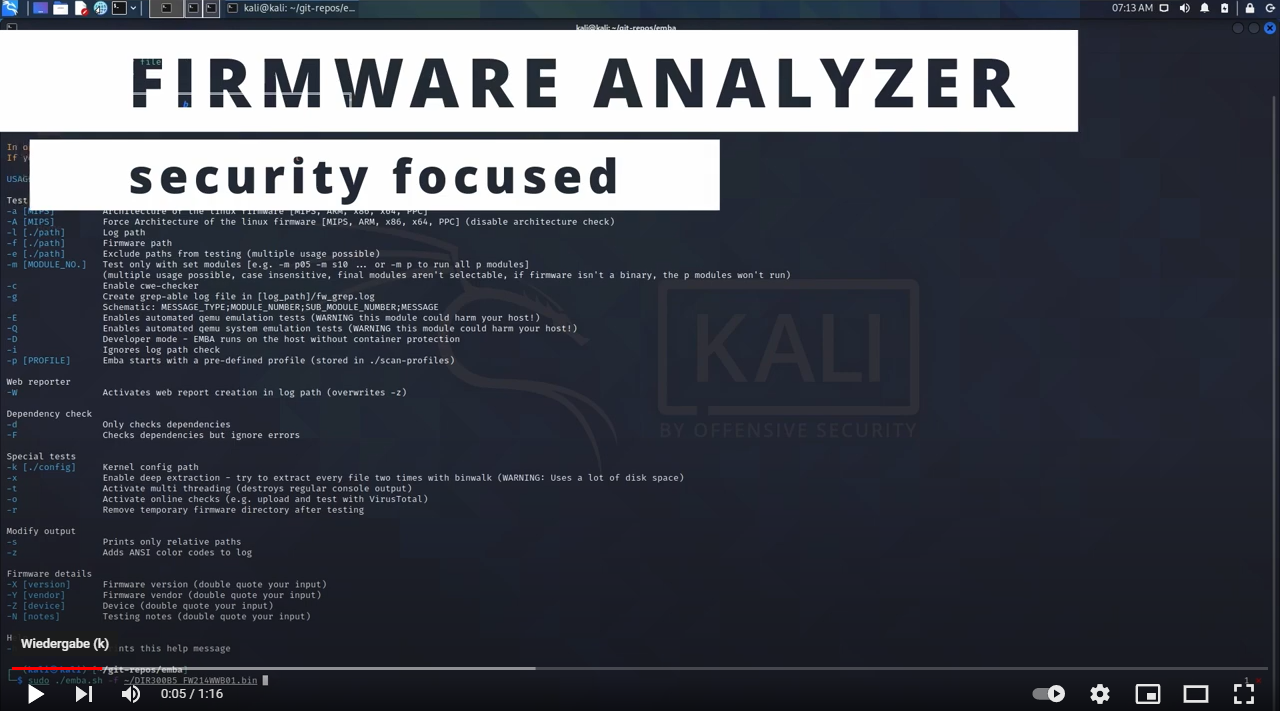
EMBA ist als zentrales Firmware-Analyse- und SBOM-Tool für Penetrationstester, Produktsicherheitsteams, Entwickler und verantwortliche Produktmanager konzipiert. Es unterstützt den vollständigen Sicherheitsanalyseprozess, beginnend mit der Firmware-Extraktion, über die statische Analyse und die dynamische Analyse mittels Emulation, bis hin zur Erstellung des SBOM und schließlich zur Generierung eines webbasierten Schwachstellenberichts. EMBA entdeckt automatisch mögliche Schwachstellen und Sicherheitslücken in Firmware. Beispiele sind unsichere Binärdateien, alte und veraltete Softwarekomponenten, potenziell anfällige Skripte oder fest codierte Passwörter. EMBA ist ein Kommandozeilenwerkzeug mit der Möglichkeit, einen benutzerfreundlichen Webreport für die weitere Analyse zu erstellen.

EMBA unterstützt Penetrationstester, Produktsicherheitsteams und Entwickler bei der Identifizierung von Schwachstellen und Sicherheitslücken im Firmware-Image. EMBA liefert so viele Informationen wie möglich über die Firmware, damit der Tester Schwerpunkte festlegen kann und für die Verifizierung und Interpretation der Ergebnisse verantwortlich ist.
EMBA ansehen


Neueste Nachrichten

  • EMBA v2.0.5 - Iced-Latte-Edition
  • EMBA v2.0.4 - Sommer-Edition
  • EMBA-Demo-Bericht verfügbar
  • Herzlichen Glückwunsch zum 6. Geburtstag, EMBA
  • Prüfe die Ko-fi-Unterstützungsmöglichkeit für EMBA
  • Black Hat Arsenal - EMBArk-Demo - USA 2026
  • Black Hat Arsenal - EMBA-Lab - USA 2026
  • Aufzeichnung des TROOPERS25-Vortrags „SBOMs the right way“ verfügbar
  • Das EMBA-Buch ist verfügbar
  • Der neue EMBA-Merch-Shop ist online - sieh dir jetzt deinen Merch an
  • EMBArk v0.3 - We are TROOPERS
  • EMBA hat den nächsten Meilenstein erreicht. 3000 GitHub-Sterne erreicht.
  • FLOSS Weekly Episode 802: EMBA – Layers Upon Layers Of Bash
  • EMBA-Artikel auf Medium verfügbar
  • BsidesLV-Aufzeichnung verfügbar
  • Aufzeichnung der Black Hat EU 2022 Arsenal-Session verfügbar
  • EMBA ist jetzt Teil der OWASP Firmware Security Testing Methodology

Links zum Wiki für ausführlichere Informationen

  • Startseite
  • Interaktiver EMBA-Demo-Bericht
  • Funktionsübersicht
  • Installation
  • Verwendung
  • FAQ

Installation

Bevor du EMBA ausführst, stelle sicher, dass du alle Abhängigkeiten mit dem Installationsskript installiert hast und die Voraussetzungen erfüllt sind.

git clone https://github.com/e-m-b-a/emba.git
cd emba
sudo ./installer.sh -d

Schnellstart mit dem Standard-Scanprofil:

sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan.emba

Schnellstart mit dem Standard-SBOM-Profil:

Weitere Details zu den SBOM-Funktionen von EMBA finden Sie im Wiki

sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-sbom.emba

Schnellstart mit dem Scan-Profil für Systememulation:

Weitere Details zur Systememulations-Engine von EMBA finden Sie im Wiki.

sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan-emulation.emba


EMBA unterstützt mehrere Test- und Berichts-Optionen. Weitere Details findest du im Wiki.

Mitmachen

Das IoT wächst, die Entwicklung schreitet voran, und es gibt viele neue Funktionen, die wir hinzufügen möchten. Wir freuen uns über Pull Requests und Issues auf GitHub. Schau dir auch die Dokumentation CONTRIBUTING und CONTRIBUTORS an, um weitere Details zu erfahren, wie du Teil der EMBA-Community werden kannst.

Team

Das EMBA-Kernteam

Mitwirkende


Tool herunterladen