
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
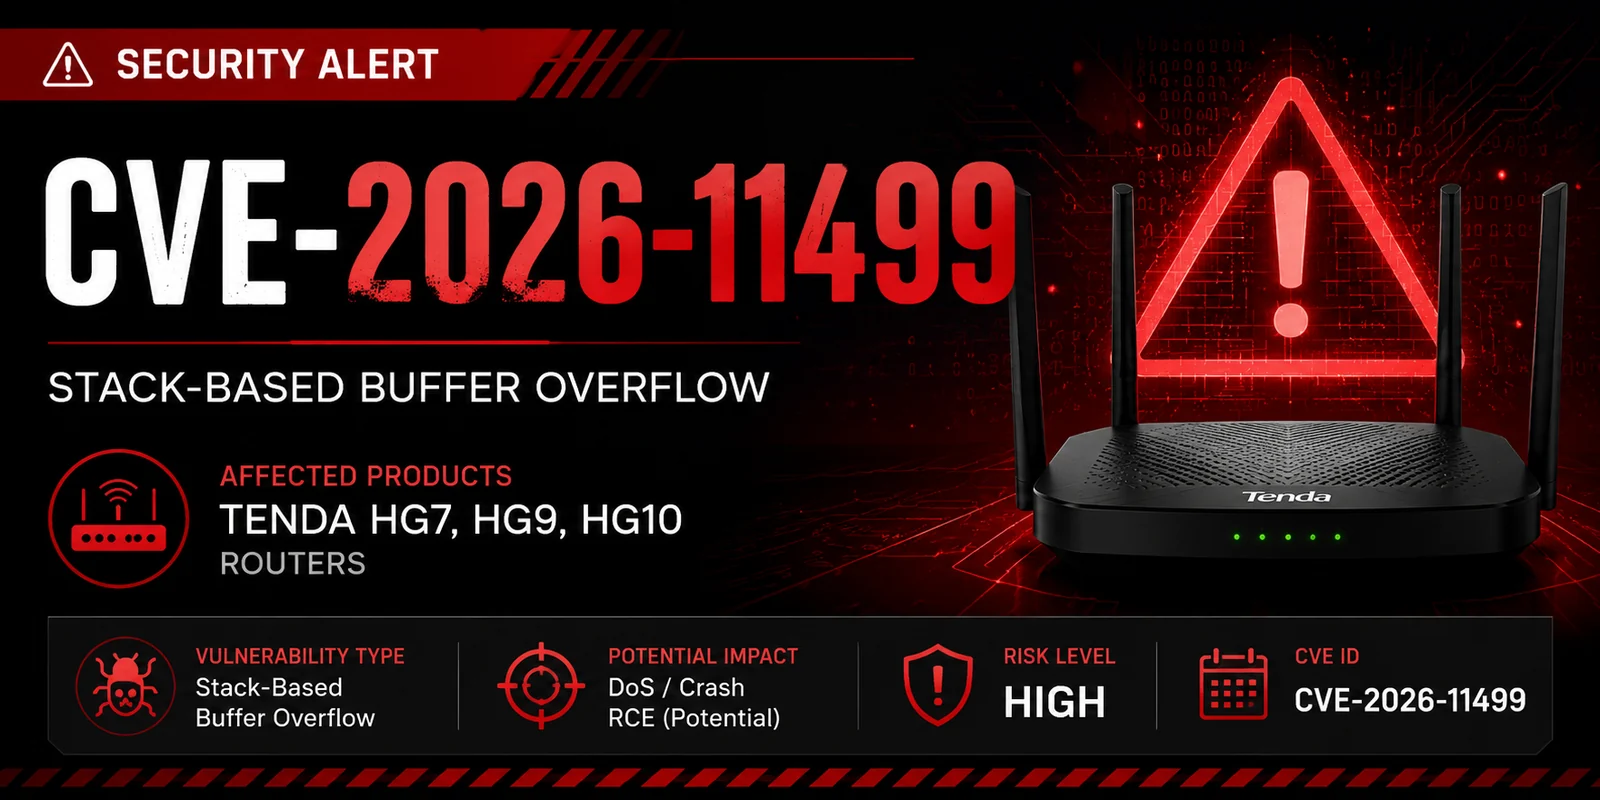
CVE-2026-11499 — Sicherheitshinweis und technische Analyse zu CVE-2026-11499, einem stackbasierten Pufferüberlauf (CWE-121) in den Routern Tenda HG7, HG9 und HG10, einschließlich Auswirkungen, betroffener Modelle und Gegenmaßnahmen. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-11499
Embedded-System-SicherheitIoT-SicherheitSchwachstellenanalyseHardware- & IoT-SicherheitPapers & ForschungLernen & Bildung
GitHubashrafzaryouh/cve-2026-11499

CVE-2026-11499

Teilen

Sicherheitshinweis und technische Analyse zu CVE-2026-11499, einem stackbasierten Pufferüberlauf (CWE-121) in den Routern Tenda HG7, HG9 und HG10, einschließlich Auswirkungen, betroffener Modelle und Gegenmaßnahmen.

Repository anzeigen
21vor 5 MonatenNoch nicht geprüft

🚨 CVE-2026-11499

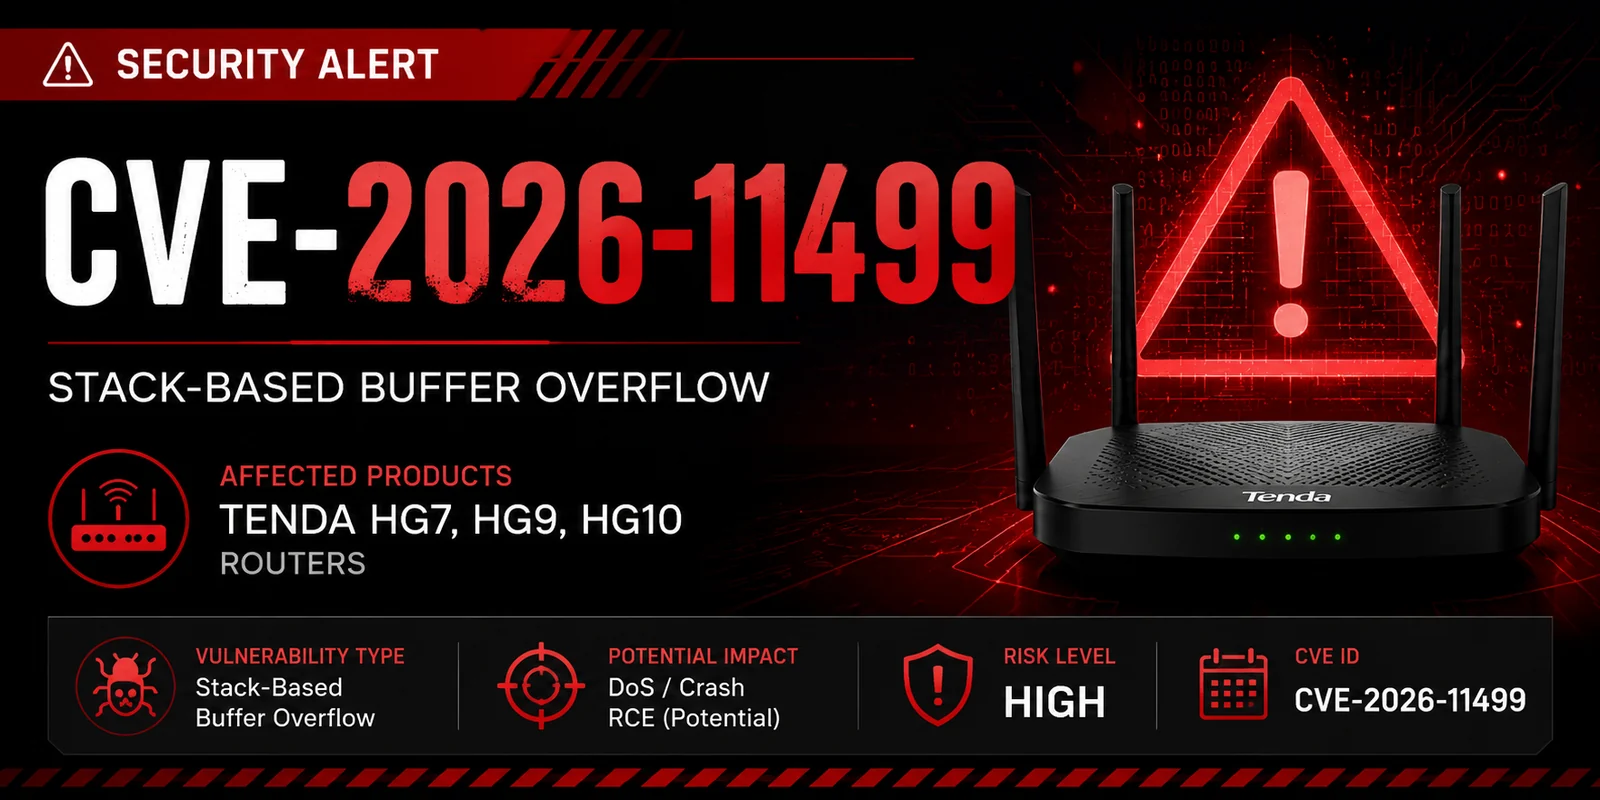
Stack-basierter Pufferüberlauf in Tenda HG7 / HG9 / HG10 Routern

ChatGPT Image Jun 8, 2026, 11_53_47 AM

Security CVE Severity Status


📖 Überblick

CVE-2026-11499 ist eine gemeldete stack-basierte Pufferüberlauf-Schwachstelle, die mehrere Tenda-Routermodelle betrifft, darunter:

  • HG7
  • HG9
  • HG10

Eine erfolgreiche Ausnutzung kann es einem Angreifer ermöglichen, einen Absturz oder eine Dienstverweigerung (Denial of Service) auszulösen oder potenziell Remote Code Execution (RCE) zu erreichen, abhängig vom verwundbaren Codepfad und der Bereitstellungskonfiguration.

⚠️ Die technischen Details sind derzeit begrenzt und die öffentliche Offenlegung scheint noch anzudauern.


🎯 Betroffene Produkte

HerstellerProduktStatus
TendaHG7Verwundbar
TendaHG9Verwundbar
TendaHG10Verwundbar

🛠 Schwachstellendetails

FeldWert
CVE-IDCVE-2026-11499
TypStack-basierter Pufferüberlauf
CWECWE-121
AuswirkungDoS / Potenzielles RCE
AngriffsvektorUnbekannt
AuthentifizierungUnbekannt
SchweregradHoch (CVSS ausstehend)

⚡ Potenzielle Auswirkung

Ein Angreifer könnte in der Lage sein:

  • Geräteabstürze zu verursachen
  • Dienstverweigerungsbedingungen auszulösen
  • Den Prozessspeicher zu beschädigen
  • Beliebigen Code auszuführen
  • Unbefugten Zugriff auf das Gerät zu erlangen
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE

🔬 Technische Analyse

Schwachstellenklasse

Das Problem wurde kategorisiert als:

char buffer[256];
strcpy(buffer, attacker_input);

Wenn die Eingabe die zugewiesene Puffergröße überschreitet, kann angrenzender Speicher überschrieben werden.

Mögliche Folgen sind:

  • Anwendungsabstürze
  • Stack-Korruption
  • Kontrollfluss-Hijacking
  • Ausführung beliebigen Codes

🧪 Proof of Concept

🚫 Zum Zeitpunkt der Erstellung wurde kein öffentlicher PoC veröffentlicht.

Sobald ein PoC verfügbar ist, sollten Tests nur in autorisierten Laborumgebungen durchgeführt werden.


🛡 Gegenmaßnahmen

Sofortige Maßnahmen

  • Firmware aktualisieren, sobald Patches verfügbar sind
  • Administrativen Zugriff einschränken
  • Remote-Verwaltung deaktivieren, falls nicht erforderlich
  • Router-Protokolle überwachen
  • Verwundbare Geräte von nicht vertrauenswürdigen Netzwerken isolieren

📅 Zeitlinie

DatumEreignis
2026CVE reserviert
2026Öffentliche Offenlegung
AusstehendHerstellerhinweis
AusstehendPatch-Veröffentlichung

📚 Referenzen

  • MITRE CVE Program
  • NVD (National Vulnerability Database)
  • Tenda Security Advisories

⚠️ Haftungsausschluss

Dieses Repository ist bestimmt für:

  • Sicherheitsforschung
  • Schwachstellenanalyse
  • Bildungszwecke

Verwenden Sie diese Informationen nicht gegen Systeme ohne ausdrückliche Genehmigung.


🔥 Cybersecurity-Forschung • Schwachstellenanalyse • Verantwortungsvolle Offenlegung

⭐ Wenn Sie dieses Repository nützlich fanden, ziehen Sie in Betracht, es mit einem Stern zu markieren.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    390
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





