Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-40881 — Proof-of-Concept-Exploit für CVE-2022-40881, das auf SolarView-Compact-Geräte abzielt. Verwendet eine Fofa-Abfrage zur Aufklärung und Payload-Zustellung zur Verifizierung der Schwachstelle. | Kitploit
Tools/GitHubGitHub/yilin1203/cve-2022-40881
AufklärungIoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubyilin1203/cve-2022-40881

CVE-2022-40881

Proof-of-Concept-Exploit für CVE-2022-40881, das auf SolarView-Compact-Geräte abzielt. Verwendet eine Fofa-Abfrage zur Aufklärung und Payload-Zustellung zur Verifizierung der Schwachstelle.

Repository anzeigen
224vor 3 JahrenNoch nicht geprüft
Teilen

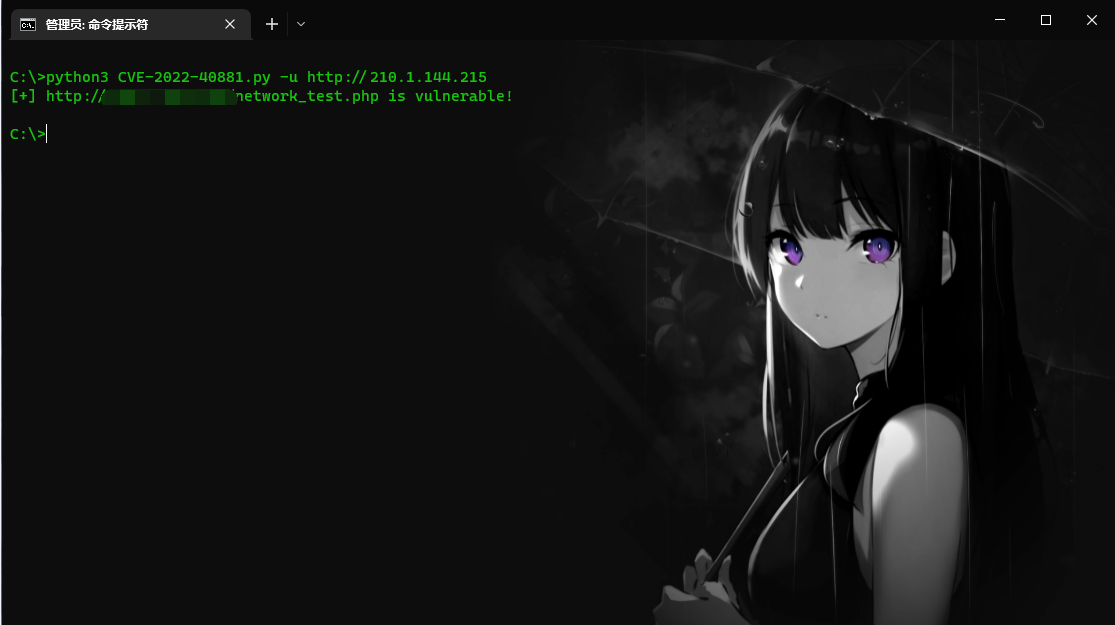
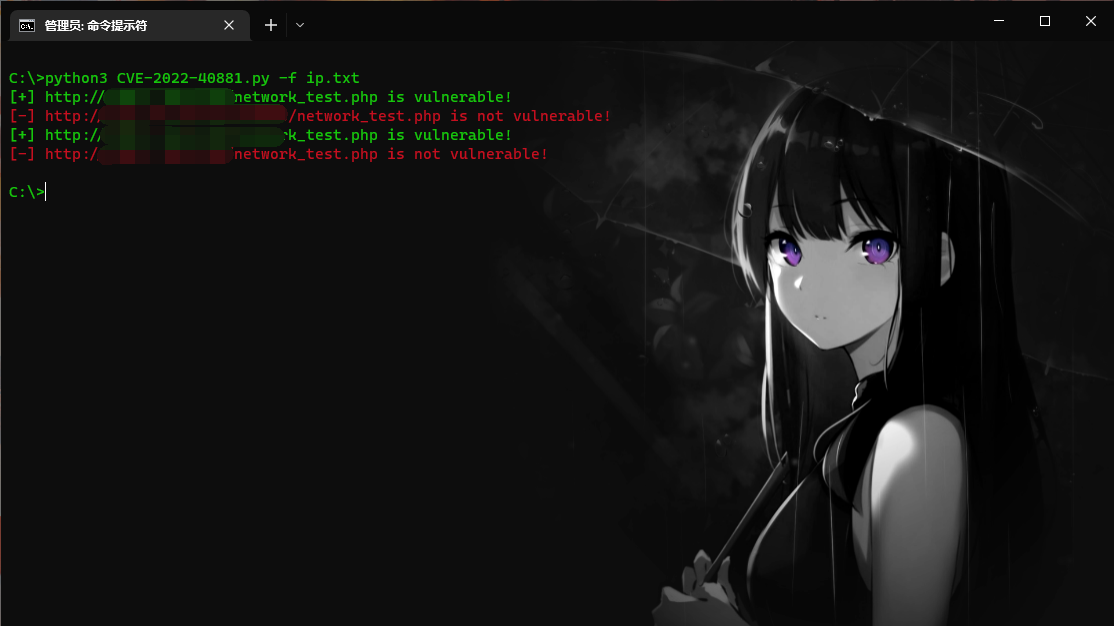
CVE-2022-40881

fofa

body="SolarView Compact" && title=="Top"
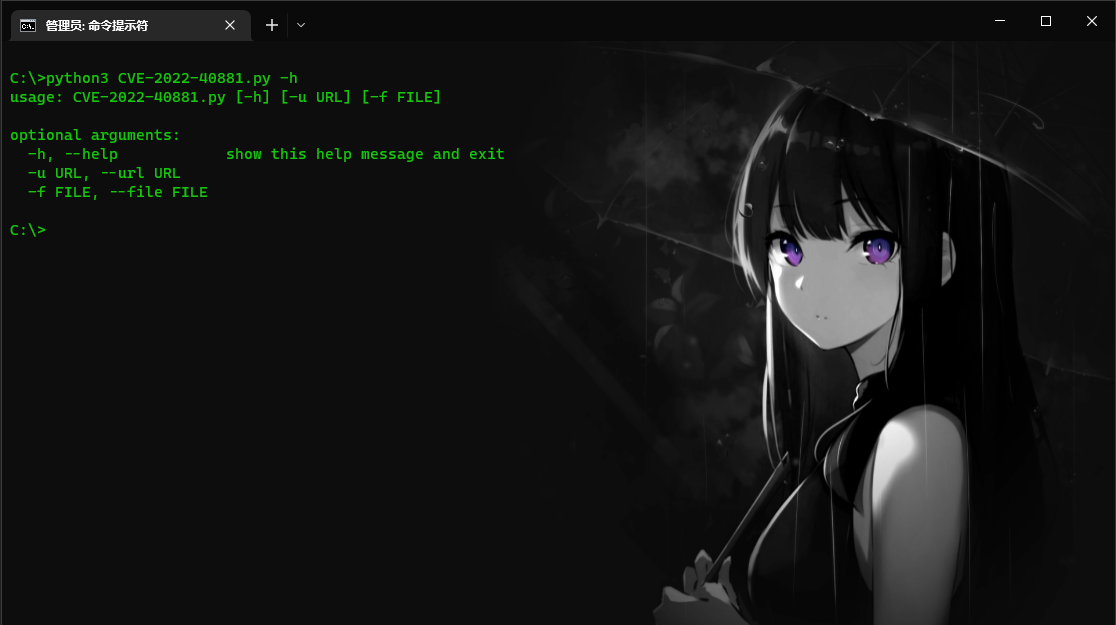
1 3 2

Haftungsausschluss

Dieses Tool ist ausschließlich für rechtmäßig autorisierte Maßnahmen im Bereich der Unternehmenssicherheit bestimmt. Wenn Sie die Funktionsfähigkeit dieses Tools testen möchten, richten Sie bitte selbst eine Zielumgebung ein. Bei der Durchführung von Erkennungen mit diesem Tool müssen Sie sicherstellen, dass die Handlungen den örtlichen Gesetzen und Vorschriften entsprechen und Sie ausreichend autorisiert sind. Scannen Sie keine nicht autorisierten Ziele. Wenn die oben genannten verbotenen Handlungen festgestellt werden, behalten wir uns das Recht vor, Sie rechtlich zur Verantwortung zu ziehen. Sollten Sie während der Nutzung dieses Tools illegale Handlungen vornehmen, tragen Sie die entsprechenden Konsequenzen selbst; wir übernehmen keinerlei rechtliche oder damit verbundene Haftung. Vor der Installation und Nutzung dieses Tools lesen Sie bitte sorgfältig und verstehen Sie alle Bestimmungen, einschließlich Einschränkungen, Haftungsausschlüsse oder andere Klauseln, die Ihre wesentlichen Rechte betreffen. Sofern Sie nicht alle Bestimmungen dieser Vereinbarung vollständig gelesen, verstanden und akzeptiert haben, installieren und nutzen Sie dieses Tool bitte nicht. Ihre Nutzung oder jede andere ausdrückliche oder stillschweigende Annahme dieser Vereinbarung gilt als Ihr Einverständnis, diese Vereinbarung gelesen zu haben und an sie gebunden zu sein. Das Programm dient ausschließlich der Beurteilung von Schwachstellen und führt keinerlei böswillige Aktionen aus! Falls Sie feststellen, dass das Programm gefährlichen Datenverkehr aussendet, kontaktieren Sie bitte umgehend den Autor zur Entfernung. Alle im Programm enthaltenen Payloads stammen aus dem Internet.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →