Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/emrekybs/osintcase
Management von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)ForensikInformationsbeschaffungDatenwiederherstellungDigitale ForensikPrivatsphäreBedrohungsanalyseKuratierte Ressourcen
GitHubemrekybs/osintcase

OsintCase

Ein OSINT-Untersuchungsfall-Mapping-Tool zur Organisation von Entitäten, Beziehungen, Beweisen und Informationen.

92160vor 29 TagenNoch nicht geprüft
Teilen
Repository anzeigenWebseite

OSINTCase

OSINT Case

Basiert auf OSINTMapper von Geistnigma.

Dieses Projekt ist eine modifizierte und erweiterte Version von OSINTMapper mit zusätzlichen Funktionen und Änderungen, die auf die Verwaltung von Ermittlungsfällen, die Geheimdienstanalyse und die Beweisverwaltung ausgerichtet sind.

Ein browserbasiertes OSINT-Ermittlungs- und Fall-Mapping-Tool.

Organisieren Sie Subjekte, Identifikatoren, Beziehungen, Standorte, Zeitlinien und Beweise in einer einzigen Falldatei.
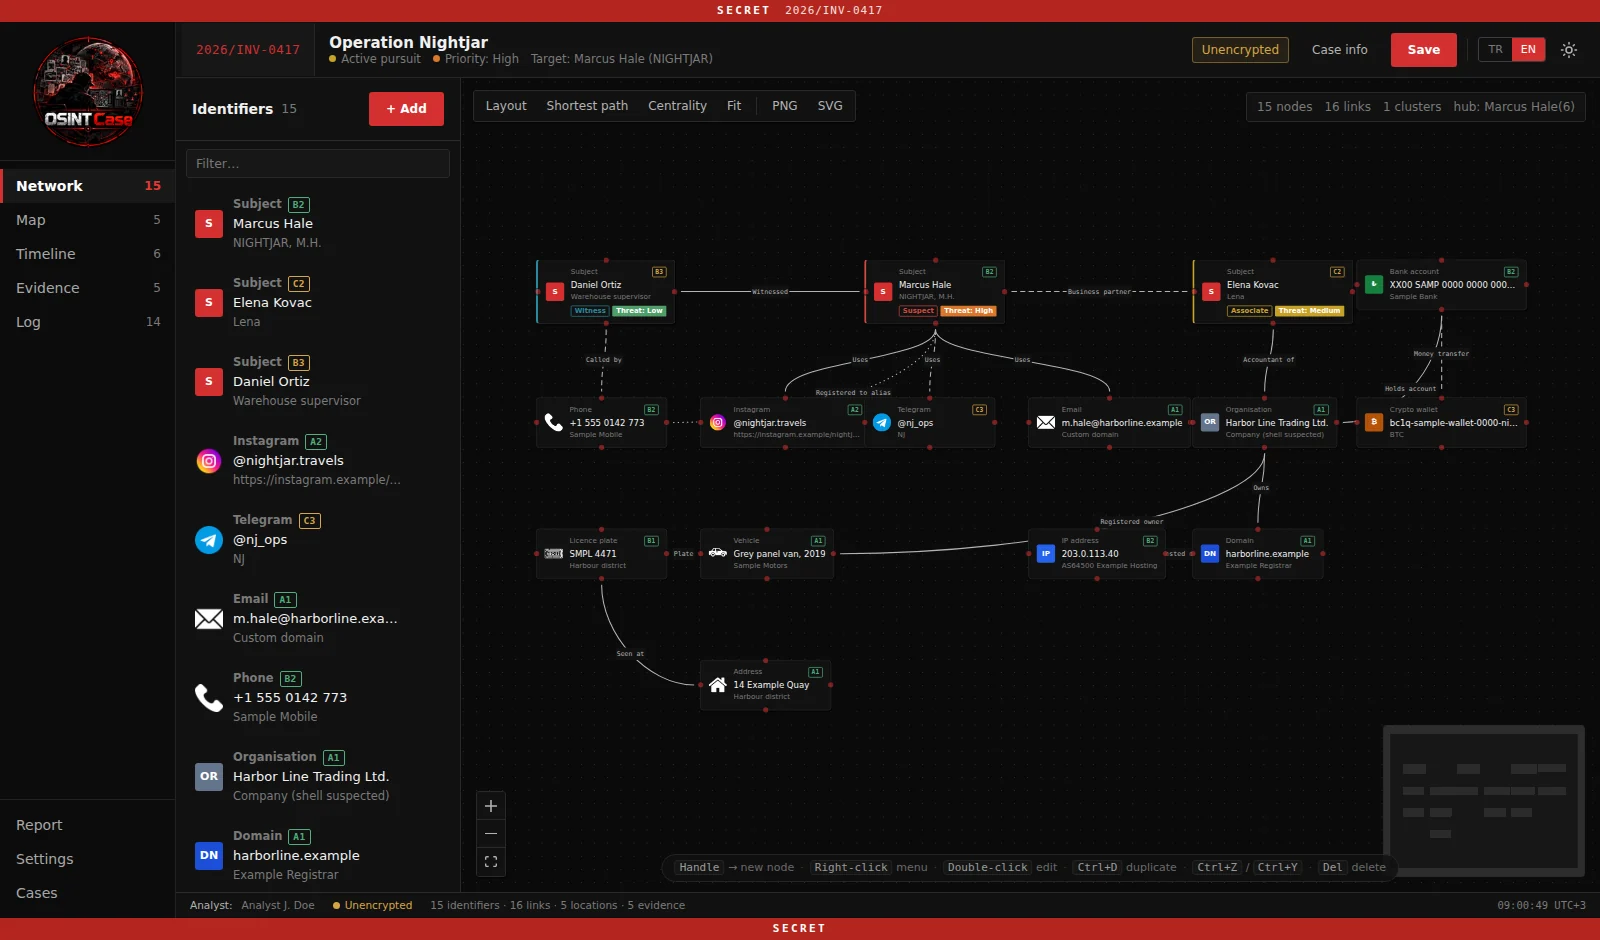
Netzwerkansicht

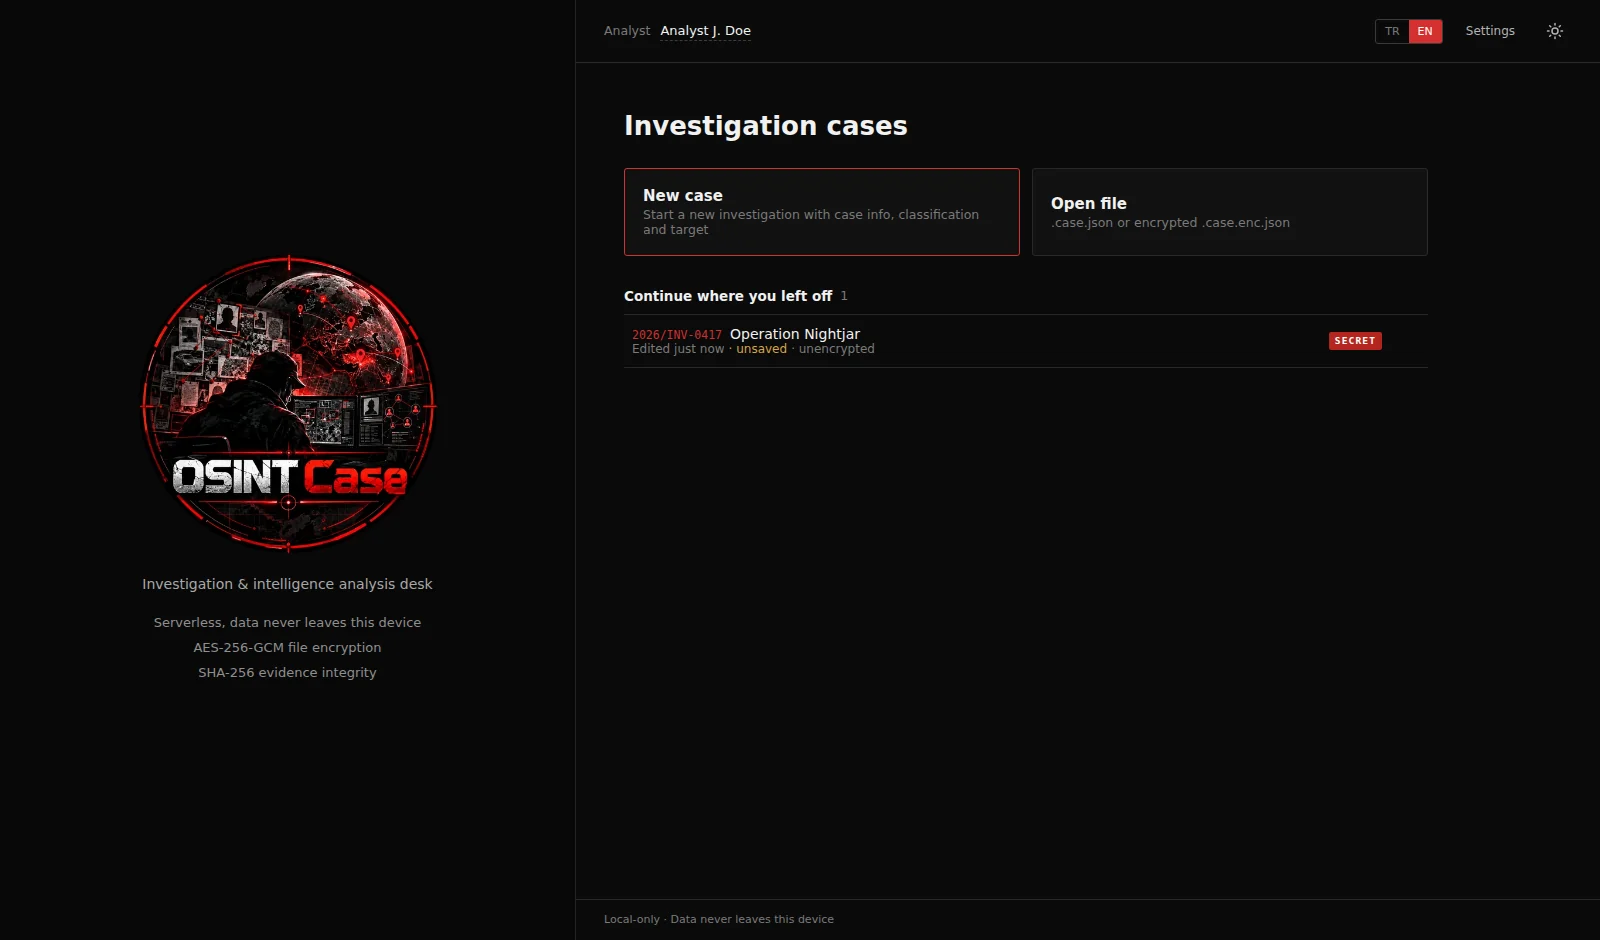
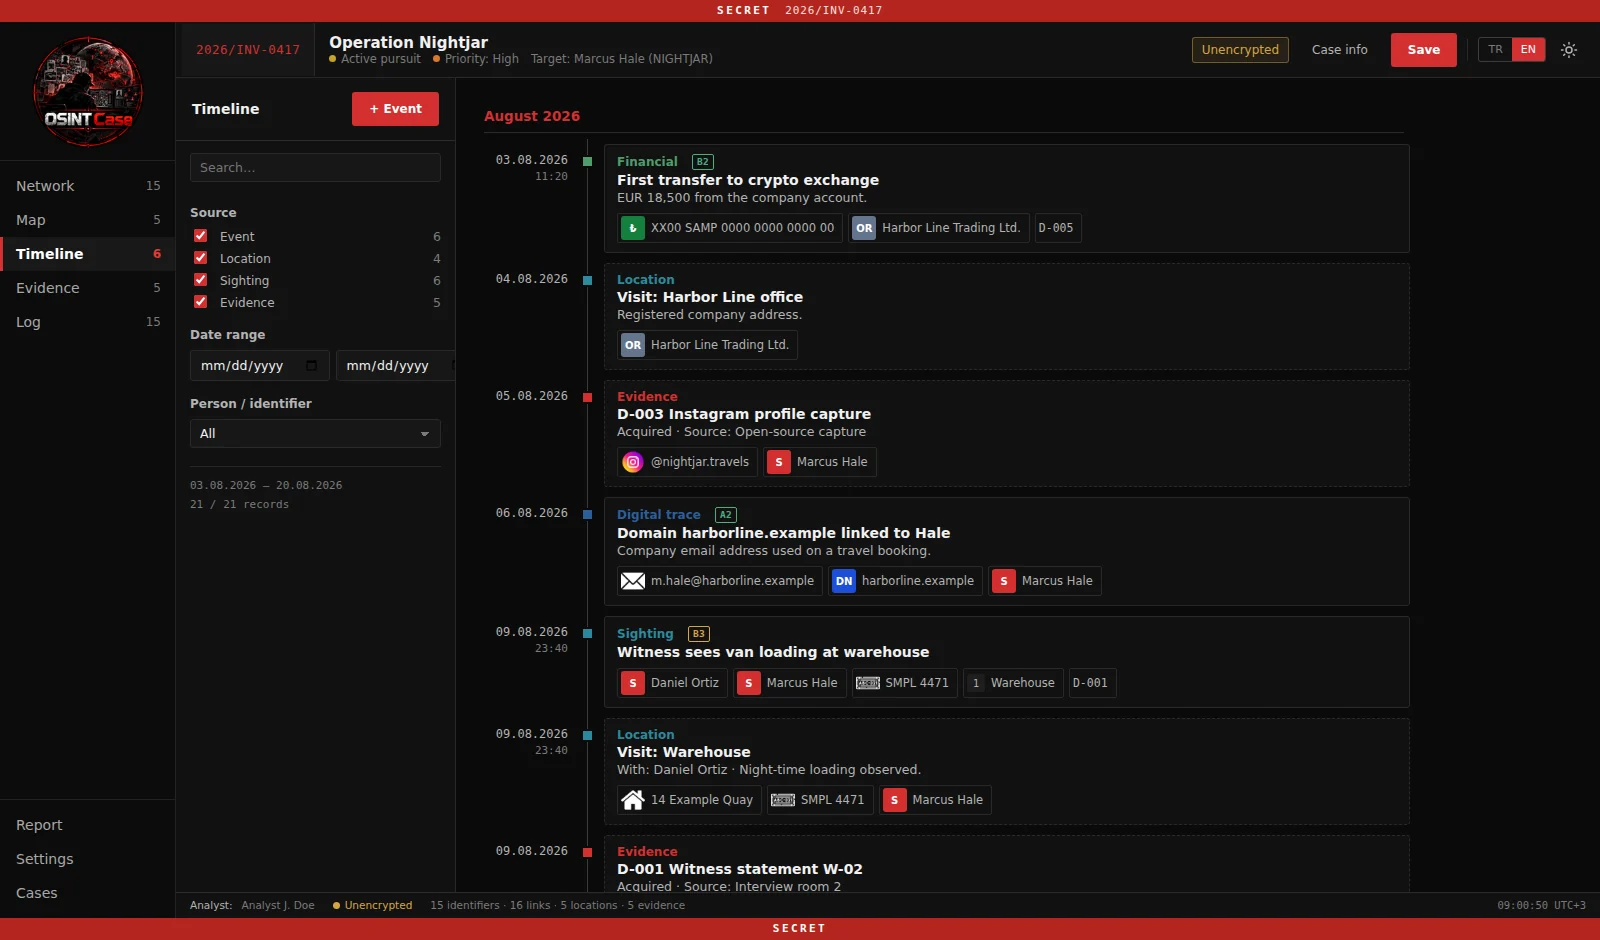
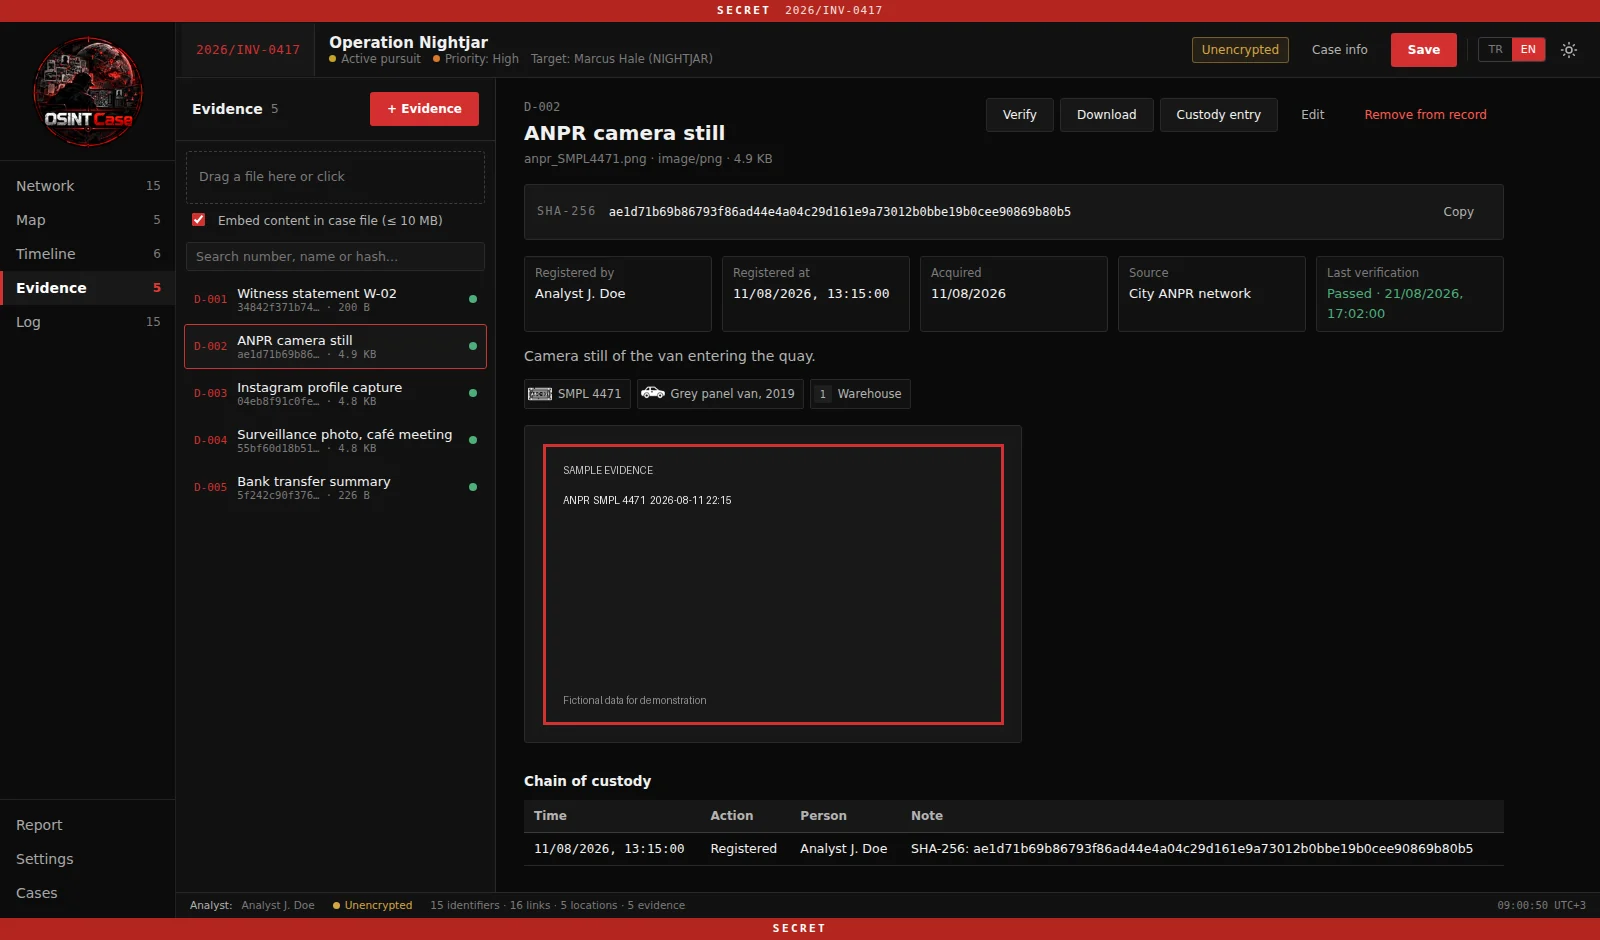
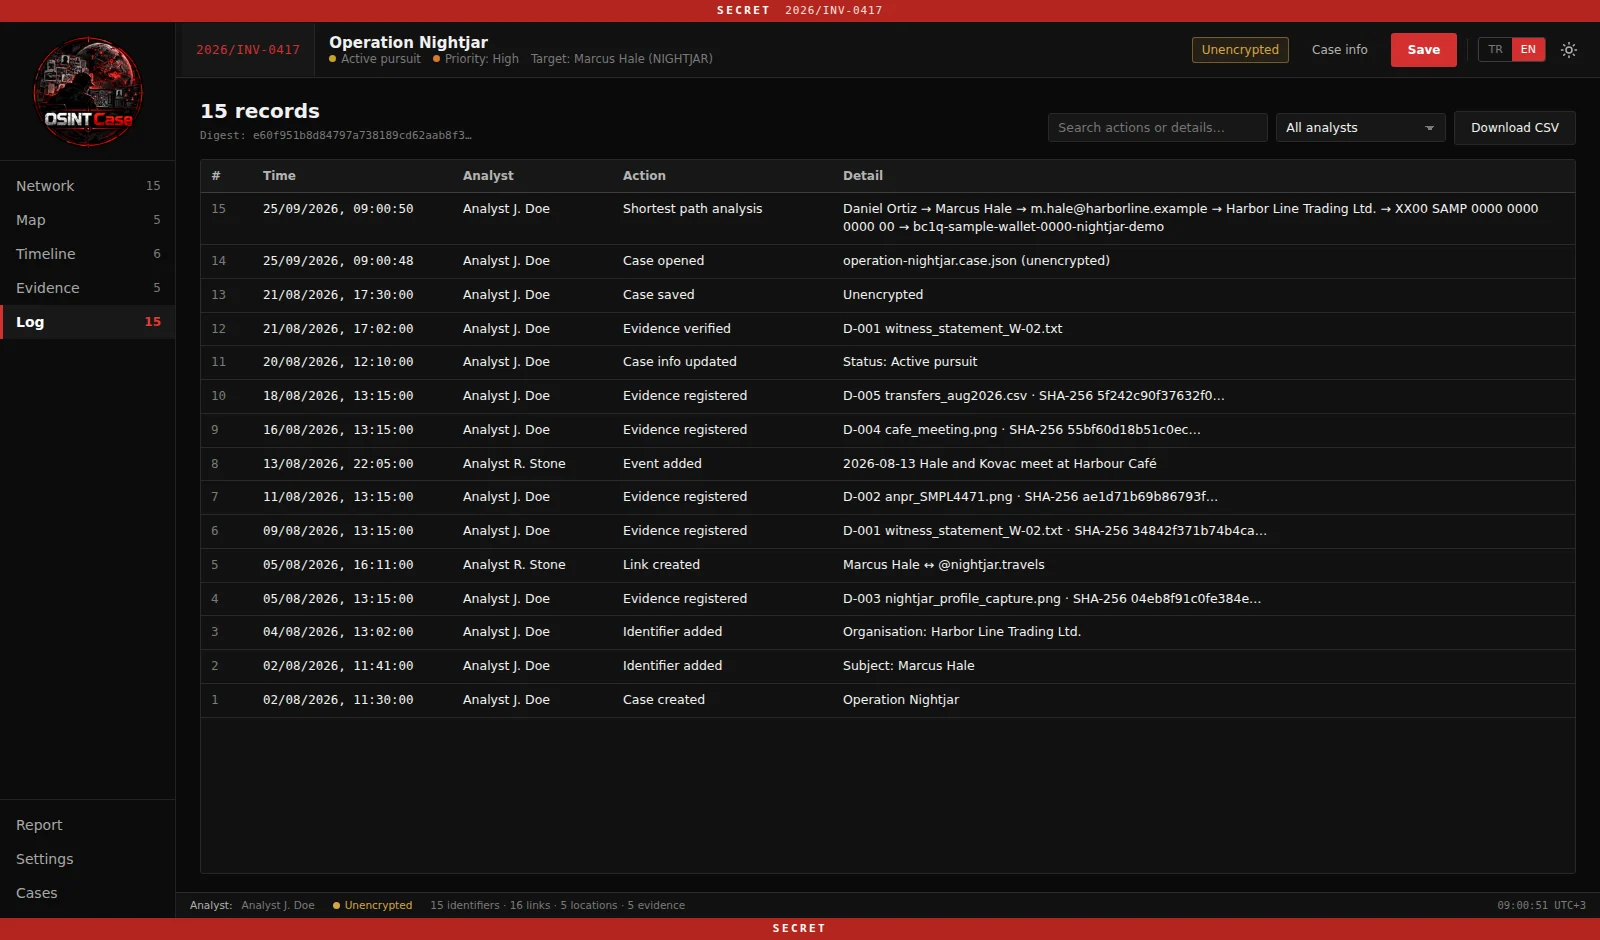
Screenshots

StartseiteNetzwerk
StartseiteNetzwerk
ZeitlinieBeweise
ZeitlinieBeweise
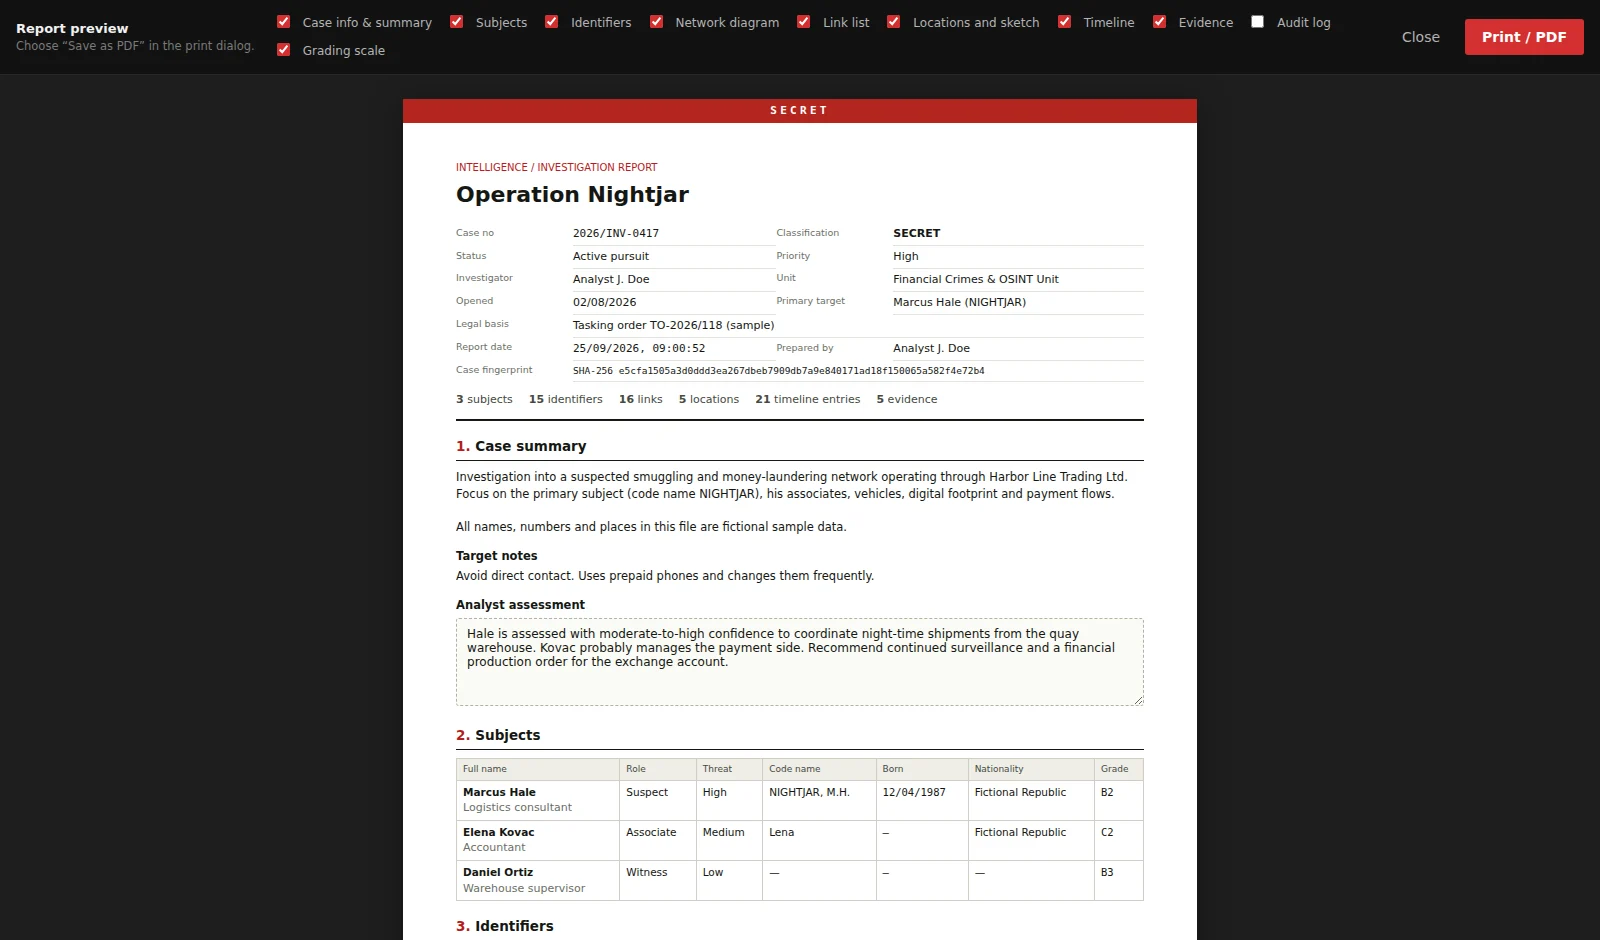
Audit-ProtokollBericht

Funktionen

  • Verwaltung von Ermittlungsfällen
  • Mapping von Entitäten und Identifikatoren (über 50 Typen: Personen, Bekannte, Beschäftigung, Ausbildung, über 25 soziale Plattformen, Leak-Datensätze …)
  • Fotos von Subjekten: mehrere Haupt- und Zusatzfotos pro Person, SHA-256 jedes Originals
  • Beziehungs- und Verknüpfungsanalyse
  • Standort-Mapping
  • Ermittlungszeitlinie
  • Beweisverwaltung
  • SHA-256-Hashing von Beweisen
  • Beweiskette (Chain of Custody)
  • Audit-Protokoll
  • Erstellung von Geheimdienstberichten: dunkles / helles Design, Subjektprofile, Schwärzung, Wasserzeichen
  • Berichtsexport als PDF (Druck-Engine, Seitenzahlen, Klassifizierungsband) und als Single-File-HTML
  • Import und Export von Falldateien
  • Optionale AES-256-GCM-Verschlüsselung
  • Türkische und englische Benutzeroberfläche
  • Dunkles und helles Design
  • Vollständig clientseitig

Schnellstart

Erfordert Node.js 18+.

npm install
npm run dev

Öffnen Sie http://localhost:5173.

Docker

docker compose up --build

Öffnen Sie anschließend http://localhost:5173.

Beispielfall

Eine fiktive Ermittlung ist enthalten:

example/operation-nightjar.case.json

Öffnen Sie die Datei in der Anwendung, um die Beispielermittlung zu erkunden.

Weitere Beispiele in example/ (alle Personen, Organisationen, Nummern und Orte sind fiktiv; die Fotos sind synthetische Silhouetten, keine realen Personen):

DateiSpracheInhalt
operasyon-kara-sahin.case.jsonTRFall im Stil der Terrorismusbekämpfung mit Subjektfotos, neuen Identifikatortypen, Karte, Zeitlinie, Beweisen
operation-nightjar-photos.case.jsonENOperation Nightjar mit Subjektfotos und den neuen Identifikatortypen
example-reports/tr/TRDunkles PDF, helles PDF (geschwärzt + mit Wasserzeichen), Single-File-HTML-Berichte
example-reports/en/ENDieselben Ausgaben auf Englisch

Der Bericht folgt der Sprache der Benutzeroberfläche: Wechseln Sie vor dem Export zwischen TR / EN. Die Beispieldateien können mit python3 tools/ornek-dosya-uret.py neu generiert werden (erfordert Pillow).

Datenschutz

OSINT Case läuft vollständig im Browser.

Es werden kein Server, keine Analysen und keine Telemetrie verwendet. Falldaten und Beweise verbleiben auf dem lokalen Gerät.


Lizenz

GPL-3.0

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    322
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →