
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen

 circl/ail-framework
AIL-Framework – Framework zur Analyse von Informationslecks. Das Projekt wurde nach https://github.com/ail-project verschoben.
 archanchoudhury/confluence-cve-2022-26134
Dieses Repository behandelt die Ausnutzung von Zero-Day-Sicherheitslücken in Atlassian Confluence, aus der Sicht der Verteidigung und Analyse einer…
 cyb3rxp/awesome-soc
Eine kuratierte Wissensbasis zum Aufbau, Betrieb und zur Weiterentwicklung eines SOC (einschließlich CSIRT).
 qeeqbox/analyzer
Analysieren, extrahieren und visualisieren Sie Funktionen, Artefakte und IoCs von Dateien und Speicherabbildern (Windows, Linux, Android, iPhone,…
 opensourcemalware/polinrider
Technisches Dossier über den mit Nordkorea in Verbindung stehenden PolinRider-Lieferkettenangriff, das die Einschleusung von obfuskierten…
 facebook/threatexchange
Trust-&-Safety-Tools für die gemeinsame Bekämpfung digitaler Schäden.
 0xkirisame/spica
eBPF-basierter Linux-Rootkit-Detektor mit Multi-Channel-Cross-View-Analyse (sched_switch, NMI, /proc) zur Erkennung von DKOM, Tracepoint-Manipulation…
 r3nzsec/irflow-timeline
DFIR Timeline Analyse für macOS — SQLite-basierter Viewer für CSV, TSV, XLSX, EVTX, Plaso, $MFT und $J-Dateien mit AI Artifacts, AI Secret Hunt,…
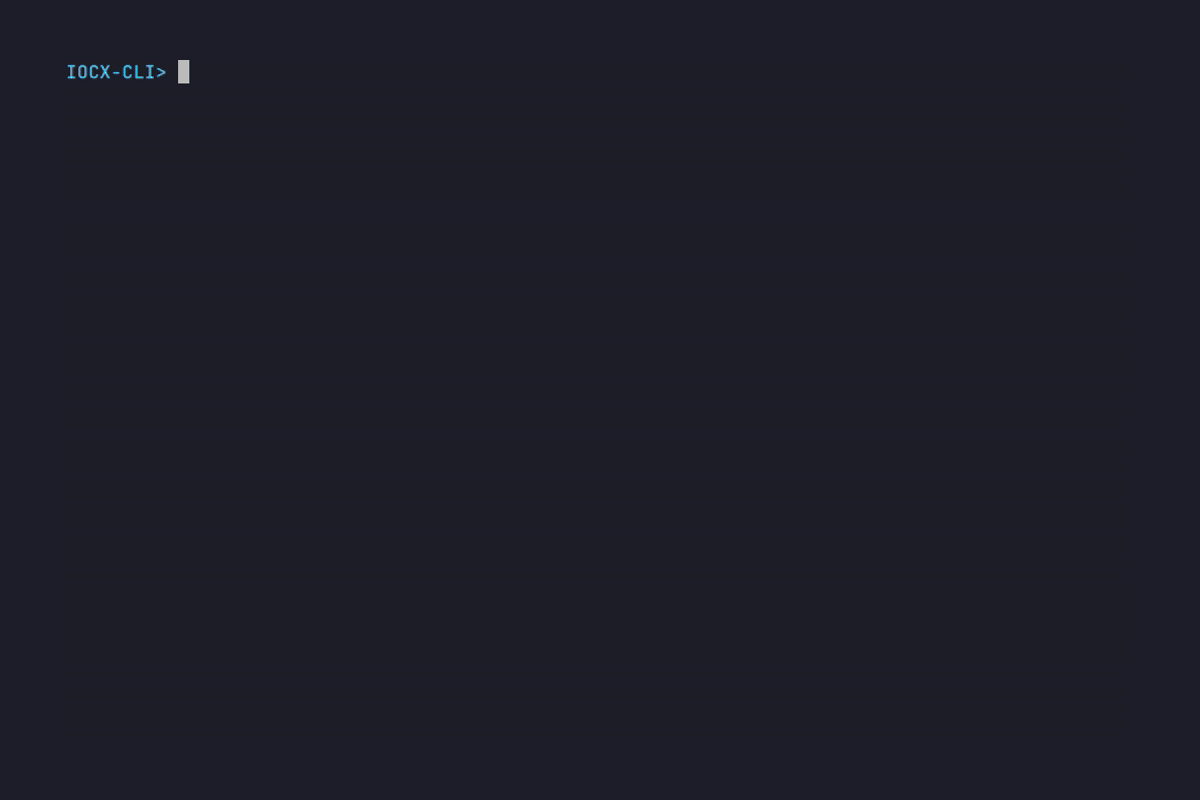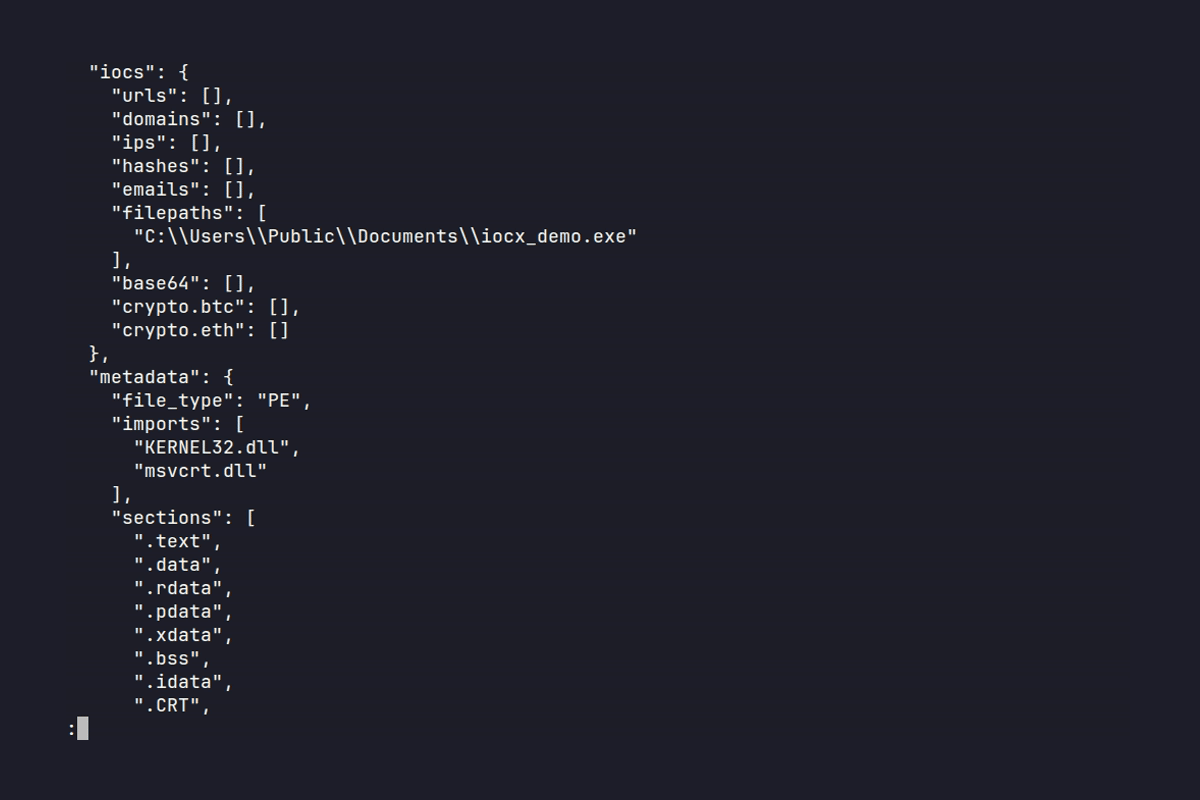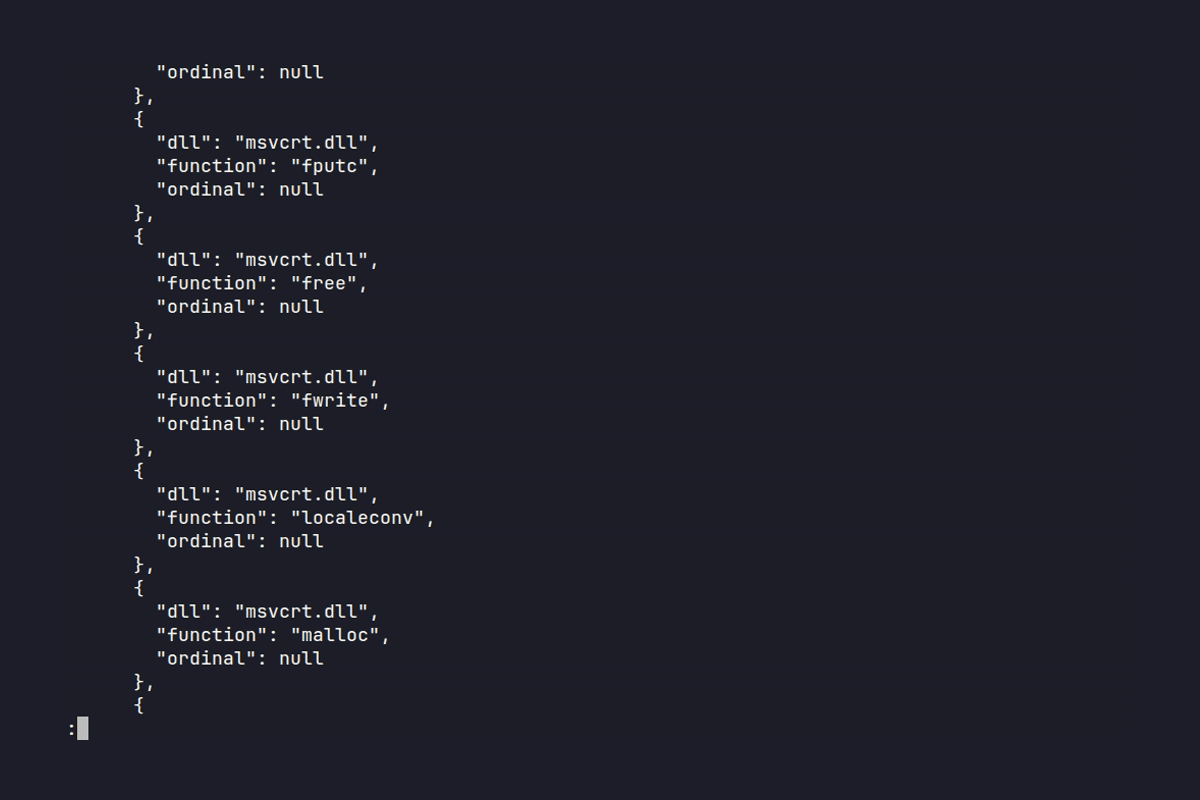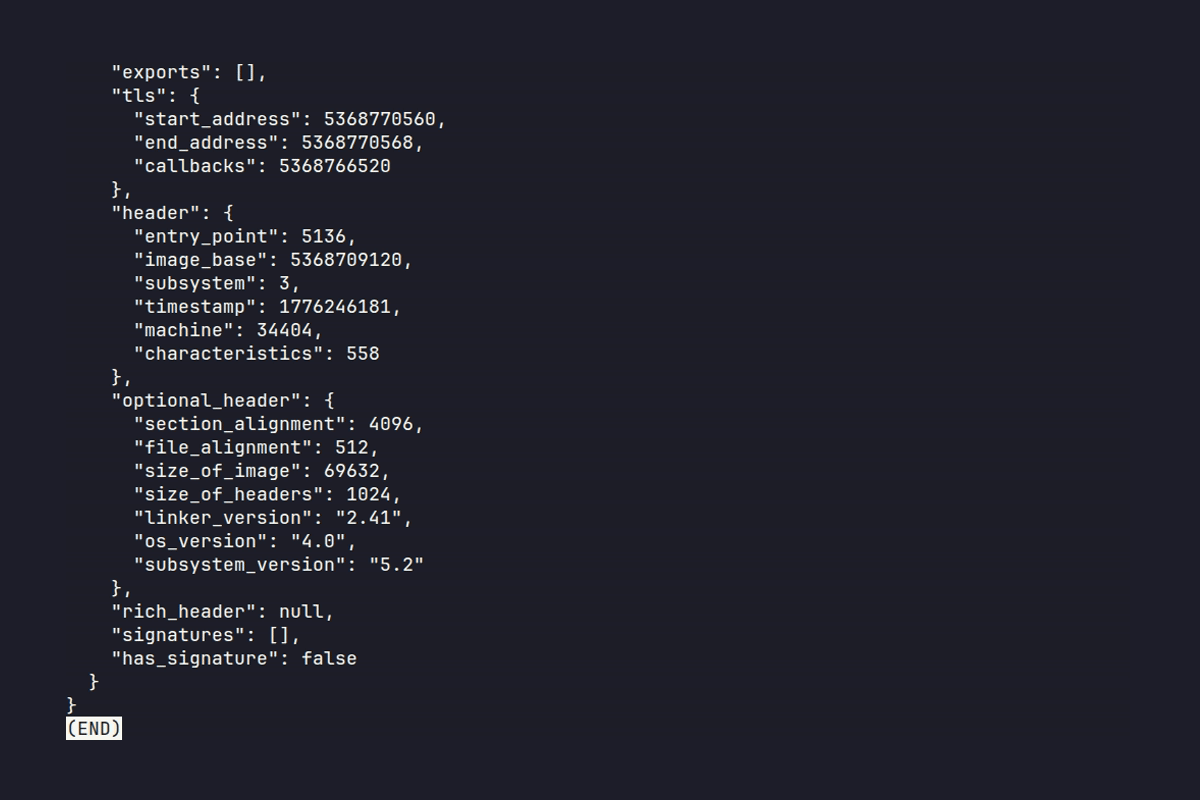 iocx-dev/iocx
Eine erweiterbare, deterministische Static-Analysis-Engine, die hochwertige IOCs aus PE-Binärdateien und Text extrahiert – entwickelt für die…
 byinarie/zirconium
Tool zum Suchen nach IOCs im Zusammenhang mit HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Vollständige statische & Speicheranalyse von Overlord RAT: Go-Agent-Architektur, HTTP/2- + WebSocket-C2, reflektive DLL-Injektion, Browser-Keylogging…
 suominen/cve-2026-53266
Einseitiger Tracker, der erfasst, welche Linux-Distributionen Fixes für die CVE-2026-53266-Netfilter-ebtables-SNAT-ARP-Rewrite-Page-Cache-Write-Schwac…
 magicsword-io/loldrivers
Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd…
 expel-io/expel-intel
Dies ist die Heimat des Expel Intel Teams. Hier teilen wir IOCs und andere Informationen, die entweder nicht für andere Medien geeignet sind oder…
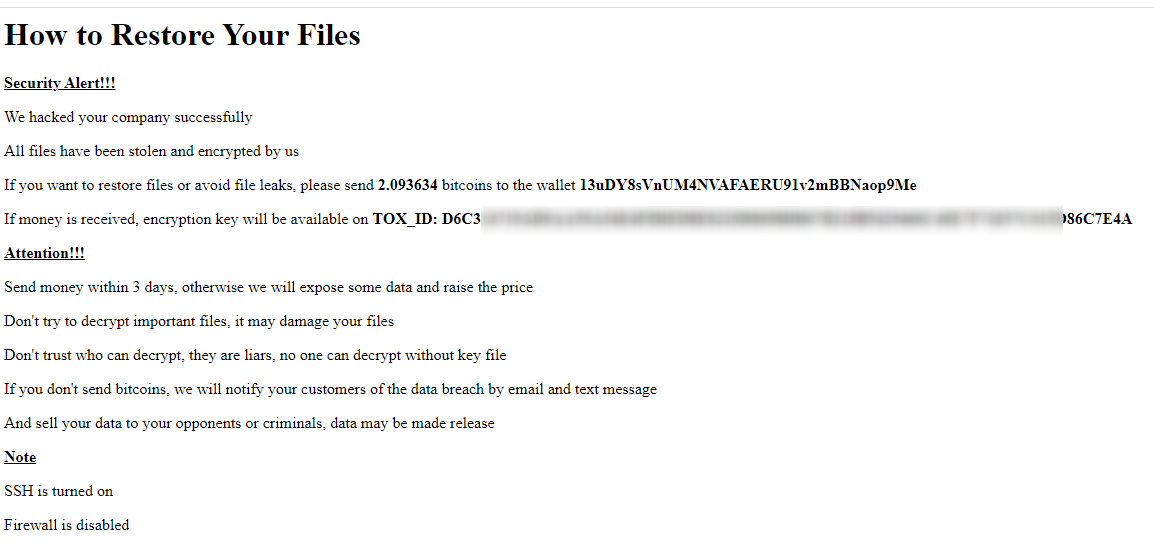 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi halbautomatische Ransomware-Angriffe auf Bitcoin-Wallets
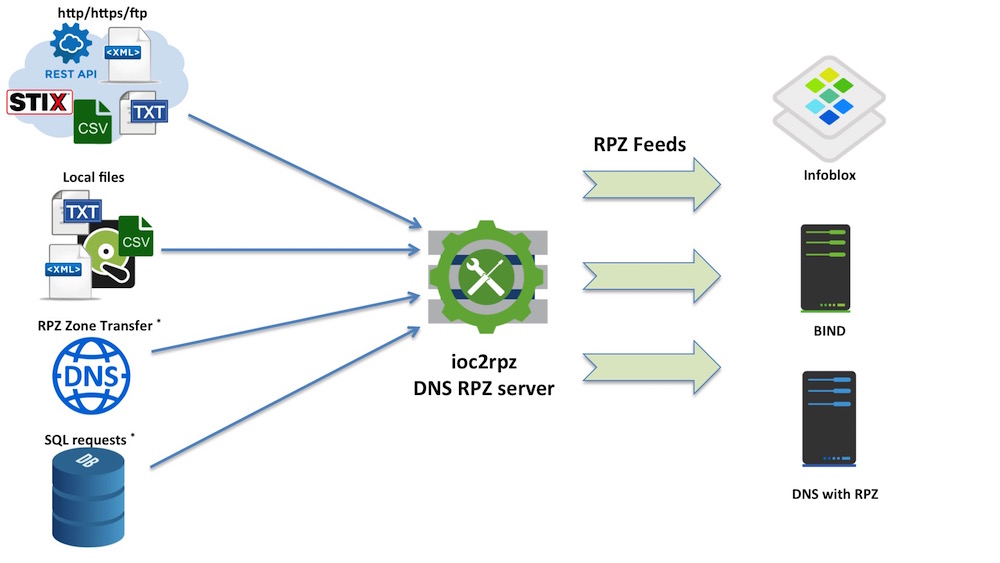 homas/ioc2rpz
ioc2rpz ist ein Ort, an dem Threat Intelligence auf DNS trifft.
 maxime288/fragnesia-cve-2026-46300
Bildungs-Repository, das CVE-2026-46300 (Fragnesia) detailliert beschreibt, eine lokale Privilegienausweitungsschwachstelle im Linux-Kernel. Bietet…
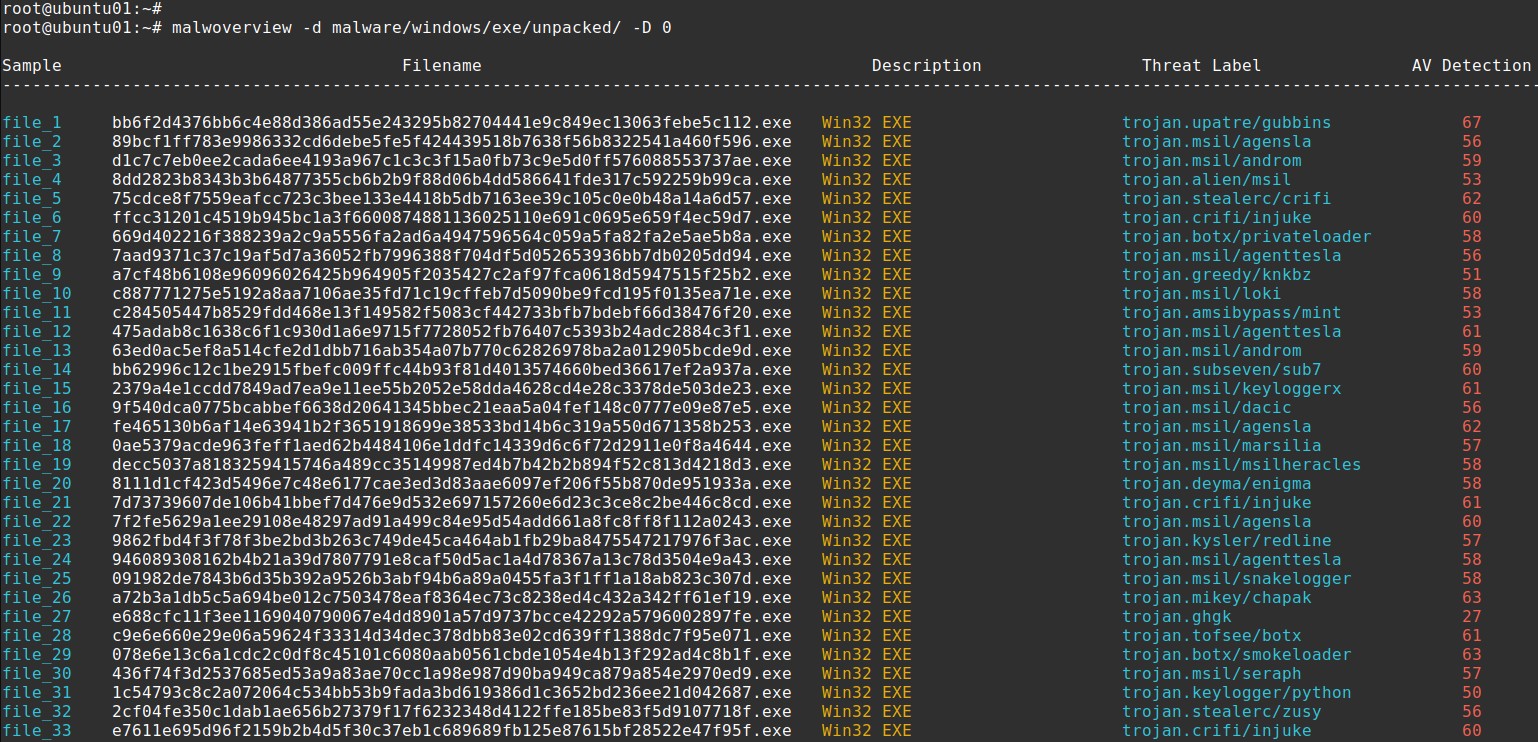 alexandreborges/malwoverview
Malwoverview ist ein First-Response-Tool für die Jagd nach Bedrohungen (Threat Hunting) über VirusTotal, Hybrid Analysis, URLHaus, Polyswarm,…







