
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen

 fazmin/cve-intel
Lokale Sicherheitsintelligenz für CVE-Triage — 31 Tools, 25 Quellen, Risikobewertungen und ein MCP-Server für KI-Agenten, alles in nativem Rust.…
 adamwhitehat/judge-jury-and-executable
Ein Scanner für Dateisystem-Forensik-Analyse und Bedrohungsjagd-Tool. Scannt Dateisysteme auf MFT- und OS-Ebene und speichert Daten in SQL, SQLite…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
 google/timesketch
Kollaborative Plattform für forensische Zeitachsenanalyse zum Erfassen, Durchsuchen und Annotieren von Ereignisprotokollen zur Unterstützung von…
 ethan-andrews/exploitarium-detections
KQL-Erkennungsregeln für Microsoft Sentinel und Defender XDR, die die bikini/exploitarium anonyme Offenlegung abdecken — ein persönliches…
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Technische Analyse, Writeup und YARA-Regeln für eine als HWMonitor getarnte DLL-Sideloading-Kampagne
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Schritt-für-Schritt-Anleitung für SOC-Analysten zur Untersuchung und Behebung von CVE-2024-3400 (PAN-OS-Befehlseinschleusung). Deckt Erkennung,…
 sepinf-inc/iped
IPED Digital Forensic Tool. Es ist eine Open-Source-Software, die zur Verarbeitung und Analyse digitaler Beweise verwendet werden kann, die häufig…

 douglas-042/douglas-042-hq
Zentrale Konsole für Douglas-042 HEADQUARTERS-Collectors. Durchsucht eine Flotte, korreliert Ergebnisse über Hosts hinweg und verwaltet IOC-Feeds und…
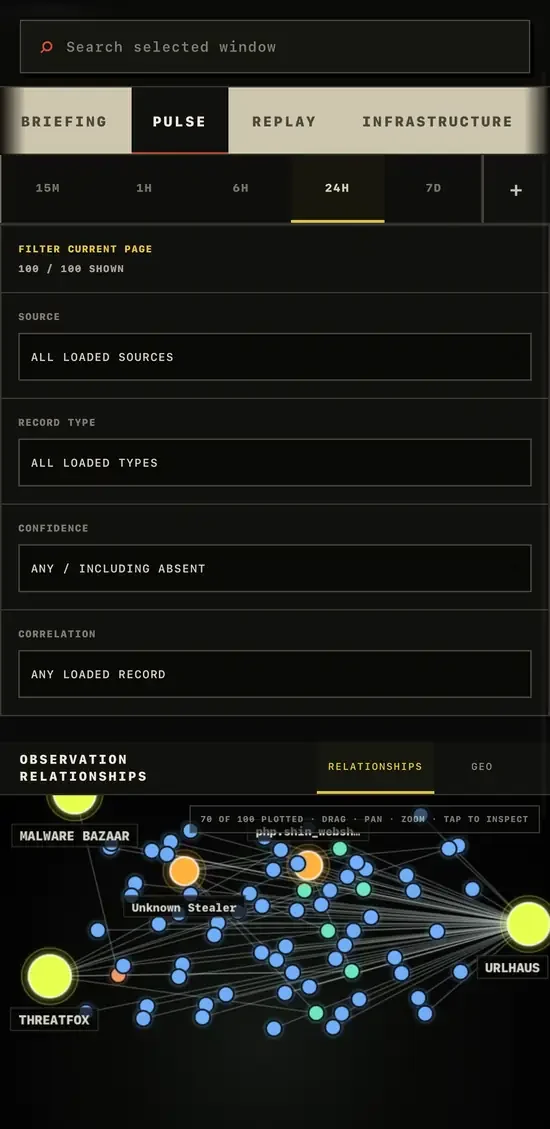
 gnomeman/badbanana-threat-observatory
Threat-Intelligence-Observatorium, das CISA-KEV-, ThreatFox-, URLhaus- und MalwareBazaar-Feeds mit Suche, Änderungsverfolgung und…
 backbay-labs/thrunt-god
Threat-Hunting-Befehlssystem für agentische IDEs
 capesandbox/capesolo
Eigenständige Windows-VM-Malware-Sandbox mit capemon, GUI-Triage-Viewer, YARA-Signaturen, IOC-Extraktion, Netzwerkanalyse und…
 fabriziosalmi/tanstack-compromise-checker
Shell-Skript zum Erkennen von Indikatoren für den TanStack npm Supply-Chain-Angriff (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
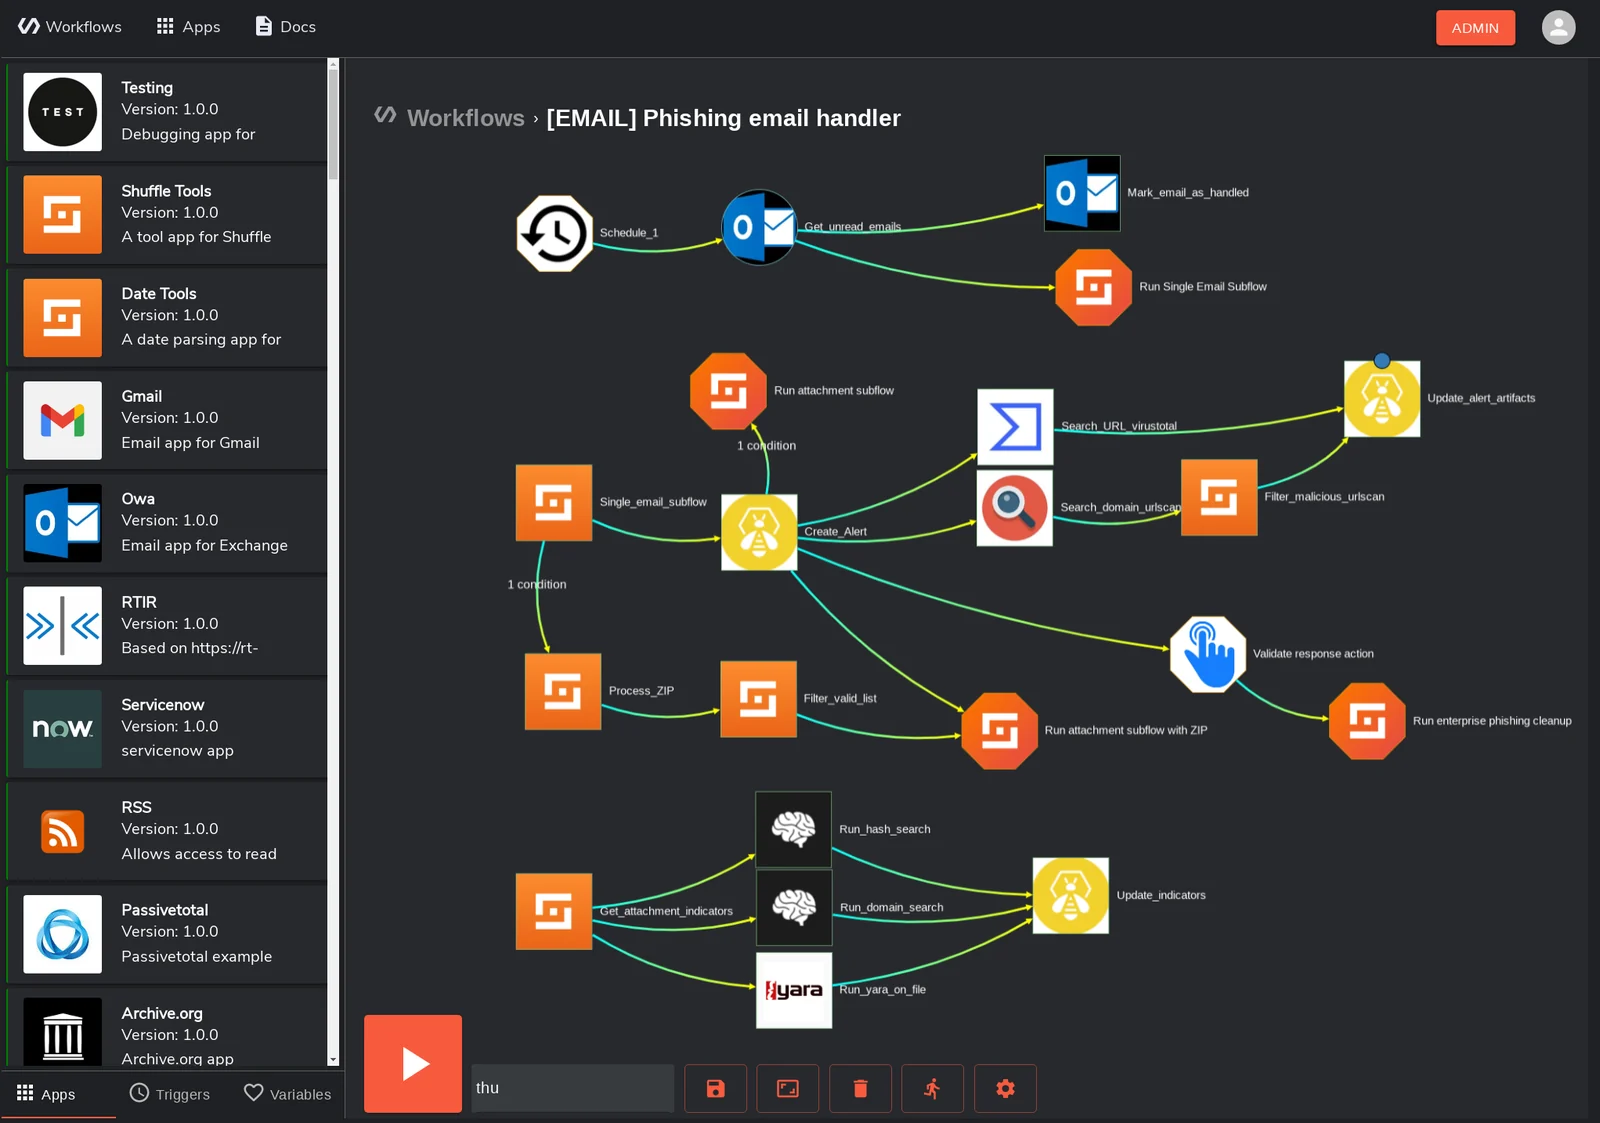 shuffle/shuffle
Open-Source-Plattform für Security-Orchestrierung, -Automatisierung und -Reaktion (SOAR) mit visuellem Workflow-Editor, vorgefertigten…
 tica506/siem-queries-for-cve-2021-44228
SIEM-Abfragesammlung zur Erkennung von Log4Shell (CVE-2021-44228) Ausnutzungsversuchen. Bietet einsatzbereite Erkennungsregeln für…








