
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen
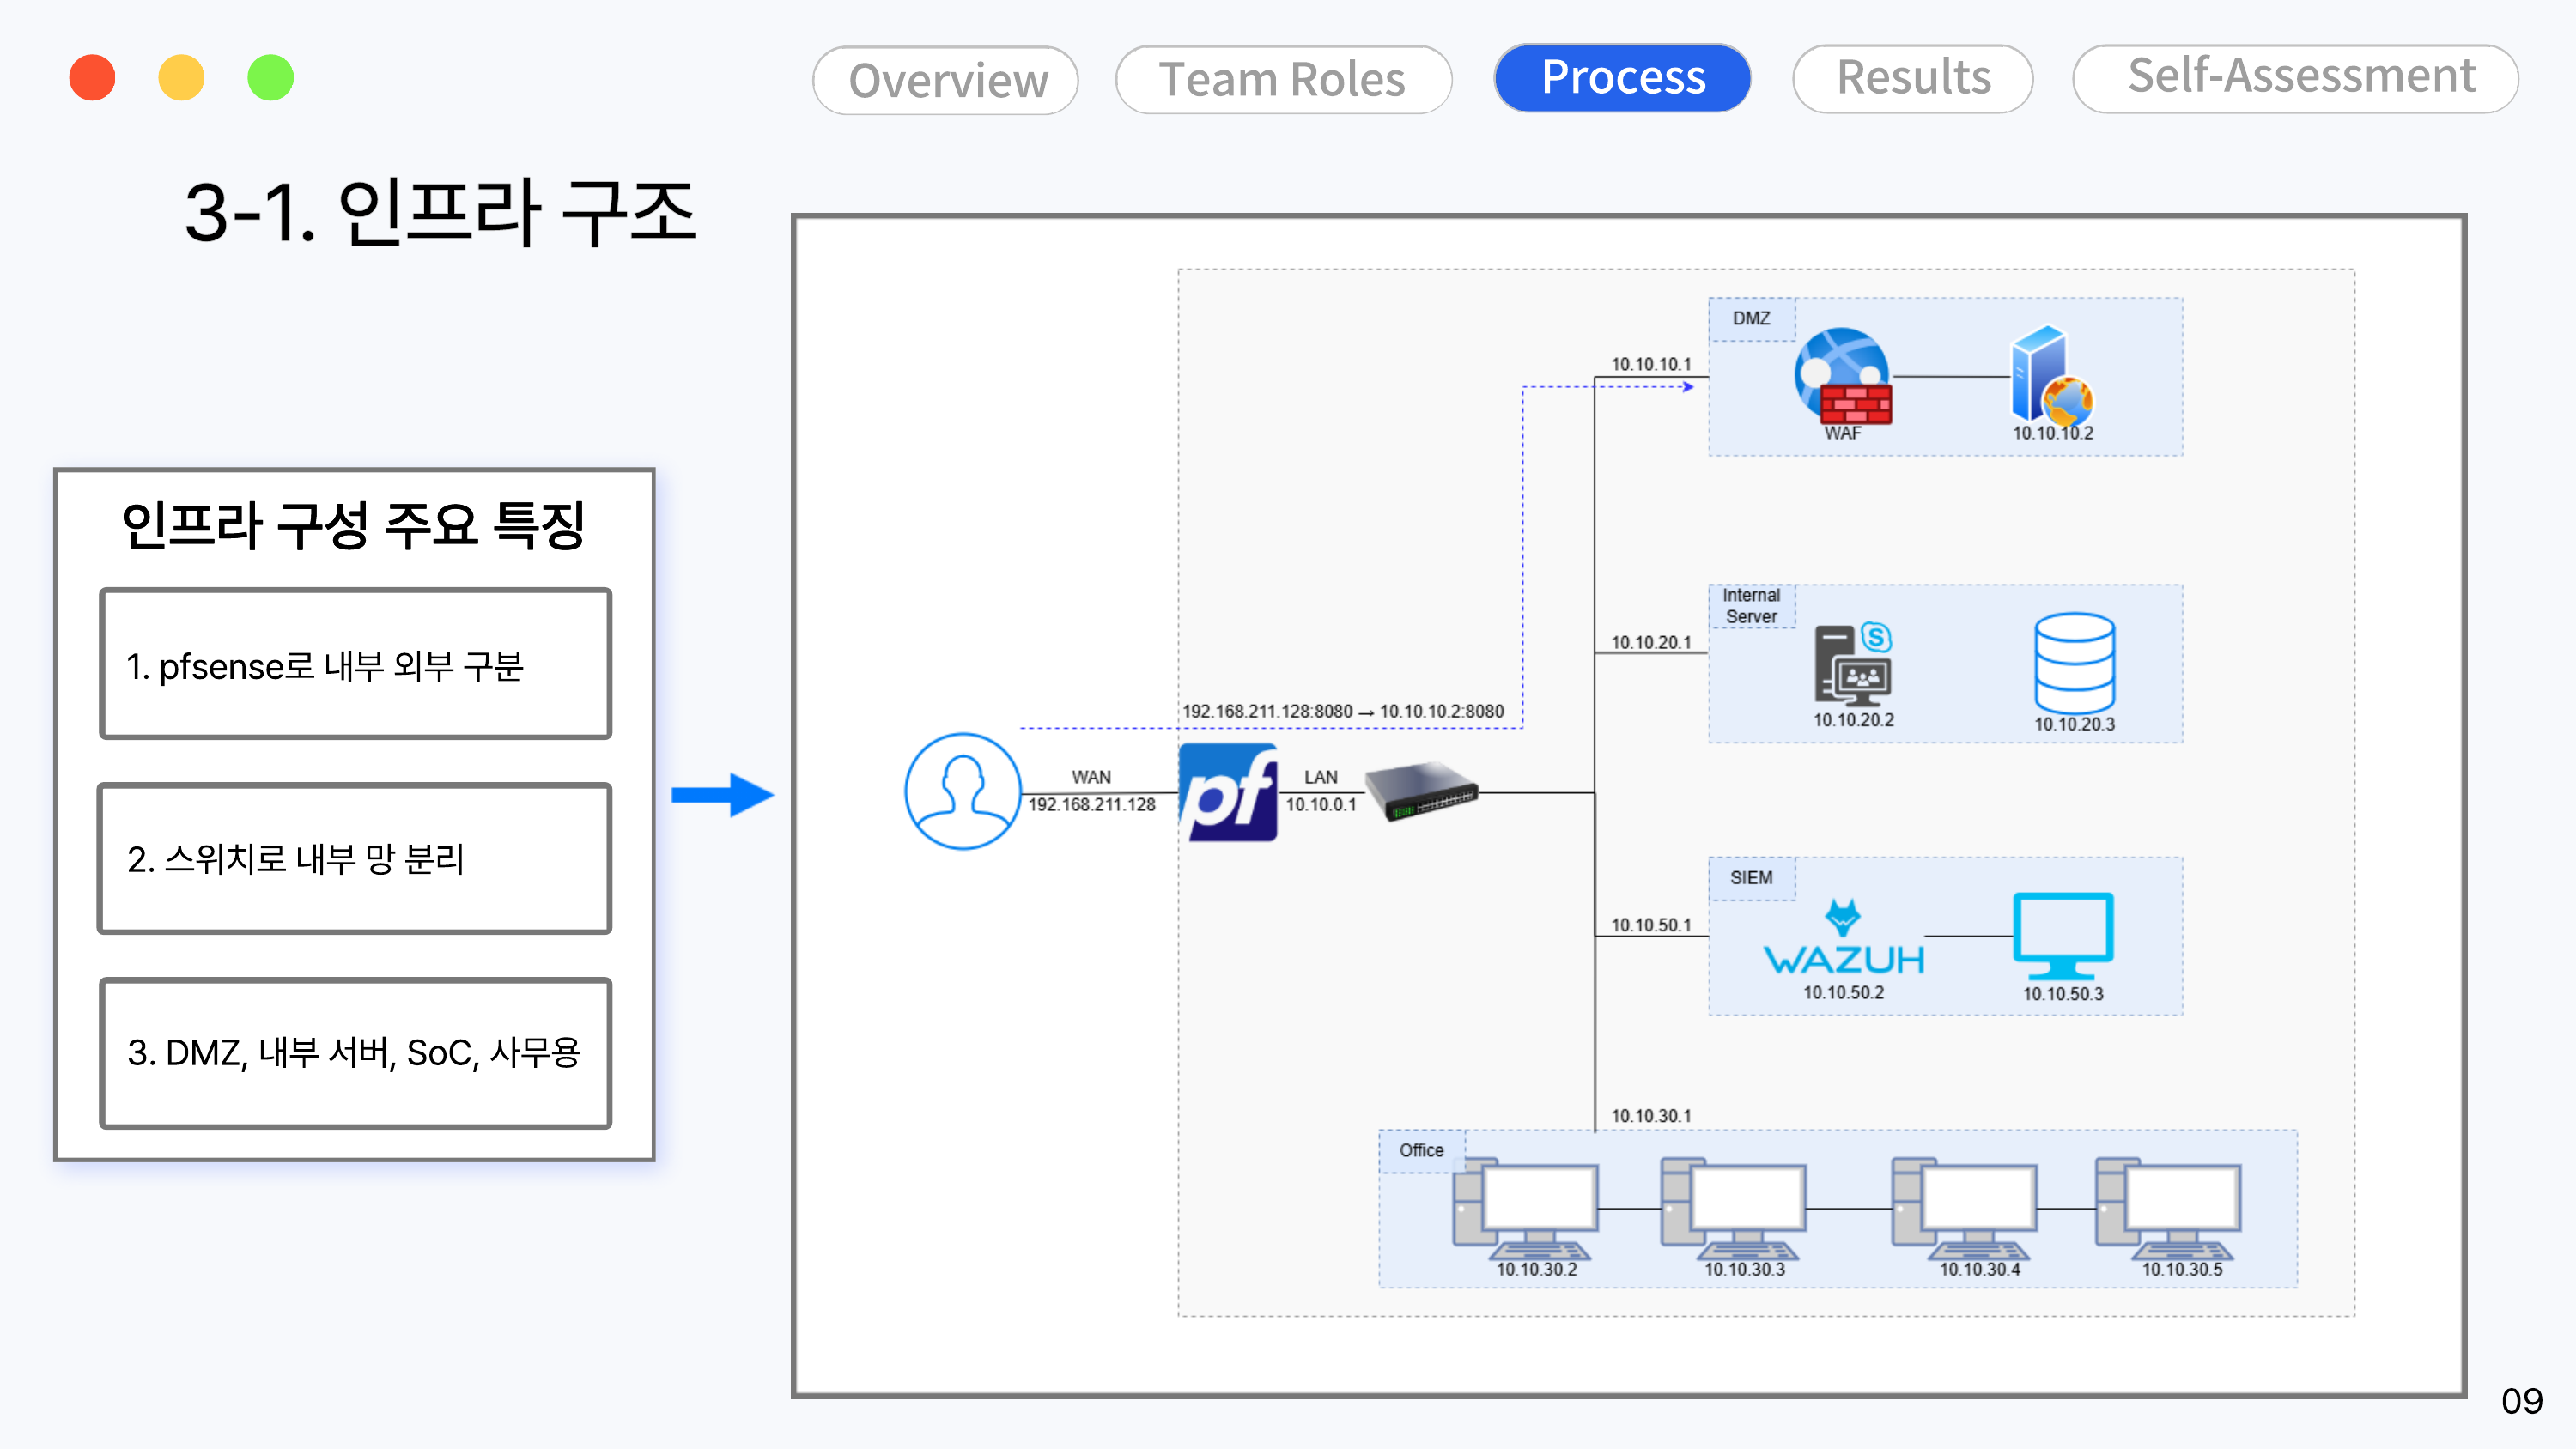
 kevin9480/security_incident_report
React2Shell(CVE-2025-55182) Schwachstellen-basierte Angriffsszenarien werden nachgestellt, und Vorfälle werden mithilfe von Wazuh/Sysmon/Coraza…
 chpratik/nginx_2026_cve_bundle_cti_report
Abgedeckte CVEs: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 mfarshad-abdullah-khan/cve-2025-53770-research
🚨 Threat-Intel- & Incident-Response-Forschung zur SharePoint-„ToolShell“-RCE-Zero-Day (CVE-2025-53770). 🕵️♂️ Behandelt Deserialisierungsfehler der…
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Umfassende technische Forschung zu CVE-2026-43284 (Dirty Frag), einschließlich Linux-Kernel-Interna, Root-Cause-Analyse, Patch-Analyse, Detection…
 millikanjohnl-blip/dirtyfrag-detection-rules
Erkennungsregeln und Analyse für die Dirty Frag (CVE-2026-43284/CVE-2026-43500) Linux-Kernel-LPE-Schwachstelle. Basierend auf Community-Forschung und…
 1-bit-wonder/kestrel
Single-Host-Runtime-Security-Dashboard auf eBPF — Go-Agent + SvelteKit. Live-Prozessbaum, Netzwerkkarte und regelbasierte Alerts für einfache…
 dorser/cve-2024-21626
Bildungsdemonstration des CVE-2024-21626 runc-Container-Escapes mit eBPF-basiertem Erkennungs-Gadget für Exploit-Versuche.
 atlasvector/certighost-cve-2026-54121
Splunk-Erkennungsbericht für CVE-2026-54121 (CertiGhost): Missbrauch der AD-CS-Zertifikatsverfolgung, der zur vollständigen Domänenkompromittierung…
 m5050/cve-2019-0604
CVE-2019-0604: SharePoint-RCE-Erkennungsregeln und Beispiel-PCAP
 elihiho/security-operations-labs
Threat Modeling, IT-/OT-Segmentierung, Snort Detection und reproduzierbare Validierung eines Drupal-Detection-Profils.
 glebusalt/cybersecurity_portfolio
Praktische Fallstudien zur Informationssicherheit: Bereitstellung von SIEM Wazuh und Ausnutzung von CVE-2021-41773
 michael-kanda/wp2shell-ioc-scanner
Erkennt Shadow-Administrator-Konten in WordPress über konfigurierbare Indikatoren und Heuristiken und entfernt anschließend ausgewählte Konten durch…
 h7hac9/cve-2020-1938
Suricata und Bro Erkennungsregeln für CVE-2020-1938 (Ghostcat) Tomcat AJP Datei-Lese-Schwachstelle, die Netzwerküberwachung und -warnungen ermöglicht.
 jdinovo/spade
SPaT-Angriffserkennungs- und Bewertungsdatensatz
 rickgeex/cve-2025-5777-citrixbleed
CitrixBleed-2 (CVE-2025-5777) – Proof-of-Concept-Exploit für NetScaler ADC/Gateway “memory bleed”
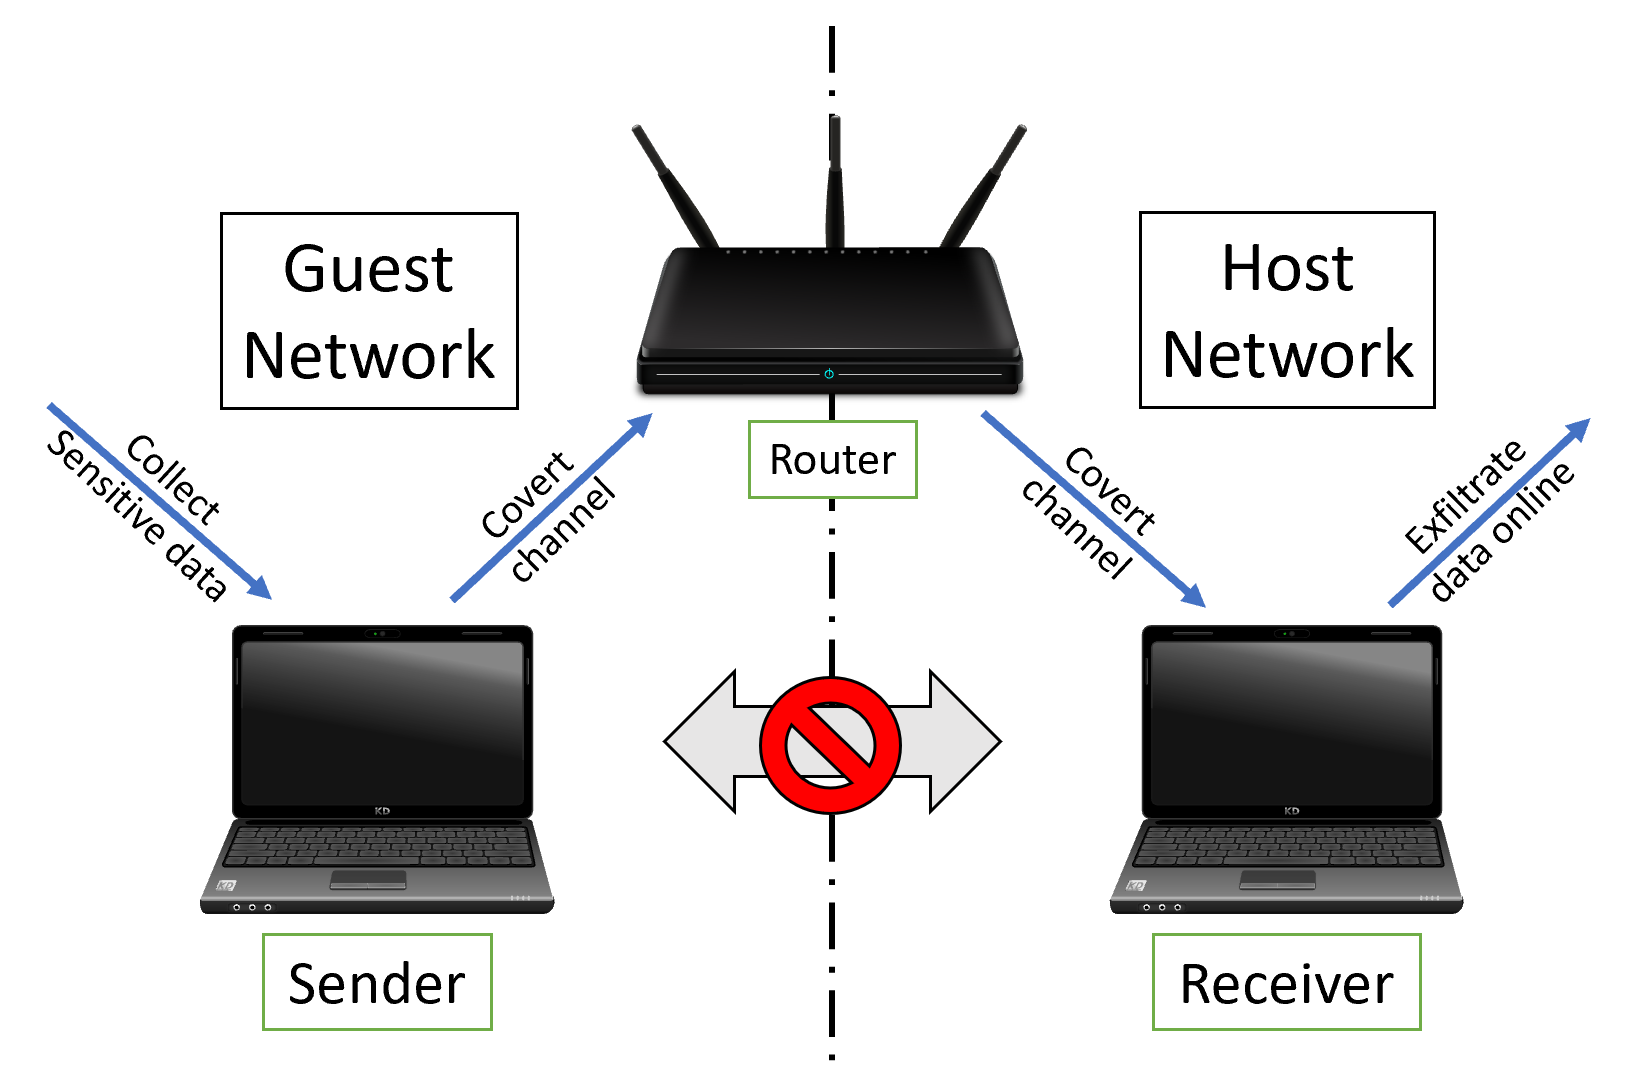 orensv/characterization-and-detection-of-cross-router-covert-channels
Dieses Repository enthält den Quellcode, der im Paper "Characterization and Detection of Cross-Router Covert Channels" verwendet wurde.
 adham504/sentinelthread-forensics
Hochgeschwindigkeits-Windows-Forensik-Triage-Plattform, die die Hayabusa-Engine orchestriert, um rohe EVTX-Logs in priorisierte Bedrohungszeitlinien…
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker Auth-Bypass zu unauth RCE. Erkennungsskript, Bypass-Demo, RCE-Chain-PoC und IDS-Regeln.








