
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/kevin9480/security_incident_report
SchwachstellenanalyseWebsicherheitNetzwerksicherheitDigitale ForensikEinbruchserkennungIncident ResponseLog-AnalyseLabs & Praxis
GitHub
kevin9480/security_incident_report

Security_incident_report

React2Shell(CVE-2025-55182) Schwachstellen-basierte Angriffsszenarien werden nachgestellt, und Vorfälle werden mithilfe von Wazuh/Sysmon/Coraza WAF-Protokollen analysiert und darauf reagiert – ein DFIR-Projekt.

Repository anzeigen
36vor 3 MonatenNoch nicht geprüft
Teilen

01. Infrastruktur-Konfiguration

Die Infrastruktur dieses Projekts wird nicht über IaC-Code (z. B. Terraform) verwaltet, sondern dadurch konfiguriert, dass nach der Installation von pfSense·Wazuh die Einstellungen direkt in der Verwaltungsoberfläche (GUI) geändert werden. Daher sind hier keine „Codes" dokumentiert, sondern das Netzwerkdiagramm, Screenshots der einzelnen Einstellungsbildschirme sowie eine Aufzeichnung, welche Werte warum geändert wurden, um die Reproduzierbarkeit zu gewährleisten.

Netzwerkaufbau

Auf Basis von pfSense wird das externe (WAN) vom internen (LAN) Netzwerk getrennt und das interne Netzwerk über einen Switch weiter in vier Zonen unterteilt.
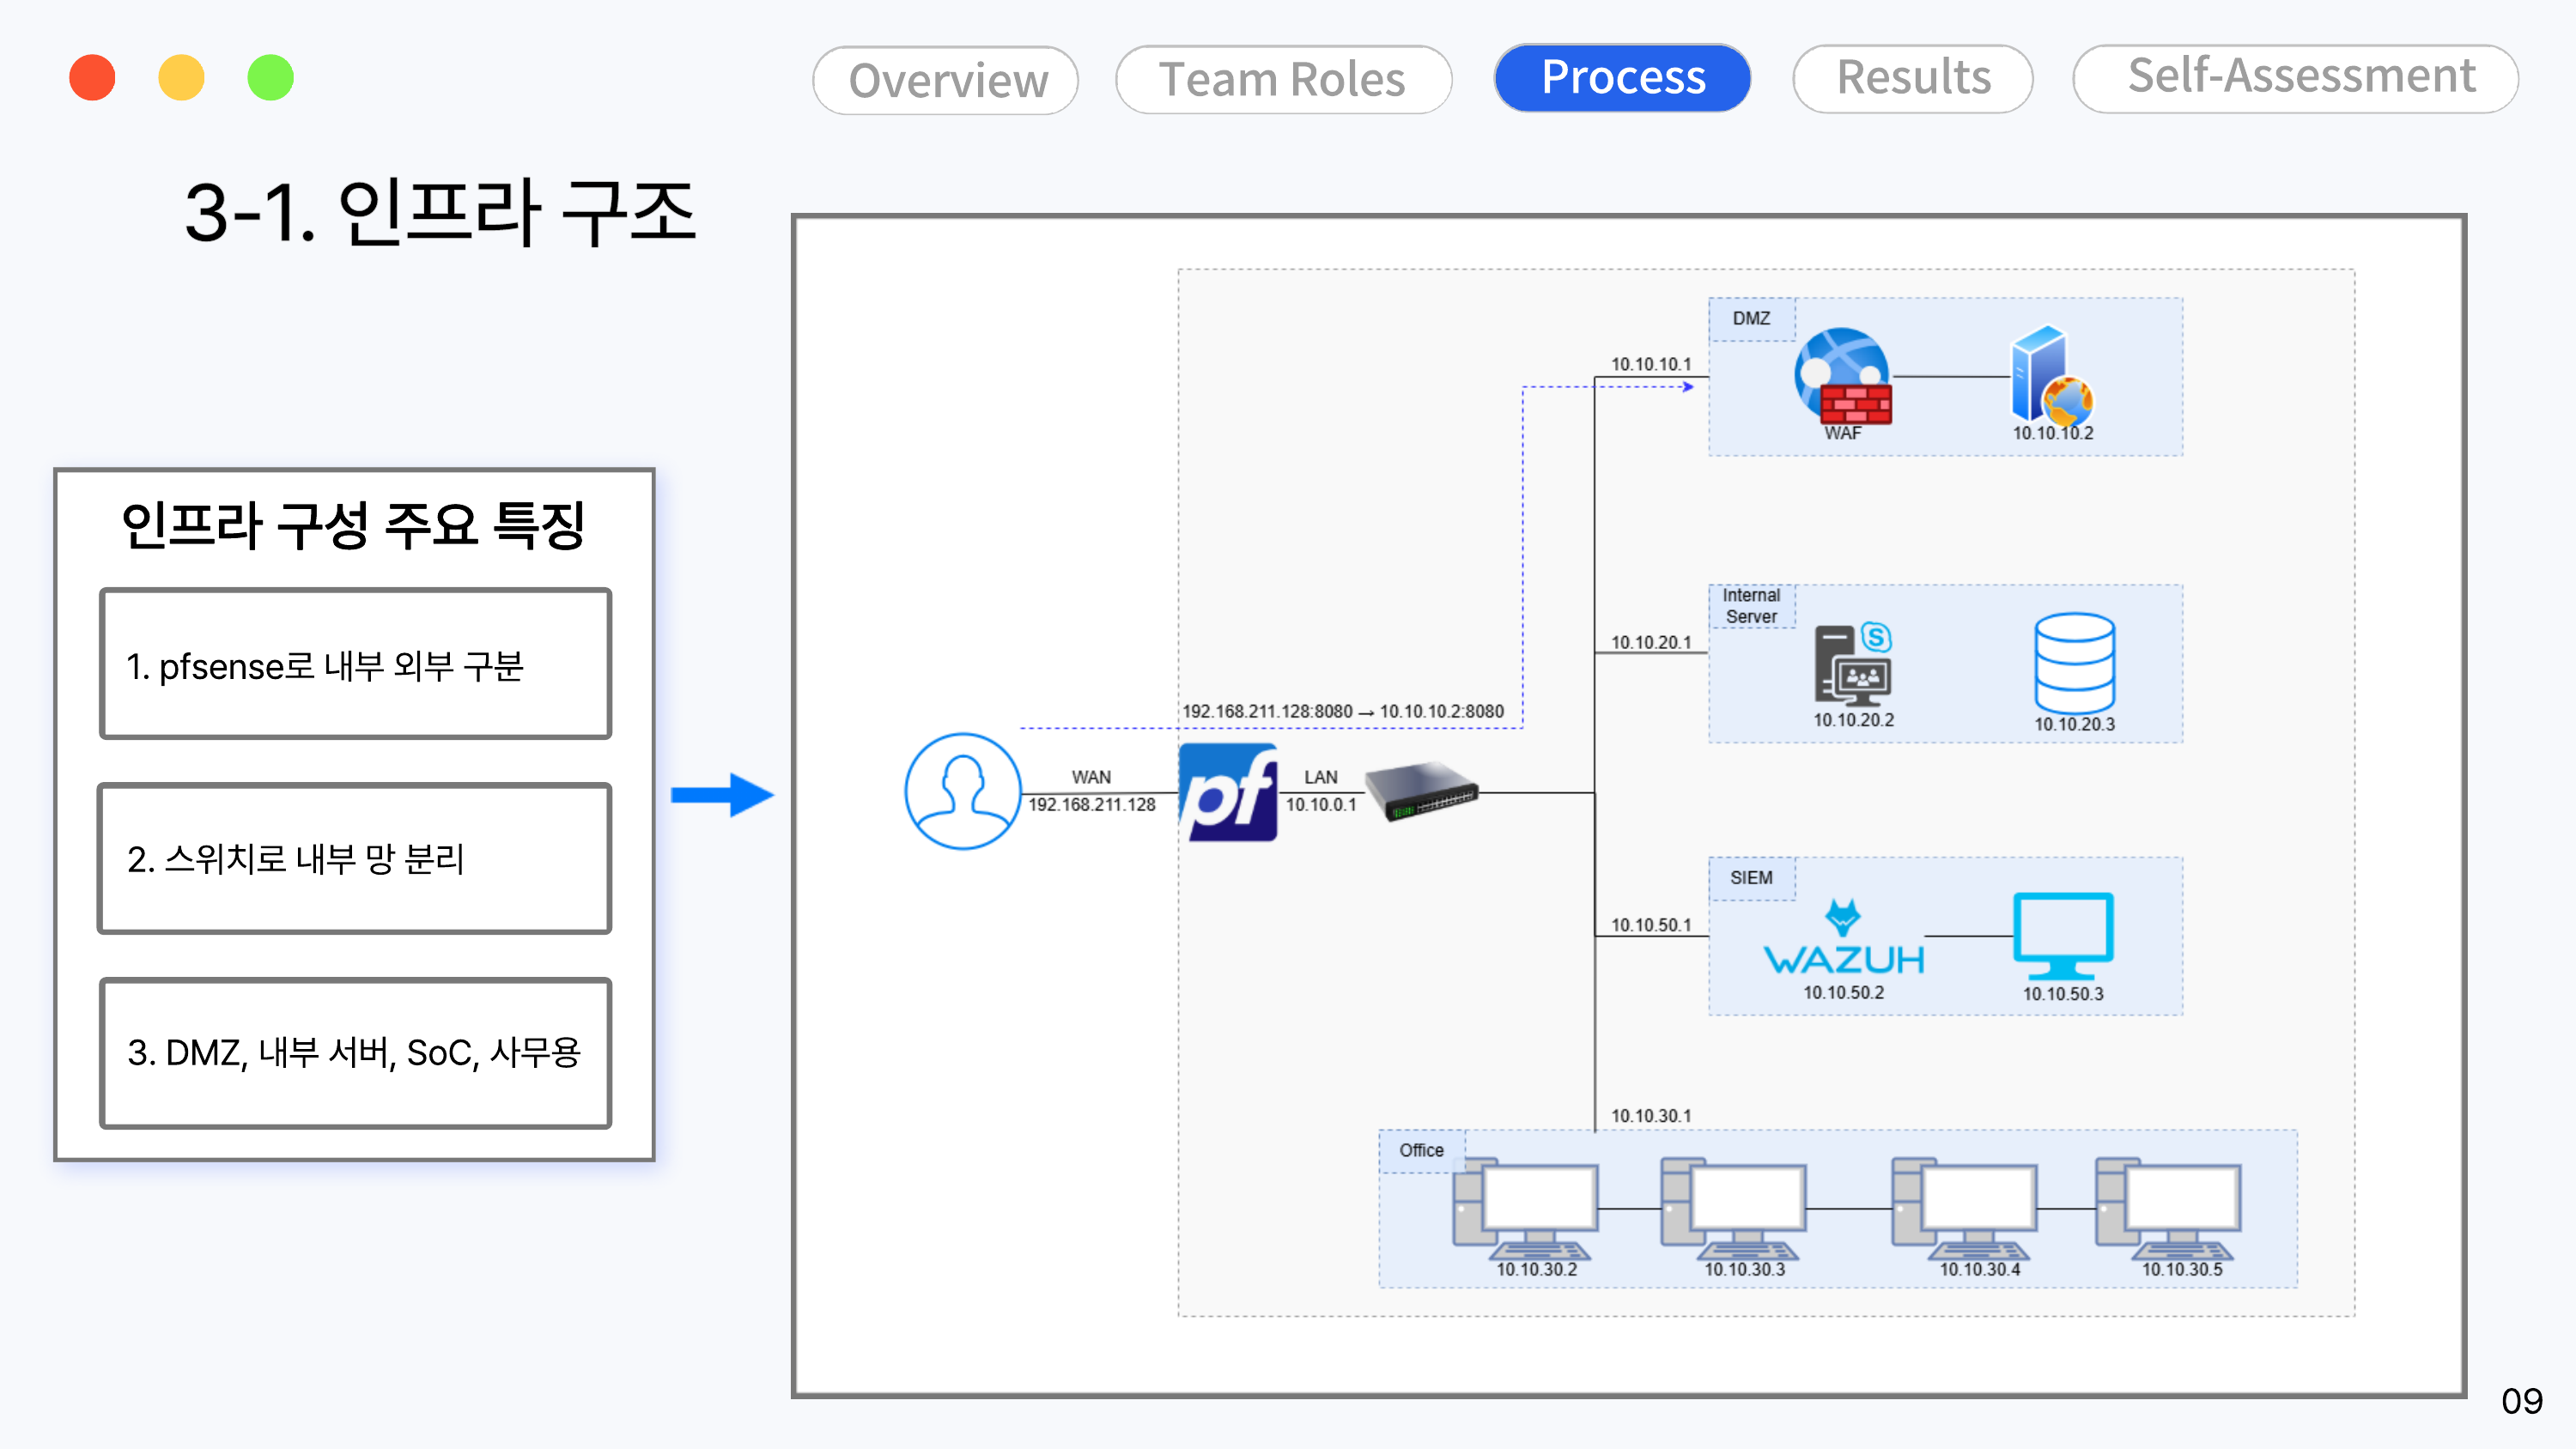
Infrastrukturdiagramm

SegmentZielsystemIP-BereichRolle
DMZWEB01 (WAF + WAS)10.10.10.0/24Nach außen exponierter Webdienst
Internal ServerInternal Portal + DB0110.10.20.0/24Internes Portal, DB für Beiträge/Anhänge
SIEMWazuh10.10.50.0/24Sammlung und Analyse von Sicherheitsereignissen
OfficePC-USER01~0410.10.30.0/24Büro-PCs (Benutzer-Endgeräte)

pfSense-Konfigurationswerte

Hier sind ausschließlich die Einstellungen zusammengefasst, die nach der Standardinstallation tatsächlich geändert wurden. (Den Gesamtablauf mit allen umgesetzten Maßnahmen finden Sie in 04-response)

Offloading deaktivieren — System - Advanced - Networking

Wenn die paketbezogene Verarbeitung direkt von der NIC statt von der CPU übernommen wird, kann Suricata die Pakete nicht untersuchen. Daher wurden hardware checksum/TCP segmentation/large receive offload vollständig deaktiviert.
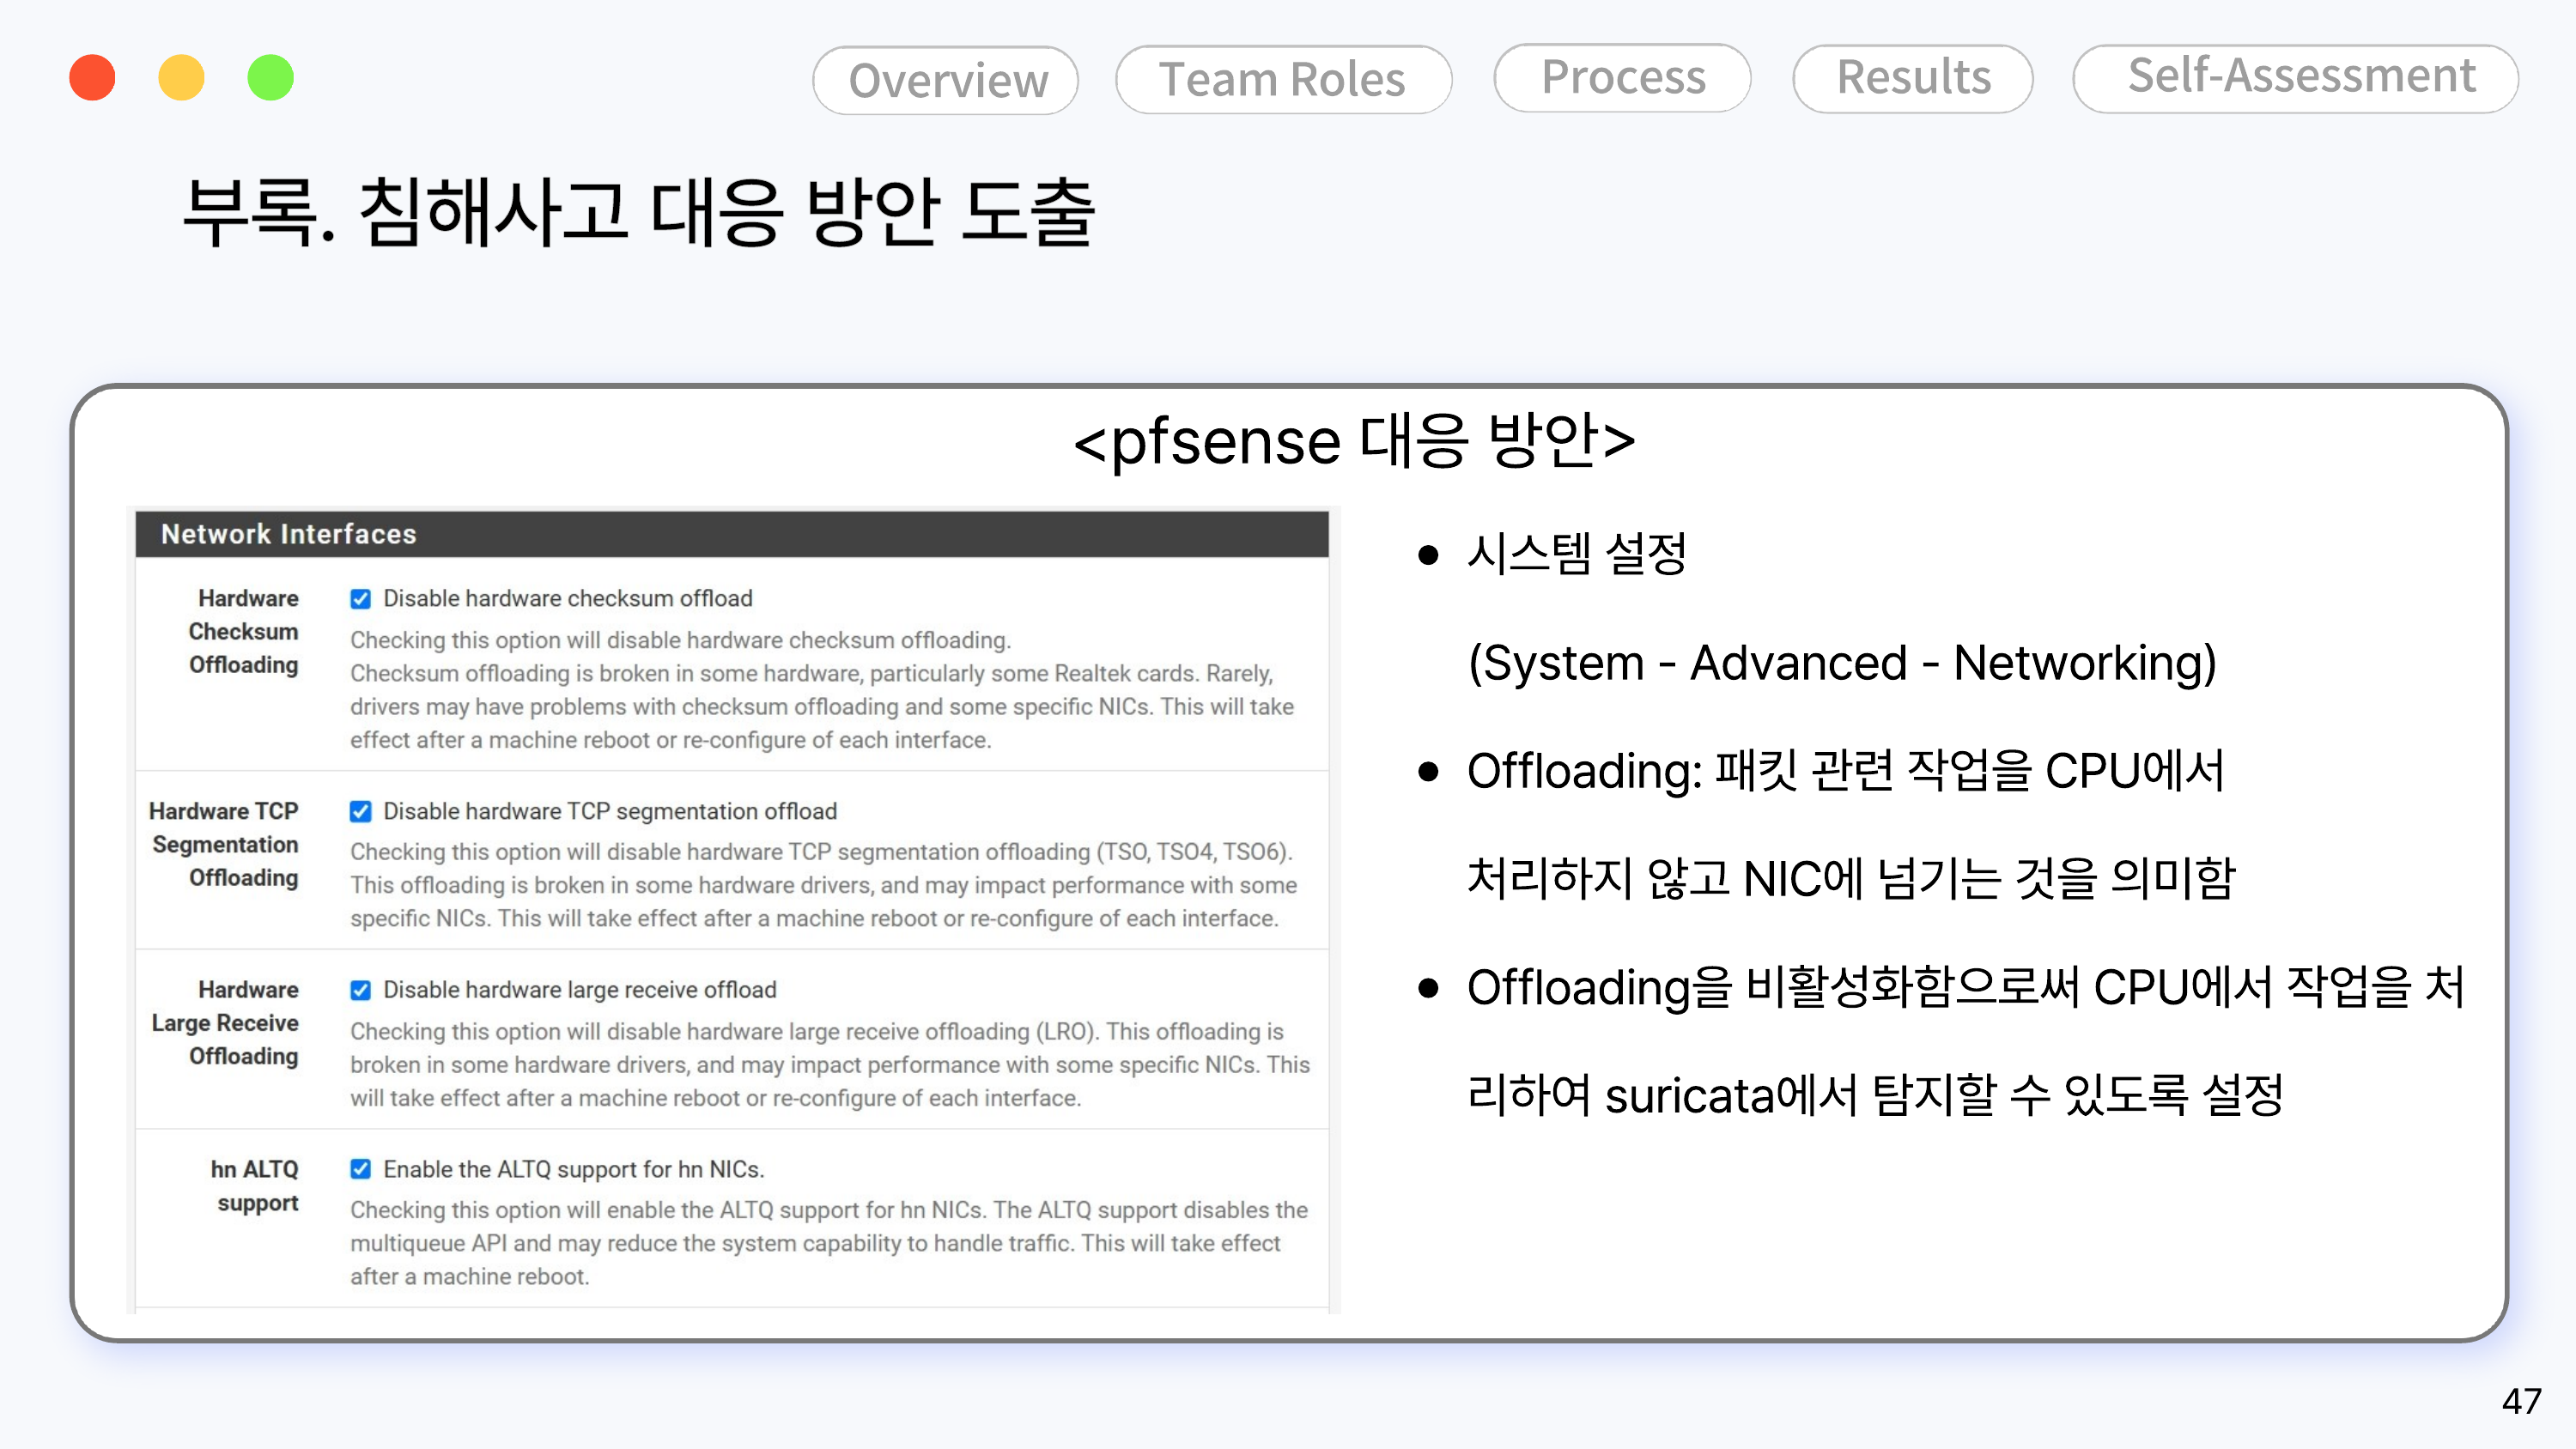
pfsense-Offloading-Einstellung

Alert & Block-Einstellungen — Services - Interfaces - WAN - WAN Settings

Um von Suricata erkannte Angreifer-IPs automatisch zu blockieren, wurden Block Offenders aktiviert, IPS Mode auf Legacy gesetzt und Kill States ebenfalls aktiviert.
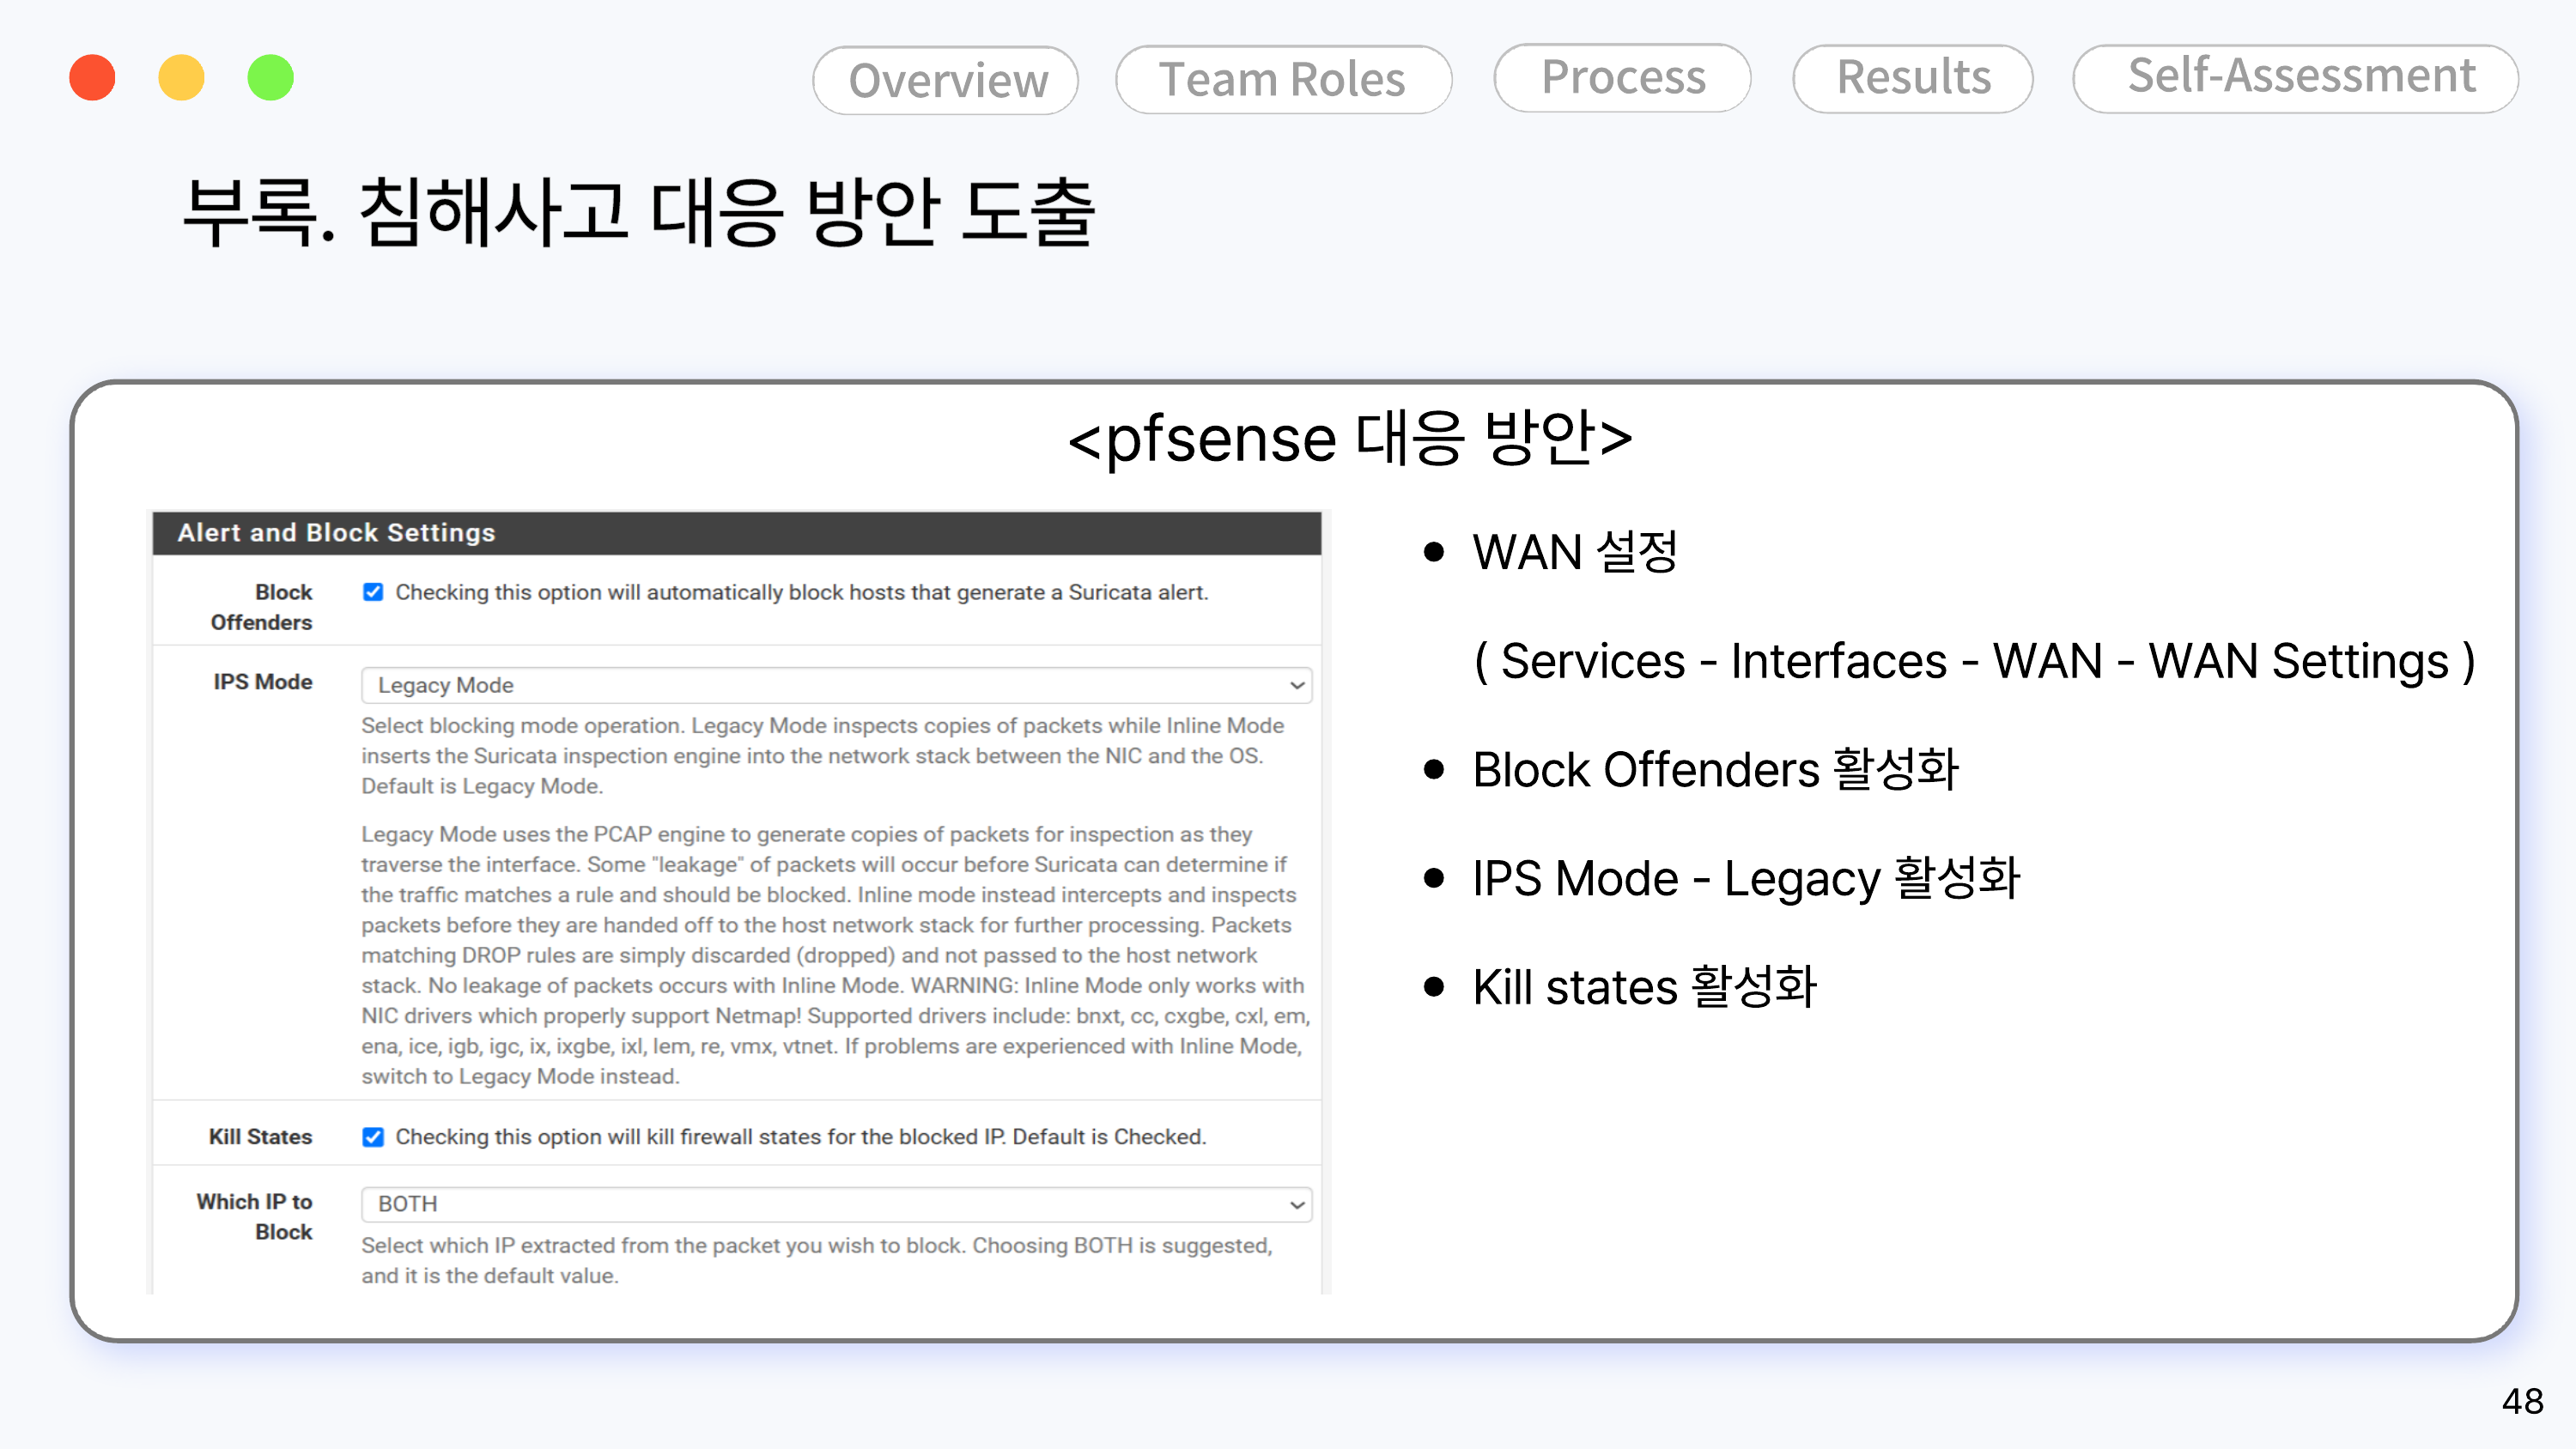
pfsense Alert/Block-Einstellung

Portvariablen-Einstellung — Services - Interfaces - WAN - WAN Variables

Da der interne Webdienst die Ports 80 und 8080 gemeinsam nutzt, wurden beide Ports als Gruppe unter HTTP_PORTS registriert.
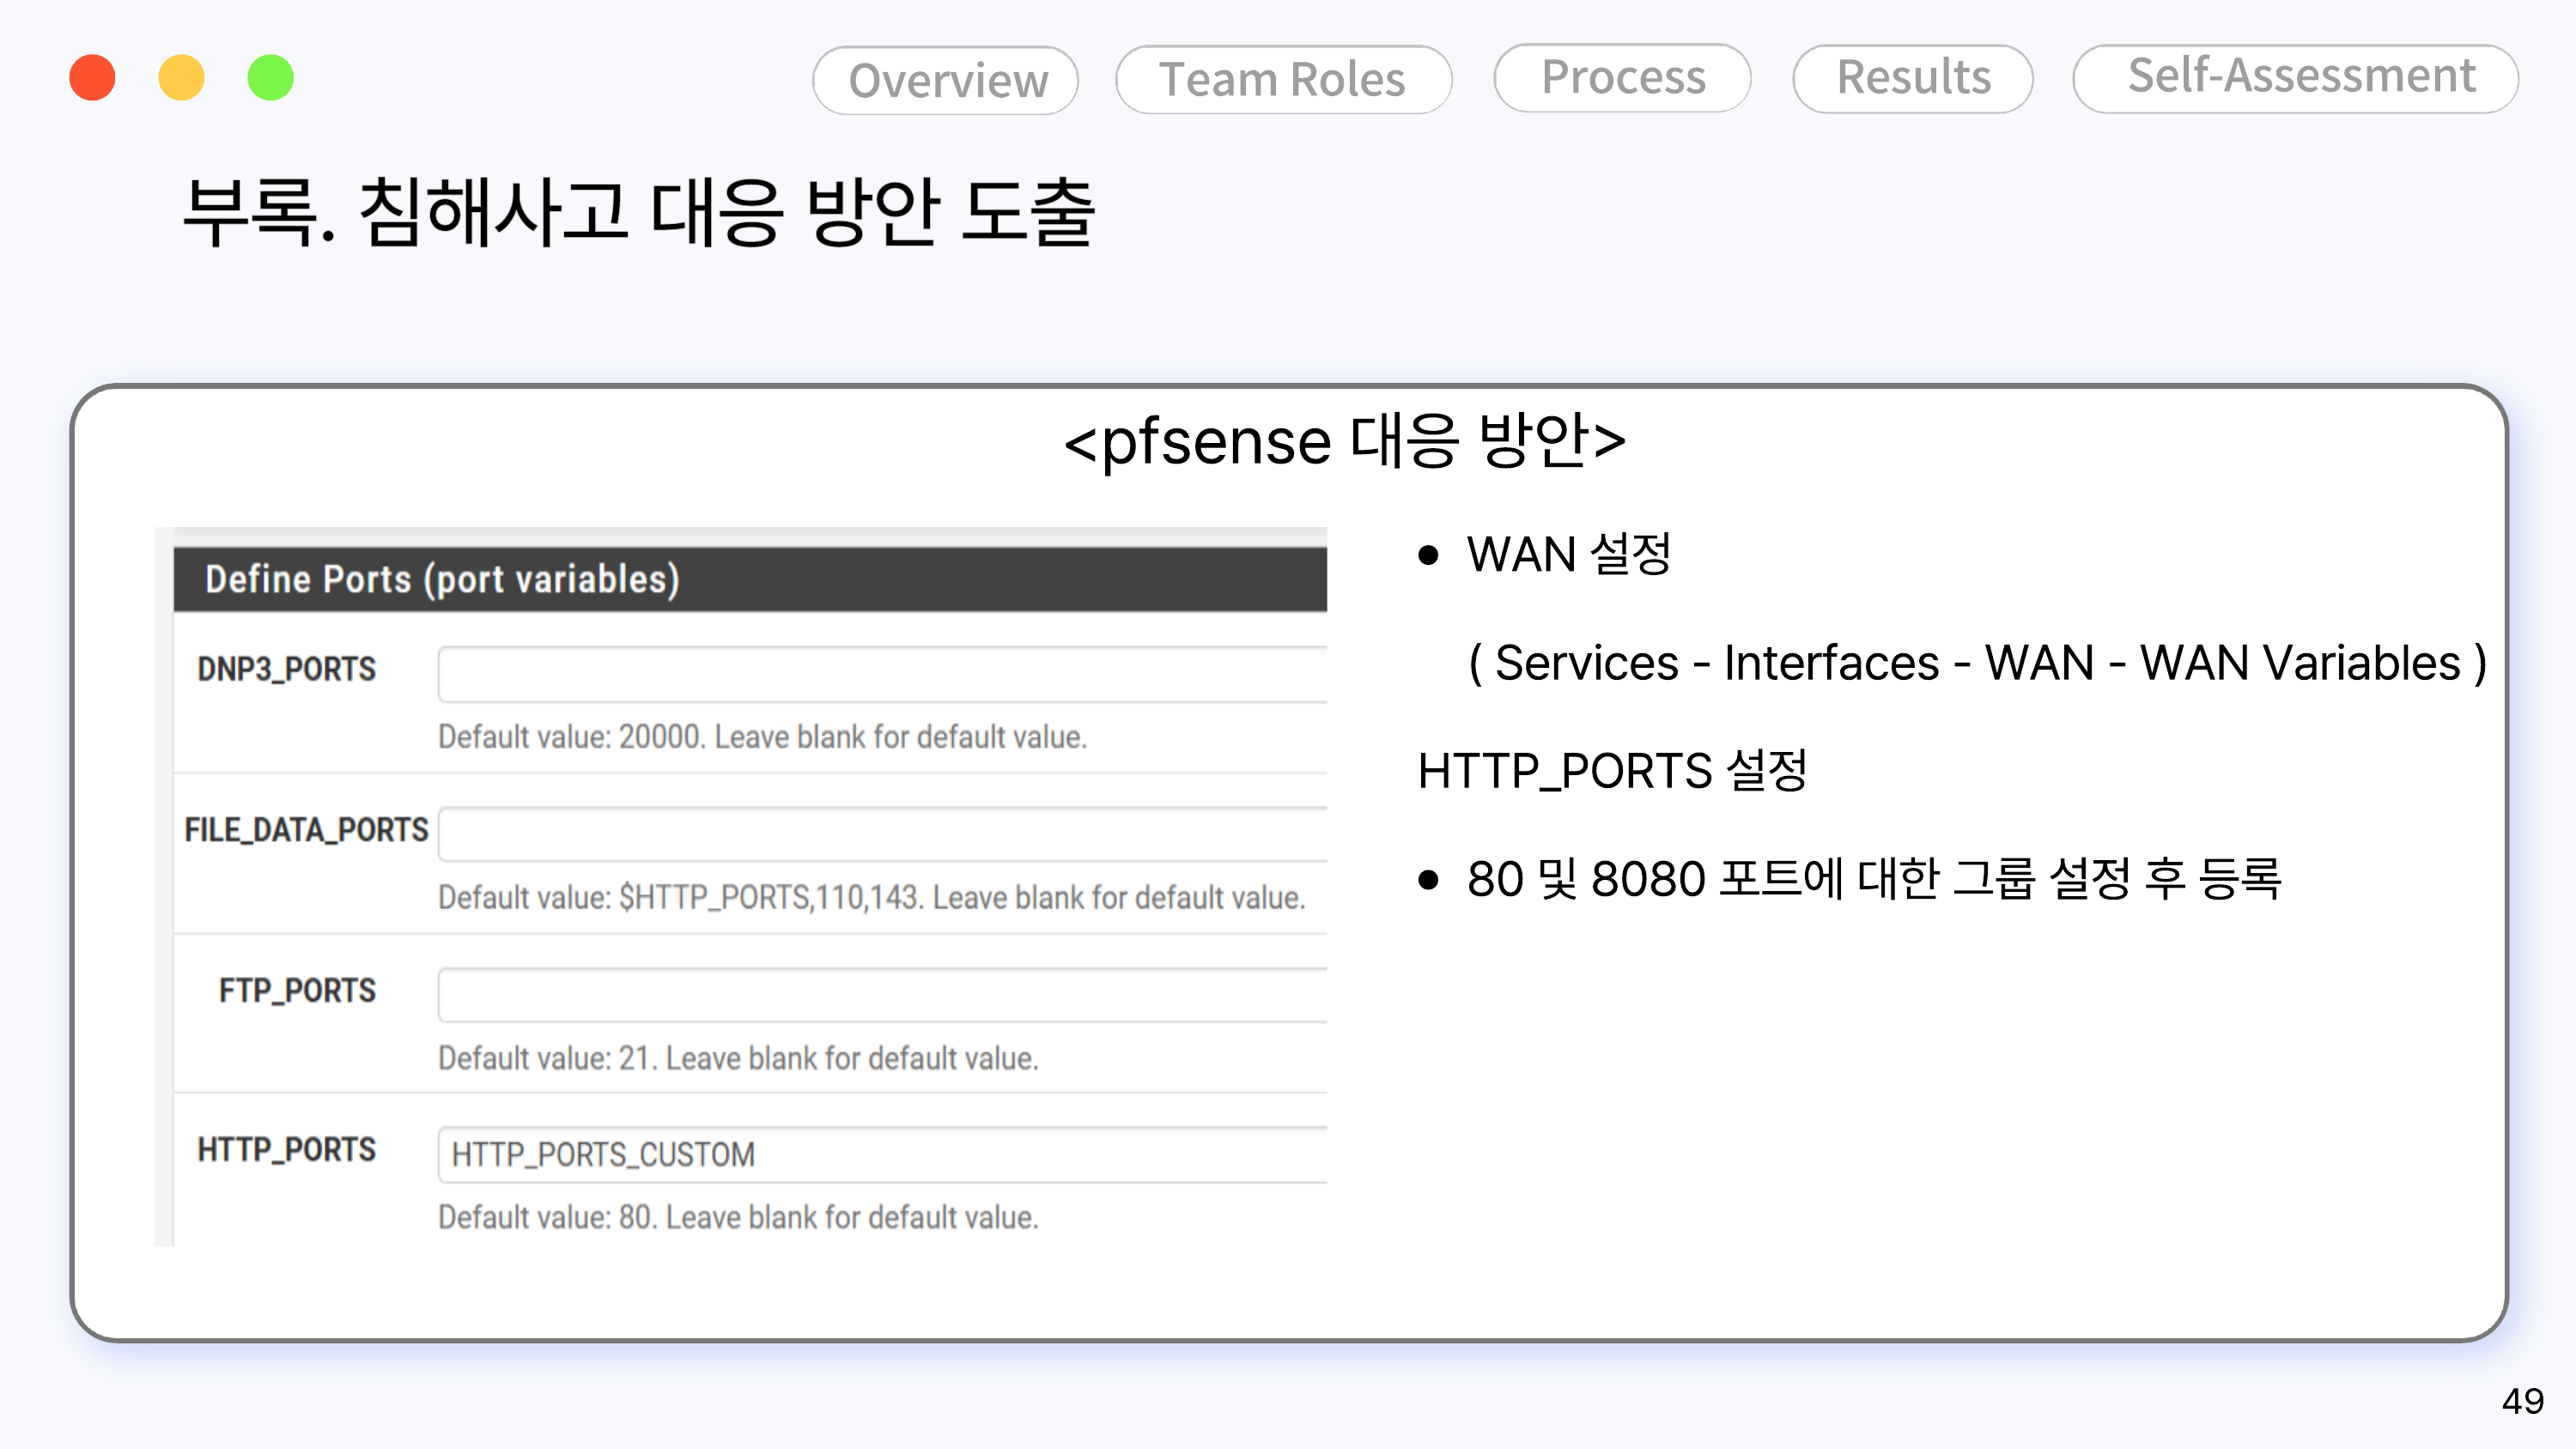
pfsense Port-Einstellung

Hinweise

  • Wazuh-Agenten wurden auf DMZ Web (10.10.10.2), DB (10.10.20.3) und den Büro-PCs (10.10.30.2~5) installiert, um Sysmon-, PowerShell- und auditd-Logs zentral zu sammeln.
  • Falls für die einzelnen Server weitere detaillierte Installations-/Konfigurationsschritte (Wazuh-Manager-Einstellungen, Coraza-WAF-Regeln usw.) als Screenshots vorhanden sind, empfiehlt es sich, diese in diesem Ordner in Form von wazuh-setup.md bzw. coraza-waf-setting.md zu ergänzen. (Die entsprechenden Screenshots sind im Original-PDF nicht enthalten und konnten daher diesmal nicht ergänzt werden – bei Bedarf bitte melden.)


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





