
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen

 0x0allenace/windows-malware-behavioral-analysis
Verhaltensbasierte Malware-Analyse eines simulierten mehrstufigen Windows-Malware-Samples mit FLARE-VM und REMnux. Evidenzbasierte DFIR-Untersuchung…
 corelight/cve-2022-24491
Zeek-basierter Netzwerkdetektor für CVE-2022-24491, der RPC-Portmap-Set- und Dump-Aktionen überwacht, um Exploit-Versuche in Echtzeit-Verkehr zu…
 0xxon/cve-2020-13777
Zeek-Skript zur Erkennung von Servern, die für CVE-2020-13777 anfällig sind
 strainxx/react2shell-honeypot
Mein Versuch, einen Honeypot für die React2Shell-Schwachstelle (CVE-2025-66478) zu erstellen.
 secdev02/cyber-decoy
Experimenteller Köder-Broker
 vedantk6403/koobe-guard
Linux-Kernelmodul unter Verwendung von Kprobes zur Erkennung und Neutralisierung von CVE-2024-1086-Heap-Double-Free-Exploits mittels zeitlicher…
 eliangonzi00/pockeycloakcve-2023-0264
Proof-of-Concept-Exploit für CVE-2023-0264 (Keycloak-OIDC-Session-Hijacking) mit einem Frontend für die session_id-Substitution und einem Agenten,…
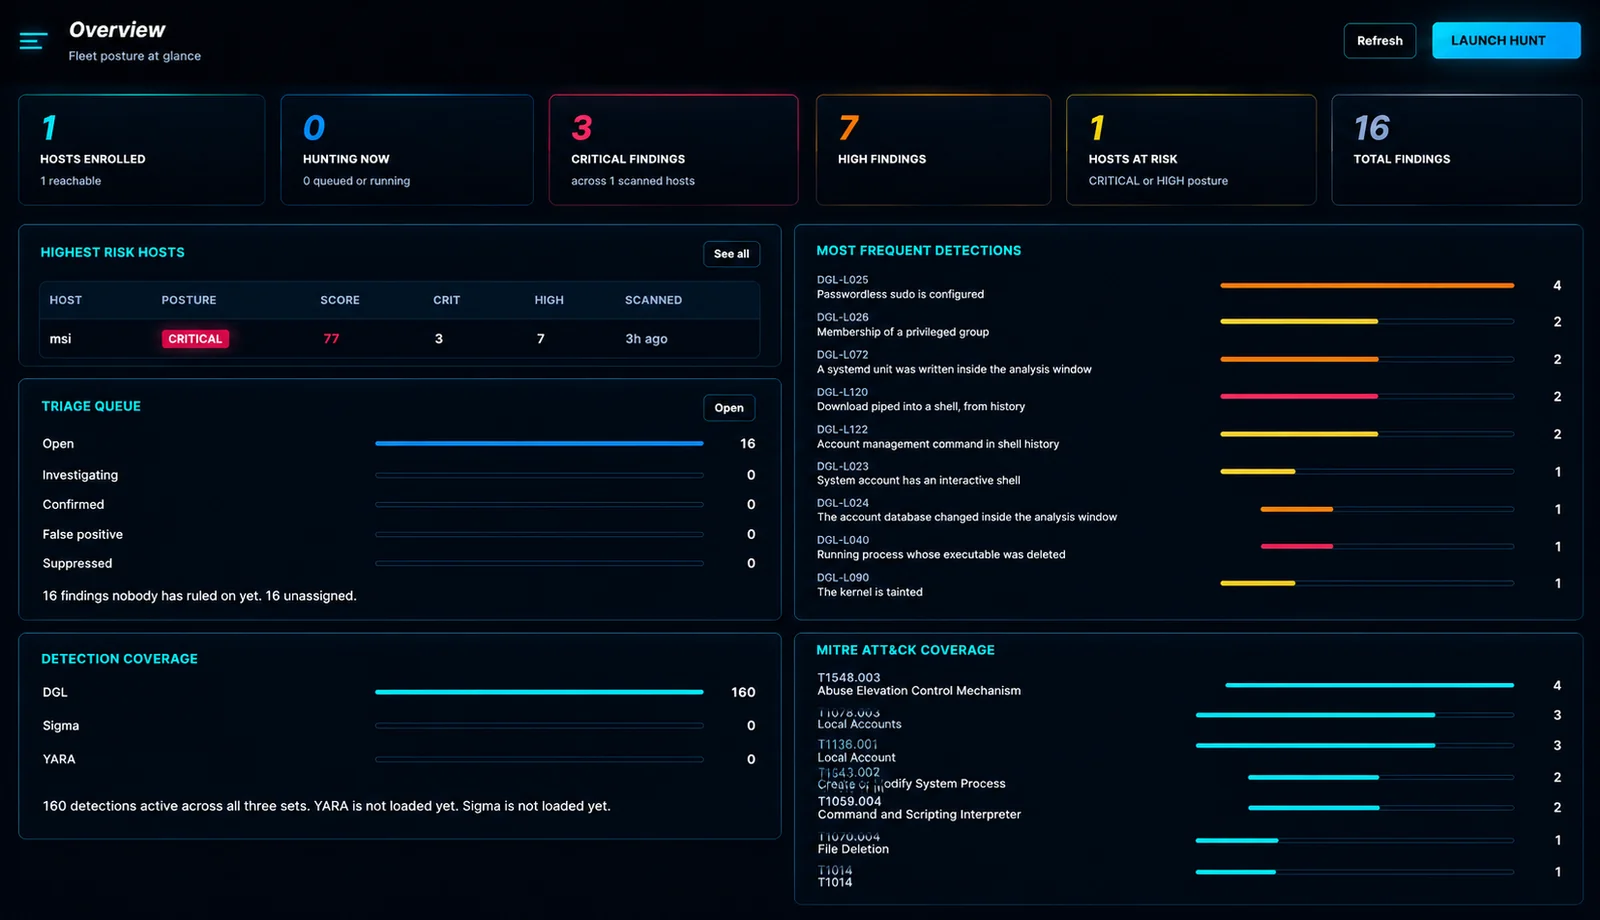 douglas-042/douglas-042-hq
Zentrale Konsole für Douglas-042 HEADQUARTERS-Collectors. Durchsucht eine Flotte, korreliert Ergebnisse über Hosts hinweg und verwaltet IOC-Feeds und…
 cmpnn-romain/cve-2024-27198_lab
# Labor für CVE-2024-27198
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) IOC-Toolkit für Magento Open Source und Adobe Commerce. Erkennen Sie kompromittierte Shops, Rust-Implantate,…
 mvlnetdev/cve-2021-31166-detection-rules
Verschiedene Regeln, um zu erkennen, ob CVE-2021-31166 ausgenutzt wird
 sana-404/cve-2026-8838-mitigation-and-detection
Erkennungs- und Mitigationsskripte für CVE-2026-8838, die Schwachstellenscans, Konfigurationsaudits und Incident-Response-Anleitungen bereitstellen,…
 swastiksagar/wazuhlabproject
Praxisnahes Wazuh SIEM/XDR-Heimlabor mit OVA-Bereitstellung, Agent-Registrierung, Dateiintegritätsüberwachung, VirusTotal-Malware-Erkennung und MITRE…
 wattocyber/detection-defense-library
Referenz für Detection Engineering, die Windows-, Cloud-, Container-, Identity- und ICS-Angriffsklassen auf Sigma-Regeln, Trust-Boundary-Modelle,…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Isoliertes AD/Linux-Angriffslabor: CVE-2007-2447 über Metasploit ausgenutzt, mit Wazuh SIEM erkannt, auf MITRE ATT&CK (T1190, T1059) abgebildet
 microlaser/dns_watchdog_windows2
PowerShell-Skript, das Windows-DNS-Verkehr über pktmon überwacht, um Poisoning, Spoofing, Antworten von rogue Resolvern und Gateway-MAC-Änderungen zu…
 joertx07/printnightmare-detection-lab
Splunk-SIEM-Lab, das die Ausnutzung von CVE-2021-34527 (PrintNightmare) mithilfe von Sysmon, Windows-Ereignisprotokollen und benutzerdefinierten…
 yili-soc/vm-homelab-log4shell-assessment
Verwaltung des vollständigen Lebenszyklus von Schwachstellen auf einem aktiven Log4Shell-Ziel (CVE-2021-44228) — Scannen, manuelle Ausnutzung,…








