Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Characterization-and-Detection-of-Cross-Router-Covert-Channels — Dieses Repository enthält den Quellcode, der im Paper "Characterization and Detection of Cross-Router Covert Channels" verwendet wurde. | Kitploit
Tools/GitHubGitHub/orensv/characterization-and-detection-of-cross-router-covert-channels
NetzwerksicherheitDrahtlose SicherheitPenetrationstestsMaschinelles LernenEinbruchserkennungLernen & BildungAnomalieerkennung
GitHub
orensv/characterization-and-detection-of-cross-router-covert-channels

Characterization-and-Detection-of-Cross-Router-Covert-Channels

Dieses Repository enthält den Quellcode, der im Paper "Characterization and Detection of Cross-Router Covert Channels" verwendet wurde.

Repository anzeigen
3120vor 3 JahrenNoch nicht geprüft
Teilen

Charakterisierung und Erkennung von geräteübergreifenden verdeckten Kanälen zwischen Routern

Dieses Repository enthält den Quellcode, der in der Arbeit "Characterization and Detection of Cross-Router Covert Channels" verwendet wurde. Um auf die Arbeit zuzugreifen, besuchen Sie die Website des Labors von Dr. Oren: orenlab.

Die vollständigen Daten, die in der Arbeit verwendet wurden, sind über diesen Link zugänglich.

Angriffe

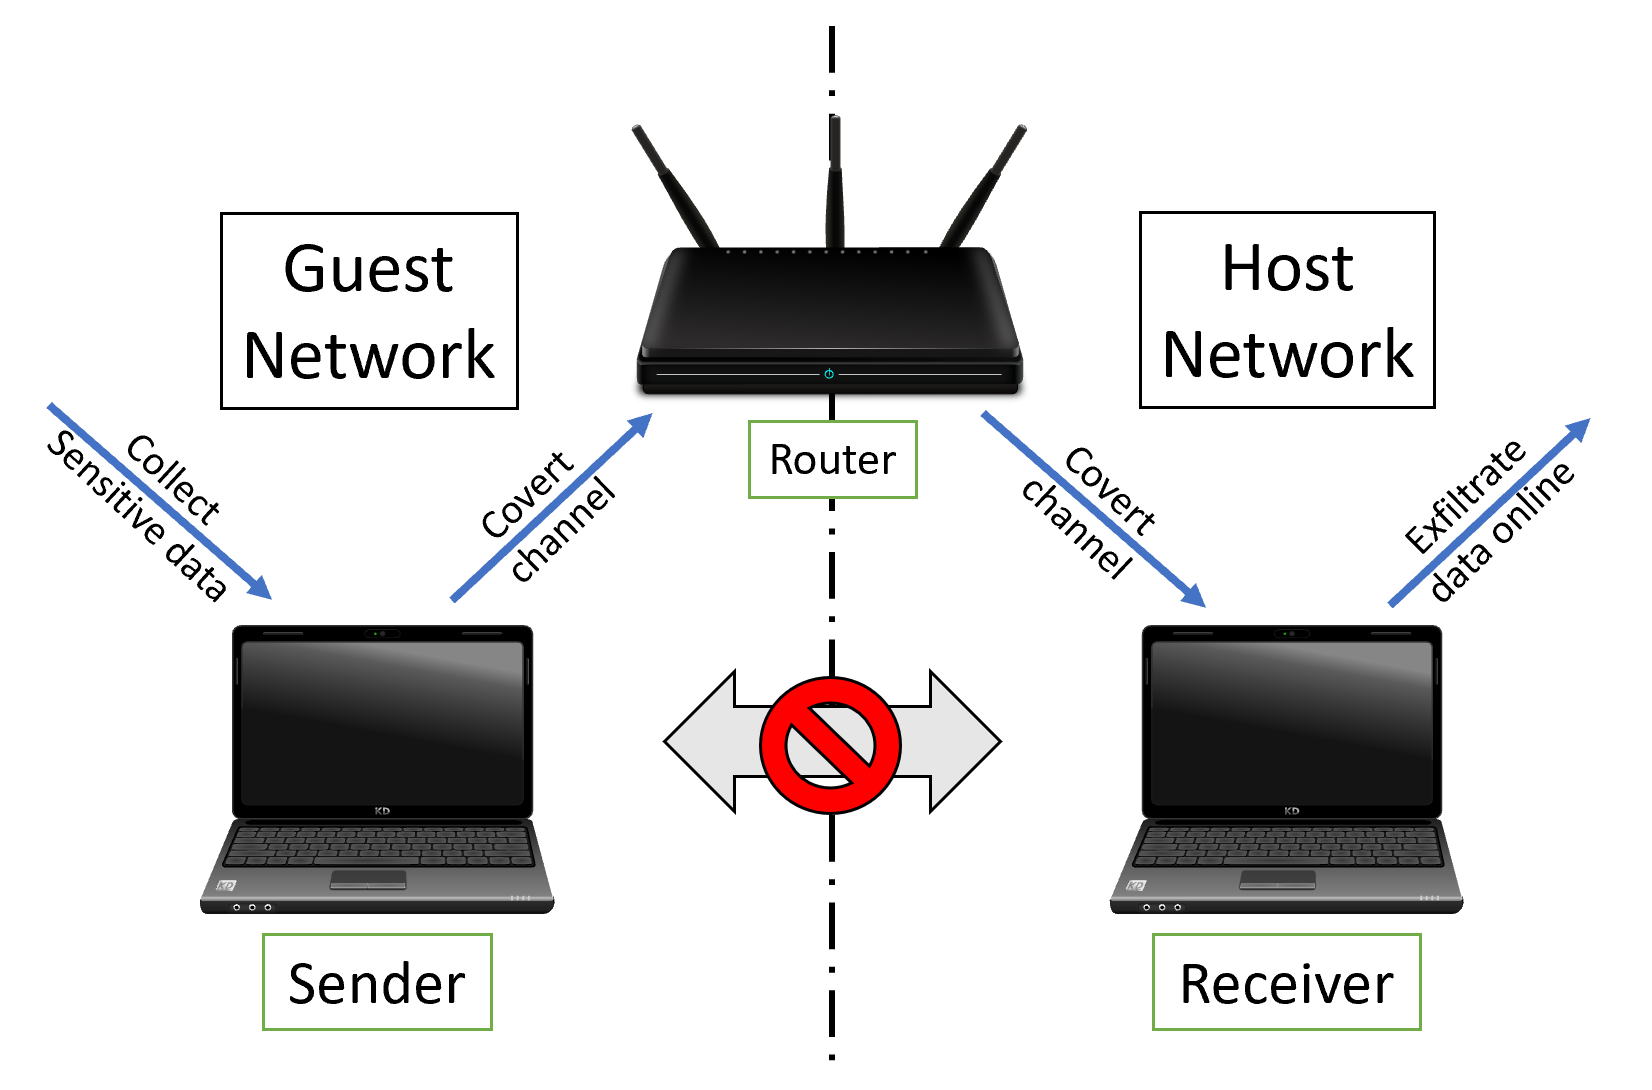
Die Arbeit stellt zwei Netzwerk-Timing-Covert-Channels vor, die die logische Isolation zwischen zwei Netzwerken durchbrechen, die von einem einzelnen gemeinsam genutzten Router gehostet werden: CRCC und Wi-Fi-Mikro-Störangriffe.

Durch die Nutzung dieser verdeckten Kanäle konnten wir Informationen zwischen den beiden Netzwerken preisgeben, obwohl die offene Kommunikation blockiert ist.
cc

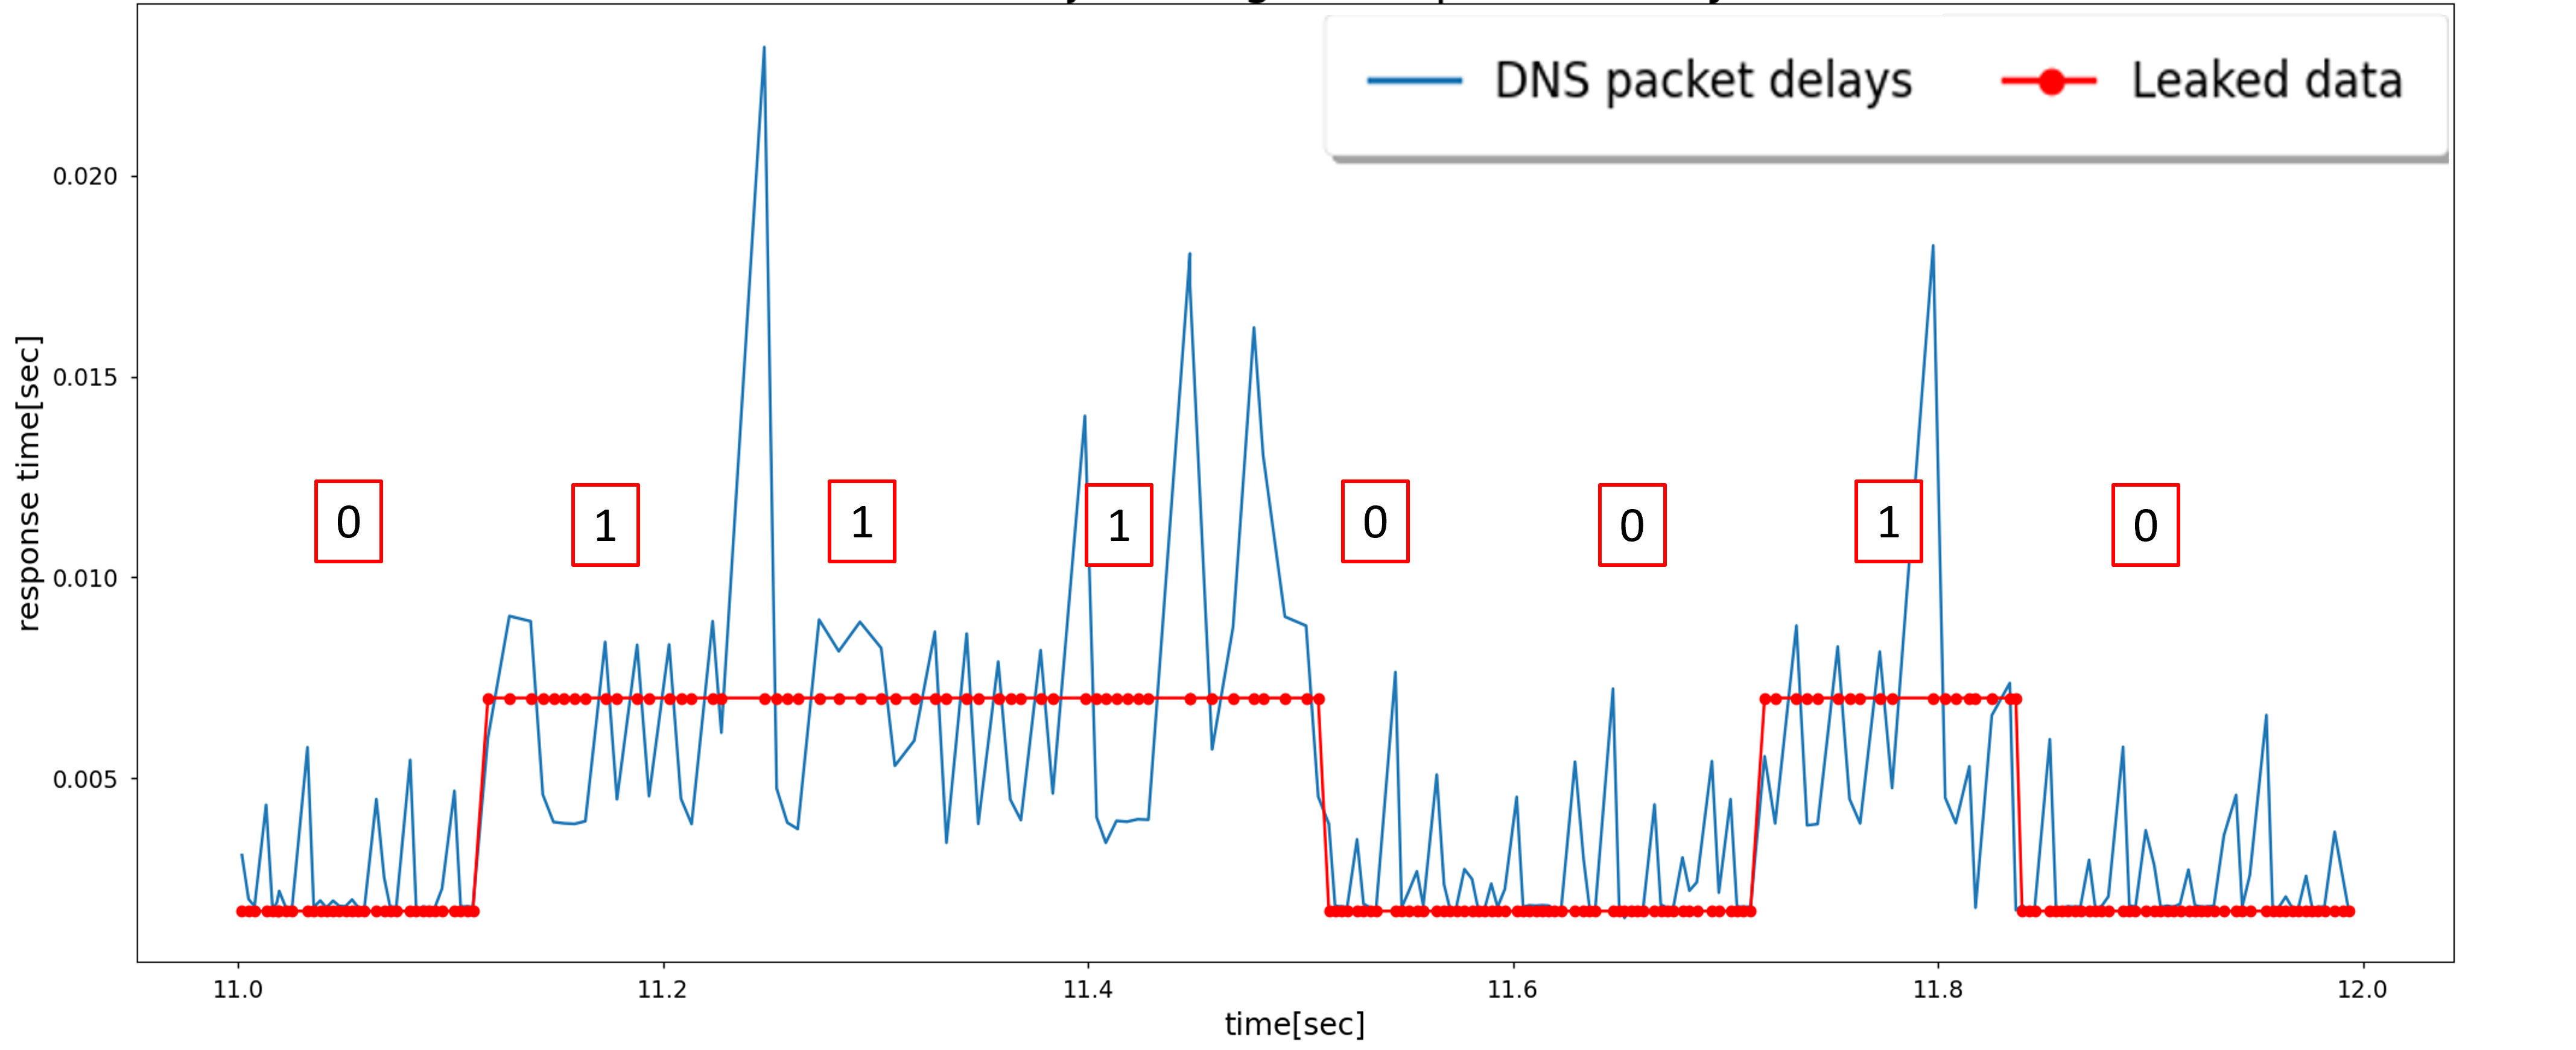
Beide Angriffe erschöpfen absichtlich die physischen Ressourcen des Routers entsprechend der preisgegebenen Informationsbits. Dadurch kann ein Rechner im Host-Netzwerk die Information an einen Rechner im Gast-Netzwerk signalisieren, der regelmäßig die Antwortzeiten des Routers misst. Normale Antwortzeiten werden mit dem '0'-Bit assoziiert, große Antwortzeiten mit dem '1'-Bit.
Picture4

Verteidigung

Die Arbeit stellt zudem eine Methode zur Erkennung beider Angriffe mit einem ML/DL-Detektor vor. Die Modelle extrahieren Verhaltensmerkmale aus dem Netzwerkverkehr und können durch diese Angriffe verursachte Anomalien erkennen. Die verwendeten Modelle sind semi-supervidierte Modelle, die eine Neuartigkeitserkennung durchführen.

Zur Erkennung der Angriffe verwendeten wir:

  • CRCC-Erkennung: Deep Autoencoder.
  • Wi-Fi-Mikro-Störungserkennung: Local Outlier Factor (LOF).

Erste Schritte

Repository-Inhalte

Der Ordner "Attacks" enthält den Quellcode für beide Angriffe sowie Dokumente und Bilder zur Unterstützung beim Aufbau der jeweiligen Umgebung.

Der Ordner "Defense" enthält den Quellcode des ML/DL-Detektors, den Merkmalsextraktor und die tatsächlichen in der Arbeit verwendeten Merkmale.

Abhängigkeiten

  • Python 3
  • Scapy
  • tcpdump
  • Wireshark + tshark

Aufbau

  • Der Aufbau sollte wie in der Arbeit beschrieben erfolgen.
  • Sie können auch auf die Anleitungen im Ordner "Attacks" verweisen.

Autoren

Hauptautor: Oren Shvartzman ([email protected])

Mitautoren: Adar Ovadya, Kfir Zvi, Omer Schwartz, Rom Ogen, Yakov Mallah, Niv Gilboa und Yossi Oren

Danksagungen

Diese Arbeit wurde durch die Zuschüsse 702/16 und 703/16 der Israel Science Foundation unterstützt. Wir danken Eyal Ronen für die Inspiration und die Ausrüstung, die für den Beginn unserer Forschung zum Wi-Fi-Mikro-Stören notwendig war. Wir danken auch Clémentine Maurice für die Motivation für unsere Forschung zu verdeckten Kanälen zwischen Routern sowie unserem WOOT-Betreuer Paul Pearce für die Hilfe bei der Verbesserung der Arbeit. Schließlich möchten wir Yagel Netanel danken, der große Teile des CRCC-Angriffssystems entworfen und implementiert hat, das zur Datenerhebung für diese Arbeit verwendet wurde.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






