Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
AI-driven-MITRE-Attack — Dieses Repository zeigt eine Machine-Learning-Pipeline zur Erkennung von MITRE ATT&CK-Techniken aus Logs und zur Anreicherung der Ausgabe mittels eines lokalen LLM. | Kitploit
Tools/GitHubGitHub/mouna23/ai-driven-mitre-attack
BedrohungsanalyseMaschinelles LernenEinbruchserkennungLernen & BildungAnomalieerkennungLog-Analyse
GitHubmouna23/ai-driven-mitre-attack

AI-driven-MITRE-Attack

Dieses Repository zeigt eine Machine-Learning-Pipeline zur Erkennung von MITRE ATT&CK-Techniken aus Logs und zur Anreicherung der Ausgabe mittels eines lokalen LLM.

Teilen
Repository anzeigenWebseite
8346vor 1 JahrNoch nicht geprüft

POC : KI-gestützte MITRE-Angriffserkennung und Alarm-Anreicherung

Dieses Repository demonstriert eine Machine-Learning-Pipeline zur Erkennung von MITRE ATT&CK-Techniken aus Logs und zur Anreicherung der Ausgabe mittels eines lokalen LLM.


Übersicht

Das Projekt ist in zwei Hauptkomponenten unterteilt:

  1. Machine-Learning-Modell (ML) – klassifiziert Logs in MITRE ATT&CK-Techniken
  2. LLM-Anreicherung – reichert die ML-Vorhersage mit analystenfreundlichen Erklärungen und umsetzbaren Erkenntnissen an

Machine-Learning-Modell

Zweck

Das ML-Modell wird trainiert, um eine MITRE-Technik (oder BENIGN) aus Log-Ereignissen vorherzusagen.
Dies ermöglicht die Automatisierung der Erkennung und Kategorisierung potenziell bösartigen Verhaltens.

Ansatz

  • Feature: commandline-Feld aus Logs
  • Vektorisierung: TF-IDF (Term Frequency – Inverse Document Frequency)
  • Modell: RandomForestClassifier (robust, interpretierbar, CPU-schonend)
  • Ziel: mitre_label (z.B. T1059.001, T1105, BENIGN)

Training

python scripts/train_mitre_model.py

Dieses Skript:

  • Lädt den Datensatz dataset_full_160k.csv
  • Teilt die Daten in Trainings-/Testsets auf
  • Wandelt Kommandozeilen in TF-IDF-Vektoren um
  • Trainiert das Random-Forest-Modell
  • Bewertet die Leistung (Präzision, Recall, F1-Score, Konfusionsmatrix)
  • Speichert das trainierte Modell und den Vektorisierer:
    • models/mitre_ml_model.pkl
    • models/tfidf_vectorizer.pkl

Projekt-Logo

LLM-Anreicherung

Zweck

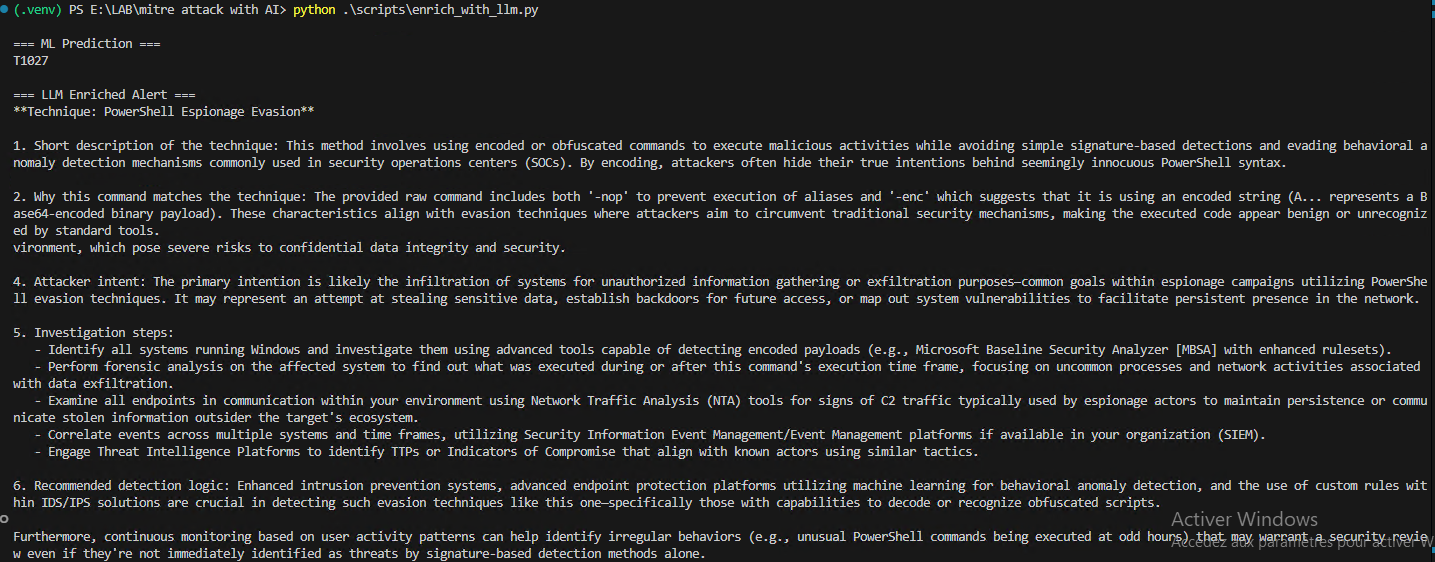
Sobald das ML-Modell eine MITRE-Technik vorhersagt, reichert das LLM das Ergebnis an, indem es Folgendes bereitstellt:

  • Erklärung der Technik
  • Warum der Befehl zur Technik passt
  • Angreiferabsicht
  • Empfohlene Untersuchungsschritte
  • Vorgeschlagene Erkennungsregeln

Dieser Schritt verbindet die rohe ML-Vorhersage mit umsetzbaren Erkenntnissen für SOC-Analysten.

Verwendung

Lokales LLM (z.B. Phi-3 über Ollama) wird mit einem Prompt aufgerufen, der Folgendes enthält:

  • ML-Vorhersage
  • Rohe Kommandozeile
python scripts/enrich_with_llm.py

Projekt-Logo

Python-Abhängigkeiten

pip3 install -r requirements.txt

Bibliotheken

  • pandas
  • scikit-learn
  • requests

Hinweise

  • test_model.py wird zum Testen Ihres Modells verwendet, es ist optional.
  • Die Skripte sind für die lokale Ausführung in einer Python 3.13+-Umgebung mit den aufgeführten Abhängigkeiten ausgelegt.
  • Installieren Sie Ollama auf Ihrem Rechner und fügen Sie das Phi-3-Mini-Modell hinzu.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →