
 #1
Tools zur Umgehung von Intrusion Detection und Prevention Systems (IDS/IPS) und Netzwerk-Sicherheitskontrollen.
Kitploit empfohlen

 bats3c/ghost-in-the-logs
Tool auf Kernel-Ebene zum Deaktivieren von Sysmon und Windows Event Logging durch treiberbasierte Hook-Injektion, was verschleierte…
 xm0kht4r/ven0m-ransomware
Vollständig unerkennbare und ausweichende Ransomware, geschrieben in Rust, die eine BYOVD-Technik nutzt, um AV/EDR-Lösungen auf den infizierten…
 reverseclabs/wepwnise
WePWNise generiert architekturunabhängigen VBA-Code, der in Office-Dokumenten oder -Vorlagen verwendet werden kann, und automatisiert die Umgehung…
 pard0p/callstackspoofingpoc
Selbstinjizierender C++-Dropper auf Basis verschiedener EDR-Evasion-Techniken.
 nccgroup/phantap
Phantom Tap (PhanTap) – ein „unsichtbarer“ Netzwerk-Tap, der auf Red Teams ausgerichtet ist
 cryptolok/ghostinthenet
Ultimate Network Stealther, das Linux zu einem Geist im Netz macht und vor MITM/DOS/scan schützt.
 saadahla/shellcode-hide
Dieses Repo enthält: einfachen Shellcode-Loader, Encoder (base64 - custom - UUID - IPv4 - MAC), Verschlüsselungsmodule (AES), Fileless-Loader…
 realgam3/pymultitor
PyMultitor - Python Multithreaded Tor Proxy
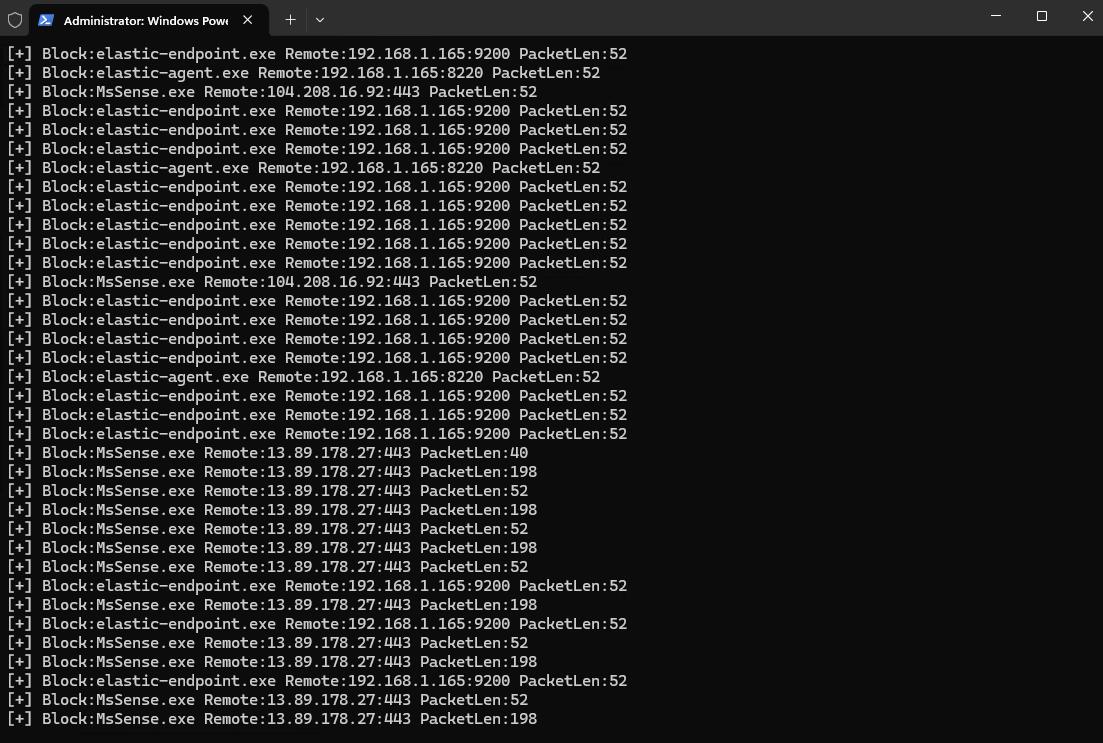 senzee1984/edrprison
Nutzen Sie einen legitimen WFP-Callout-Treiber, um zu verhindern, dass EDR-Agenten Telemetriedaten senden.
 mthbernardes/gtrs
GTRS - Google Übersetzer Reverse Shell
 mharjac/bad_ducky
Rubber Ducky-kompatibler Klon basierend auf CJMCU BadUSB HW.
 pushpenderindia/crypter
Python-basierter Crypter, der Quellcode mit AES-256 und Base64 verschlüsselt, VM-Erkennung durch Registry-, Prozess- und MAC-Prüfungen umgeht und…
 xkiian/awswaf
AWS WAF Solver, vollständig reverse-engineered und zu 100 % in Python & Golang implementiert.
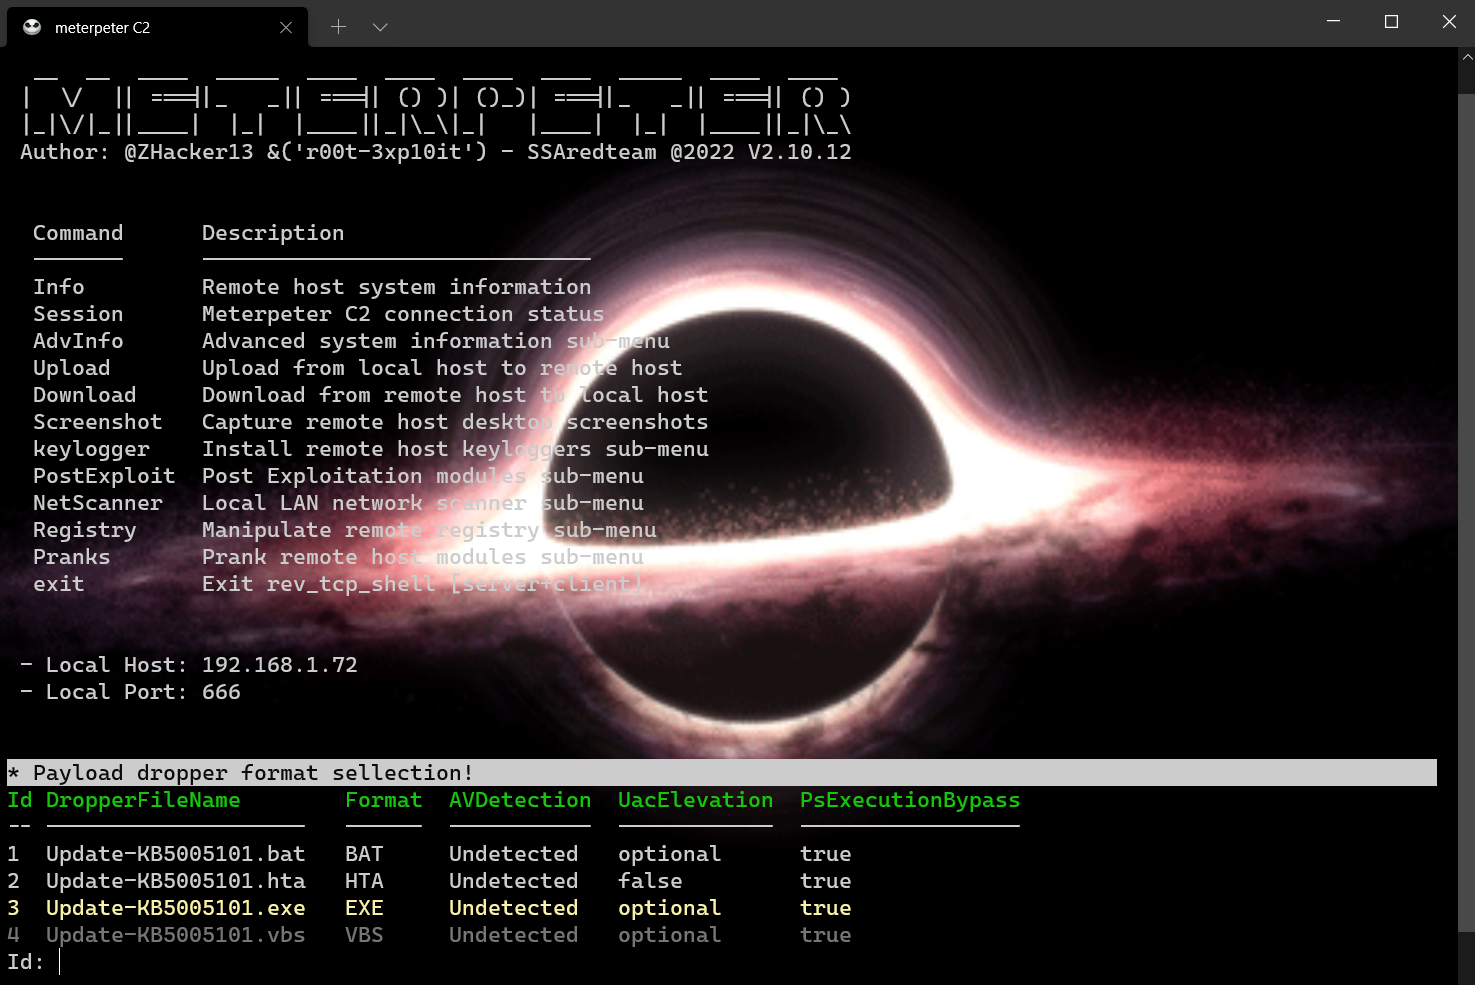 r00t-3xp10it/meterpeter
C2 Powershell Befehls- und Kontrollframework mit integrierten Befehlen
 3v4si0n/http-revshell
Powershell Reverse Shell mit HTTP/S-Protokoll, AMSI-Umgehung und Proxy-Unterstützung
 kudaes/dinvoke_rs
Dynamisch beliebigen nicht verwalteten Code aufrufen








