
 #1
Tools zur Umgehung von Intrusion Detection und Prevention Systems (IDS/IPS) und Netzwerk-Sicherheitskontrollen.
Kitploit empfohlen
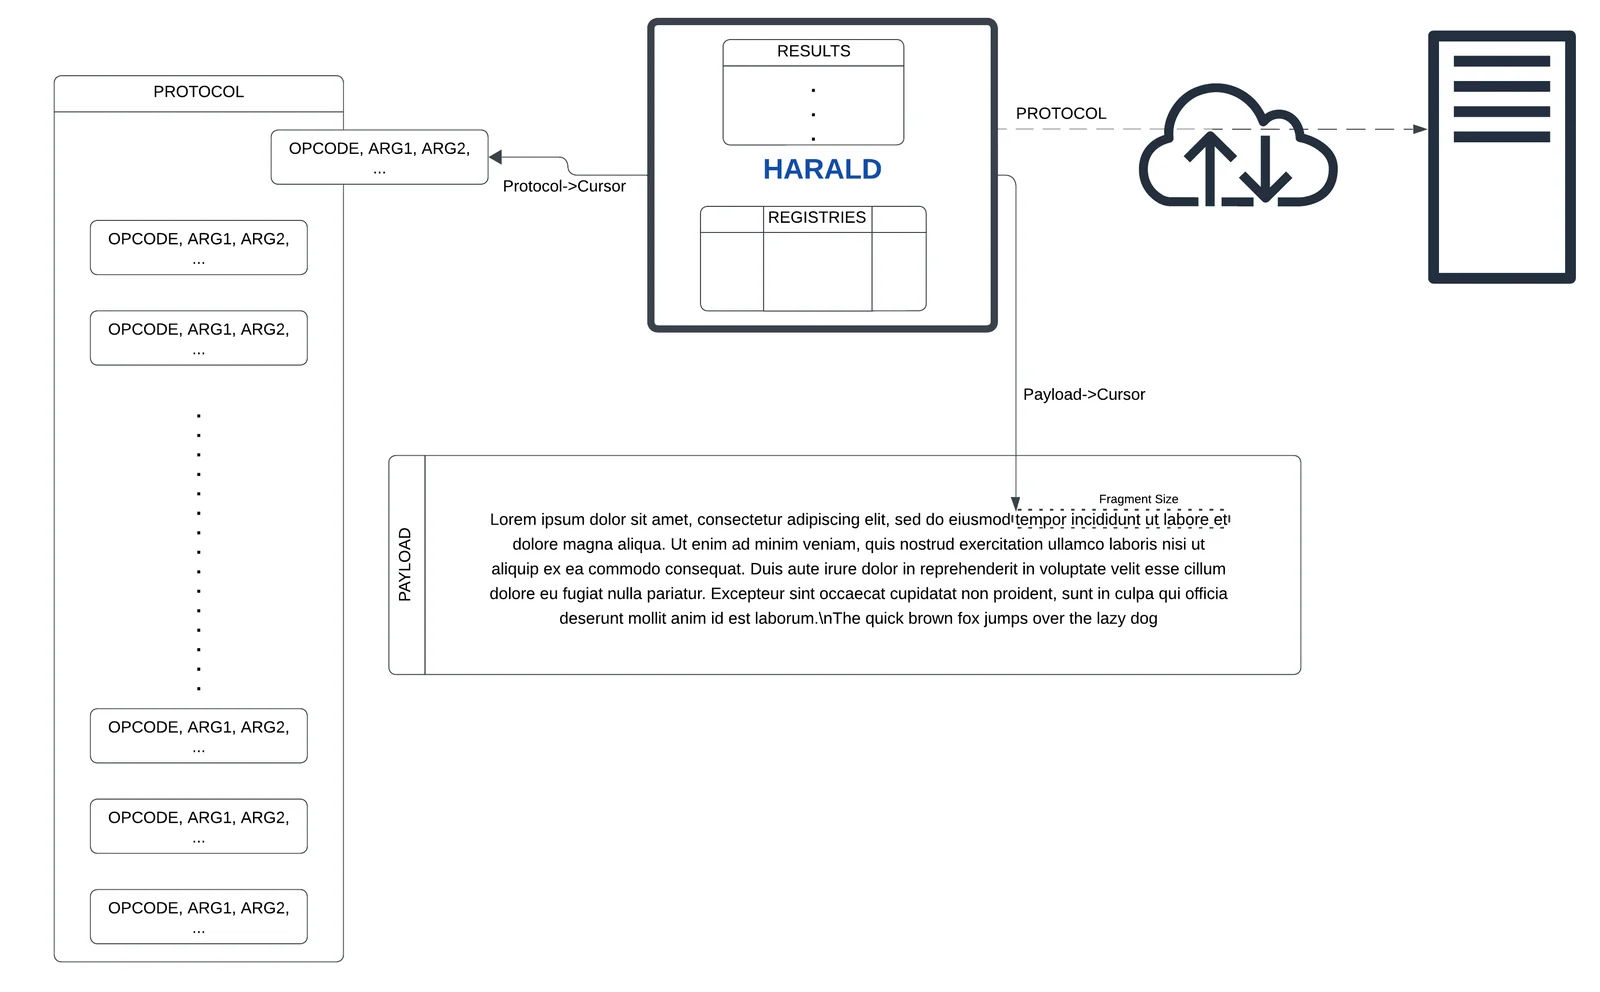
 gmh5225/harald
Ein minimaler In-Memory-CPU für die agnostische Erstellung von Protokollen on-the-fly
 weedhashpeddler/rc4decryption
Missbraucht die von Microsoft signierte tlscsp.dll LOLBin, um RC4-Verschlüsselung/-Entschlüsselung über LsCsp_EncryptHwid auszuführen und den…
 0x574r/darkcloak
Linux-Prozessidentitätsverschleierungswerkzeug, das comm, argv, cmdline, environ, exe-Pfad und VMAs über eine 11-Phasen-prctl-Pipeline spoofed, um…
 gmh5225/f31
Tool zum Verstecken von Kali Linux im Netzwerk
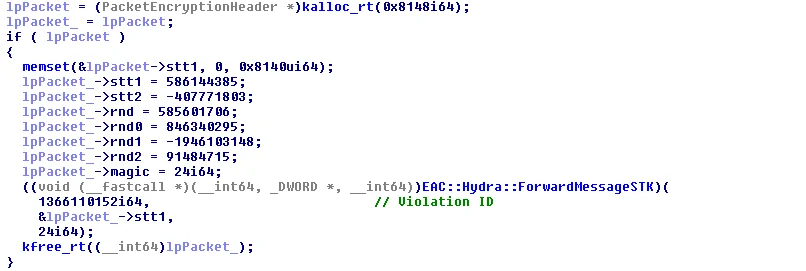 gmh5225/eac-kernel-packet-fucker
Reverse-engineered Umgehung des Easy Anti-Cheat-Kernel-Treibers, die die Speicherzuweisung abfängt, um Verstoßpakete zu unterdrücken, mit…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 davidsonrafaelk/evillimiter
Tool, das die Bandbreite von Geräten im lokalen Netzwerk ohne Administratorzugriff überwacht, analysiert und begrenzt
 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter…
 4n4s4zi/tfo-connect-bypass
Using TCP Fast Open to bypass syscall-based networking rules (CVE-2026-63828/CVE-2026-72243 PoC)
 simoesctt/-ctt-nsp-convergent-time-theory---network-stack-projection-cve-2026-24858-
Ein Proof-of-Concept, das die Anwendung von 3D-Navier-Stokes-CTT-Formulierungen zur Optimierung von Paketflüssen und zur Umgehung von…
 hika-sec/terminator_killer
Kernel-Modus-Prozess-Killer, der CVE-2026-0828 (BYOVD) ausnutzt, um geschützte Prozesse über einen verwundbaren signierten Treiber zu beenden und…
 yarrick/iodine
Tunnel IPv4-Daten über DNS-Server, um Firewall-Beschränkungen zu umgehen und verdeckten Netzwerkzugriff für Penetrationstests zu ermöglichen.
 whispergate/lldp
C2-Profil für Mythic zum Tunneln verschlüsselten Peer-to-Peer-Agentenverkehrs über IEEE 802.1AB LLDP Organizationally Specific TLVs für verdecktes…
 jas502n/cs_sleepmask
CS_SleepMask
 gmh5225/bedaisy-bypass
Kernel-Mode-Hook, der den Berichtsverkehr von BEDaisy an den Dienst abfängt, entschlüsselt und neutralisiert, um die Anti-Cheat-Erkennung auf UEFI-…
 dovughs/mora-hwbp
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).
 cenobyte-vincit/xspawn
Startet macOS-Programme über die private XPC-Schnittstelle von launchd, ohne sie per exec auszuführen, wodurch EDR launchd als Elternprozess…
 cenobyte-vincit/memdumper
Missbraucht macOS-Debugger-Entitlements und DYLD_INSERT_LIBRARIES, um den Speicher eines laufenden Prozesses zu dumpen oder zu durchsuchen, während…








