
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 openrce/sulley
Ein reines Python-Framework für vollautomatisiertes und unbeaufsichtigtes Fuzzing.
 rust-fuzz/cargo-fuzz
Cargo-Subbefehl für coverage-gesteuertes Rust-Fuzzing mit libFuzzer: Fuzz-Ziele erstellen und ausführen, Fehlschläge und Korpora minimieren sowie…
 ayoubfathi/leaky-paths
Eine Sammlung spezieller Pfade, die mit häufigen sensiblen APIs, DevOps-Interna, Framework-Konfigurationen, bekannten Fehlkonfigurationen,…
 narfindustries/http-garden
Differential-Test-Framework für HTTP-Implementierungen
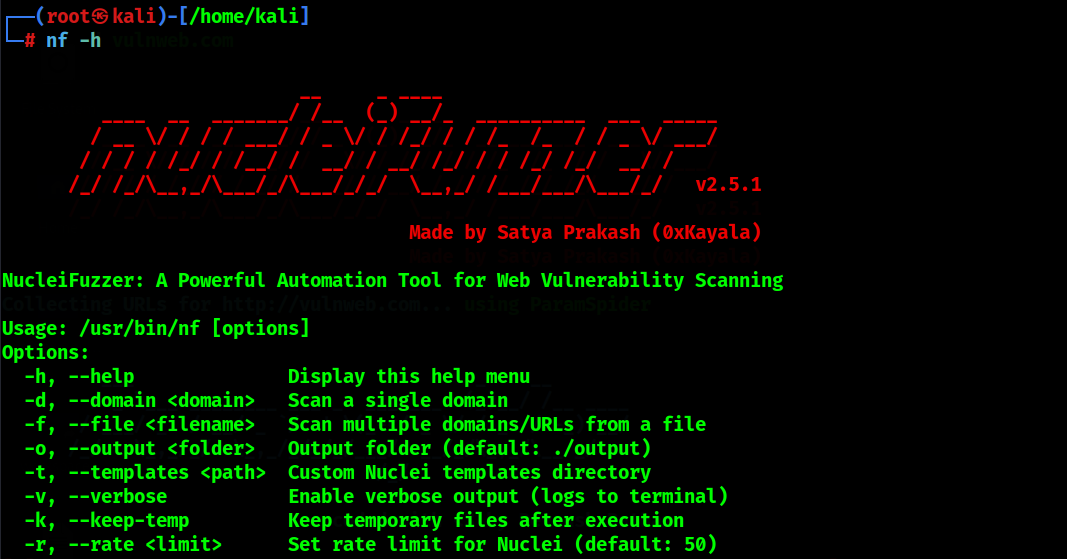 0xkayala/nucleifuzzer
Automatisierter Web-Schwachstellenscanner, der URL-Erkennungstools (ParamSpider, waybackurls, gauplus, hakrawler, katana) mit Nuclei-Fuzzing-Vorlagen…
 keensecuritylab/binabsinspector
Statischer Binär-Schwachstellenscanner, der abstrakte Interpretation auf Ghidra Pcode verwendet. Erkennt CWE-Klassen wie Pufferüberläufe,…
 google/oss-fuzz-gen
LLM-gestütztes Fuzzing über OSS-Fuzz.
 enovella/tee-reversing
Eine kuratierte Liste öffentlicher TEE-Ressourcen zum Erlernen des Reverse-Engineerings und der Erzielung vertrauenswürdiger Codeausführung auf…
 m4n3dw0lf/pythem
Pentest-Framework
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
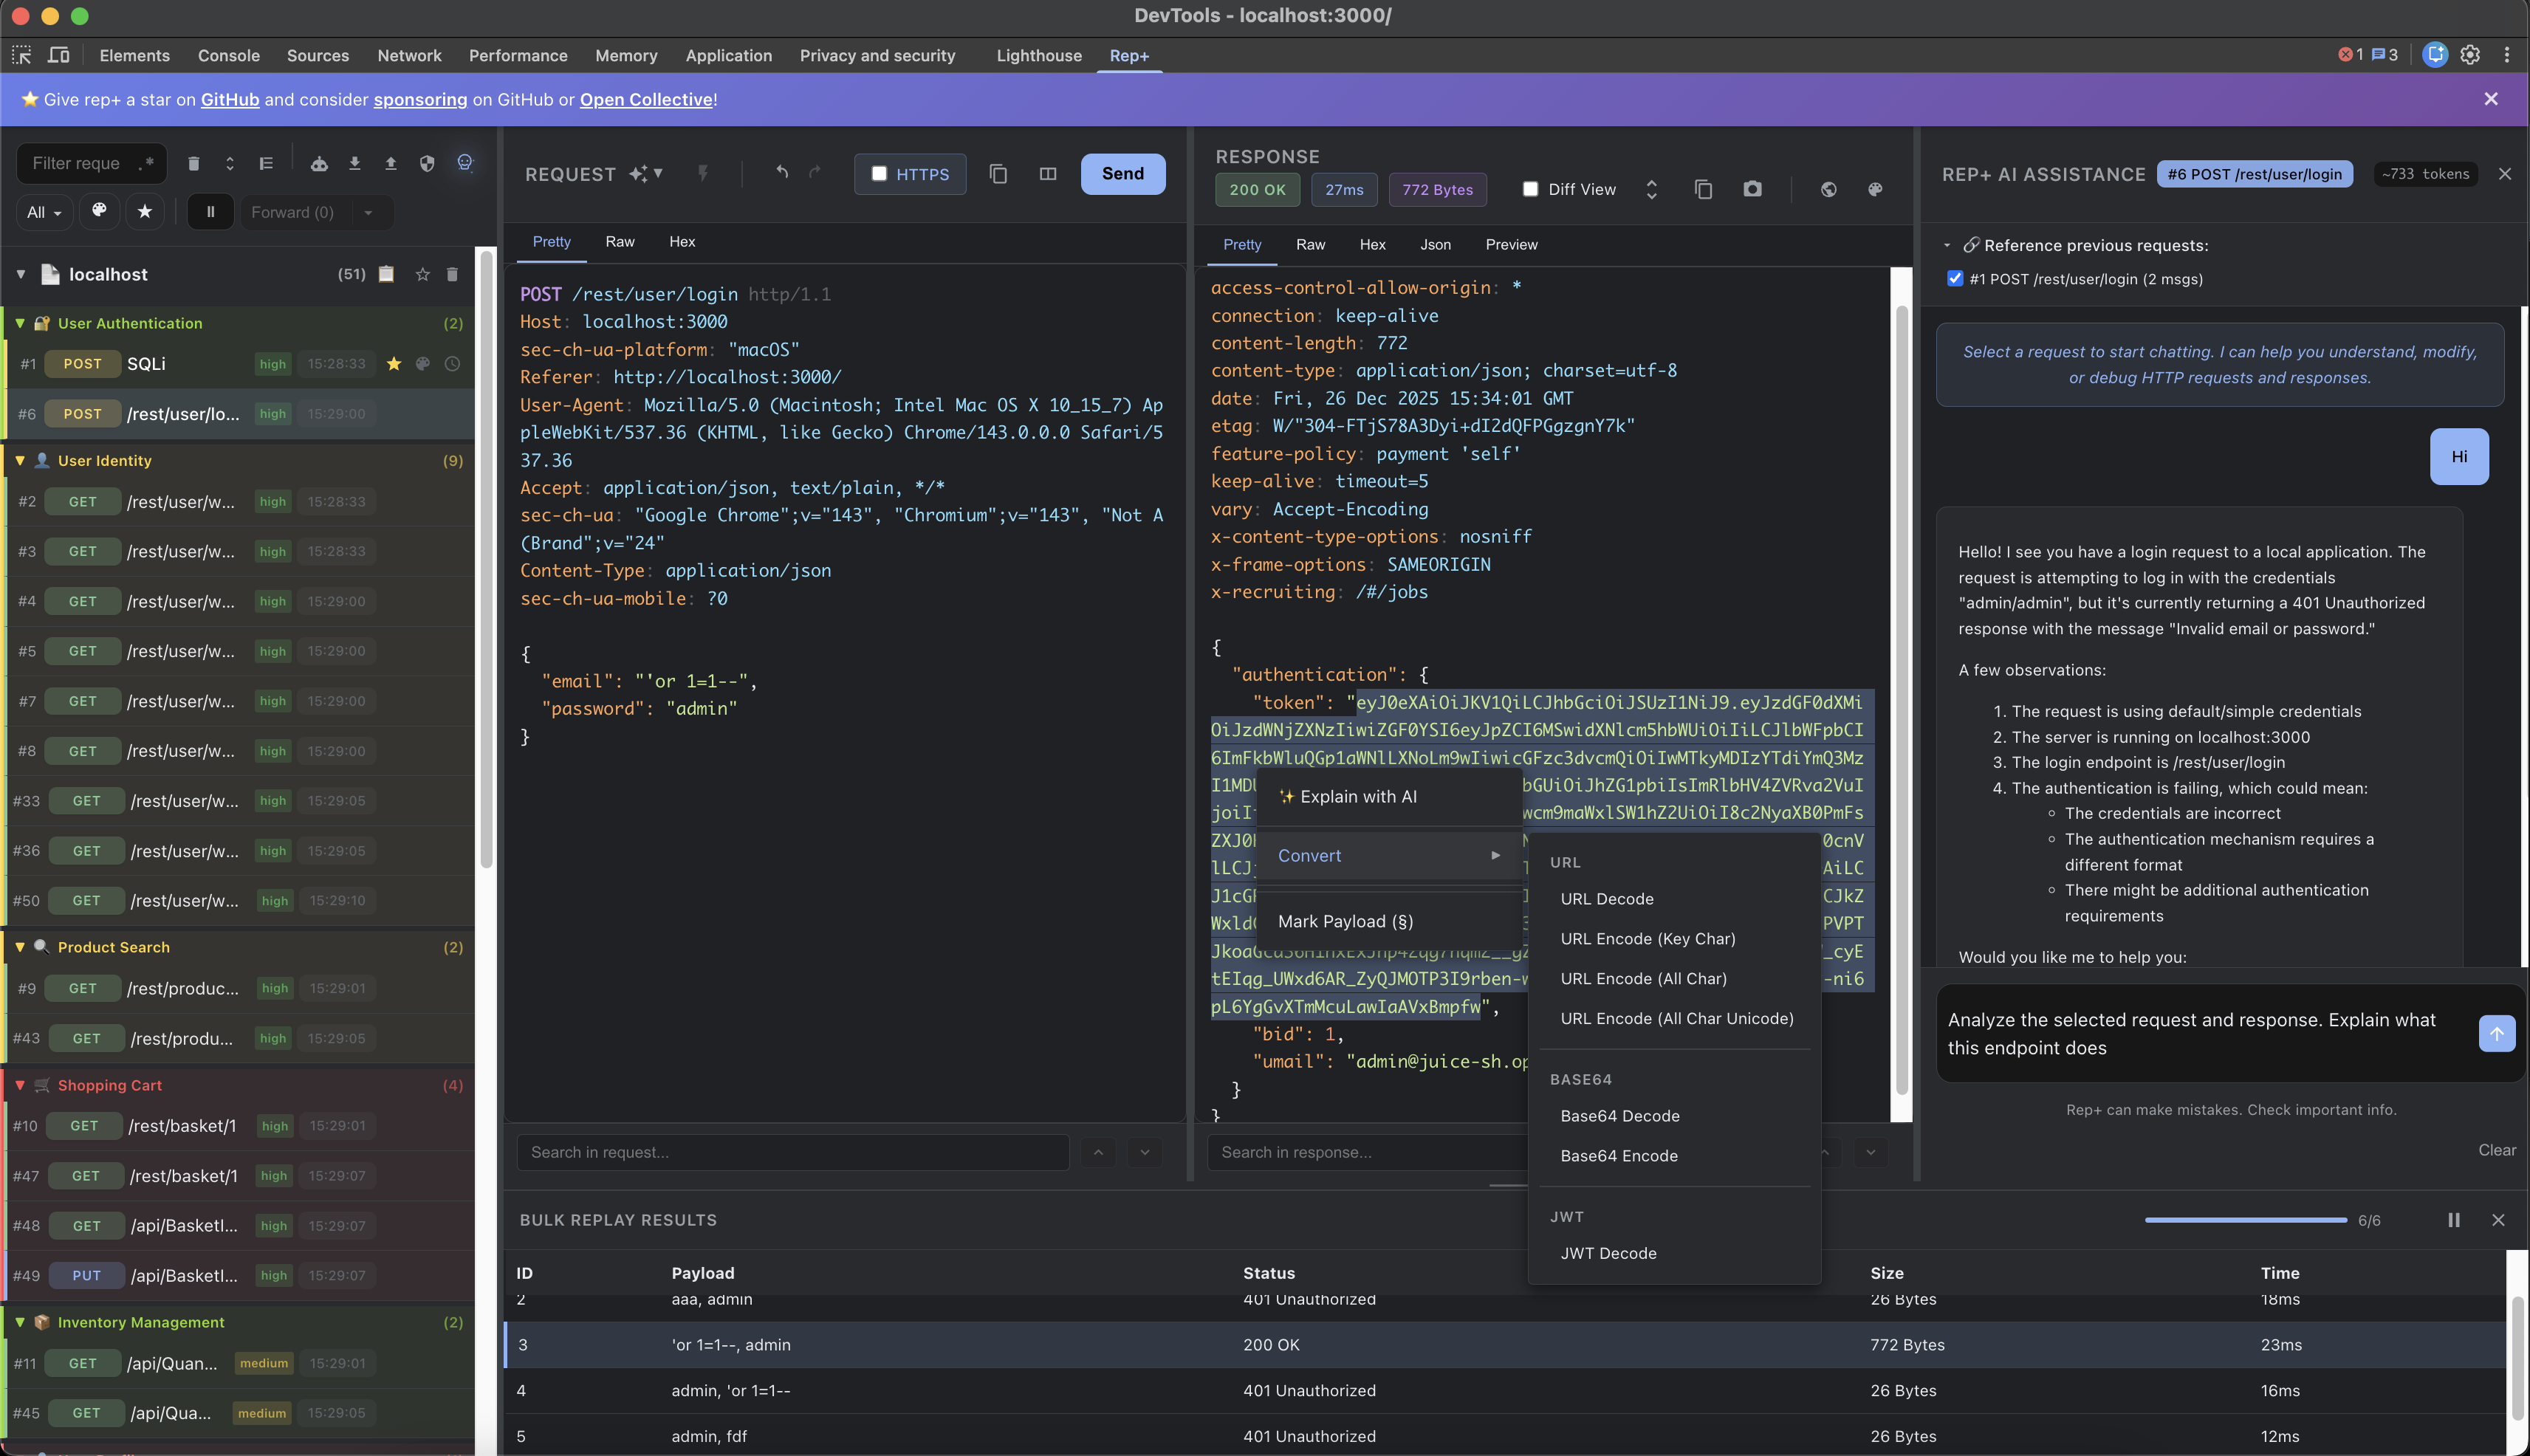 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater für Chrome DevTools mit integrierter KI zum Erklären von Anfragen und Vorschlagen von Angriffen
 bahaabdelwahed/killshot
Ein Penetrationstest-Framework, Informationssammlungstool und Website-Schwachstellen-Scanner
 programa-stic/barf-project
BARF : Ein plattformübergreifendes Open-Source-Framework für Binäranalyse und Reverse Engineering
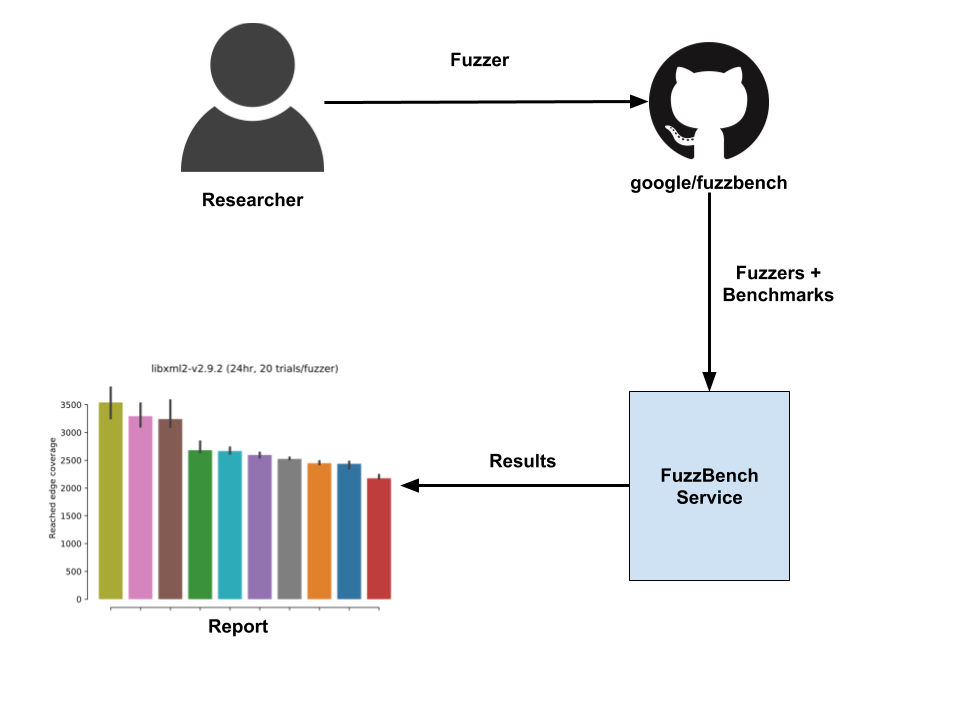 google/fuzzbench
FuzzBench - Fuzzer Benchmarking als Dienstleistung.
 chrislockard/api_wordlist
Eine Wortliste mit API-Namen für Webanwendungs-Assessments.
 pedrib/poc
Advisories, Proof-of-Concept-Dateien und Exploits, die von @pedrib veröffentlicht wurden.







