
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
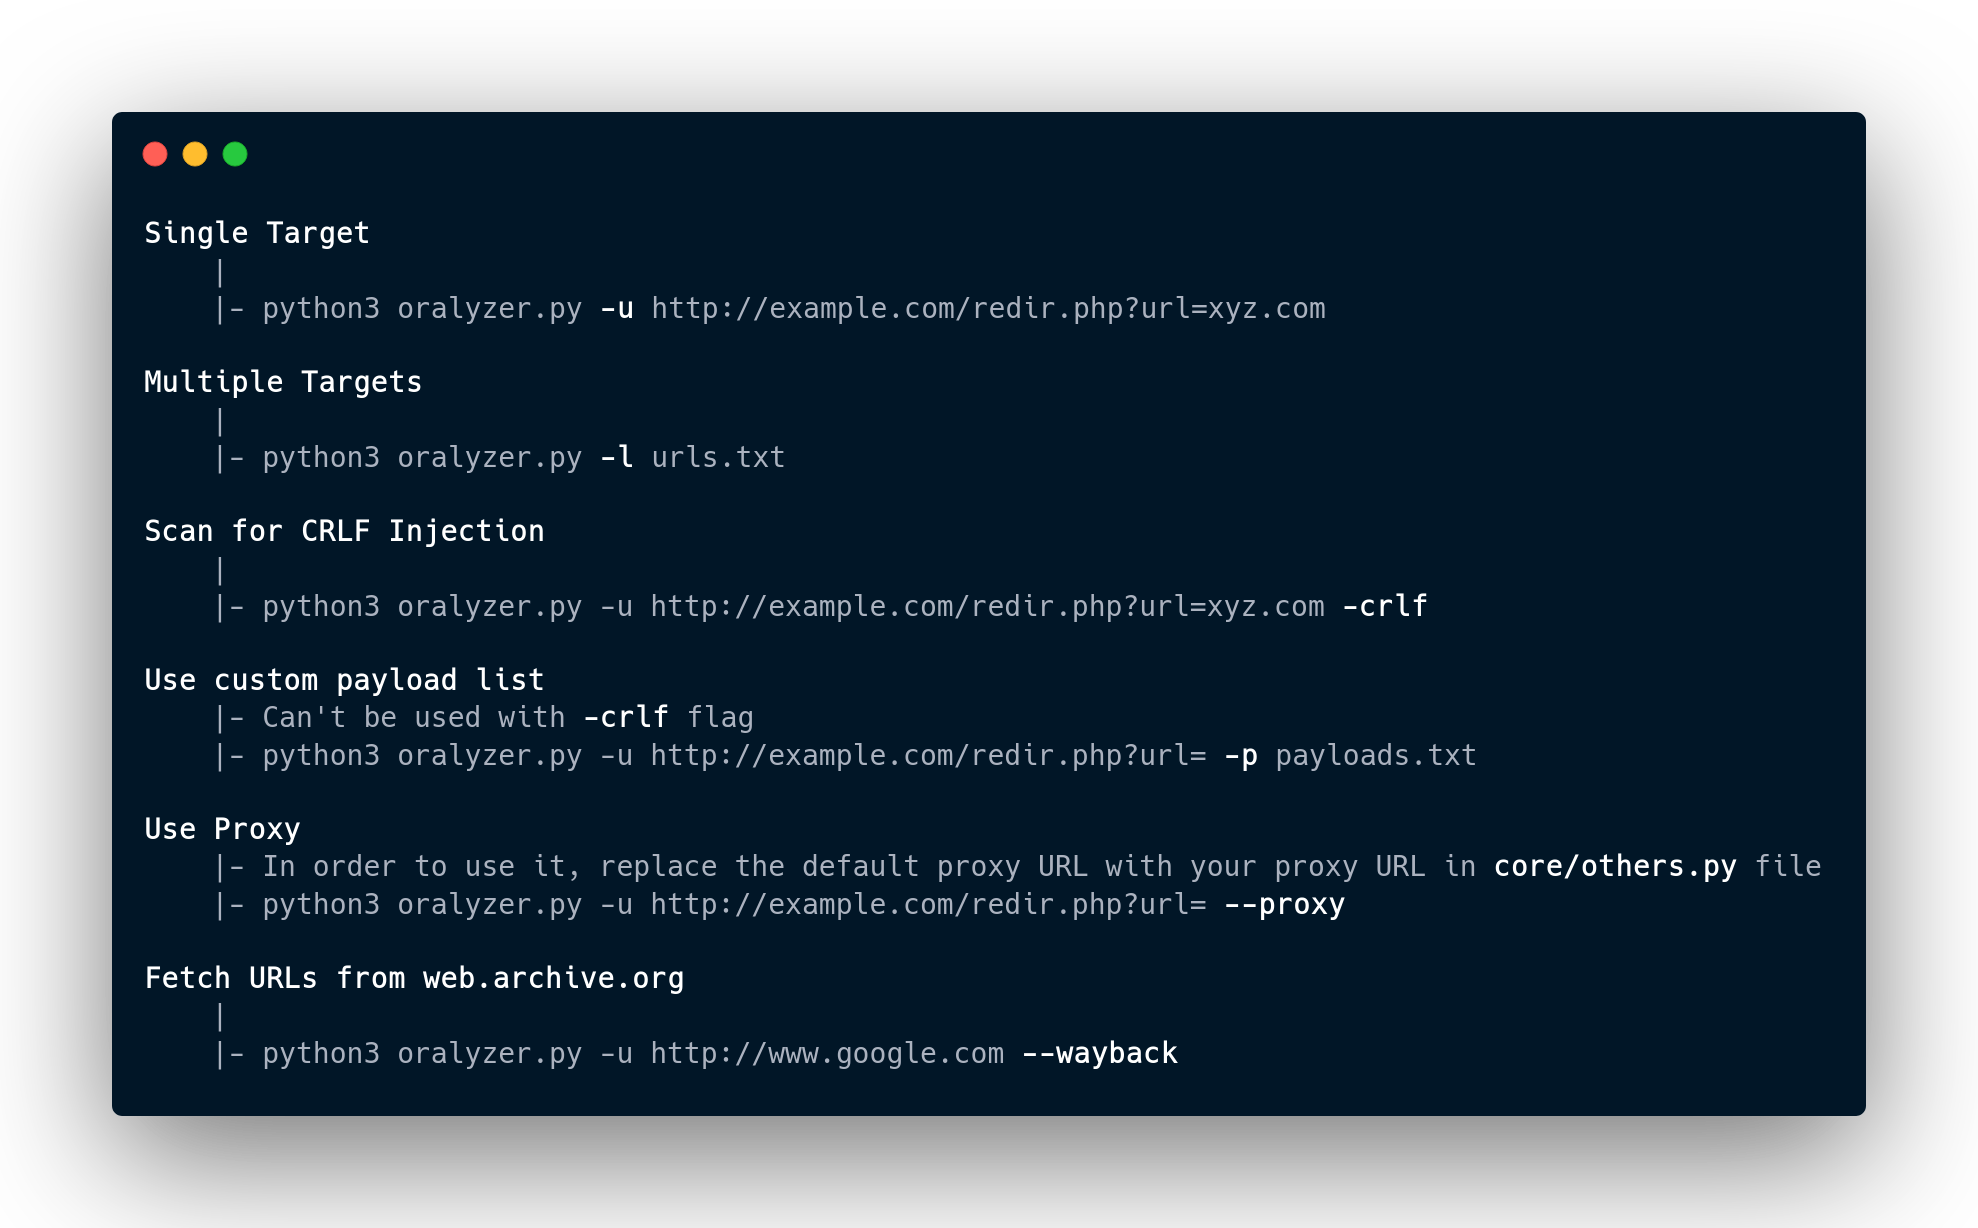
 r0075h3ll/oralyzer
Ein Python-basierter Scanner für Open-Redirect-Schwachstellen, der URLs fuzzt, um Weiterleitungen basierend auf Headern, JavaScript und Meta-Tags zu…
 swisskyrepo/graphqlmap
Sicherheitsmodul für php7 und php8 - Tötet Bugklassen und virtual-patcht den Rest!
 reversenseorg/dexcalibur
[Offiziell] Android Reverse Engineering Tool, das auf dynamische Instrumentierungsautomatisierung mit Frida spezialisiert ist. Es disassembliert DEX,…
 0vercl0k/wtf
Verteilter, code-coverage-gesteuerter snapshot-basierter Fuzzer für Benutzermodus- und Kernelmodus-Ziele auf Windows und Linux, mit Emulator- und…
 psiinon/open-source-web-scanners
Kuratierte Liste von Open-Source-Websicherheitsscannern, einschließlich Allzweckscannern, Infrastrukturscannern und Fuzzern, geordnet nach…
 m4b/goblin
Ein schalkhaftes, plattformübergreifendes Binär-Parsing-Crate, geschrieben in Rust.
 vladko312/sstimap
Automatisches SSTI-Erkennungstool mit interaktiver Oberfläche
 p0dalirius/coercer
Ein Python-Skript, um automatisch einen Windows-Server zu zwingen, sich auf einer beliebigen Maschine über 12 Methoden zu authentifizieren.
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
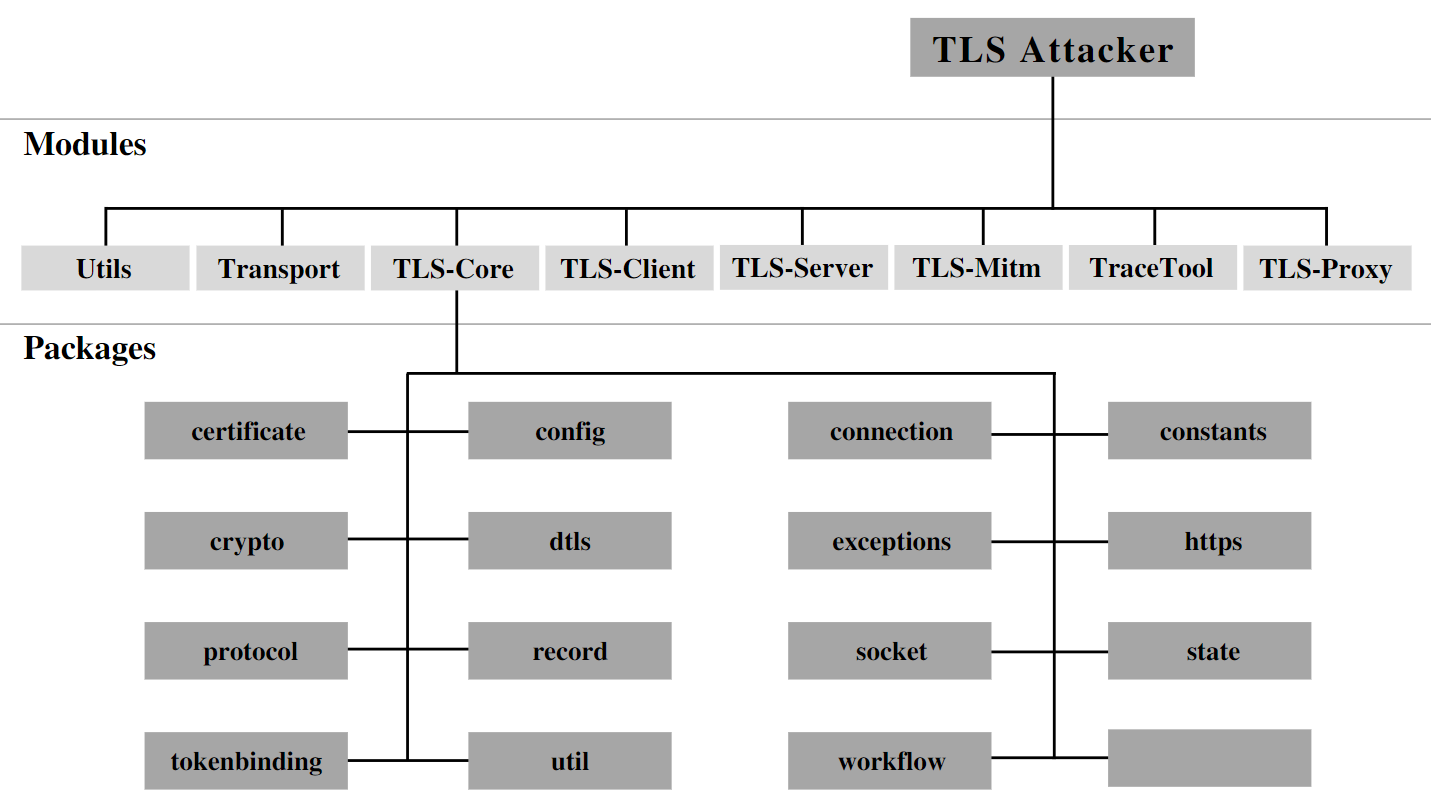 tls-attacker/tls-attacker
Java-basiertes Framework für systematisches Fuzzing und Analyse von TLS-Bibliotheken. Ermöglicht das beliebige Erstellen, Modifizieren und Testen von…
 sunblaze-ucb/exploitgym
ExploitGym ist eine groß angelegte, realistische Benchmark, die auf realen Schwachstellen basiert und dazu dient, die Fähigkeit von KI-Agenten zu…
 0xinfection/tidos-framework
Das offensive manuelle Framework für Webanwendungs-Penetrationstests.
 xairy/vmware-exploitation
Eine Sammlung von Links zu VMware-Escape-Exploits
 jonathansalwan/vmprotect-devirtualization
Spielen mit dem VMProtect Software-Schutz. Automatische Deobfuskation reiner Funktionen mittels symbolischer Ausführung und LLVM.
 endava/cats
Automatisierter REST-API-Fuzzer und Negativtest-Tool für OpenAPI-Endpunkte. Generiert, führt aus und berichtet tausende selbstheilende Tests ohne…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
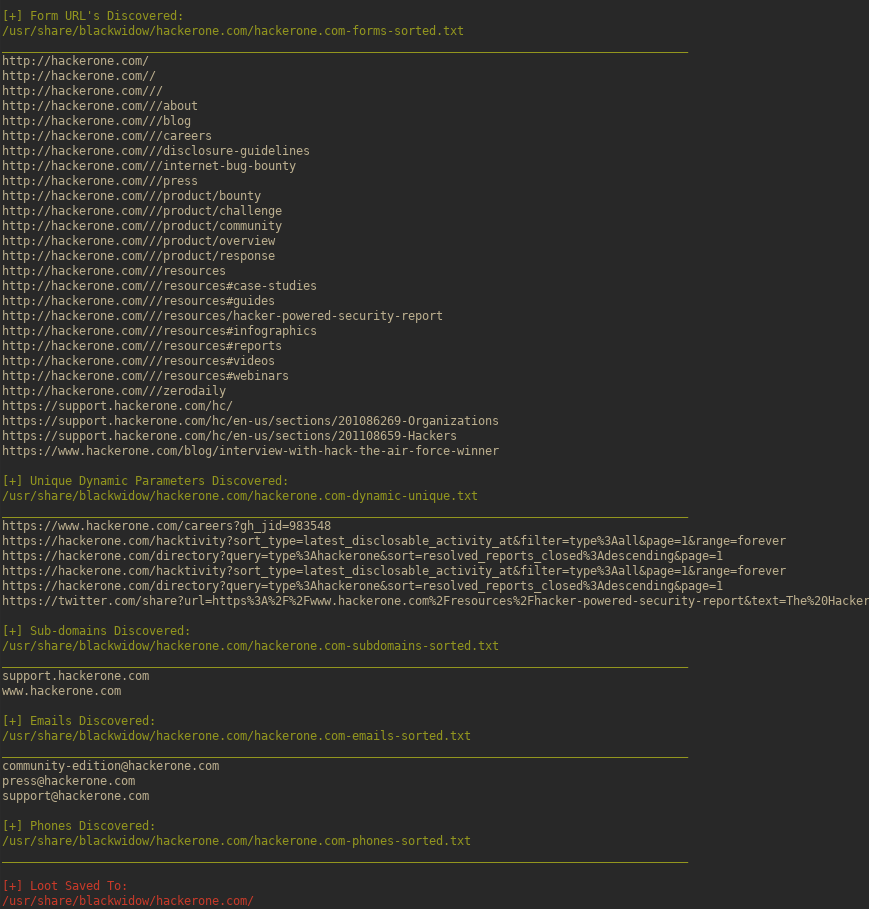 1n3/blackwidow
Ein auf Python basierender Webanwendungs-Scanner, um OSINT zu sammeln und nach OWASP-Schwachstellen auf einer Zielwebsite zu fuzzen.
 albinowax/activescanplusplus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Expression-Language-Injection, Shellshock und…








