
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen

 aflplusplus/libafl
Erweiterte Fuzzing-Bibliothek - Stecken Sie Ihren Fuzzer in Rust zusammen! Skaliert über Kerne und Maschinen hinweg. Für Windows, Android, macOS,…
 freelabz/secator
secator - das Schweizer Taschenmesser des Pentesters
 rfidresearchgroup/proxmark3
Hardware-Tool für RFID-Analyse, Emulation und Penetrationstests. Unterstützt 125kHz, 13.56MHz-Protokolle (MIFARE, iClass, ISO14443/15693) mit…
 angr/angr
Eine leistungsstarke und benutzerfreundliche Binäranalyse-Plattform!
 mr-xn/penetration_testing_poc
POCs, Exploits, Skripte, Privilegieneskalation, kleine Tools usw. im Zusammenhang mit Penetrationstests---Über Penetrationstests python-script poc…
 danielmiessler/seclists
Kuratierte Sammlung von Wortlisten für Sicherheitsbewertungen, einschließlich Benutzernamen, Passwörtern, URLs, Fuzzing-Payloads und Mustern…
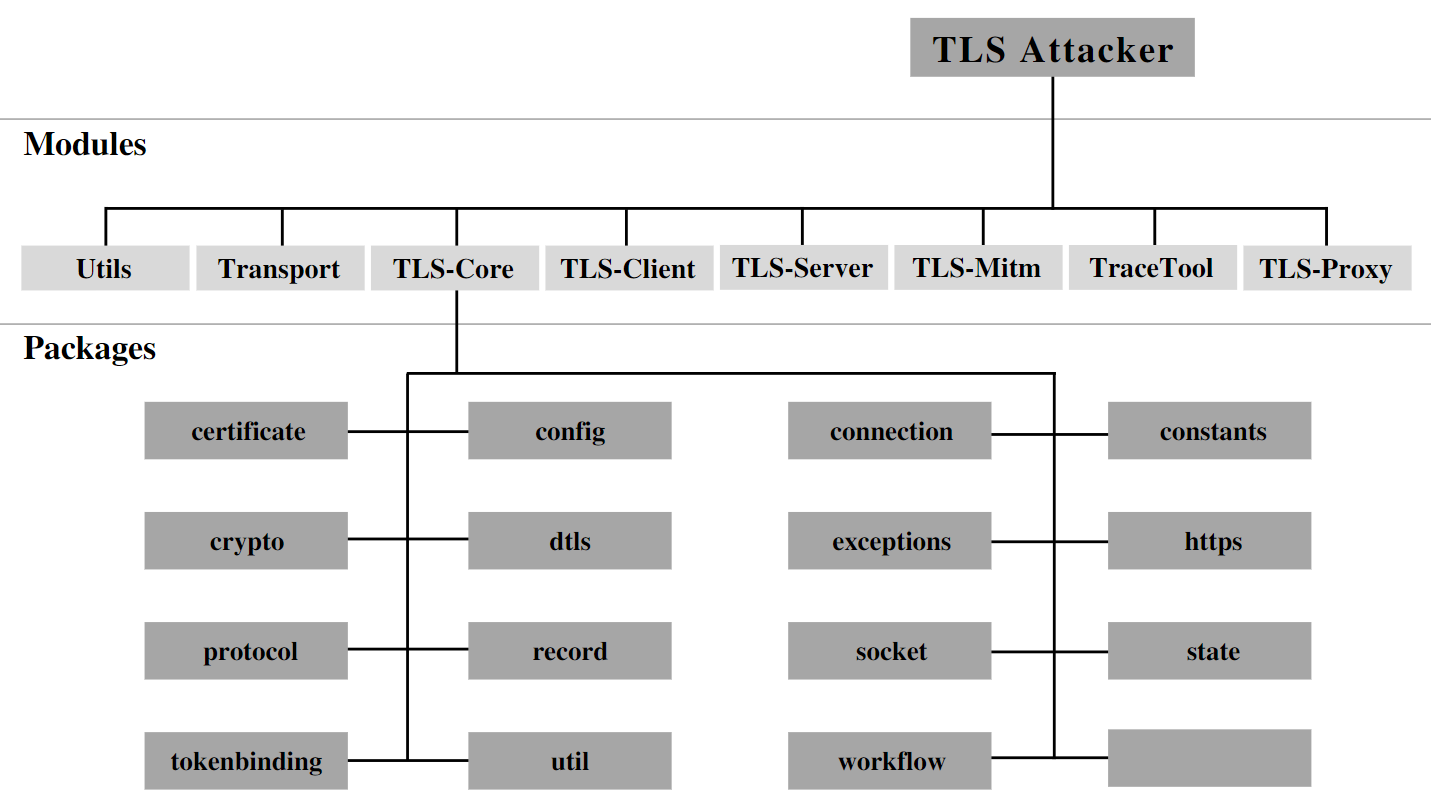 tls-attacker/tls-attacker
Java-basiertes Framework für systematisches Fuzzing und Analyse von TLS-Bibliotheken. Ermöglicht das beliebige Erstellen, Modifizieren und Testen von…
 owasp/offat
Automatisiertes API-Sicherheitstestwerkzeug, das Tests aus OpenAPI-Spezifikationen generiert, Eingaben fuzzt und auf Schwachstellen der OWASP API Top…
 endava/cats
Automatisierter REST-API-Fuzzer und Negativtest-Tool für OpenAPI-Endpunkte. Generiert, führt aus und berichtet tausende selbstheilende Tests ohne…
 google/oss-fuzz
OSS-Fuzz - kontinuierliches Fuzzing für Open-Source-Software.
 giskard-ai/giskard-oss
🐢 Open-Source-Bibliothek für Evaluierung & Tests von LLM-Agenten
 secdev/scapy
Python-basierte interaktive Bibliothek zur Paketmanipulation zum Erzeugen, Dekodieren, Senden, Erfassen und Analysieren von Netzwerkpaketen über eine…
 yaklang/yakit
All-in-one-Plattform für Penetrationstests mit MITM-Proxy, Web-Fuzzer, Reverse-Connection-Handler und Plugin-System für automatisierte…
 darkflippers/unleashed-firmware
Custom-Firmware für Flipper Zero, die Sub-GHz-Funk, NFC/RFID-Emulation, Infrarot- und BadUSB-Angriffsfunktionen für Hardware-Sicherheitstests…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 gwen001/pentest-tools
Eine Sammlung von benutzerdefinierten Sicherheitswerkzeugen für schnelle Anforderungen.
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…






