 #1
 googleprojectzero/sockfuzzer
Coverage-gesteuertes Kernel-Fuzzing-Framework, das XNU als Userspace-Bibliothek ausführt und Schwachstellen in den BSD-, Mach-, Virtual-Memory- und…
 googleprojectzero/brokentype
TrueType- und OpenType-Schriftarten-Fuzzing-Toolset
 intrudir/bypassfuzzer
Fuzze 401/403/404-Seiten nach Bypasses.
 didi/kemon
Ein Open-Source Pre- und Post-Callback-basiertes Framework für macOS-Kernel-Überwachung.
 harsh-bothra/bheem
Ein auf dem Scope basierendes Automatisierungsframework für Aufklärung, das mehrere Open-Source-Tools für Subdomain-Enumeration,…
 certcc/certfuzz
Dieses Projekt enthält den Quellcode des CERT Basic Fuzzing Framework (BFF) und der CERT Failure Observation Engine (FOE).
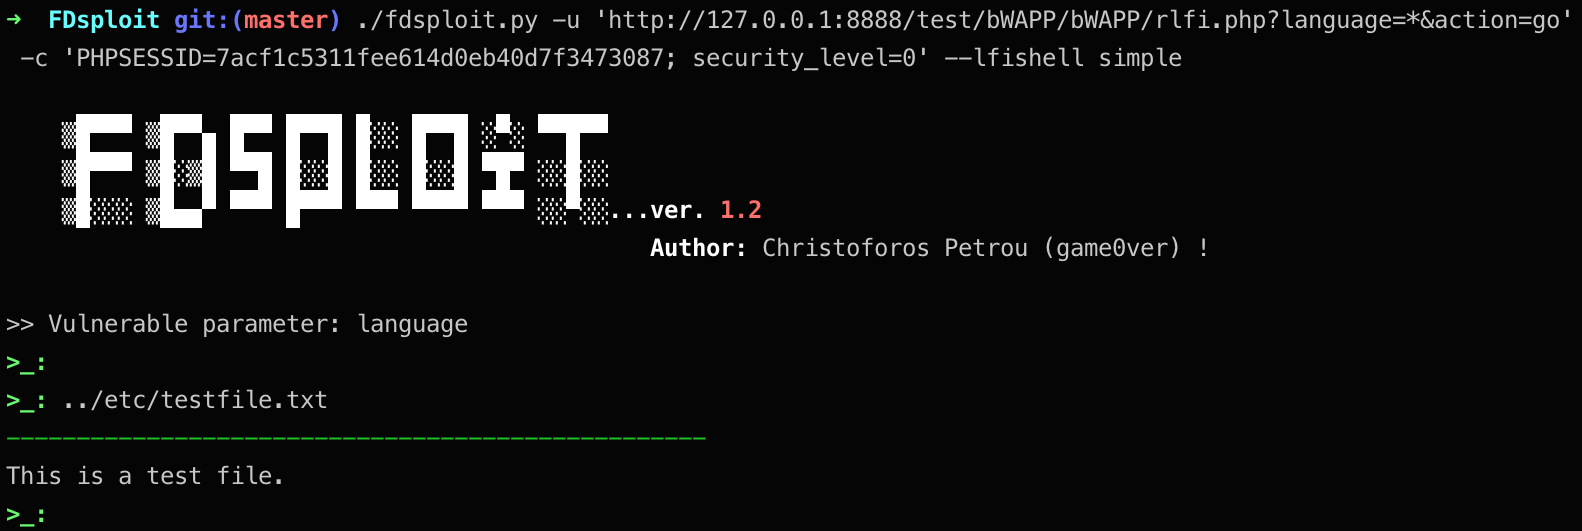 chrispetrou/fdsploit
File Inclusion und Directory Traversal Fuzzing, Enumeration und Exploitation Tool.
 openstack-archive/syntribos
Python API-Sicherheitstesttool von der OpenStack Security Group
 google/path-auditor
Runtime-libc-Funktionsauditor, der Dateizugriffs-Race-Conditions und Symlink-Schwachstellen erkennt, indem er Dateisystem-Syscalls per LD_PRELOAD…
 0vercl0k/cve-2021-24086
Proof of Concept für CVE-2021-24086, eine remote ausgelöste NULL-Dereferenz in tcpip.sys.
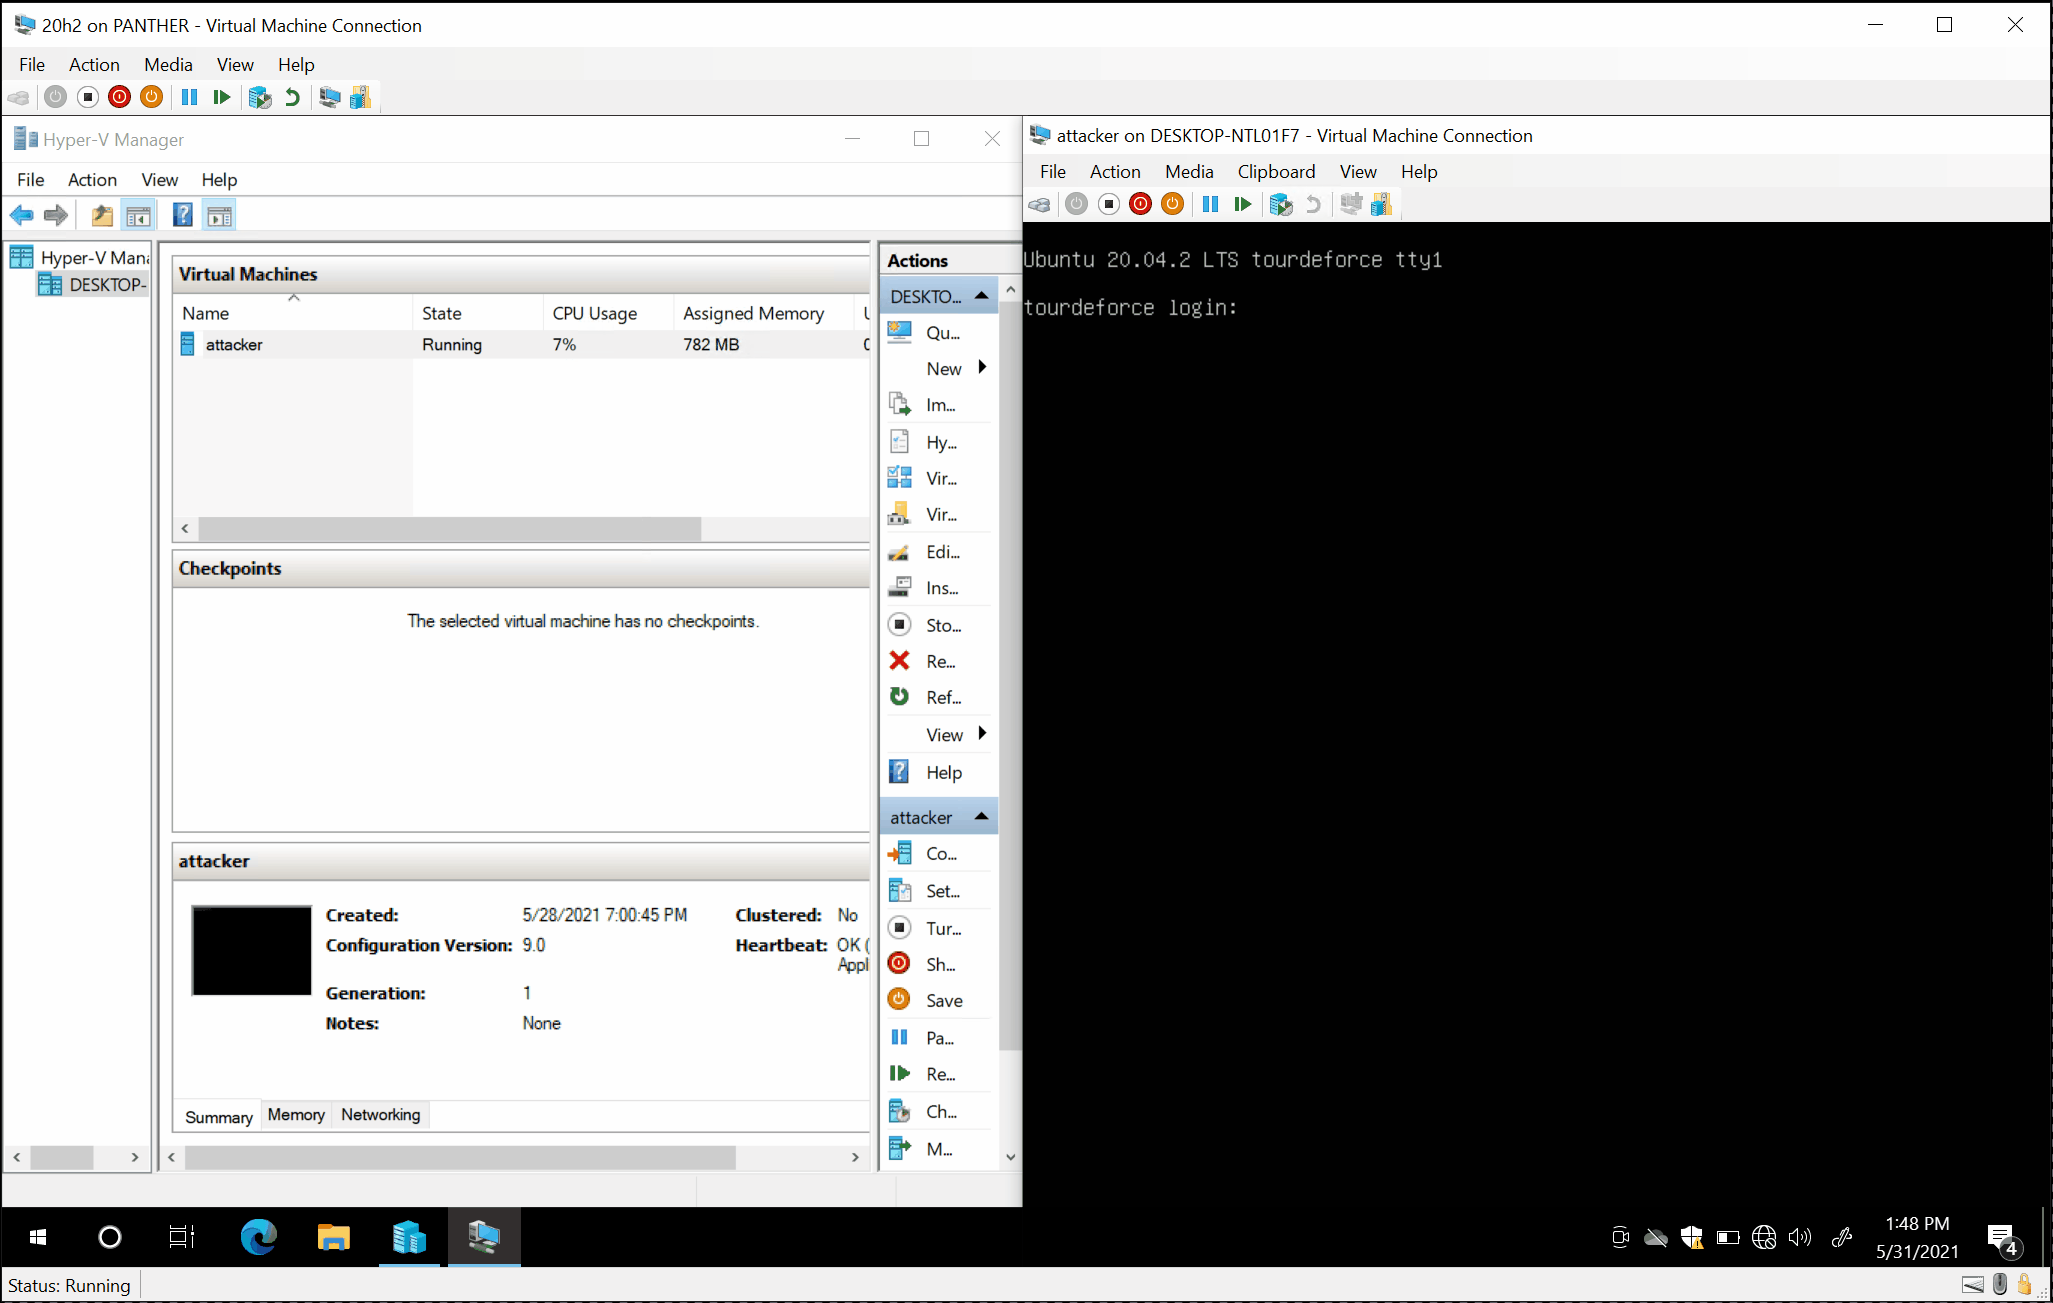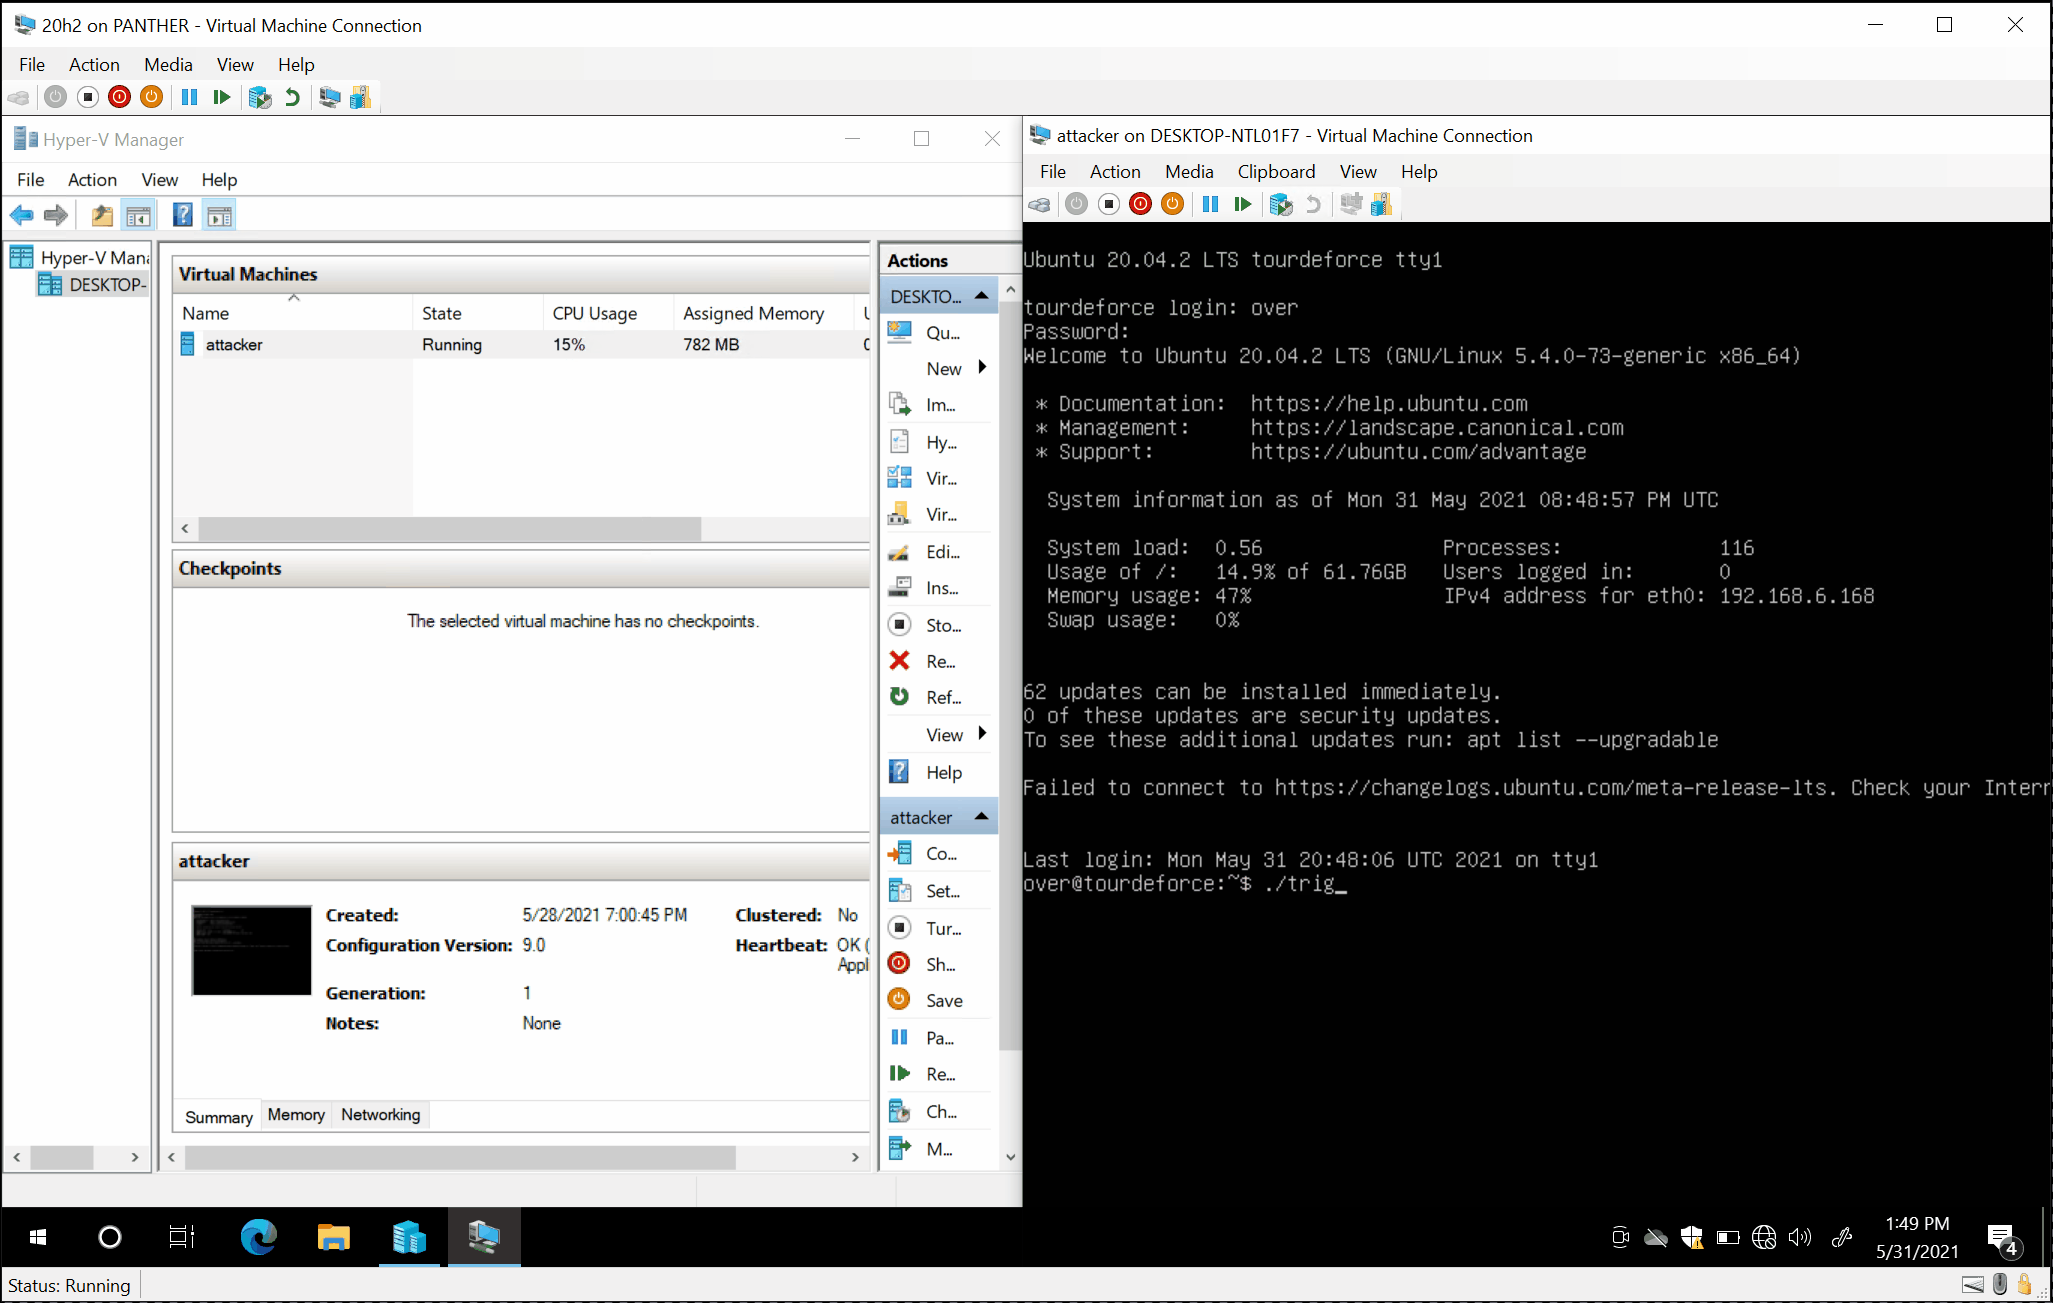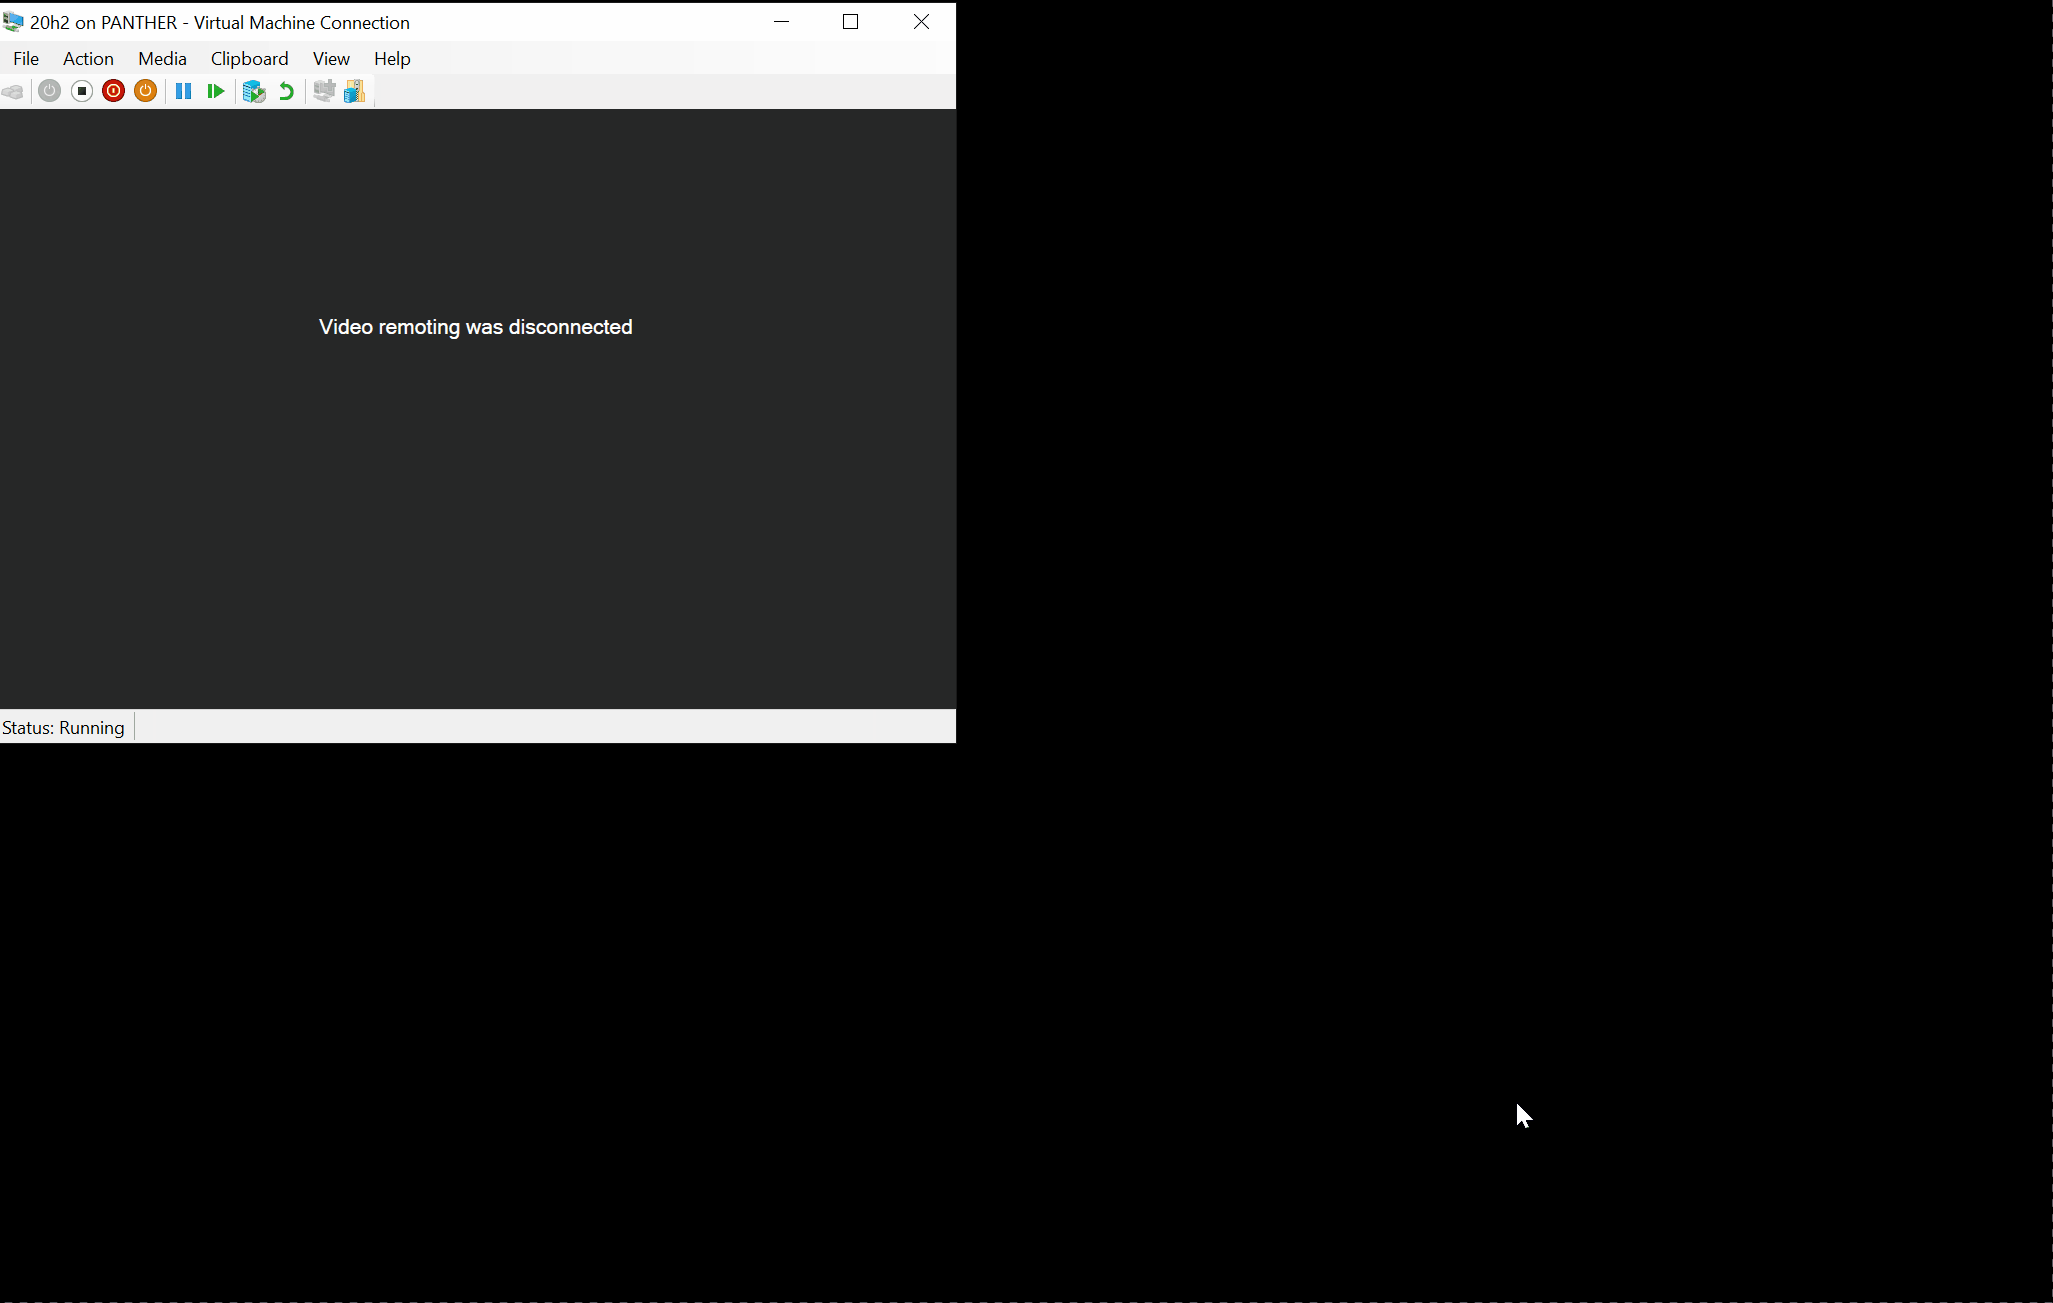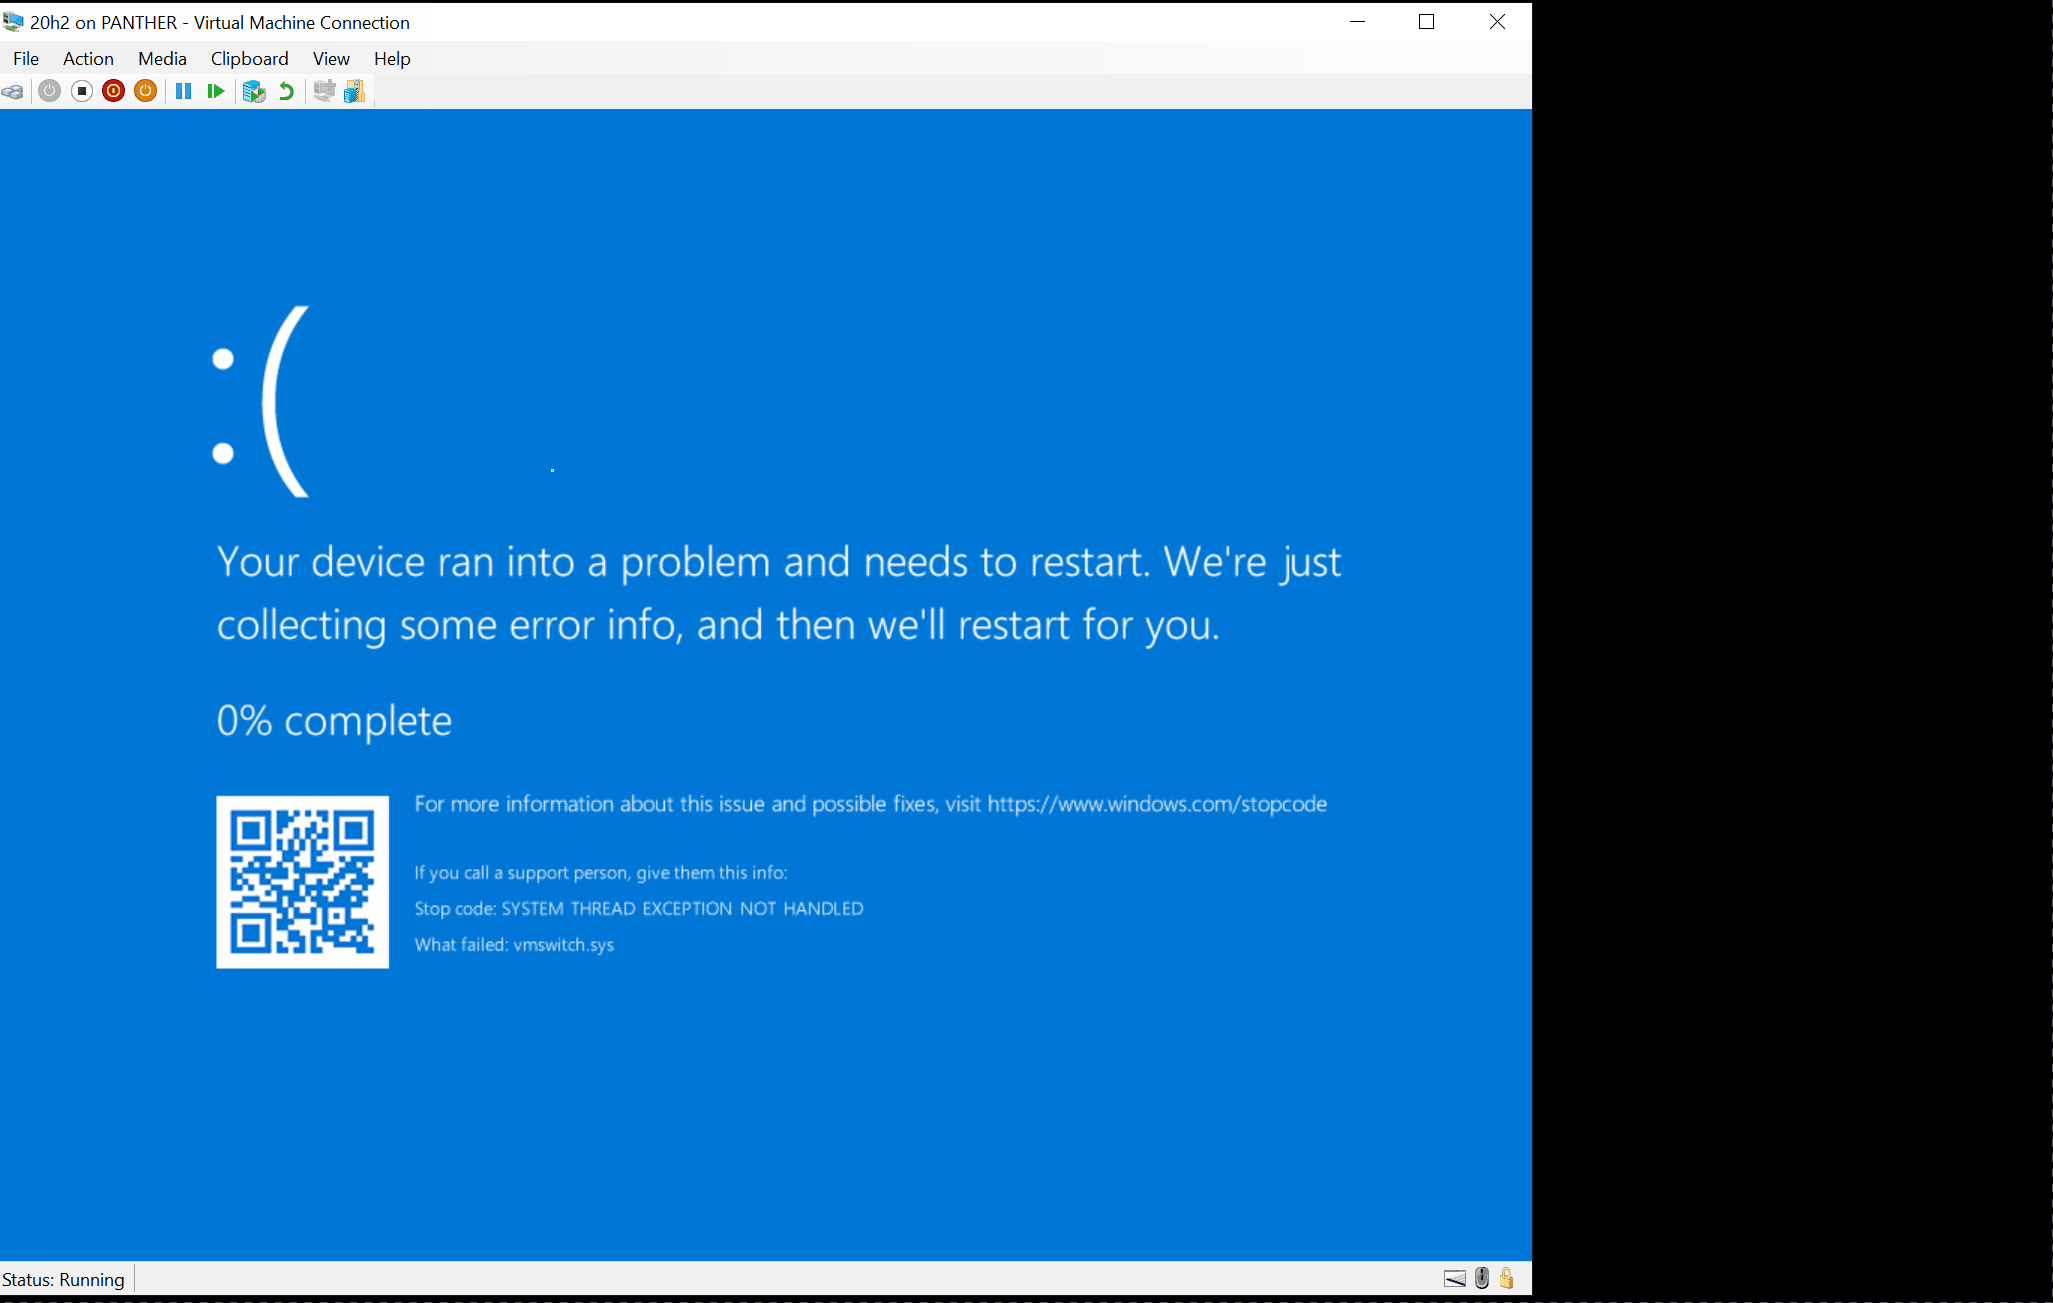 0vercl0k/cve-2021-28476
PoC für CVE-2021-28476, eine „Hyper-V Remote Code Execution Vulnerability“ von Gast zu Host in vmswitch.sys.
 sentinel-one/peafl64
Tool zur statischen Binärinstrumentierung für Windows-x64-Executables
 boschresearch/gdbfuzz
Fuzzing eingebetteter Systeme mittels Hardware-Breakpoints
 osqzss/bladegps
Echtzeit-GPS-Signalsimulator für bladeRF
 sentinel-one/efi_fuzz
Coverage-gesteuerter Fuzzer für UEFI-NVRAM-Variablen unter Verwendung von Qiling-Emulation und AFL++, um Firmware-Schwachstellen durch automatisierte…
 dubs3c/injectus
CRLF- und Open-Redirect-Fuzzer
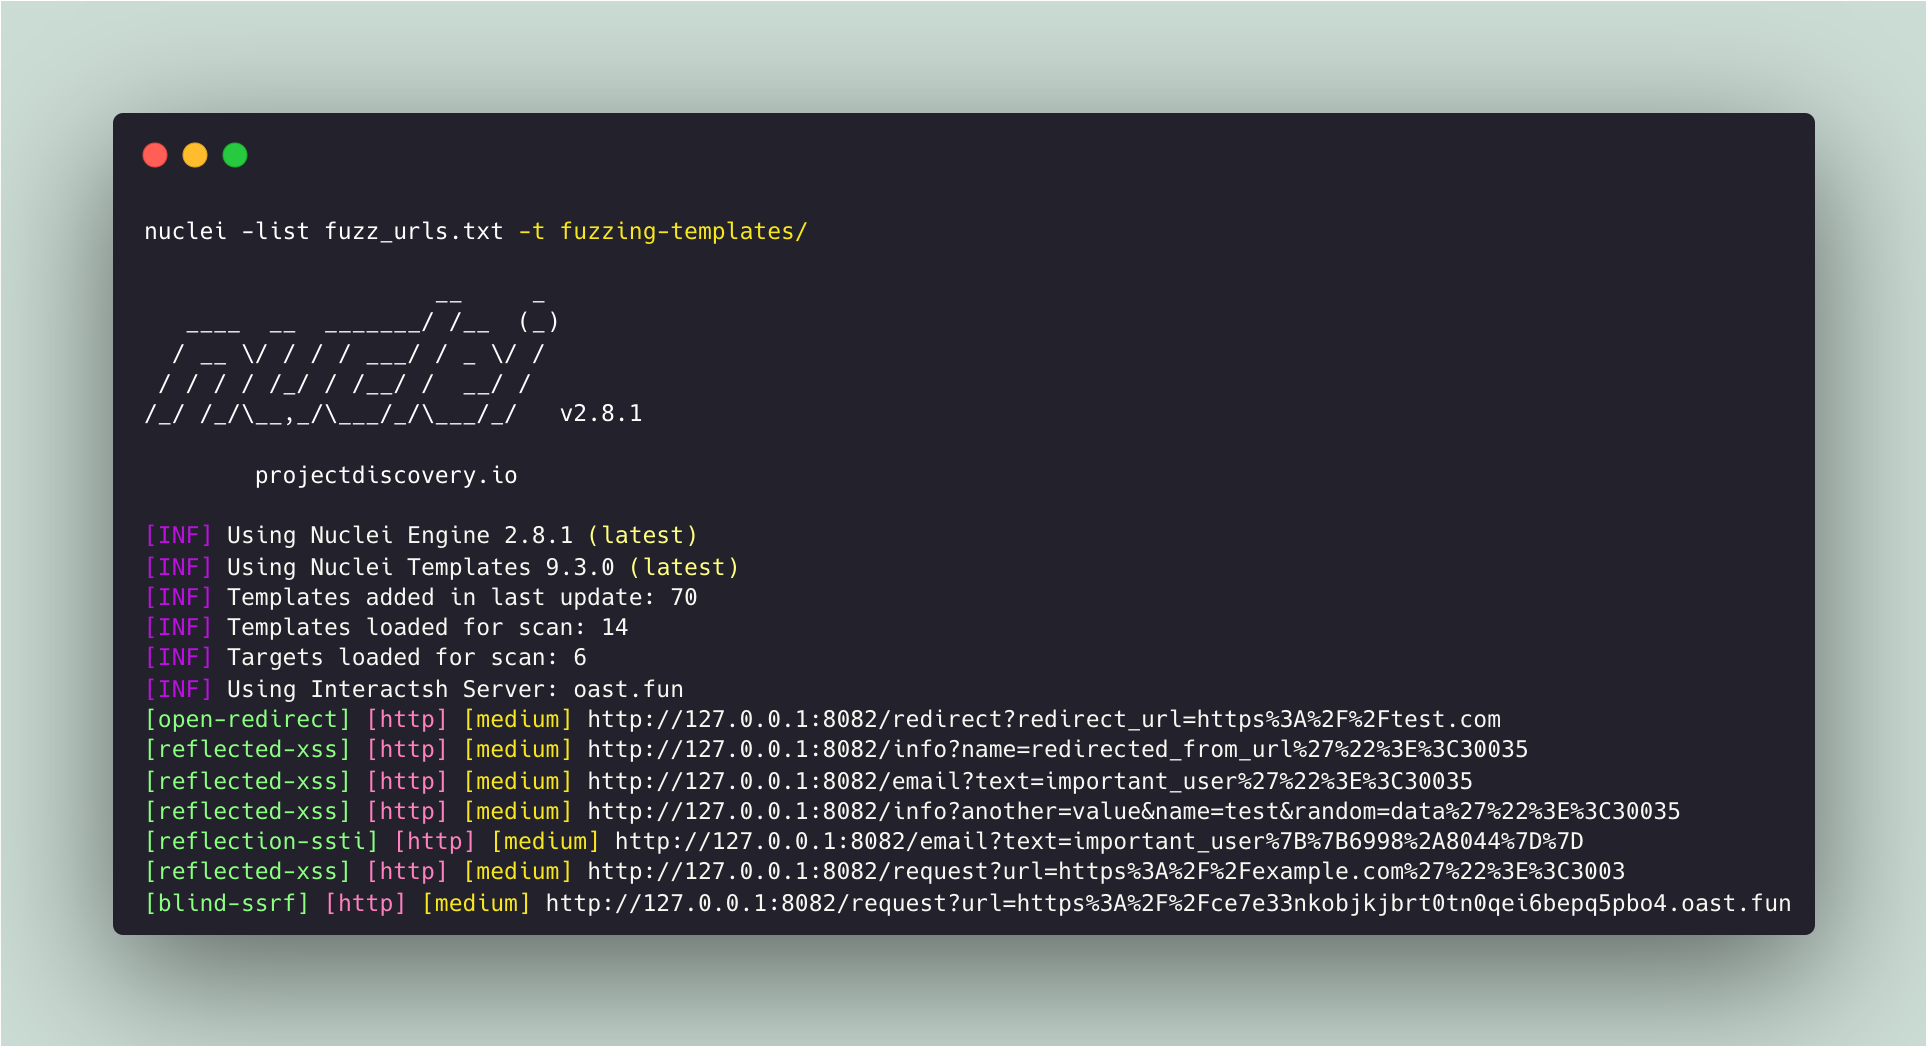 projectdiscovery/fuzzing-templates
Community-kuratierte Liste von Nuclei-Templates zum Auffinden „unbekannter“ Sicherheitslücken.