 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 githubsecuritylab/seclab-taskflows-fuzzing
Eine LLM-gesteuerte Fuzzing-Pipeline, angetrieben durch den GitHub Security Lab Taskflow Agent
 tihanyin/rex-skill
REx@Skill – Agentische Reverse-Engineering-Ausführungsfähigkeit zur Entdeckung von Schwachstellen in Binärdateien
 kabiri-labs/rcekit
RCE-Erkennungs- und Bestätigungs-Toolkit, das URLs oder erfasste HTTP-Anfragen auf Command Injection, SSTI, blinde und OOB-Pfade testet und…
 anonmoty/xxstrike
XSStrike-basierter XSS-Scanner mit benutzerdefinierten Funktionen. Erkennt XSS-Schwachstellen in Webanwendungen.
 hzqst/unicorn_pe
Emuliert die Ausführung von Windows-PE-Dateien mithilfe der Unicorn-Engine für Malware-Analyse, das Entpacken gepackter Binärdateien sowie das…
 trailofbits/umberto
Bibliothek und CLI zum Mutieren strukturierter Daten (JSON, XML, X.509) zur Unterstützung von grammatikbasiertem Fuzzing, mit mehreren…
 jopohl/urh
Universal Radio Hacker: Untersuche drahtlose Protokolle wie ein Boss
 google/afl
american fuzzy lop - ein sicherheitsorientierter Fuzzer
 trailofbits/manticore
Symbolisches Ausführungswerkzeug
 google/fuzzing
Tutorials, Beispiele, Diskussionen, Forschungsvorschläge und andere Ressourcen rund um das Thema Fuzzing
 microsoft/onefuzz
Eine selbstgehostete Fuzzing-As-A-Service Plattform
 yahoo/gryffin
Gryffin ist eine Plattform für groß angelegte Web-Sicherheitsscans.
 hahwul/xspear
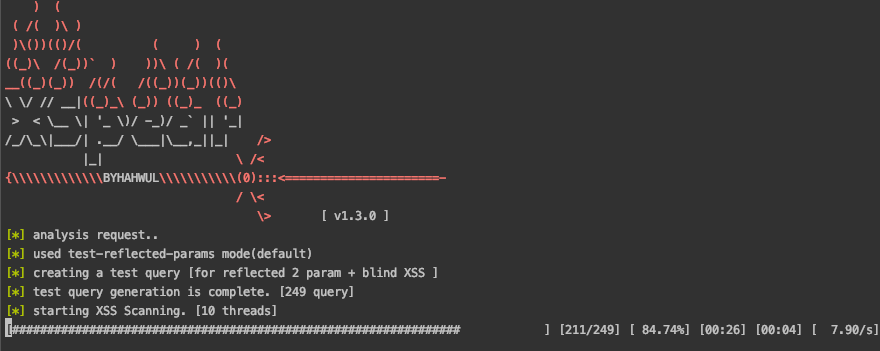
🔱 Leistungsstarkes XSS-Scanning- und Parameteranalyse-Tool&gem
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), ein auf Python basierendes Exploitation-Framework
 r3curs1v3-pr0xy/vajra
Vajra ist ein hochgradig anpassbares, ziel- und bereichsbasiertes automatisiertes Web-Hacking-Framework, um langweilige Recon-Aufgaben und gleiche…
 taviso/avscript
Avast JavaScript Interactive Shell
 andreafioraldi/frida-fuzzer
Dieser experimentelle Fuzzer soll für das API-In-Memory-Fuzzing verwendet werden.