
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 alt3kx/cve-2026-23918
CVE-2026-23918 Apache mod_http2 Double-Free-Erkenner
 abrarkhan/external_sonivox_cve-2024-23709
Proof-of-Concept für CVE-2024-23709, eine Out-of-Bounds-Schreibschwachstelle in der Sonivox-Audiosynthesebibliothek von Android, die die Ausnutzung…
 maherazzouzi/cve-2022-36163
Proof-of-concept-Exploit für CVE-2022-36163, eine Format-String-Schwachstelle im pdftoroff hovacui 1.1.0 PDF-Reader, die lokale Denial-of-Service-…
 halcy0nic/cves-for-picoc-3.2.2
Reproduktionsdateien für CVE-2022-44312 bis CVE-2022-44321
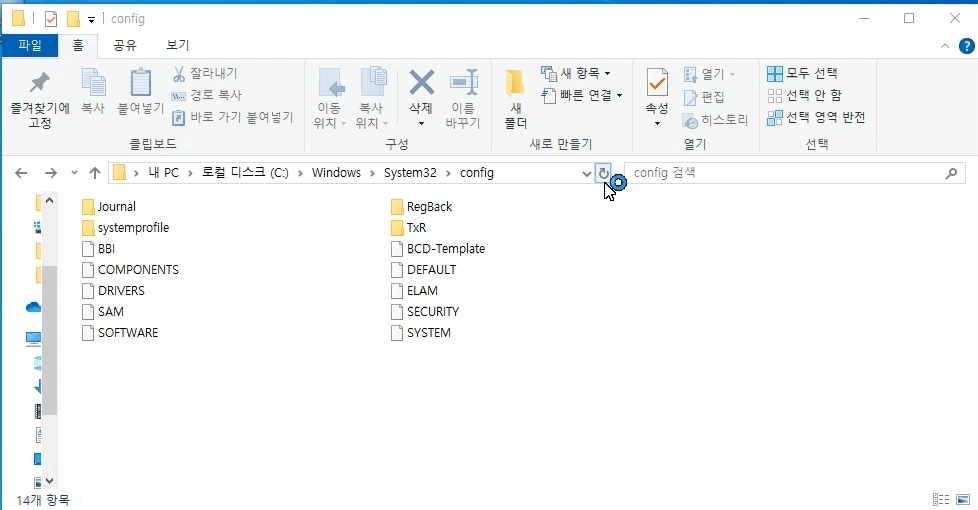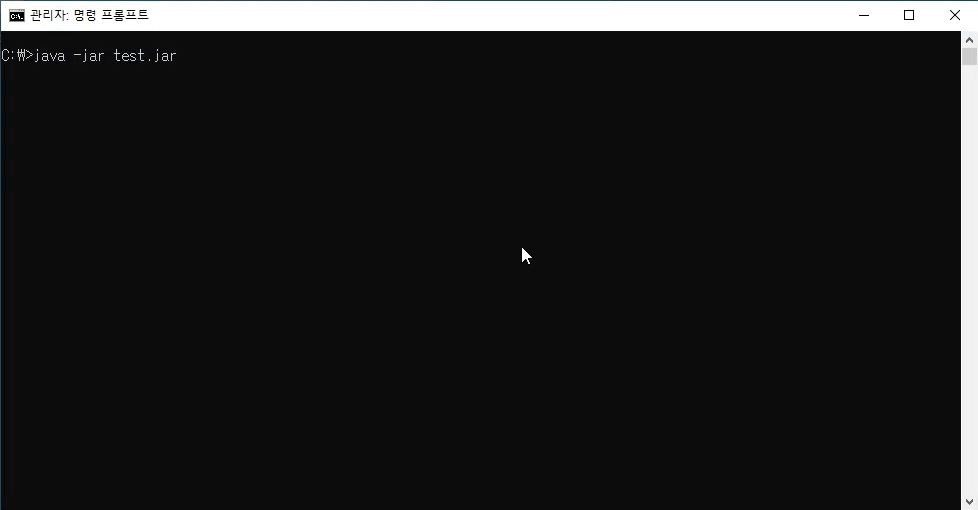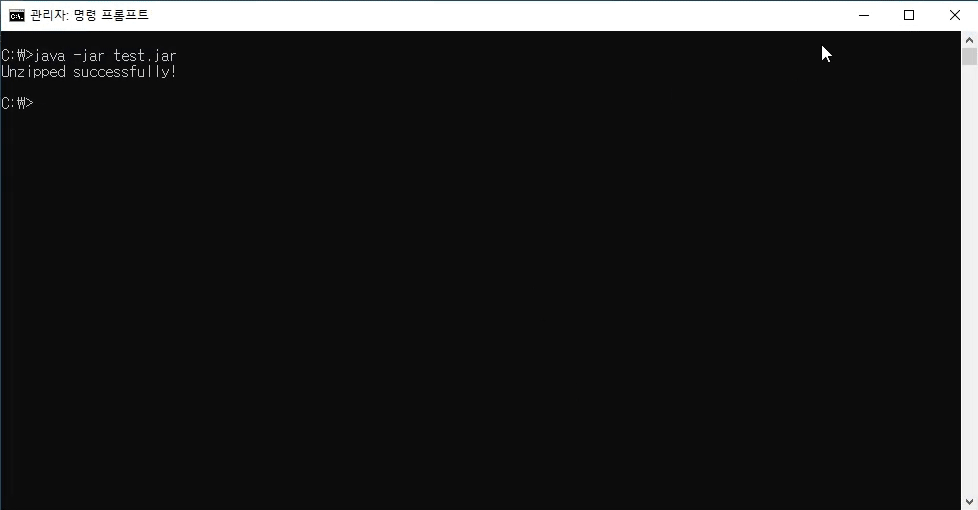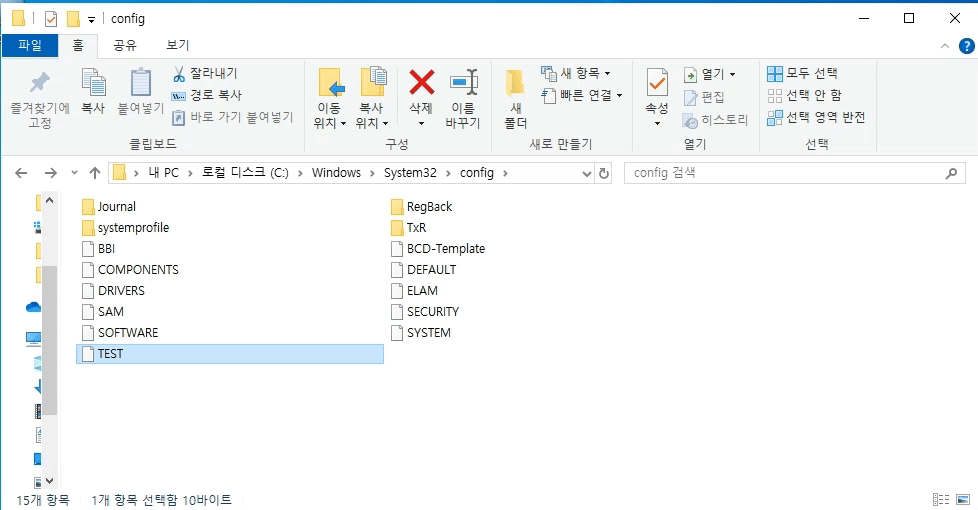 skrkcb2/cve-2025-0851
Proof-of-Concept-Exploit für CVE-2025-0851, eine Dateipfad-Traversal-Schwachstelle im tar/zip-Modell-Extraktionsprogramm der Deep Java Library, die…
 spiritualmachines/buds-audit
Kein Dongle, kein Root Bluetooth-Sicherheitsbewertungstool für drahtlose Ohrhörer, die von der Airoha SDK-Schwachstellenkette betroffen sind…
 dumbbutt0/evilmp4
Erkunden Sie CVE-2022-41741 mit dem Evil MP4-Repository. Es bietet lehrreiche PoCs und Dokumentation zur Sicherung von nginx gegen…
 foxvr-sudo/bugbounty-arsenal-resources
Checklisten und Vorlagen für Bug-Bounty-Programme. MIT-lizenziert.
 supermagnum/gr-qradiolink
GNU Radio out-of-tree (OOT) Modul für QRadioLink Blöcke.
 puppetm4ster/koyane-framework
Modulare Werkzeugsammlung für die Generierung, Bearbeitung, Analyse und Entdeckung von Wortlisten für das Knacken von Passwörtern, Fuzzing und…
 crackercat/cve-2023-4863-
Auslösen der berühmten libweb 0-Day-Sicherheitslücke mit libfuzzer
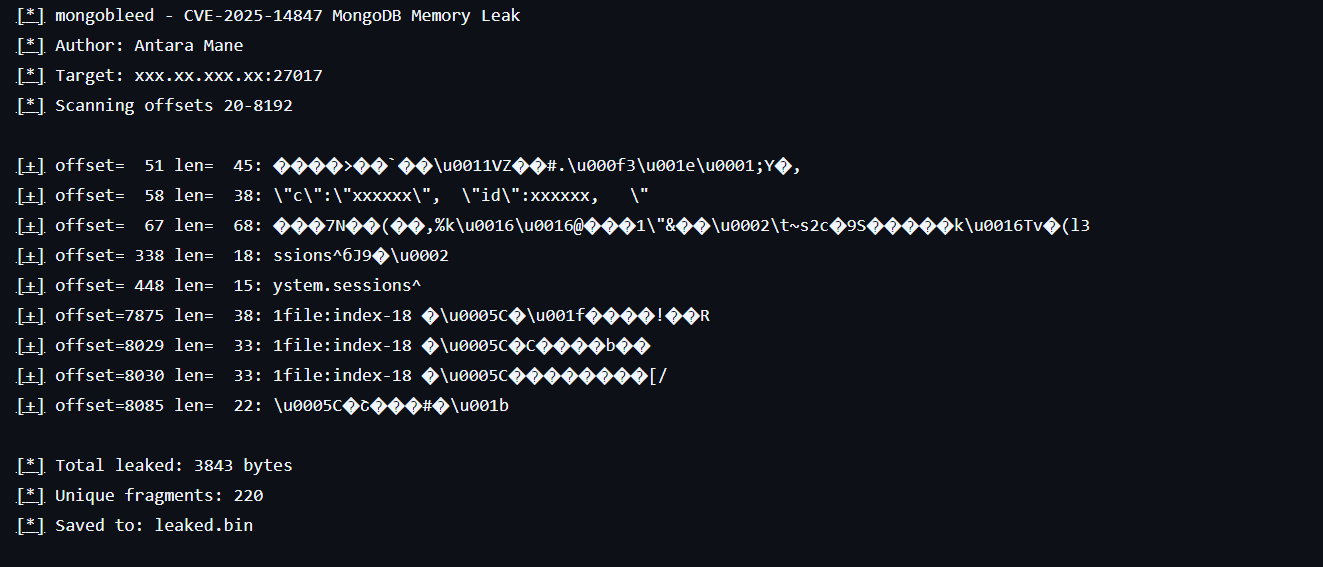 infosecantara/cve-2025-14847-mongodb
# Bildungswerkzeug für Forschung Demonstriert die CVE-2025-14847-Speicherfreigabe in der BSON-Dekomprimierung von MongoDB. Simuliert…
 kiralab/text4shell-scan
Ein vollautomatischer, genauer und umfassender Scanner zum Auffinden von text4shell RCE CVE-2022-42889
 abubakar-shahid/cve-2024-36886
Akademische Forschung zu N-Day-Schwachstellen im Linux-Kernel, Analyse von CVE-2024-36886 im TIPC-Netzwerk-Subsystem, Lebenszyklus, Auswirkungen und…
 themalwareguardian/cve-2003-0264
Klassischer stack-basierter Pufferüberlauf in SLMail 5.1, der zeigt, wie frühe Mailserver durch übergroße SMTP- und POP3-Befehle kompromittiert…
 zpol/cve-2026-23398-poc
Reproduzierbares Labor für CVE-2026-23398, eine NULL-Dereferenz im Linux-Kernel in icmp_tag_validation(), ausgelöst durch…
 halcy0nic/cve-2022-43343
Proof of Concept für (CVE-2022-43343)
 themalwareguardian/cve-2025-5548
Pufferüberlauf im FreeFloat FTP Server 1.0, der veranschaulicht, wie ein einziger unsicherer Handler mehrere CVE-Einträge über verschiedene Befehle…








