
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 f2u0a0d3/cve-2026-42945-nginx-rift-poc
PoC für CVE-2026-42945 (nginx Rift) – Heap-Pufferüberlauf im ngx_http_rewrite_module. Enthält Erkennungs-, Sondierungs- und Exploit-Modi,…
 forxiucn/nginx-cve-2026-42945-poc
Proof-of-Concept-Exploit für CVE-2026-42945, einen kritischen Heap-Überlauf im NGINX-Rewrite-Modul, der eine nicht authentifizierte…
 canomer/cve-2026-36980-kernel-bsod-dos-poc
Projektdatum: Feb 2026 / Entdeckte eine Pufferüberlauf-Schwachstelle im IOCTL-Handler des Kernel-Treibers. Die Schwachstelle ermöglicht es einem…
 probnotanexploiter/cve-2024-26170-extended
Forschung nach CVE-2024-26170 oder cimfs.sys, um Überläufe oder Fehler zu finden, die als Zero-Day betrachtet werden.
 spiralbl0ck/ai_hacking
Sammlung von CVE-Arbeiten zum Pwning der tenserflow-Binary
 benmevic/cve-2025-22457
Altay-Takımı haftalık sunumu için yaptığım cve-2025-22457 zafiyeti demo uygulaması
 r3fr4kt/popcorn-tjnull-oscp-
Popcorn HTB Write-up, das fortgeschrittenes Directory Fuzzing, File Upload Bypass via Magic Numbers/Extension Spoofing mit Burp Suite und Privilege…
 christbowel/cve-2026-56111
Proof-of-Concept-Exploit für CVE-2026-56111, eine Out-of-Bounds-Schreiboperation im M421 G-Code-Handler der Marlin-Firmware, die eine eingeschränkte…
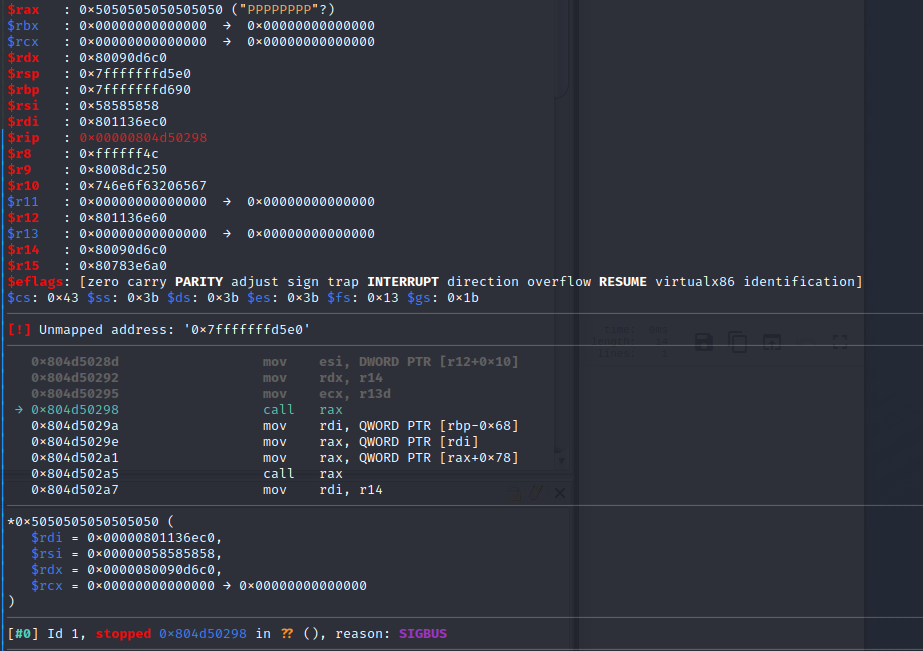 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: E-Mail zu zero-click RCE als Root - Remote Code Execution/Speicherkorruption/ROP-chain
 halcy0nic/cve-2023-38632
Proof of Concept für CVE-2023-38632
 halcy0nic/cve-2023-38434
Proof of Concept für CVE-2023-38434
 personnumber3377/dns_client_fuzzing
Fuzzing der Microsoft-Windows-DNS-Clientbibliothek. Inspiriert von CVE-2026-41096.
 06-ux/cve-2026-9256-poc
CVE-2026-9256 Nginx-Heap-Pufferüberlauf-POC
 horkimhab/cve-2026-442_
CVE-2026-44289, CVE-2026-44290, CVE-2026-44291, CVE-2026-44292, CVE-2026-44294, CVE-2026-44295 - protobuf.js
 szybnev/cve-2026-7482
Reproduziert den Heap-Out-of-Bounds-Read von CVE-2026-7482 beim Laden und Quantisieren von GGUF in Ollama, mit differenzieller Analyse quantisierter…
 watsa01/cve-2019-5688
POC-Code für den NVFLASH-Treiber
 redcrazyghost/cve-2026-42945
Go-basiertes Exploit-Tool für CVE-2026-42945 (nginx HTTP/2) mit Erkennung, Crash-Erprobung, Befehlsausführung und Reverse-Shell-Funktionen für…
 dedellix/mut-bc-ss-01
Mutationstests der X.509-Zertifikatsvalidierung in OpenSSL v.1.1.1h, basierend auf CVE-2021-3450.








