
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 hackvertor/shadow-repeater
Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere…
 yslxotwod/imsisting
GTK4- und CLI-Toolkit für zellulare Sicherheit mit 57 Modulen für 2G GSM, 3G UMTS, 4G LTE und 5G NR Funkschnittstelle, Kernnetz, SIM-Identität,…
 piratesshield/apiharvester
Das One-Shot-API-Angreifer-Tool – findet die API-URL aus dem angegebenen Root und simuliert die automatisierten Angriffe
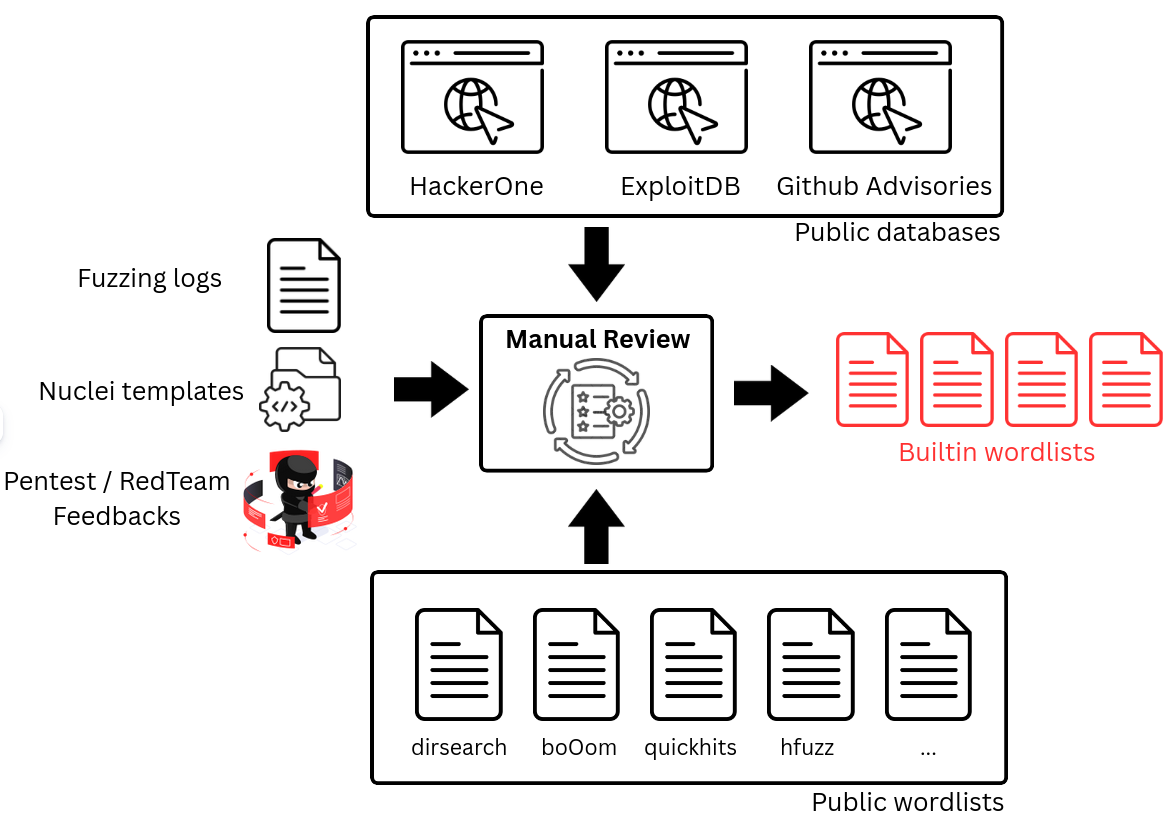 synacktiv/dicozorus
Ein Tool zum Generieren und Verwalten von Wortlisten für Web-Fuzzing.
 0xbinder/android-kernel-exploitation-lab
Dieses Labor führt Sie durch die Einrichtung einer Umgebung, um CVE-2019-2215 zu untersuchen, eine kritische Android-Kernel-Sicherheitslücke im…
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 juanschallibaum/cve-2024-38473-nuclei-template
Nuclei-Vorlage zur Erkennung von Apache-Servern, die für CVE-2024-38473 anfällig sind
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) ist ein Test-Framework für Implementierungen industrieller Protokolle und Geräte.
 tin-z/cve-2023-35086-poc
PoC von CVE-2023-35086, nur DoS
 cispa/trevex
Automatisiertes Framework zur Erkennung von Schwachstellen bei transienter Ausführung (IEEE S&P '26)
 zhuowei/cve-2025-27363-proof-of-concept
Proof-of-Concept für CVE-2025-27363, der einen Heap-Pufferüberlauf in FreeType 2.13.0 über eine manipulierte variable Schriftart demonstriert, mit…
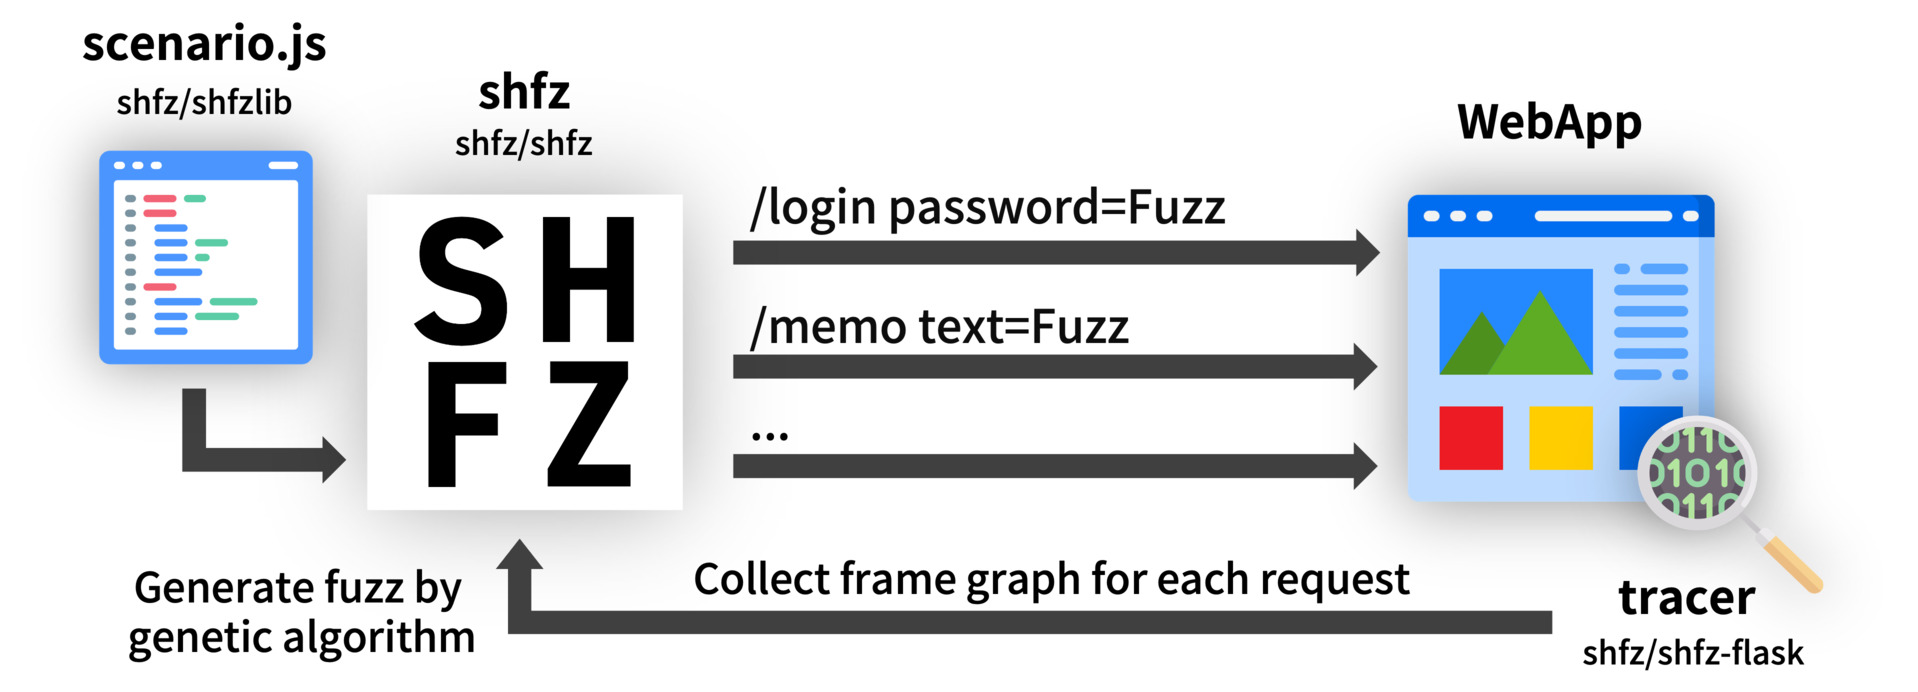 shfz/shfz
TypeScript-szenariobasiertes Webanwendungs-Fuzzing-Framework
 fundacion-sadosky/vbox_cve_2017_10235
[CVE-2017-10235] Beschreibung und PoC des Pufferüberlaufs im VirtualBox E1000 Gerät
 nccgroup/cecster
Ein GUI-basiertes Tool zur Durchführung von Sicherheitstests gegen die HDMI-CEC- (Consumer Electronics Control) und HEC-Protokolle (HDMI Ethernet…
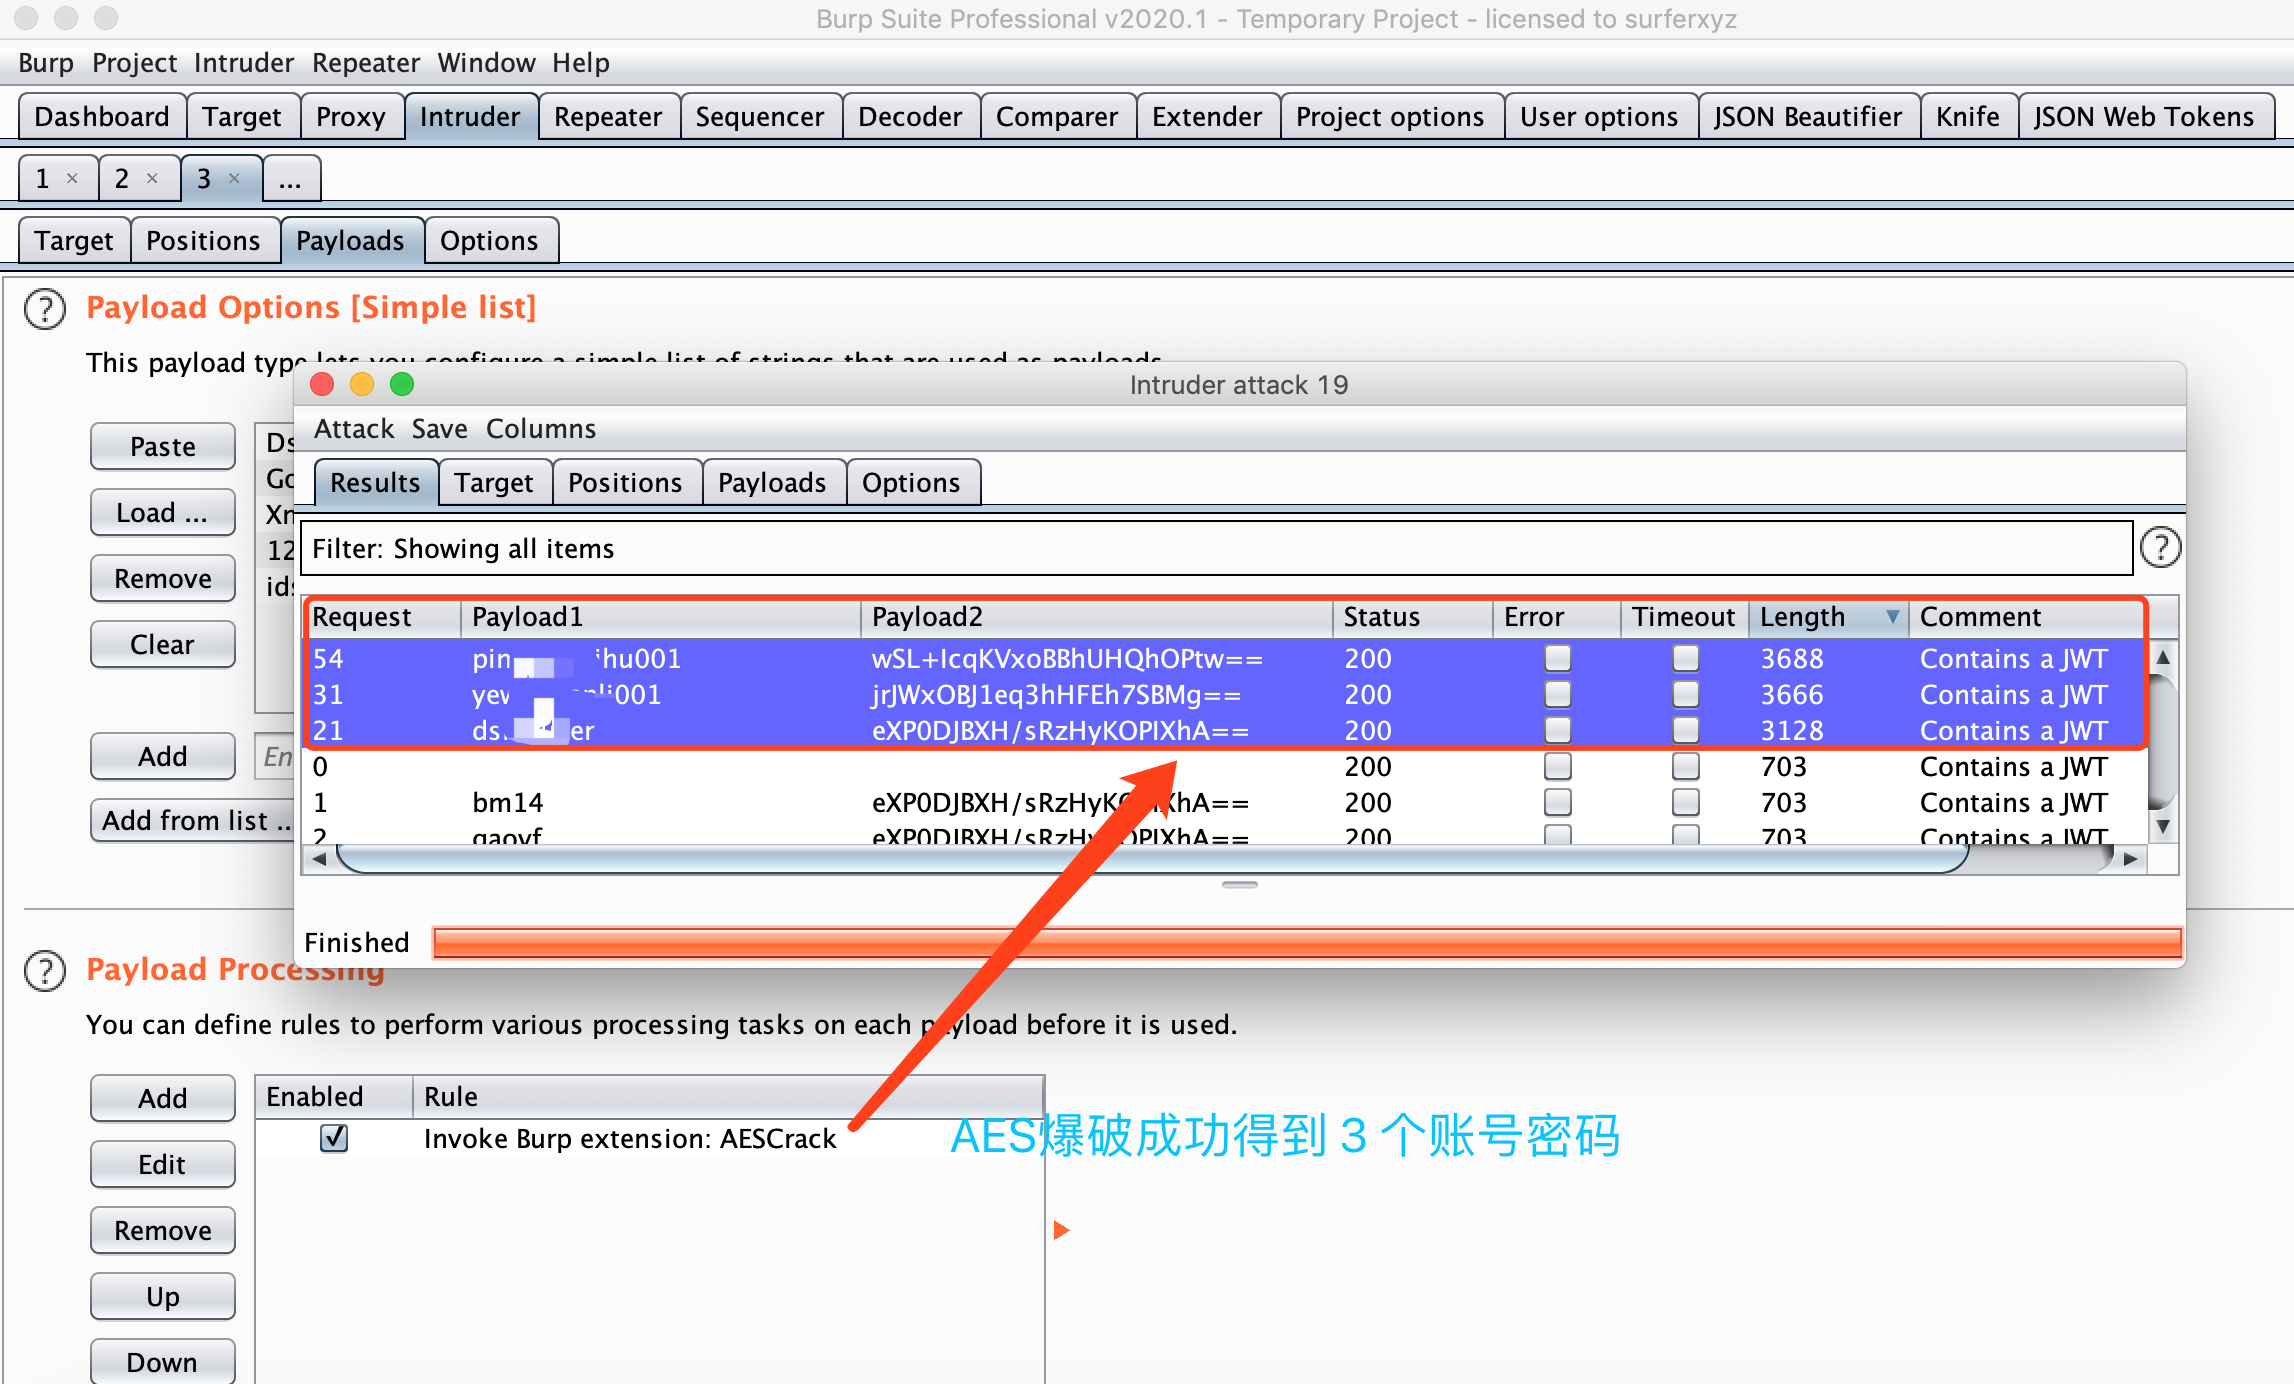 jas502n/burp_aes_plugin
# Burpsuite-Plugin für AES-Crack
 icicle-emu/icicle-python
Python-Bindings für den Icicle-Emulator, die Grey-Box-Firmware-Fuzzing, Binäremulation und Reverse-Engineering-Workflows für x64- und ARM64-Ziele…
 xteardx/diaphora-mcp
MCP Server für automatisiertes binäres Diffing.








