
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 momalab/icsfuzz
Instrumentierter Fuzzer für PLC-basierte ICS-Steuerungsanwendungen, der die Codesys-Runtime auf Wago-Controllern angreift, um Speicherkorruption und…
 off-by-1-labs/flawed
Fix-Like-Artefakte mit eingebetteten Defekten
 saint0x/fzy
eine Systemprogrammiersprache, die nachweisbare Korrektheit, Determiniertheit und Leistung priorisiert
 raz0r/burp-radamsa
Radamsa-Fuzzer-Erweiterung für Burp Suite
 aftermathlabs/discord-crasher
Einige Fehler, die durch binäre Instrumentierung und Fuzzing gefunden wurden
 alchemist3dot14/cve-2025-2783
Simulierter PoC für CVE-2025-2783 — eine Sandbox-Escape-Sicherheitslücke in Chromes Mojo-IPC. Beinhaltet Phishing-Auslieferung, Memory-Fuzzing,…
 postmodern/wordlist.rb
Eine Ruby-Bibliothek und CLI zum Generieren und Arbeiten mit Wortlisten.
 c0mposer/c-game-modding-utility
Ein Spiel-Modding-Tool, das das Injizieren von C/C++-Code erleichtert.
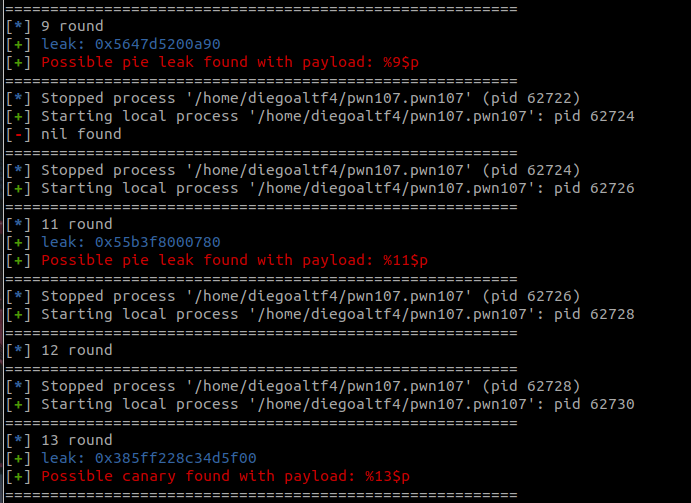 diego-altf4/glufs
Automatisiertes Tool zur Ausnutzung von Format-String-Schwachstellen zum Aufdecken von Stack-, PIE- und Canary-Leaks mit Flag-Suchfunktion über %s-…
 ffmancera/pentesting-multitool
Verschiedene Hilfsskripte für Pentesting und Hacking.
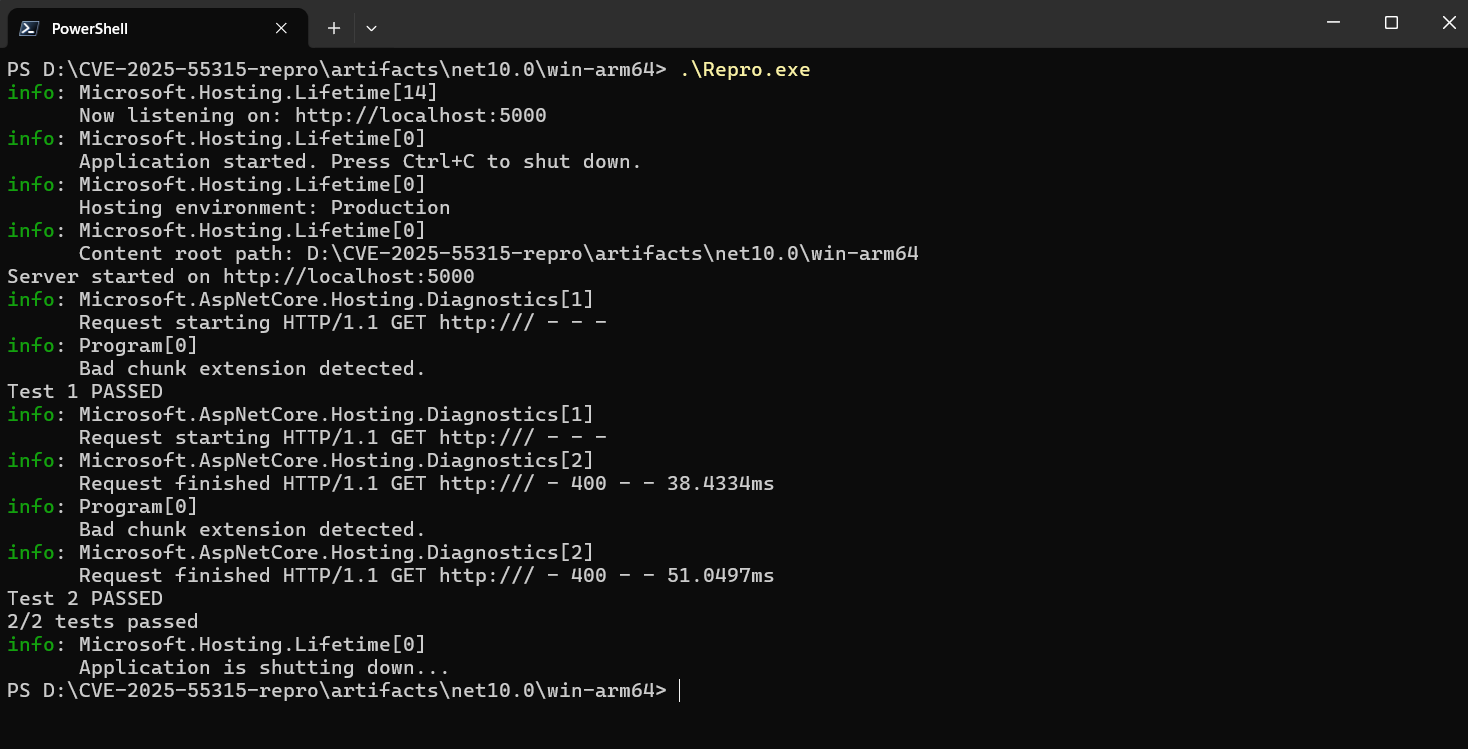 sirredbeard/cve-2025-55315-repro
Tool, das CVE-2025-55315 in ASP.NET Core reproduziert.
 ryandamour/crlfmap
CRLFMap ist ein Tool zum Finden von HTTP-Splitting-Schwachstellen
 0neb1n/cve-2020-1493
Technische Analyse und PoC-Details für CVE-2020-1493, eine Zero-Click-Outlook-RCE, ausgelöst durch fehlerhafte MS-TNEF-Anhänge, die zu…
 parallelbeings/cve-2019-14079
USB-Geräte-Fuzzing auf Android-Telefonen
 agampreet-singh/redroot
RedRoot ist ein Python-basiertes, CLI-gesteuertes Framework für offensive Sicherheit, das die wichtigsten Red-Teaming-Tools in einer einheitlichen…
 caoweiquan322/notenough
Dieses Tool berechnet das knifflige kanonische Huffman-Histogramm für CVE-2023-4863.
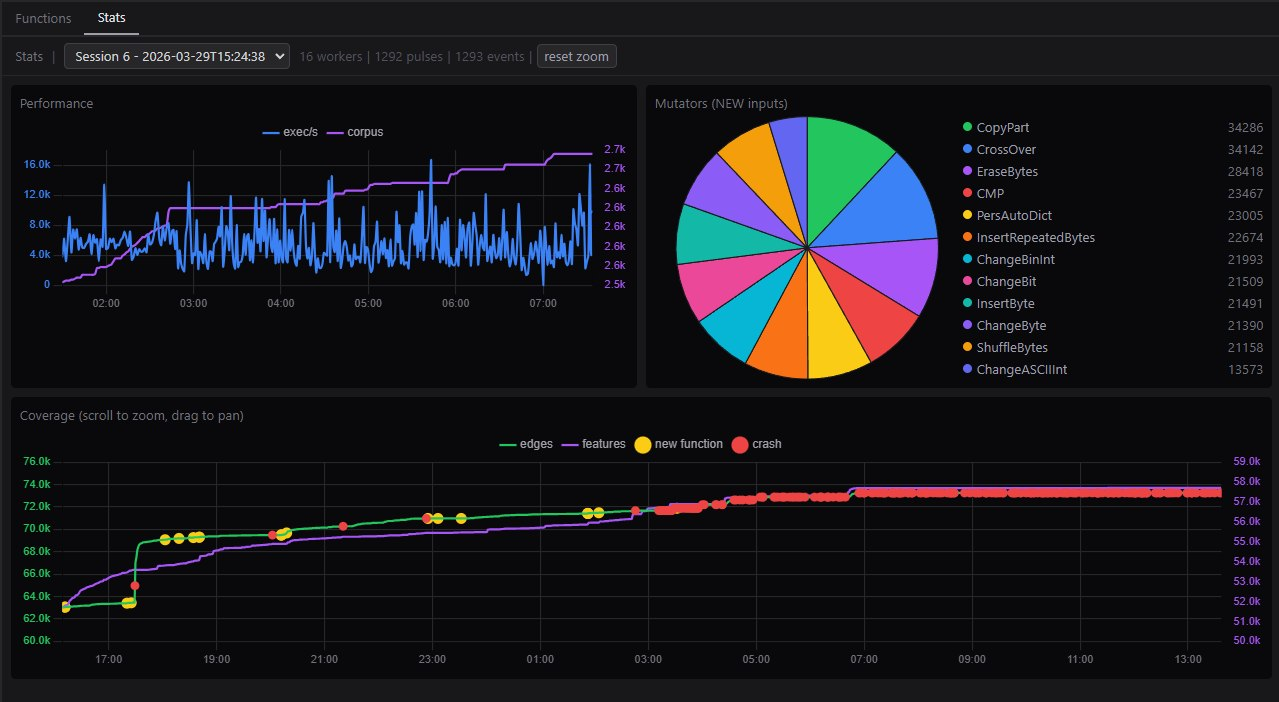 0xbigshaq/apatchy
Fuzzing-Framework für Module im Apache-HTTPD-Server
 ethicalhackingplayground/crlfmap
CRLFMap ist ein Tool zum Auffinden von HTTP-Splitting-Schwachstellen.








