
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 wireghoul/dotdotpwn
DotDotPwn - Der Directory-Traversal-Fuzzer
 0xacb/recollapse
Black-Box-Regex-Fuzzing-Tool, das Payloads generiert, um Eingabevalidierungen zu umgehen, Normalisierungen zu entdecken und WAFs in Webanwendungen zu…
 cisco-talos/mutiny-fuzzer
Netzwerkprotokoll-Fuzzer, der PCAP-Verkehr durch eine Mutations-Engine (Radamsa) wiedergibt, um Schwachstellen in Zielhosts schnell zu entdecken, und…
 angorafuzzer/angora
Coverage-gesteuerter Fuzzer, der Taint-Tracking und skalare Optimierung nutzt, um Pfadbeschränkungen ohne symbolische Ausführung zu lösen und so die…
 panda-re/lava
LAVA: Groß angelegte automatisierte Hinzufügung von Schwachstellen
 mseclab/pyjfuzz
PyJFuzz - Python JSON Fuzzer
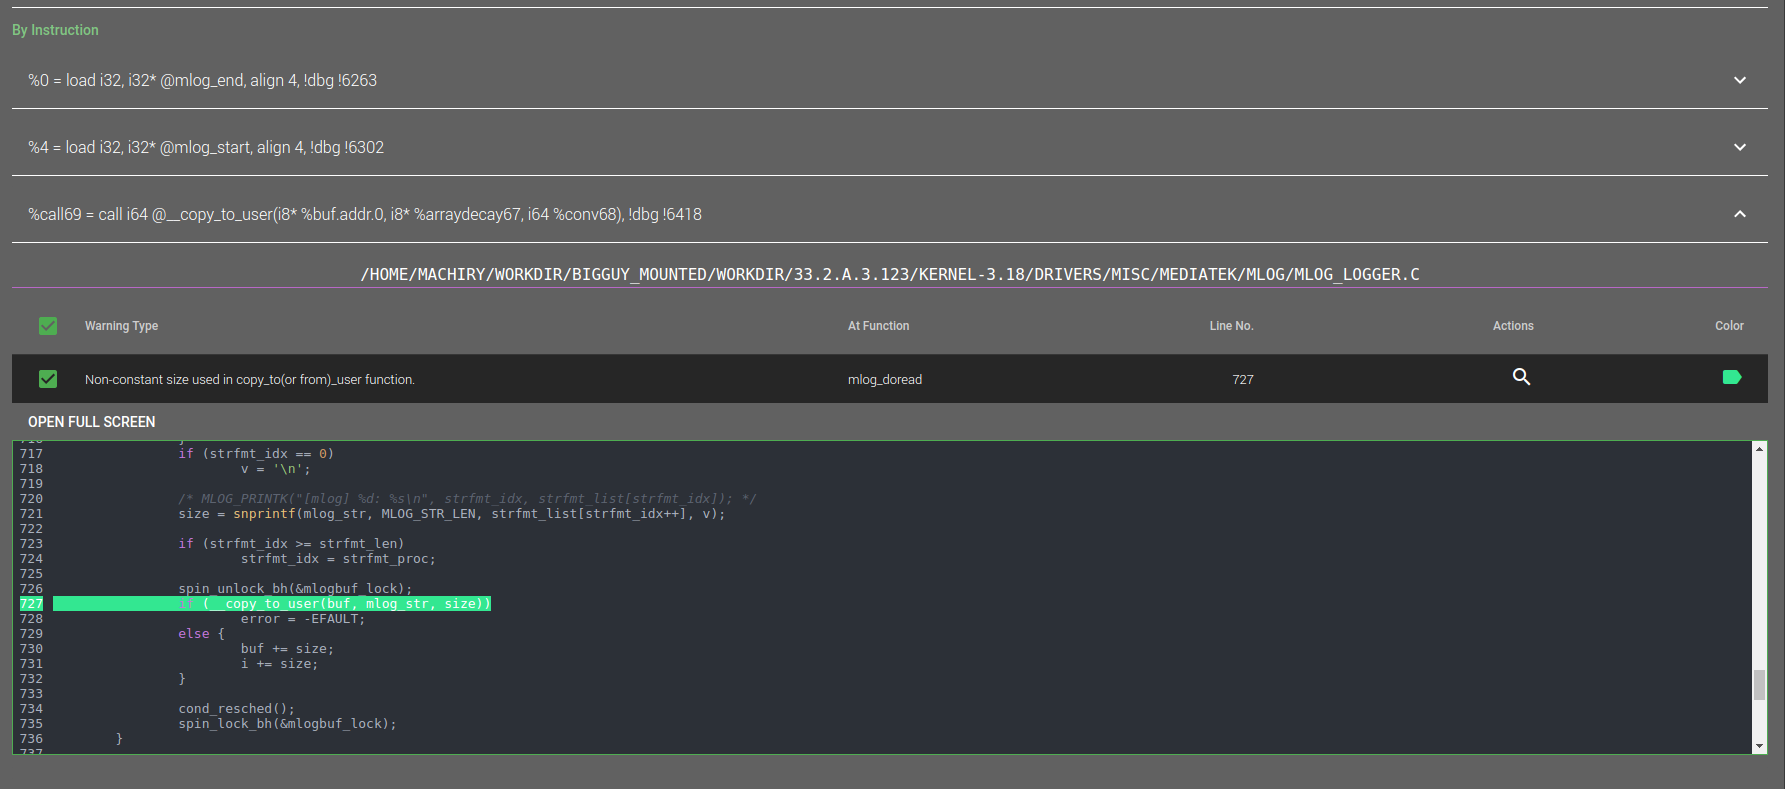 ucsb-seclab/dr_checker
DR.CHECKER : Ein Soundy Schwachstellenerkennungstool für Linux-Kernel-Treiber
 netzob/netzob
Open-Source-Toolkit für Reverse Engineering, Modellierung und Fuzzing von Kommunikationsprotokollen. Leitet Nachrichtenformate und Zustandsmaschinen…
 416rehman/deepzero
Finde Zero-Days, während du schläfst. DeepZero ist ein automatisiertes Schwachstellenforschungs-Framework, das tausende Windows-Kernel-Treiber parst,…
 ynwarcs/cve-2024-38063
poc für CVE-2024-38063 (RCE in tcpip.sys)
 0sec-labs/0
Das KI-Betriebssystem für offensive Sicherheit im Multiplayer-Modus – offen, selbstverbessernd, erweiterbar. Schwachstellen finden, verifizieren und…
 kmkz/exploits
Originale CVEs, Exploit-PoCs und Security-Advisories mit detaillierten Schwachstellenketten, Privilege-Escalation- und Container-Escape-Techniken für…
 cclabsinc/rfcrack
Ein Software Defined Radio Angriffstool
 intellabs/kafl
Ein Fuzzer für Full-VM-Kernel-/Treiber-Targets
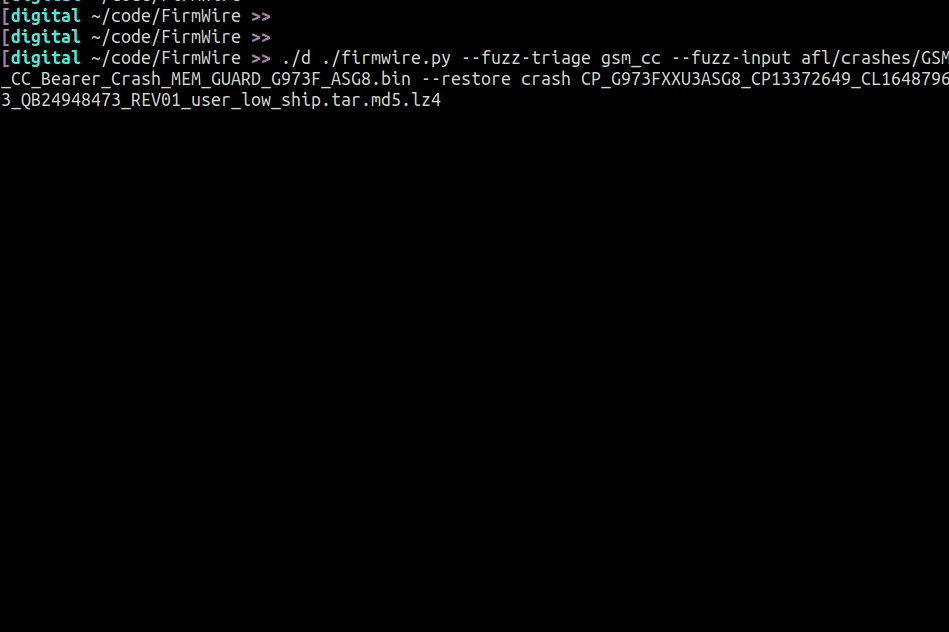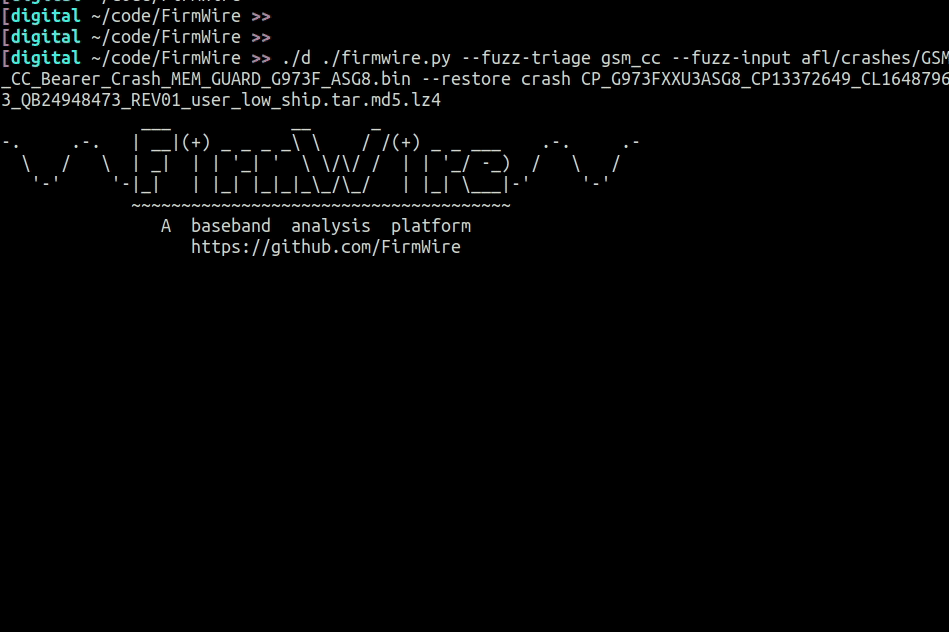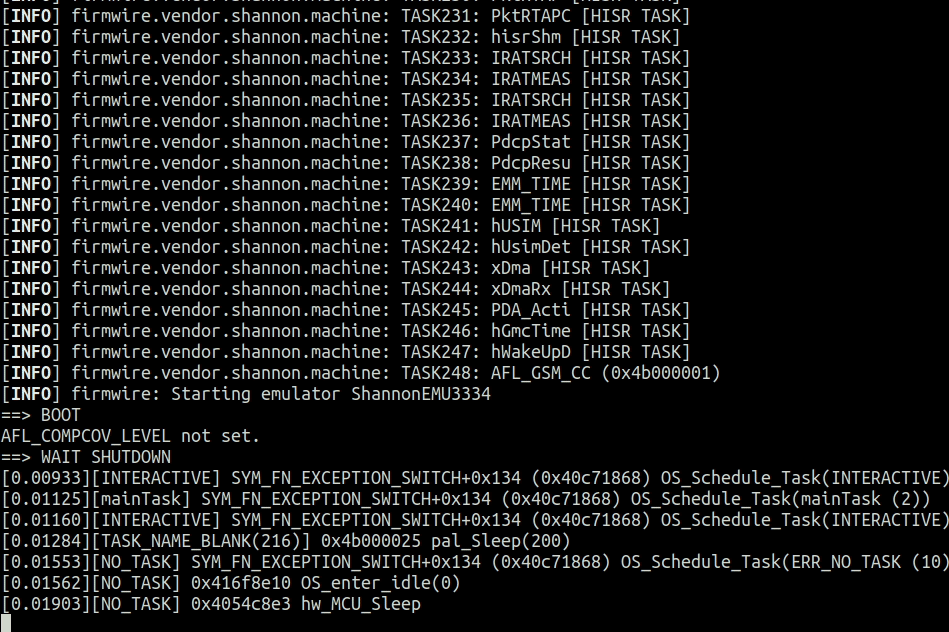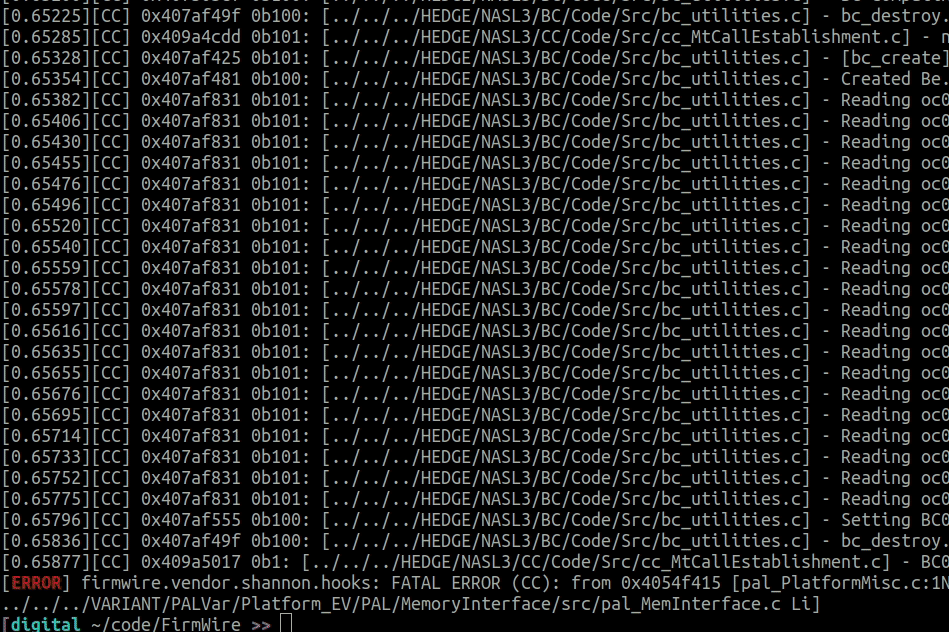 firmwire/firmwire
FirmWire ist eine Full-System-Baseband-Firmware-Emulationsplattform für Fuzzing, Debugging und Root-Cause-Analyse von Smartphone-Baseband-Firmware.
 kamorin/dhcpig
DHCP-Erschöpfungsskript, geschrieben in Python unter Verwendung der Scapy-Netzwerkbibliothek
 hackerhouse-opensource/exploits
Exploits und Proof-of-Concept-Dateien zur Demonstration von Schwachstellen vom Team bei Hacker House







