
 #1
Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.
Kitploit empfohlen
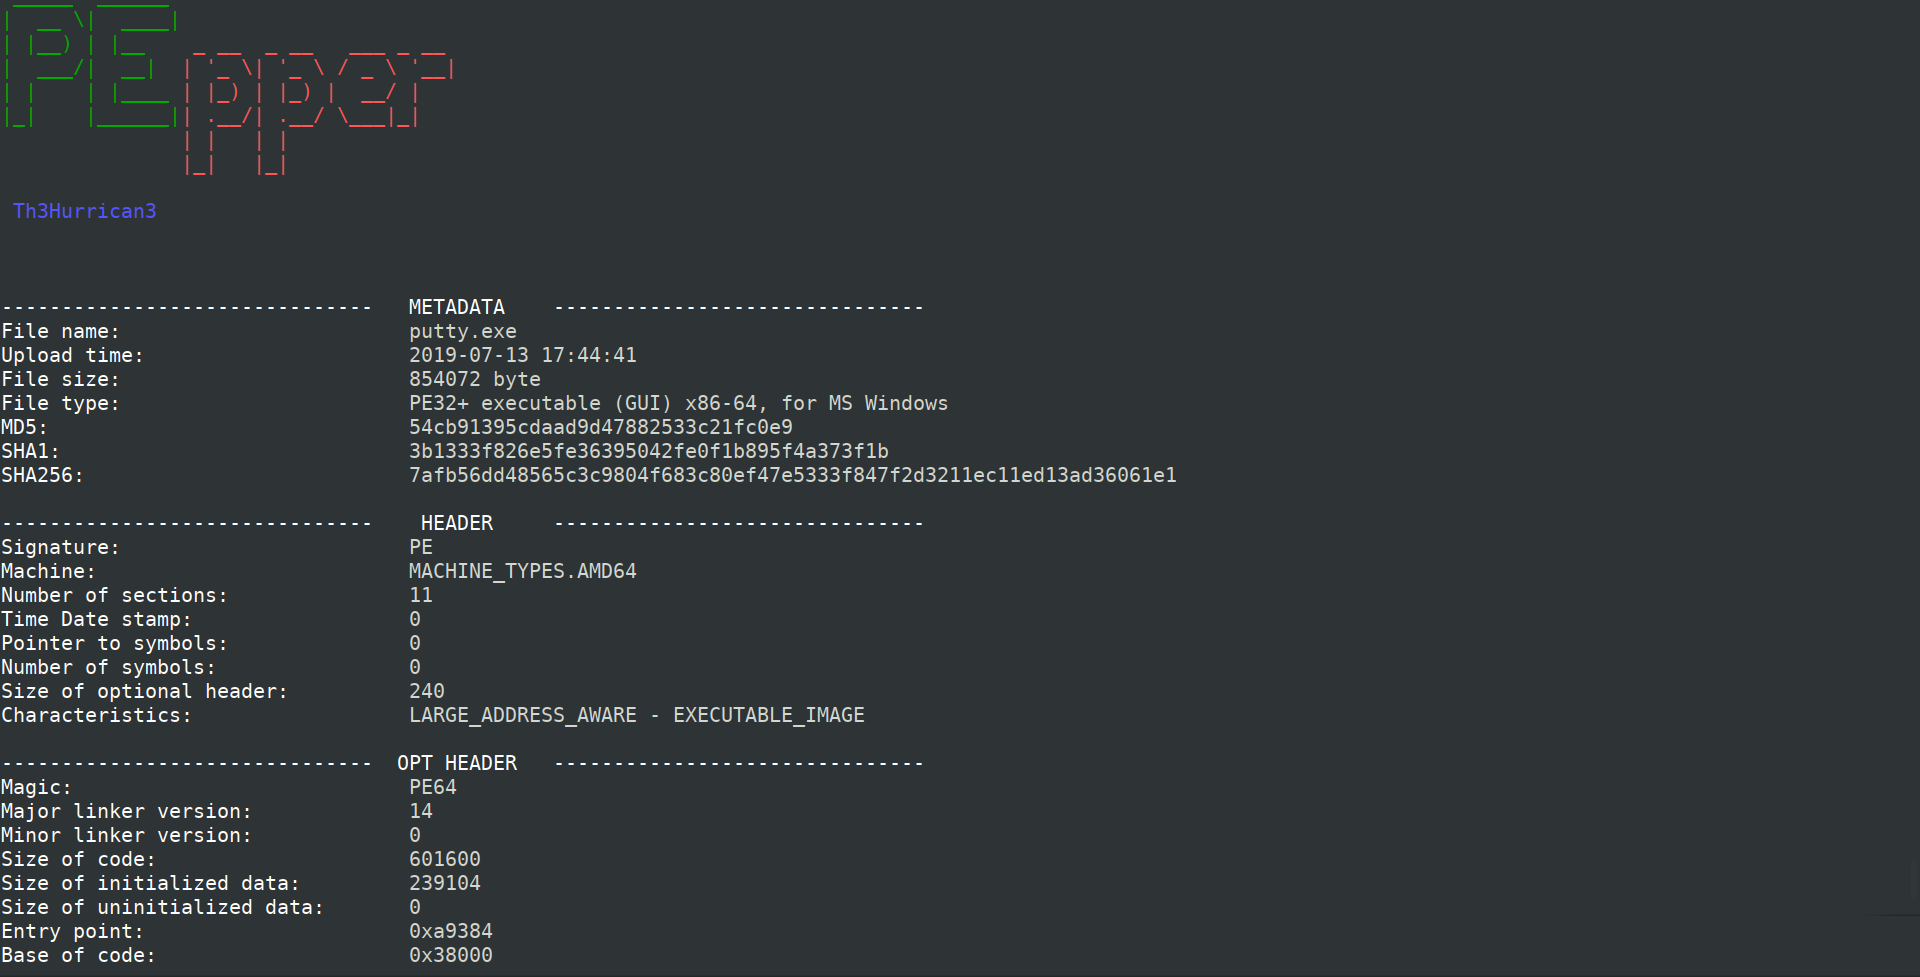
 0x0be/pepper
Ein Open-Source-Skript zur Durchführung von statischer Malware-Analyse von Portable Executables
 jamf/aftermath
Swift-basiertes macOS-Incident-Response-Framework zur Sammlung und Analyse von Host-Artefakten, darunter Dateisystem-Zeitstempel, Browserdaten,…
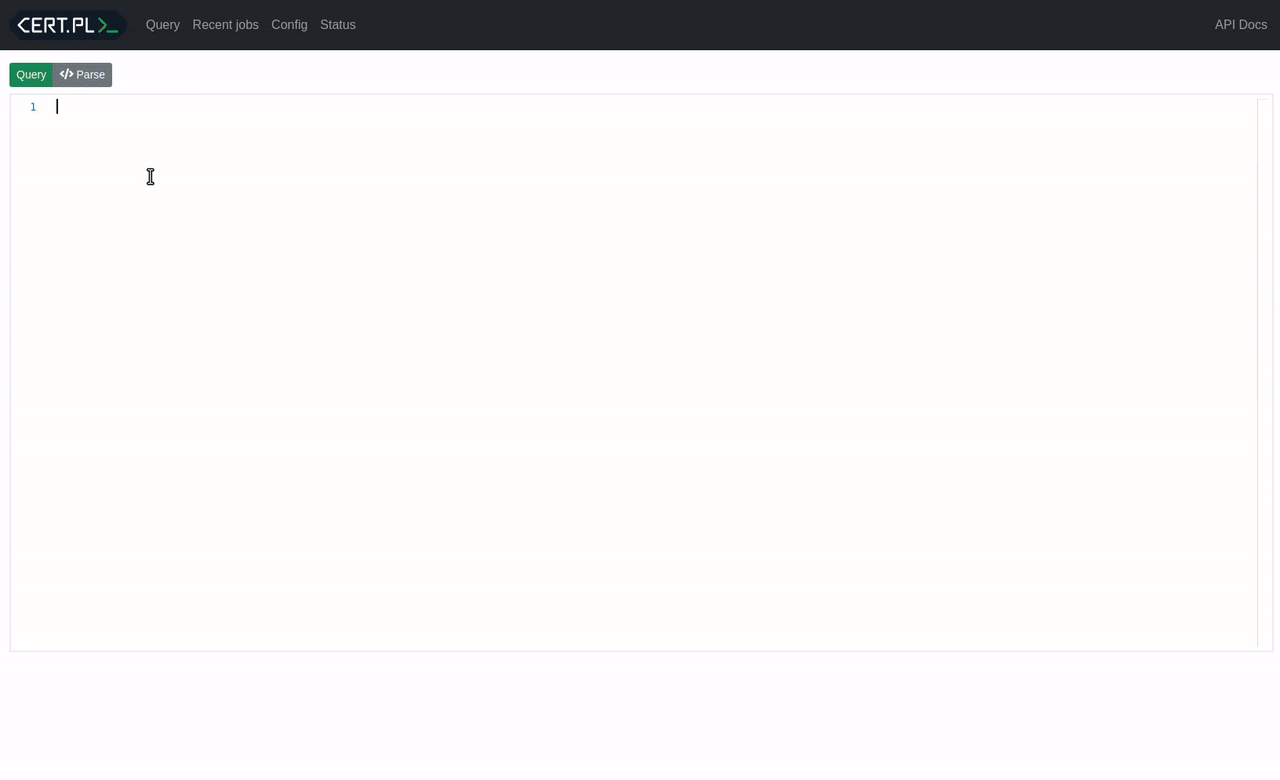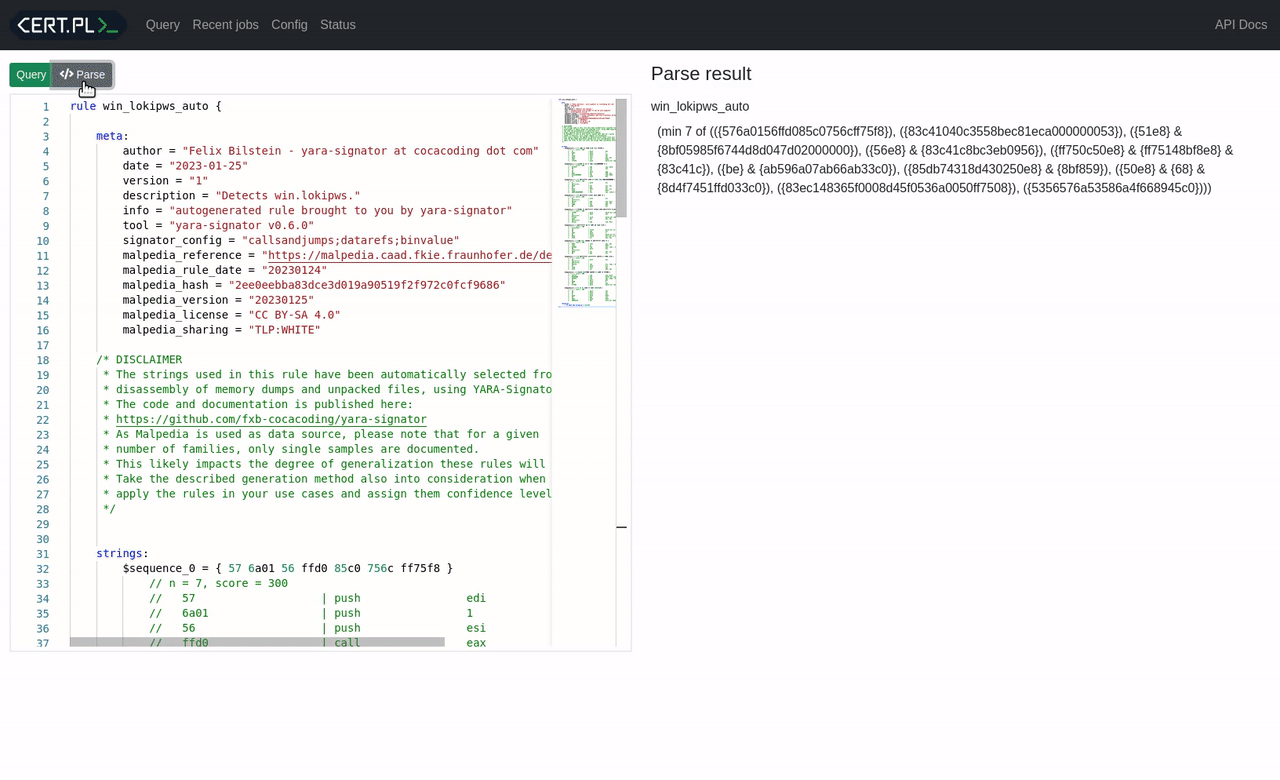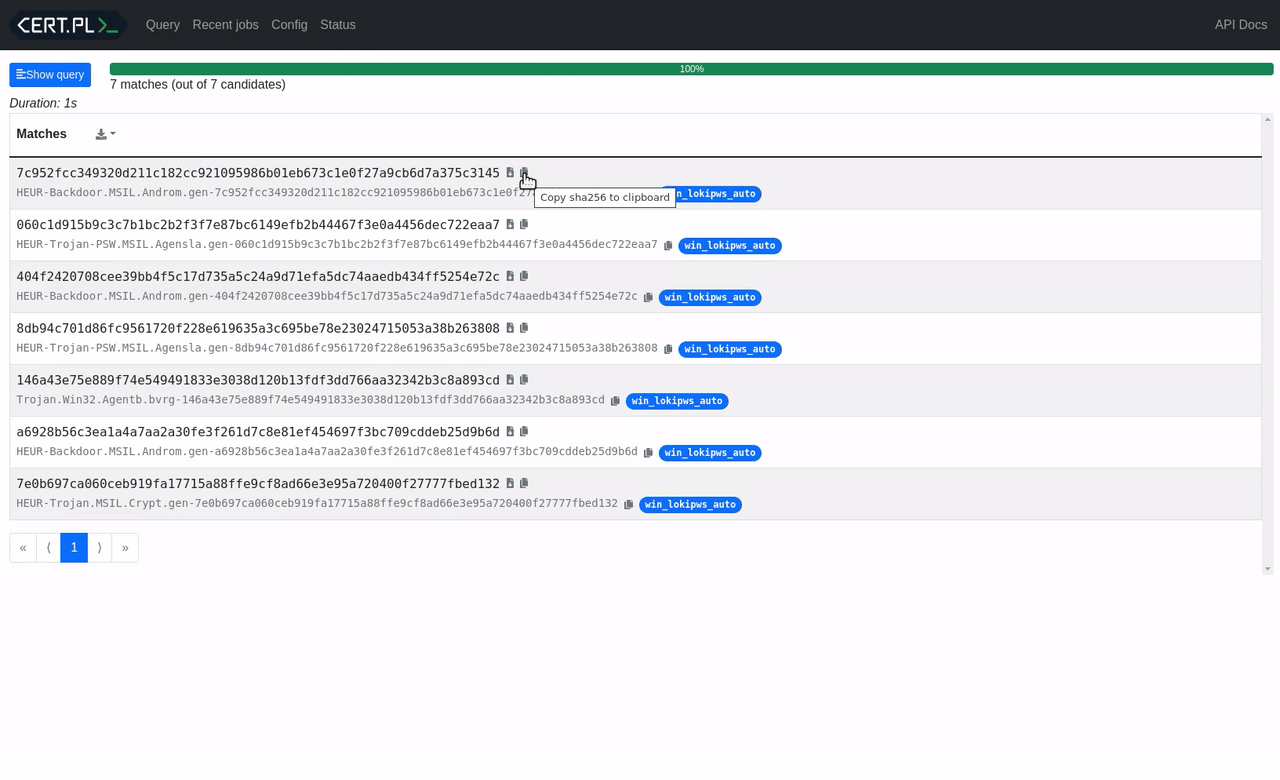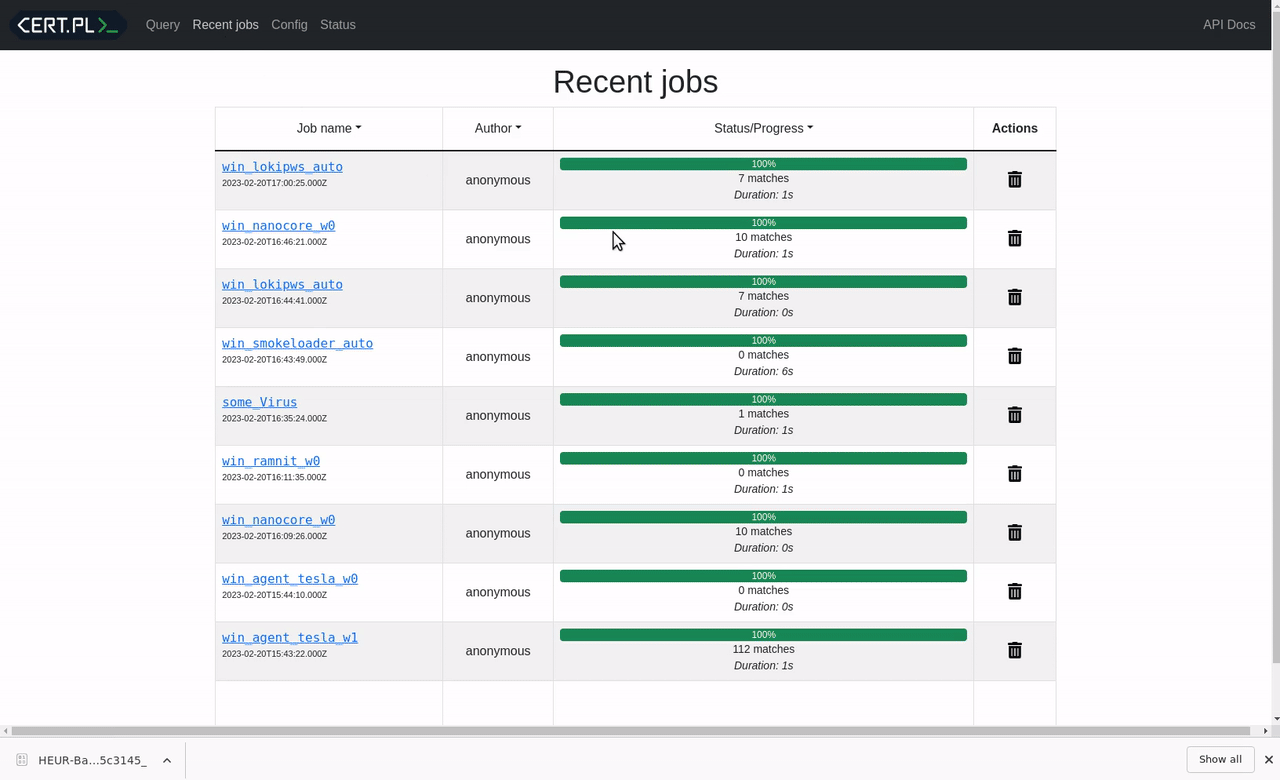 cert-polska/mquery
YARA Malware-Abfragebeschleuniger (Web-Frontend)
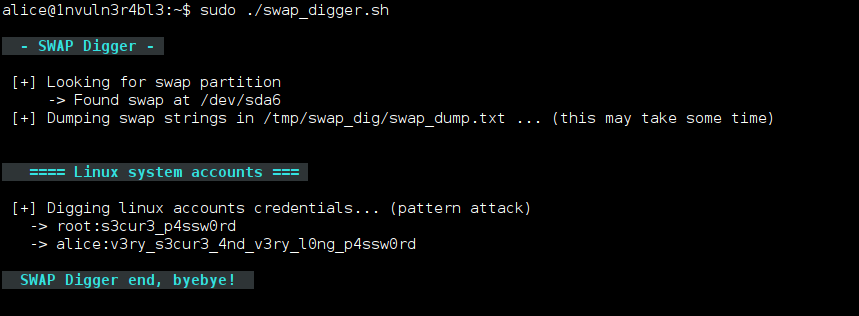 sevagas/swap_digger
Automatisiert die Linux-Swap-Analyse, um während Post-Exploitation- oder forensischen Untersuchungen Benutzeranmeldedaten, Webformulardaten,…
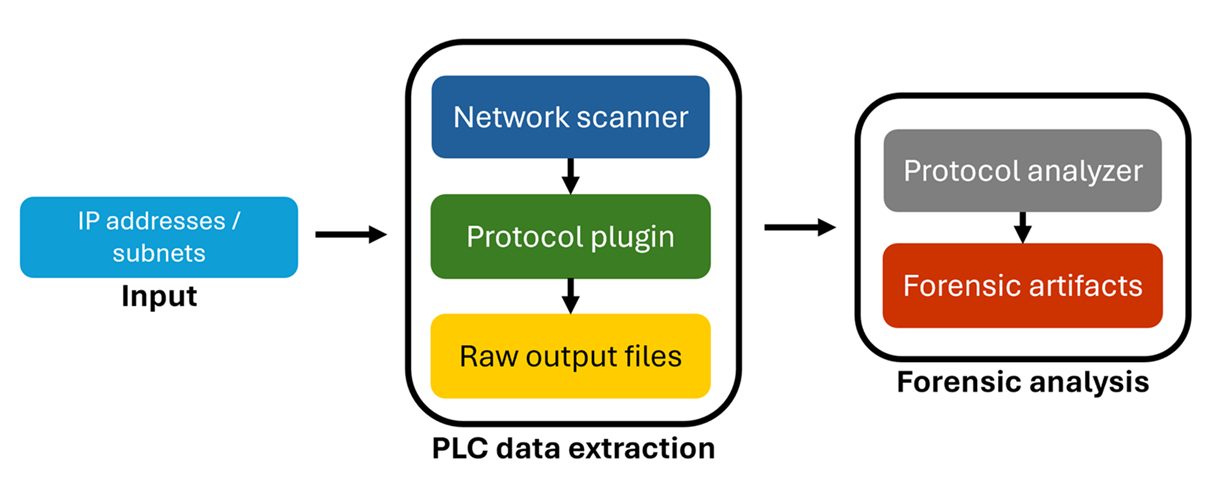 microsoft/ics-forensics-tools
Open-Source-Forensik-Framework zur Analyse von industriellen PLC-Metadaten und Projektdateien. Scannt nach verdächtigen Artefakten in ICS-Umgebungen,…
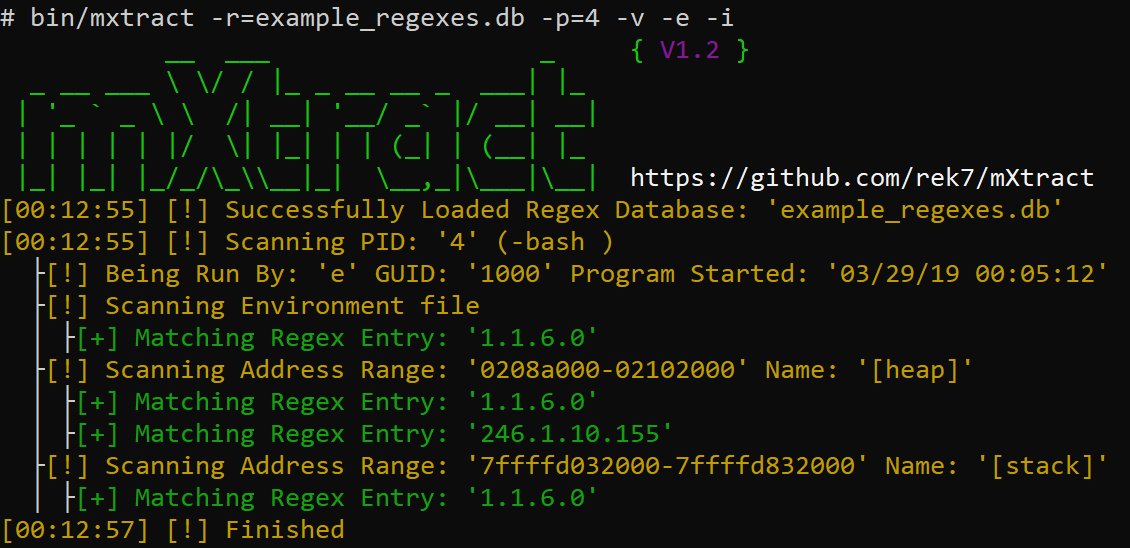 rek7/mxtract
mXtract - Speicher-Extraktor & -Analysator
 last-emo-boy/rikune
MCP-Server für Reverse Engineering von Windows-Executables und Binärformaten. Kombiniert statische Triage, Ghidra-gestützte Funktionsanalyse,…
 tsale/awesome-dfir-skills
Eine kuratierte Sammlung von DFIR-Fähigkeiten und Arbeitsabläufen für InfoSec-Praktiker.
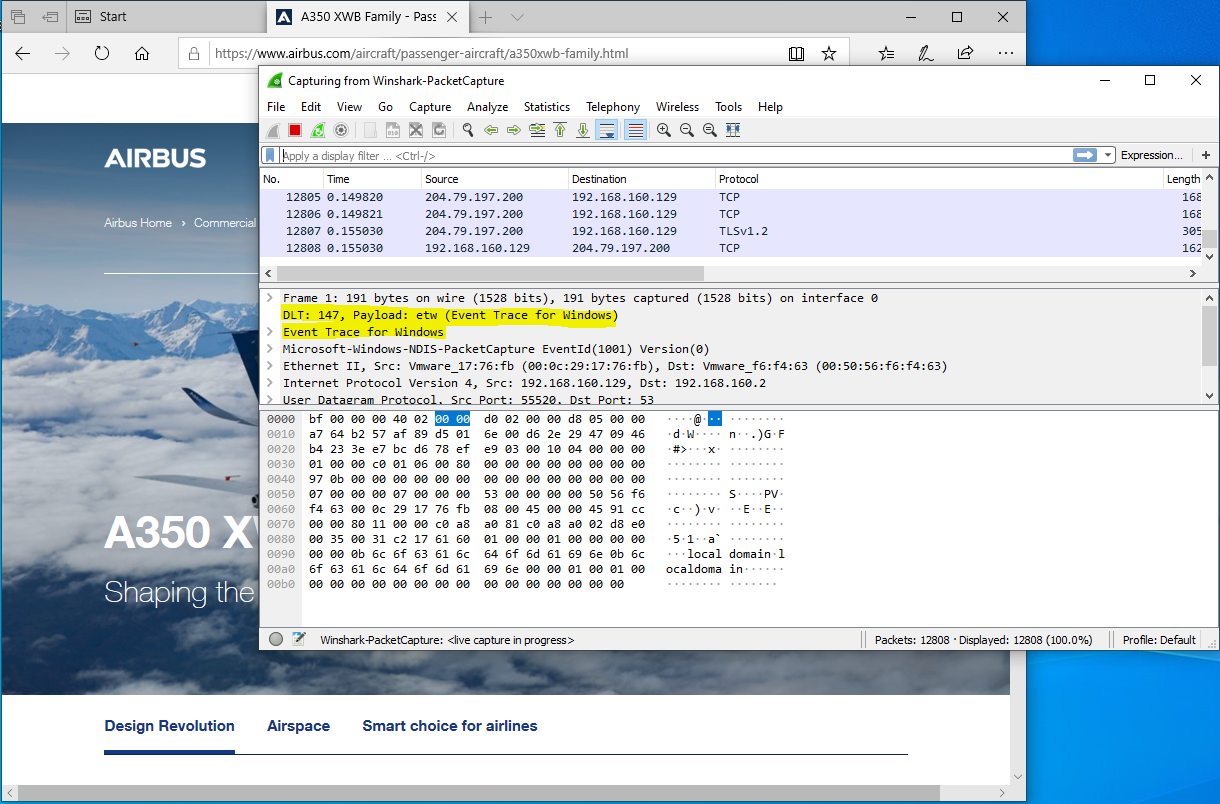 airbus-cert/winshark
Ein Wireshark-Plugin zur Instrumentierung von ETW
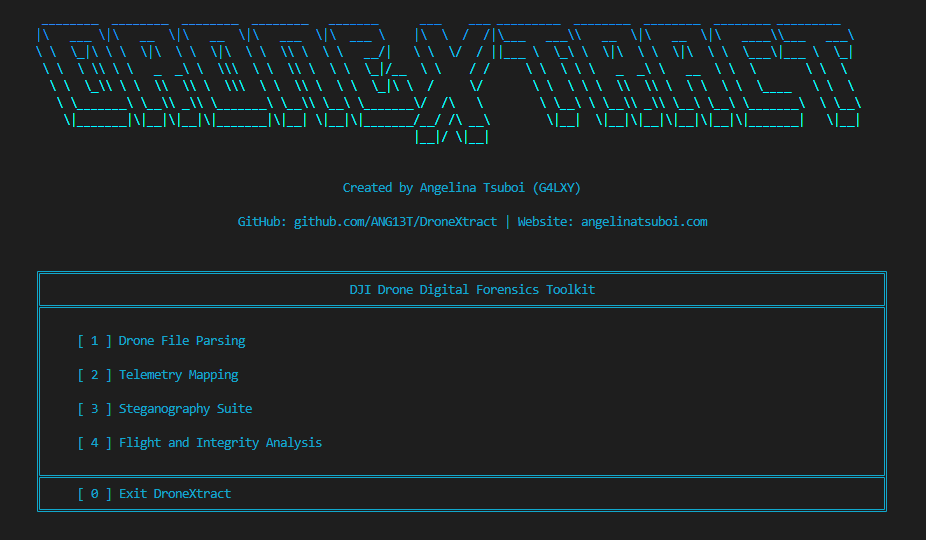 ang13t/dronextract
Digitale Forensik-Suite für DJI-Drohnen, die Telemetriedateien analysiert, versteckte Daten mittels Steganographie extrahiert, Flugwege visualisiert…
 mrash/psad
psad: Intrusion Detection und Log-Analyse mit iptables
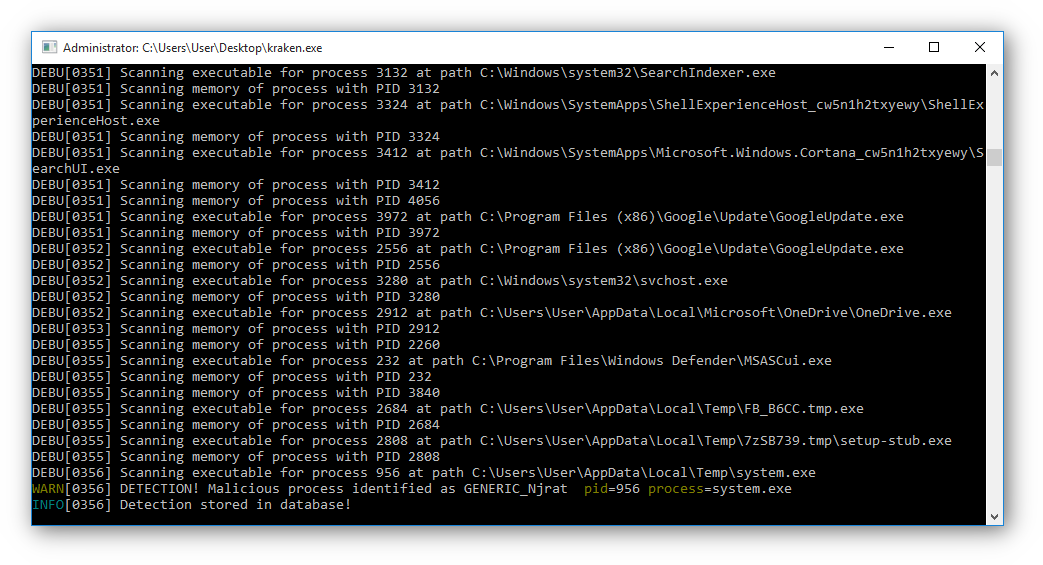 botherder/kraken
Plattformübergreifender Yara-Scanner, geschrieben in Go
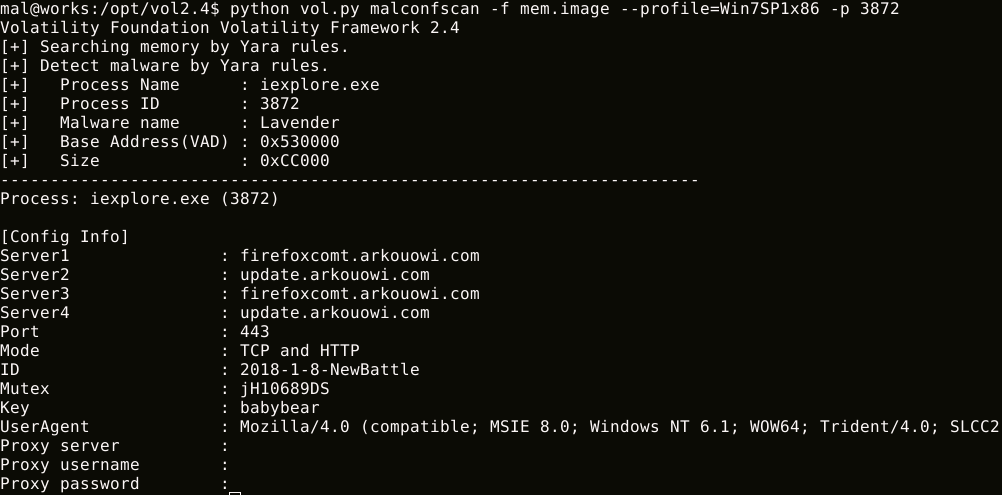 jpcertcc/malconfscan
Volatility-Plugin zum Extrahieren von Konfigurationsdaten bekannter Malware
 v1d1an/s1em
Dieses Projekt ist ein SIEM mit SIRP und Threat Intel, alles in einem.
 rxwx/chlonium
Chromium-Cookies und -Passwörter über Browser hinweg klonen und importieren mit offline DPAPI-Zustandsschlüsselentschlüsselung, Unterstützung für…
 momenbasel/htb-writeups
Strukturierte Sammlung von über 500 Hack The Box Maschinen-Writeups, über 400 Challenge-Lösungen und interaktiven Lernwerkzeugen, darunter…
 netspooky/inhale
Ein Tool zur Malware-Analyse und -Klassifizierung.
 detuxsandbox/detux
Die Multiplattform-Linux-Sandbox








