
 cert-polska/mquery
YARA Malware-Abfragebeschleuniger (Web-Frontend)

Hatten Sie jemals Probleme, Malware-Beispiele zu finden? Mquery ist ein analystenfreundliches Web-GUI, um Ihr digitales Lager zu durchsuchen.
Es kann verwendet werden, um in Sekundenschnelle durch Terabyte an Malware zu suchen:

Im Hintergrund verwenden wir unsere UrsaDB, um Yara-Abfragen mit N-Grammen zu beschleunigen.
Eine öffentliche Instanz wird bald erstellt, bleiben Sie dran...
Der einfachste Weg dies zu tun ist mit docker compose:
git clone https://github.com/CERT-Polska/mquery.git
cd mquery
vim .env  # optional - ändern Sie die Speicherorte für Samples und Index
docker compose up --scale daemon=3  # das Erstellen der Images wird eine Weile dauern
Die Weboberfläche sollte unter http://localhost erreichbar sein.
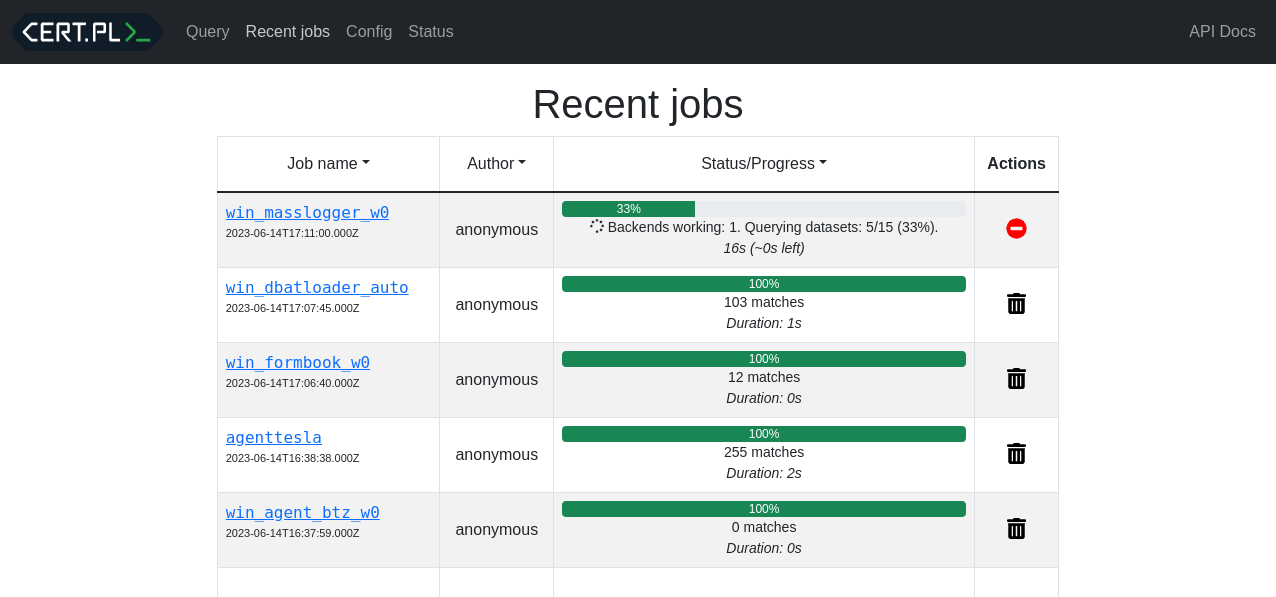
(Für weitere Installationsoptionen siehe das Installationshandbuch ).
Legen Sie einige Dateien im SAMPLES_DIR ab (standardmäßig ./samples im Repository,
konfigurierbar mit der Variable in der .env-Datei).
Starten Sie ursacli in Docker:
docker compose exec ursadb ursacli
[2023-06-14 17:20:24.940] [info] Verbinde zu tcp://localhost:9281
[2023-06-14 17:20:24.942] [info] Verbunden mit UrsaDB v1.5.1+98421d7 (Verbindungs-ID: 006B8B46B6)
ursadb>
Indizieren Sie die Samples mit N-Grammen Ihrer Wahl (dies kann eine Weile dauern!)
ursadb> index "/mnt/samples" with [gram3, text4, wide8, hash4];
[2023-06-14 17:29:27.672] [info] Arbeite... 1% (109 / 8218)
...
[2023-06-14 17:37:40.265] [info] Arbeite... 99% (8217 / 8218)
[2023-06-14 17:37:41.266] [info] Arbeite... 99% (8217 / 8218)
{
    "result": {
        "status": "ok"
    },
    "type": "ok"
}
Dies durchsucht das Samples-Verzeichnis nach allen neuen Dateien und indiziert sie. Sie können
den Fortschritt im Fenster tasks links überwachen:

Sie müssen diesen Vorgang jedes Mal wiederholen, wenn Sie neue Dateien hinzufügen möchten!
Nachdem die Indizierung abgeschlossen ist, werden Ihnen neue Datensätze auffallen:
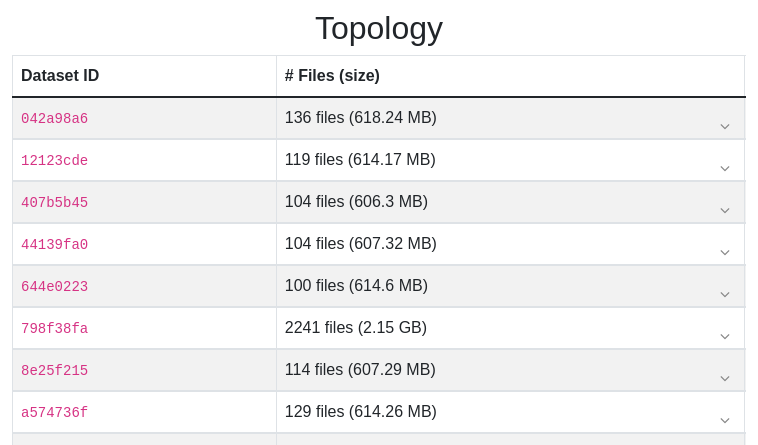
Dies ist eine gute und einfache Möglichkeit zu starten, aber wenn Sie eine große Sammlung haben, wird dringend empfohlen, die Indizierungsseite im Handbuch zu lesen.
Ihre Dateien sollten jetzt durchsuchbar sein – fügen Sie eine beliebige Yara-Regel in das Suchfenster
ein und klicken Sie auf Query. Nur zur Demonstration habe ich den Quellcode dieser Anwendung
indiziert und diese Yara-Regel getestet:
rule mquery_exceptions {
    strings: $a = "Exception"
    condition: all of them
}

Weitere Informationen finden Sie in der Dokumentation. Wahrscheinlich eine gute Idee, wenn Sie eine größere Bereitstellung planen.
Sie können auch die gehostete Version hier lesen: cert-polska.github.io/mquery/docs.
Siehe die Installationsanleitung.
Wenn Sie mitwirken möchten, lesen Sie unsere spezielle Dokumentation für Mitwirkende.
Erfahren Sie, wie sich das Projekt verändert hat, indem Sie unser Release-Protokoll lesen.
Wenn Sie Probleme, Fehler oder Funktionswünsche zu mquery haben, werden Sie ermutigt, ein GitHub-Issue zu erstellen.
Sie können sich auf Discord über dieses Projekt unterhalten:
Wenn Sie Fragen haben, die nicht für GitHub oder Discord geeignet sind, können Sie CERT.PL ([email protected]) direkt eine E-Mail senden.






