

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
mXtract — mXtract - Speicher-Extraktor & -Analysator | Kitploit

Tools/GitHubGitHub/rek7/mxtract
Passwort-CrackingSpeicherforensikForensikInformationsbeschaffungPenetrationstests
GitHubrek7/mxtract

mXtract

mXtract - Speicher-Extraktor & -Analysator

Repository anzeigen
5879041vor 5 JahrenVon Kitploit geprüft
Teilen

mXtract

Build Status License

mXtract ist ein Open-Source-Tool für Linux, das Arbeitsspeicher analysiert und ausliest. Es wurde als Penetrationstest-Werkzeug entwickelt. Sein Hauptzweck ist es, den Speicher mithilfe von regulären Ausdrücken nach privaten Schlüsseln, IPs und Passwörtern zu durchsuchen. Denken Sie daran: Ihre Ergebnisse sind nur so gut wie Ihre regulären Ausdrücke.

Bildschirmfotos

Screenshot

Scan mit detaillierter Ausgabe und einem einfachen IP-Regex, der jedes Datensegment scannt, Prozessinformationen anzeigt und Umgebungsdateien scannt. Screenshot
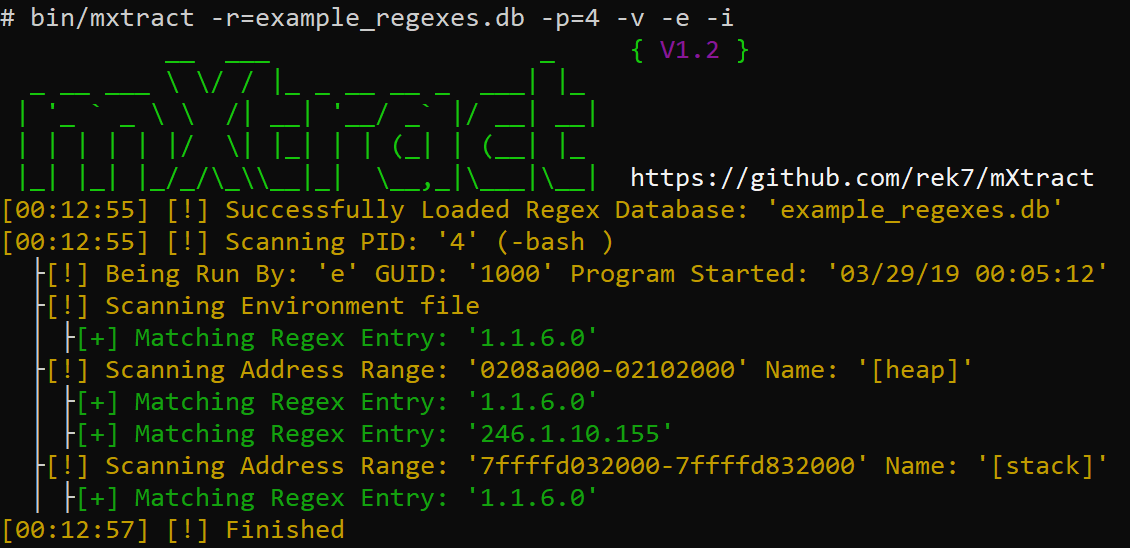
Scan mit detaillierter Ausgabe und einem einfachen IP-Regex, der nur Heap und Stack scannt, Prozessinformationen anzeigt und Umgebungsdateien scannt. Screenshot
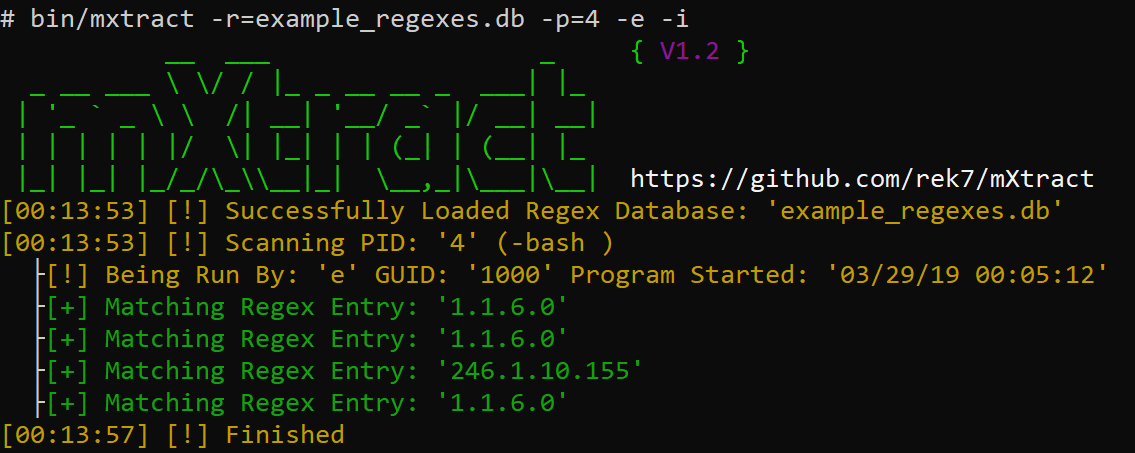
Scan ohne detaillierte Ausgabe, mit einem einfachen IP-Regex, der Prozessinformationen anzeigt und Umgebungsdateien scannt.

Warum direkt aus dem Speicher auslesen?

In den meisten Linux-Umgebungen können Benutzer auf den Speicher von Prozessen zugreifen. Dies ermöglicht Angreifern, Anmeldeinformationen, private Schlüssel oder alles andere zu sammeln, das nicht sichtbar sein sollte, aber von einem Programm im Klartext verarbeitet wird.

Funktionen

  • Möglichkeit, Regex-Listen einzugeben
  • Klare und lesbare Anzeige
  • Überprüfung, ob ein Speicherbereich mit den aktuellen Berechtigungen beschreibbar ist
  • Ausgabe in XML und HTML zusätzlich zur Standardausgabe (Prozessname:Ergebnis)
  • Möglichkeit, alle Prozesse oder eine bestimmte PID zu scannen
  • Auswahl der zu scannenden Speicherbereiche
  • Anzeige detaillierter Prozessinformationen
  • Möglichkeit, Prozessumgebungsdateien zu scannen
  • Speicherdumps entfernen automatisch Unicode-Zeichen, was die Verarbeitung mit anderen Tools oder manuell ermöglicht

Erste Schritte

  1. Herunterladen: git clone https://github.com/rek7/mXtract
  2. Kompilieren: cd mXtract && sh compile.sh

Dies erstellt das Verzeichnis bin/ und kompiliert die Binärdatei als mxtract.

Befehle

$ ./mxtract -h
           __  ___                  _     { V1.2 }
  _ __ ___ \ \/ / |_ _ __ __ _  ___| |_ 
 | '_ ` _ \ \  /| __| '__/ _` |/ __| __|
 | | | | | |/  \| |_| | | (_| | (__| |_ 
 |_| |_| |_/_/\_\\__|_|  \__,_|\___|\__|  https://github.com/rek7/mXtract
Usage: ./mxtract [args]
General:
        -v      Enable Verbose Output
        -s      Suppress Banner
        -h      Help
        -c      Suppress Colored Output
Target and Regex:
        -i      Show Detailed Process/User Info
        -a      Scan all Memory Ranges not just Heap/Stack
        -e      Scan Process Environment Files
        -w      Check if Memory Range is Writable
        -r=     Regex Database to Use
        -p=     Specify Single PID to Scan
Output:
        -x      Format Regex Results to XML
        -r      Format Regex Results to an HTML Document
        -wm     Write Raw Memory to File Default Directory is: 'pid/'
        -wi     Write Process Info to Beginning of File (Used in Conjunction with -wm)
        -wr     Write Regex Output to File (Will Appear in the Output Directory)
        -f=     Regex Results Filename Default is: 'regex_results.txt'
        -d=     Custom Ouput Directory
Either -r= or -wm needed

Beispielnutzung

$ ./mxtract -wm -wr -e -i -d=/tmp/output/ -r=example_regexes.db

Vorgestellt auf:

  • https://www.kitploit.com/2019/03/mxtract-memory-extractor-analyzer.html
  • https://blog.hackersonlineclub.com/2019/03/mxtract-opensource-linux-based-memory.html
  • https://firmwaresecurity.com/2019/03/22/mxtract-linux-based-tool-that-analyses-and-dumps-memory/
  • https://twitter.com/TheHackersNews/status/1108987907711352833
  • https://twitter.com/binitamshah/status/1109832206220963841
  • https://twitter.com/Dinosn/status/1108958417354252289
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





