Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0x0be/pepper
Statische AnalyseForensikMalware-AnalyseBinäranalyse
GitHub0x0be/pepper

PEpper

Ein Open-Source-Skript zur Durchführung von statischer Malware-Analyse von Portable Executables

Repository anzeigen
3337335vor 4 JahrenVon Kitploit geprüft
Teilen

PEpper-Logo

PEpper

Ein Open-Source-Tool zur statischen Analyse von Malware für Portable Executable

Installation

eva@paradise:~$ git clone https://github.com/blackeko/PEpper/
eva@paradise:~$ cd PEpper
eva@paradise:~$ pip3 install -r requirements.txt
eva@paradise:~$ python3 pepper.py ./malware_dir

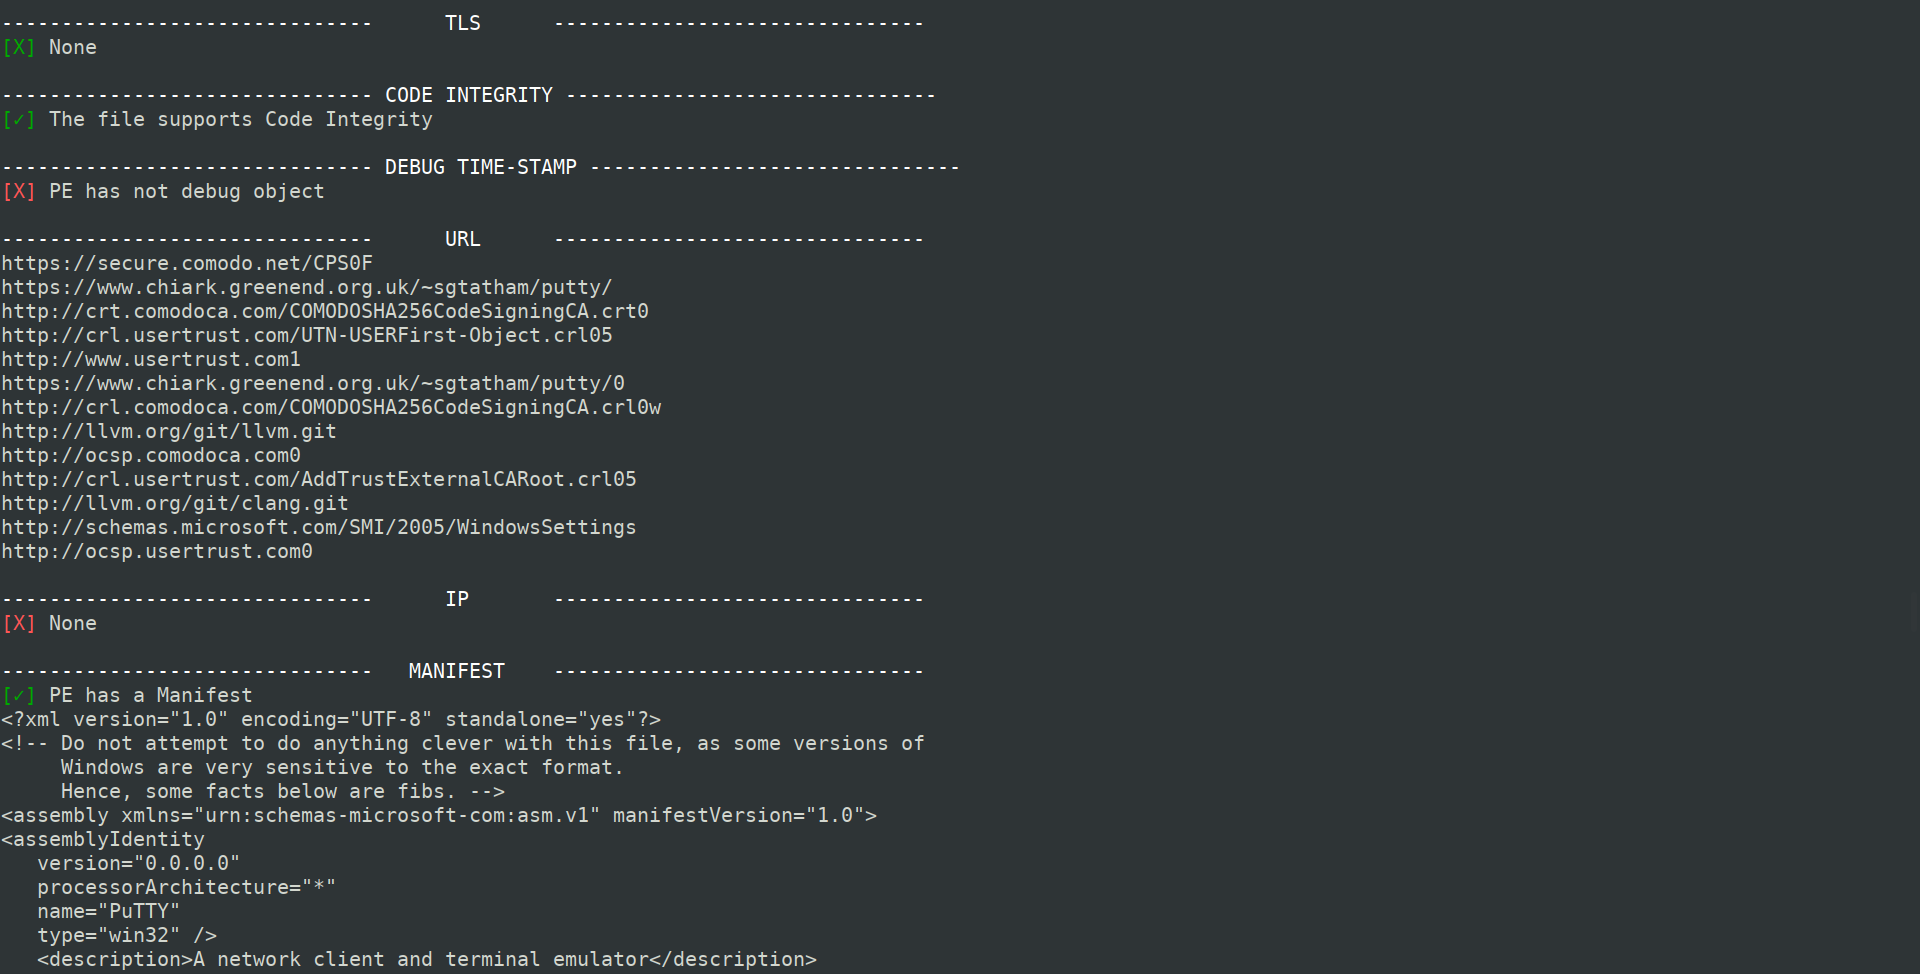
Screenshot

und weitere Zeilen..

CSV-Ausgabe

Ergebnis

und weitere Spalten..

Extrahierte Merkmale

  • Verdächtiges Entropie-Verhältnis
  • Verdächtiges Namens-Verhältnis
  • Verdächtige Codegröße
  • Verdächtiger Debugging-Zeitstempel
  • Anzahl der Exporte
  • Anzahl der Anti-Debugging-Aufrufe
  • Anzahl der Virtual-Machine-Erkennungs-Aufrufe
  • Anzahl der verdächtigen API-Aufrufe
  • Anzahl der verdächtigen Zeichenfolgen
  • Anzahl der YARA-Regelübereinstimmungen
  • Anzahl der gefundenen URLs
  • Anzahl der gefundenen IPs
  • Cookie auf dem Stack (GS)-Unterstützung
  • Control Flow Guard (CFG)-Unterstützung
  • Data Execution Prevention (DEP)-Unterstützung
  • Address Space Layout Randomization (ASLR)-Unterstützung
  • Structured Exception Handling (SEH)-Unterstützung
  • Thread Local Storage (TLS)-Unterstützung
  • Vorhandensein eines Manifests
  • Vorhandensein einer Version
  • Vorhandensein eines digitalen Zertifikats
  • Erkennung von Packern
  • Erkennung in der VirusTotal-Datenbank
  • Import-Hash

Hinweise

  • Kann auf einem einzelnen oder mehreren PEs (in einem Verzeichnis platziert) ausgeführt werden
  • Die Ausgabe wird (im selben Verzeichnis wie pepper.py) als DATEINAME-output.csv gespeichert
  • Um den VirusTotal-Scan zu verwenden, fügen Sie Ihren privaten Schlüssel im Modul „virustotal.py“ hinzu (Internetverbindung erforderlich)
  • Software-Lizenz

Danksagungen

Vielen Dank an diejenigen, die mir indirekt bei dieser Arbeit geholfen haben, insbesondere:

  • Das LIEF-Projekt und seine großartige Bibliothek
  • PEstudio, eine wirklich erstaunliche Software zur Analyse von PEs
  • PEframe von guelfoweb, ein unglaublich verbreitetes Tool zur statischen Analyse von Portable-Executable-Malware und bösartigen MS Office-Dokumenten
  • Das Yara-Rules-Projekt, das kompilierte Signaturen bereitstellt, klassifiziert und so aktuell wie möglich gehalten

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →