
 0liverflow/cve2poc
CVE2PoC ist ein Tool, das Penetrationstestern, Bug Hunter und Sicherheitsforschern hilft, schnell öffentliche Exploits oder PoCs zu einer CVE-ID zu finden.



CVE2PoC ist ein Tool, das Penetrationstestern, Bug Huntern und Sicherheitsforschern hilft, schnell öffentliche Exploits, Proof-of-Concepts (PoCs) und Advisories zu einer CVE-ID zu finden.
CVE2PoC kann mit pipx oder uv installiert werden.
pipx install git+https://github.com/0liverFlow/cve2poc
uv tool install git+https://github.com/0liverFlow/CVE2PoC
uvx git+https://github.com/0liverFlow/CVE2PoC
Die Verwendung von CVE2PoC ist unkompliziert. Sie können es nutzen, indem Sie einfach eine CVE-ID angeben.
Weitere Informationen zu den Funktionen des Tools finden Sie im Hilfemenü und im folgenden Demonstrationsabschnitt.
usage: cve2poc.py [-h] [-x] [-d] [-f FILE] [-o OUTPUT] [-l LANGUAGE] [--limit LIMIT] [-t] [--labs CVE ID]
                  [--bugbounty-reports CVE ID] [--mitigations CVE ID] [--cve2cpe CVE ID] [--cpe2cve CPE] [-s FILE]
                  [--api-keys] [--no-banner]
                  [cve]

A simple yet powerful tool to quickly find PoCs related to a CVE ID

positional arguments:
  cve                               CVE ID

options:
  -h, --help                        show this help message and exit
  -x , --examine                    Examine an exploit's README file
  -d, --description                 Display a CVE ID description
  -f FILE, --file FILE              Specify a file containing a list of CVE IDs
  -o OUTPUT, --output OUTPUT        Output directory to store the reports
  -l LANGUAGE, --language LANGUAGE  Filter PoCs by programming language
  --limit LIMIT                     Number of PoCs to display
  -t , --threads                    Number of concurrent threads
  --labs CVE ID                     Search pre-built docker environments and Hands-on labs related to a CVE ID
  --bugbounty-reports CVE ID        Search Bug Bounty reports related to a CVE ID
  --mitigations CVE ID              Remediation steps to fix a vulnerability
  --cve2cpe CVE ID                  Retrieve CPEs related to a CVE ID
  --cpe2cve CPE                     Retrieve CVEs related to a CPE
  -s FILE, --save FILE              Output file to save CPE2CVE results
  --api-keys                        Configure your GitHub and NVD API keys (Not required)
  --no-banner                       Remove banner
Führen Sie diesen Befehl aus, um nach öffentlichen Exploits zu einer CVE-ID zu suchen:
cve2poc <CVE ID>
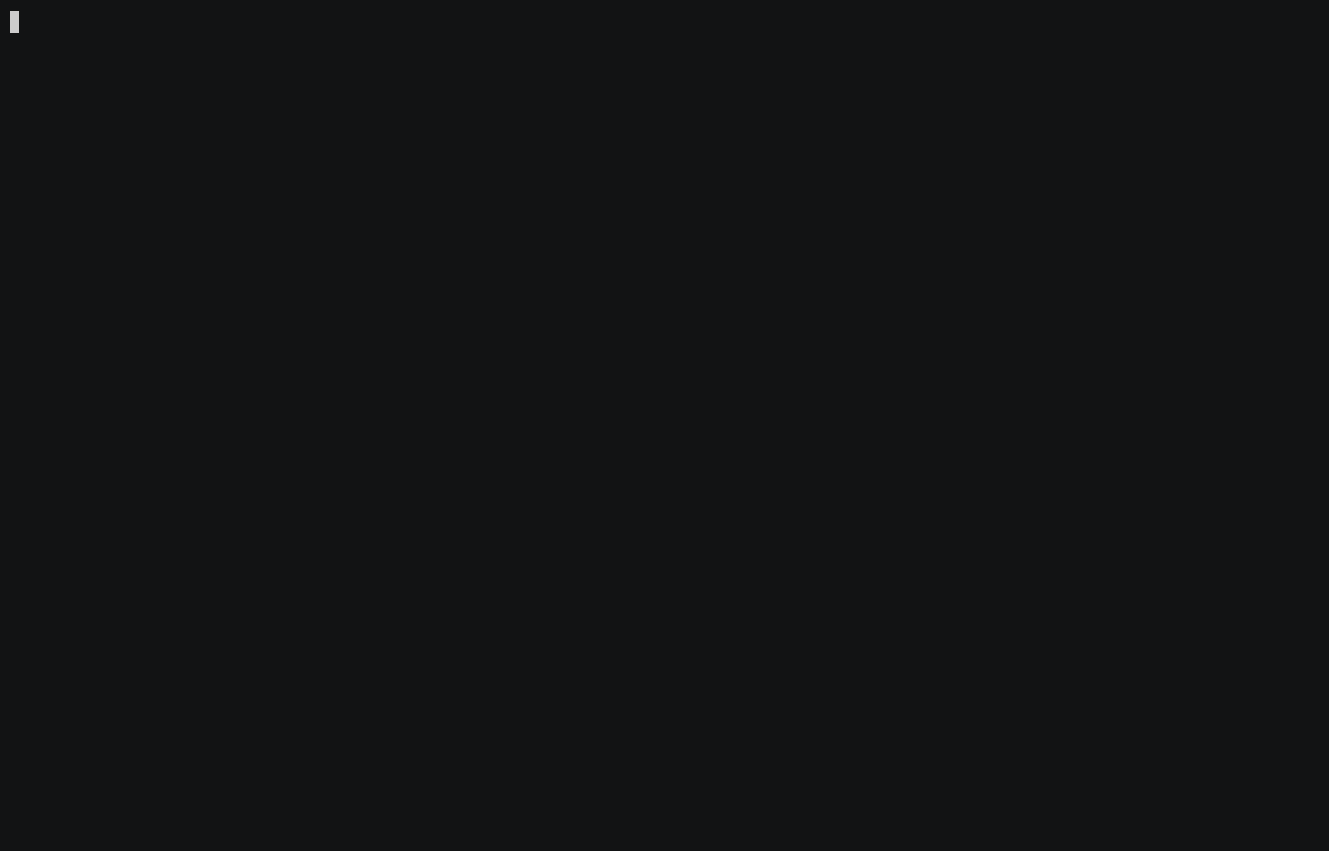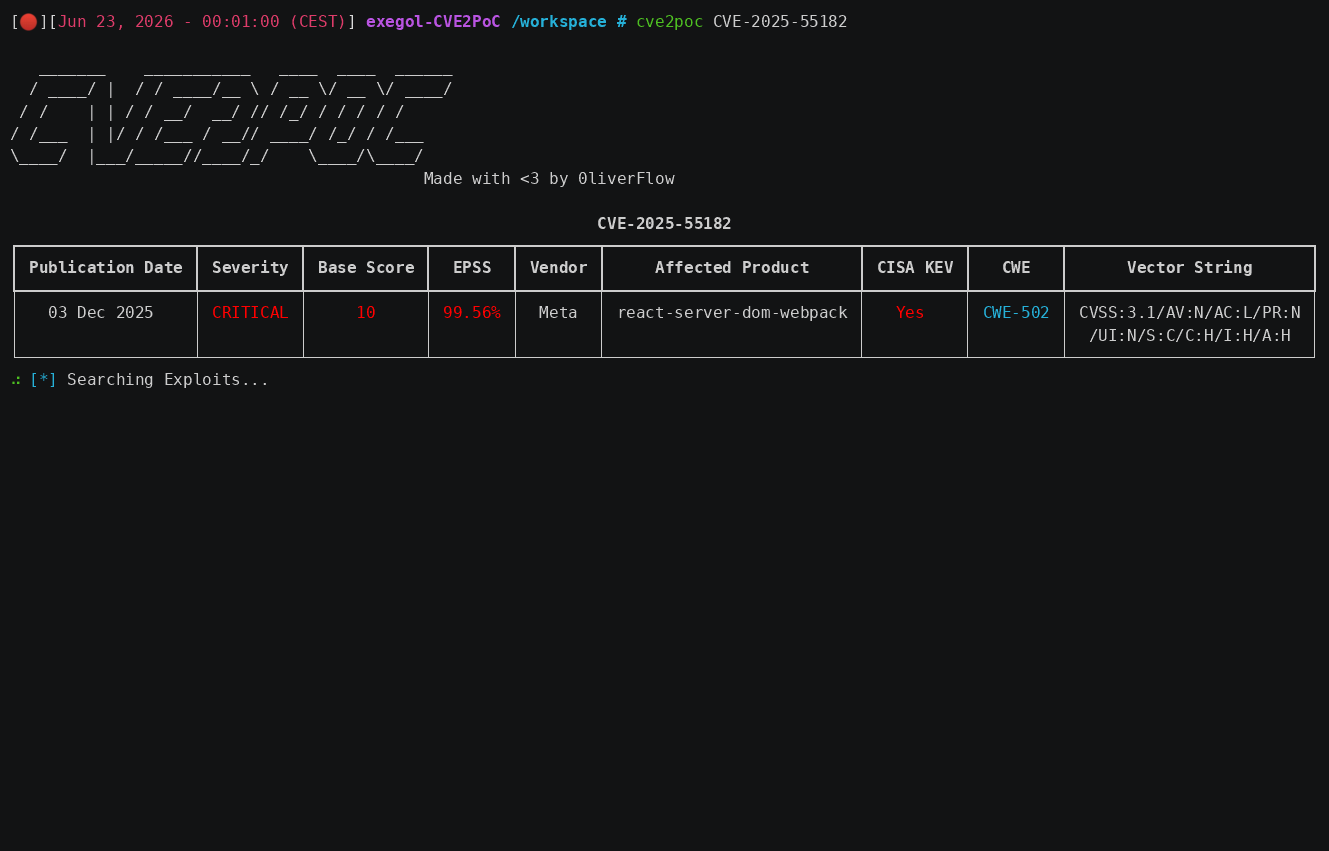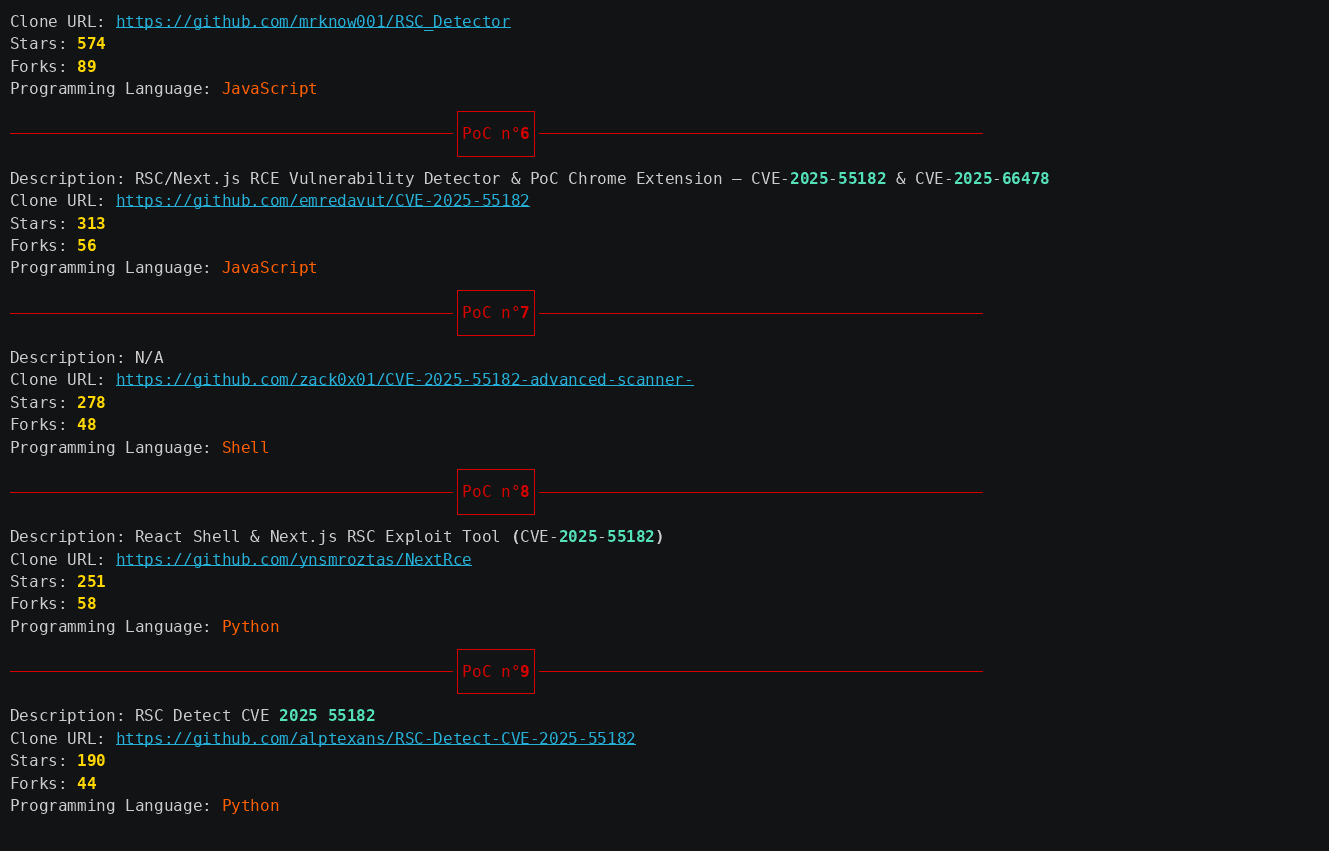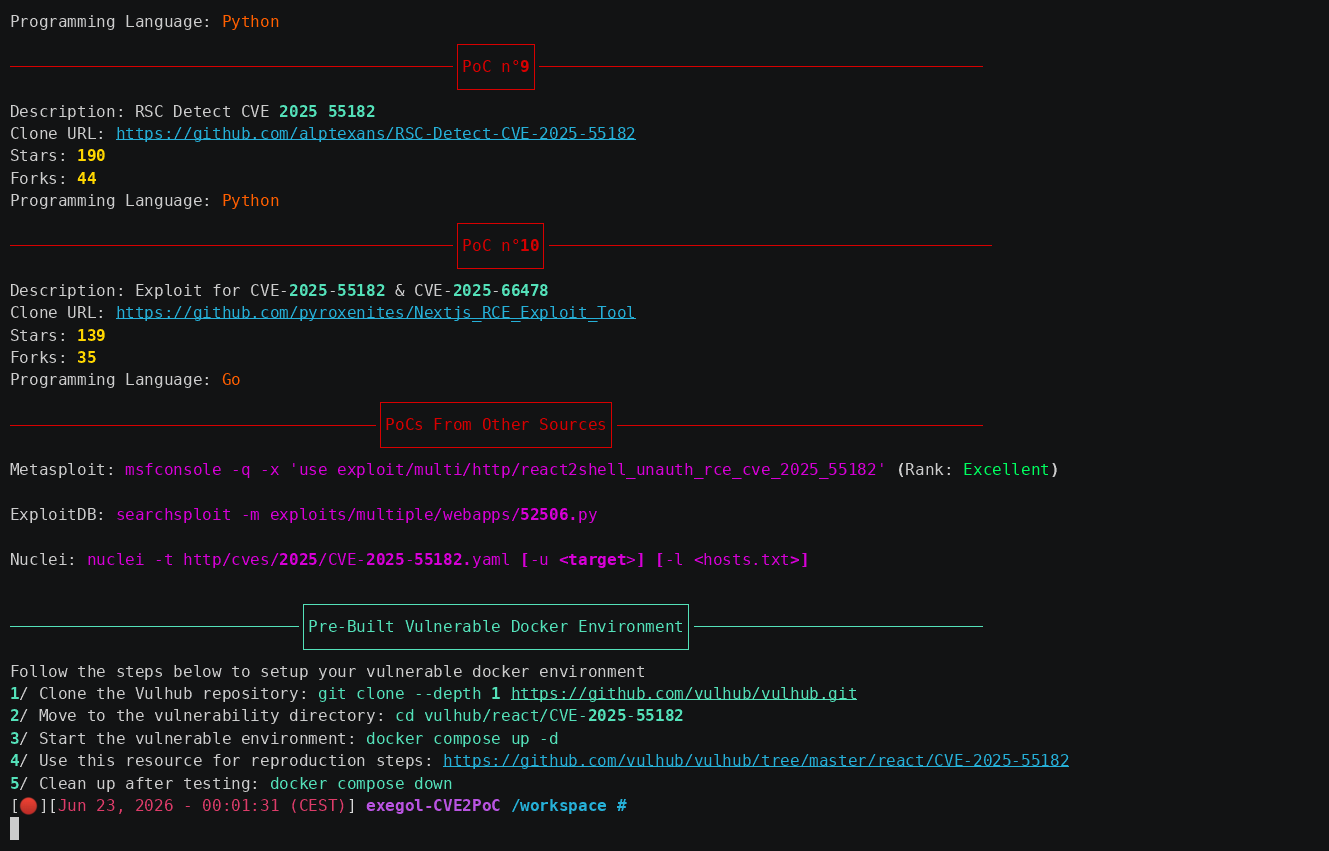
Standardmäßig gibt das Tool die Top 10 Exploits zurück, sortiert nach ihren Stars und Forks.
Zusätzlich sucht es nach Metasploit-Modulen, Nuclei-Templates und Exploit-DB-Exploits, die mit der angegebenen CVE-ID zusammenhängen.
Um nach mehreren CVEs zu suchen, geben Sie mit dem Flag -f eine Datei an, die eine Liste von CVE-IDs enthält (eine CVE pro Zeile):
cve2poc -f <file>
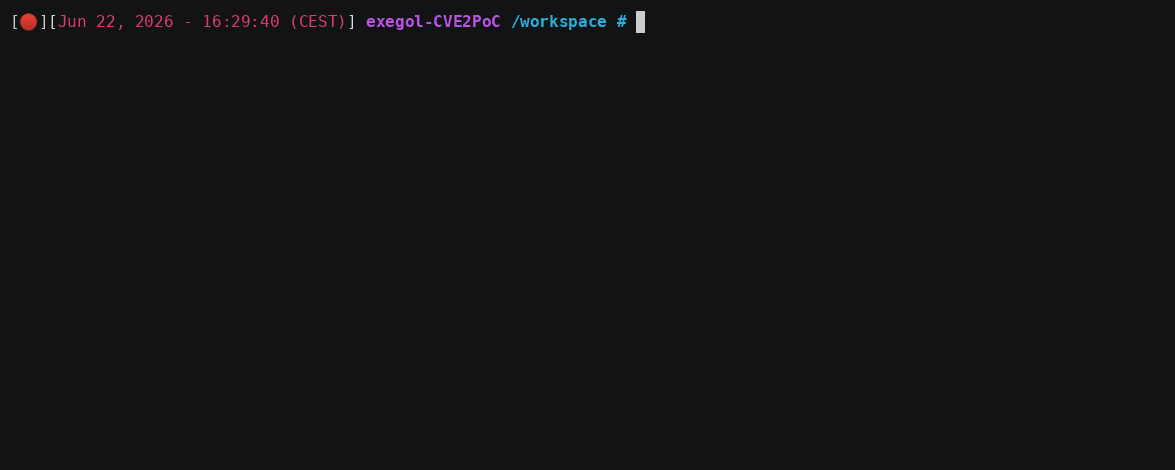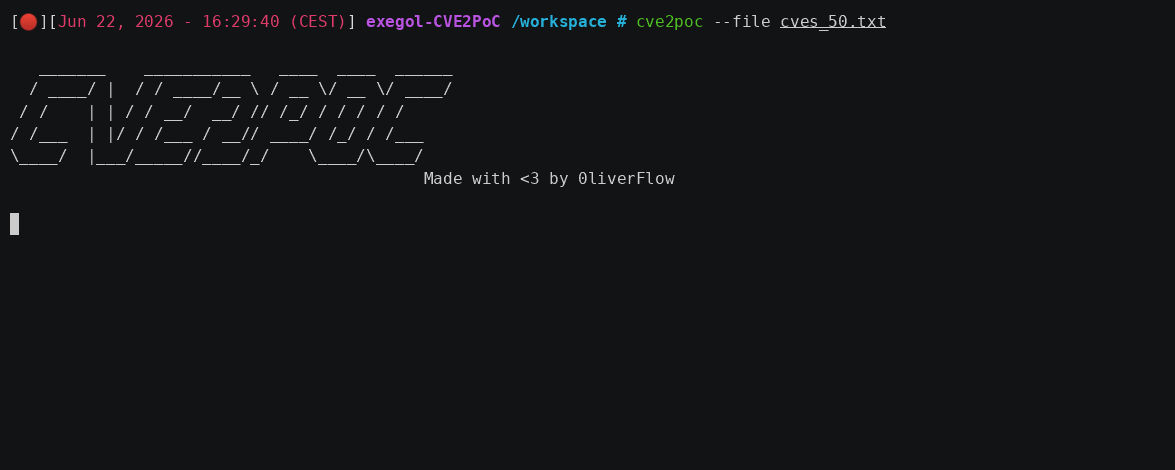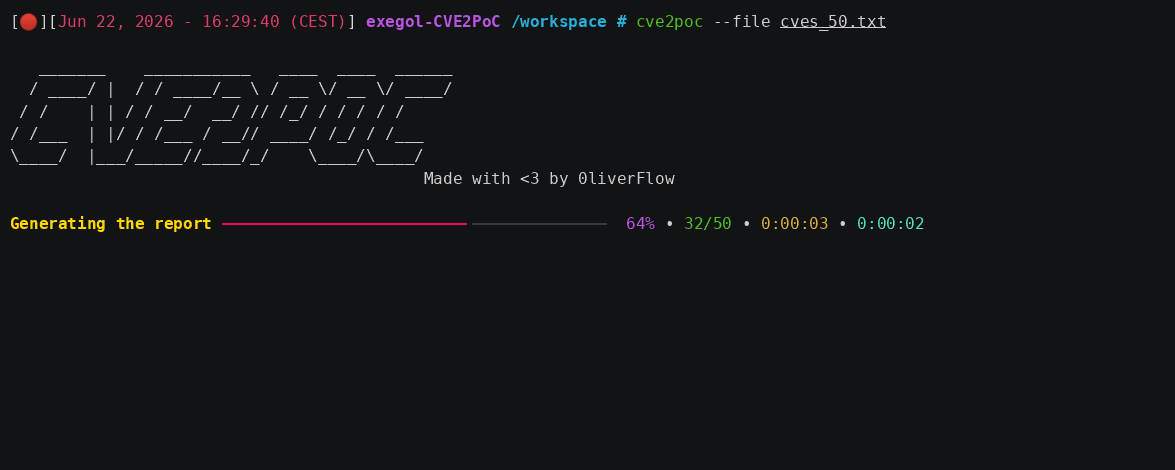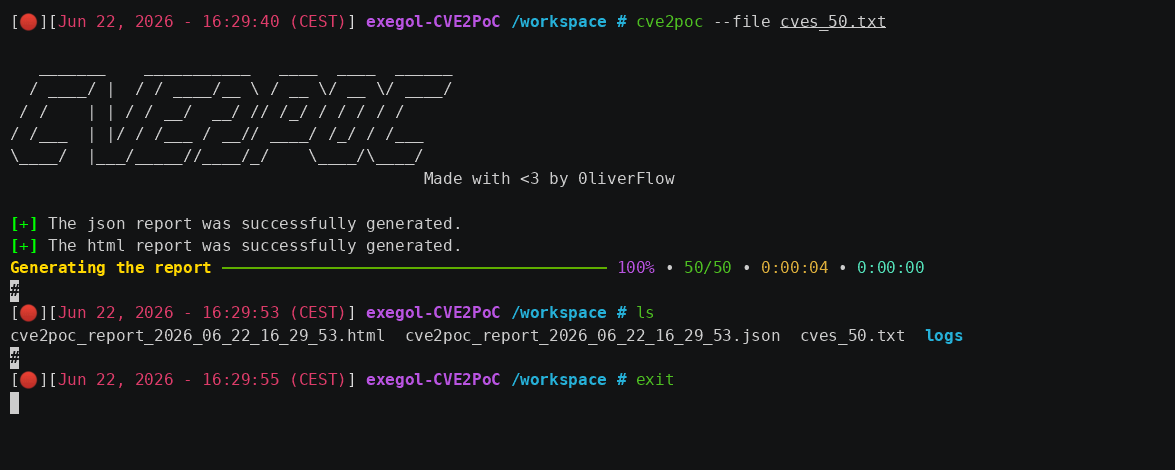
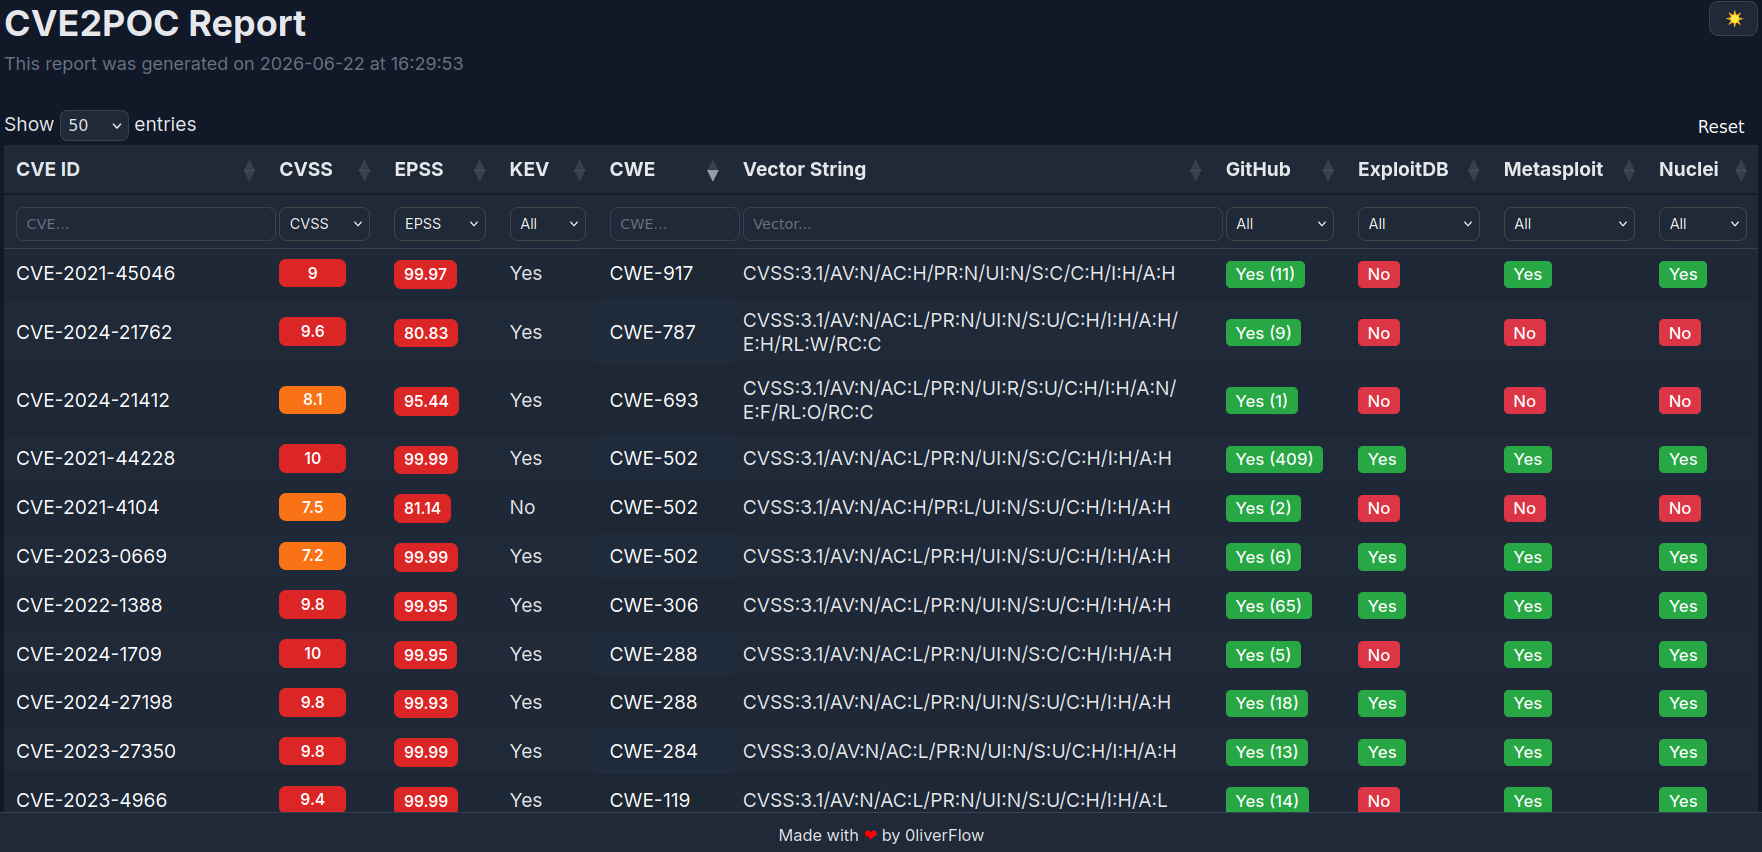
Standardmäßig erzeugt CVE2PoC automatisch detaillierte JSON- und HTML-Berichte im aktuellen Verzeichnis.
Um ein anderes Ausgabeverzeichnis zu verwenden, nutzen Sie das Flag-o.
Um diese Funktion zu testen, verwenden Sie die bereitgestellten Beispieldateien.
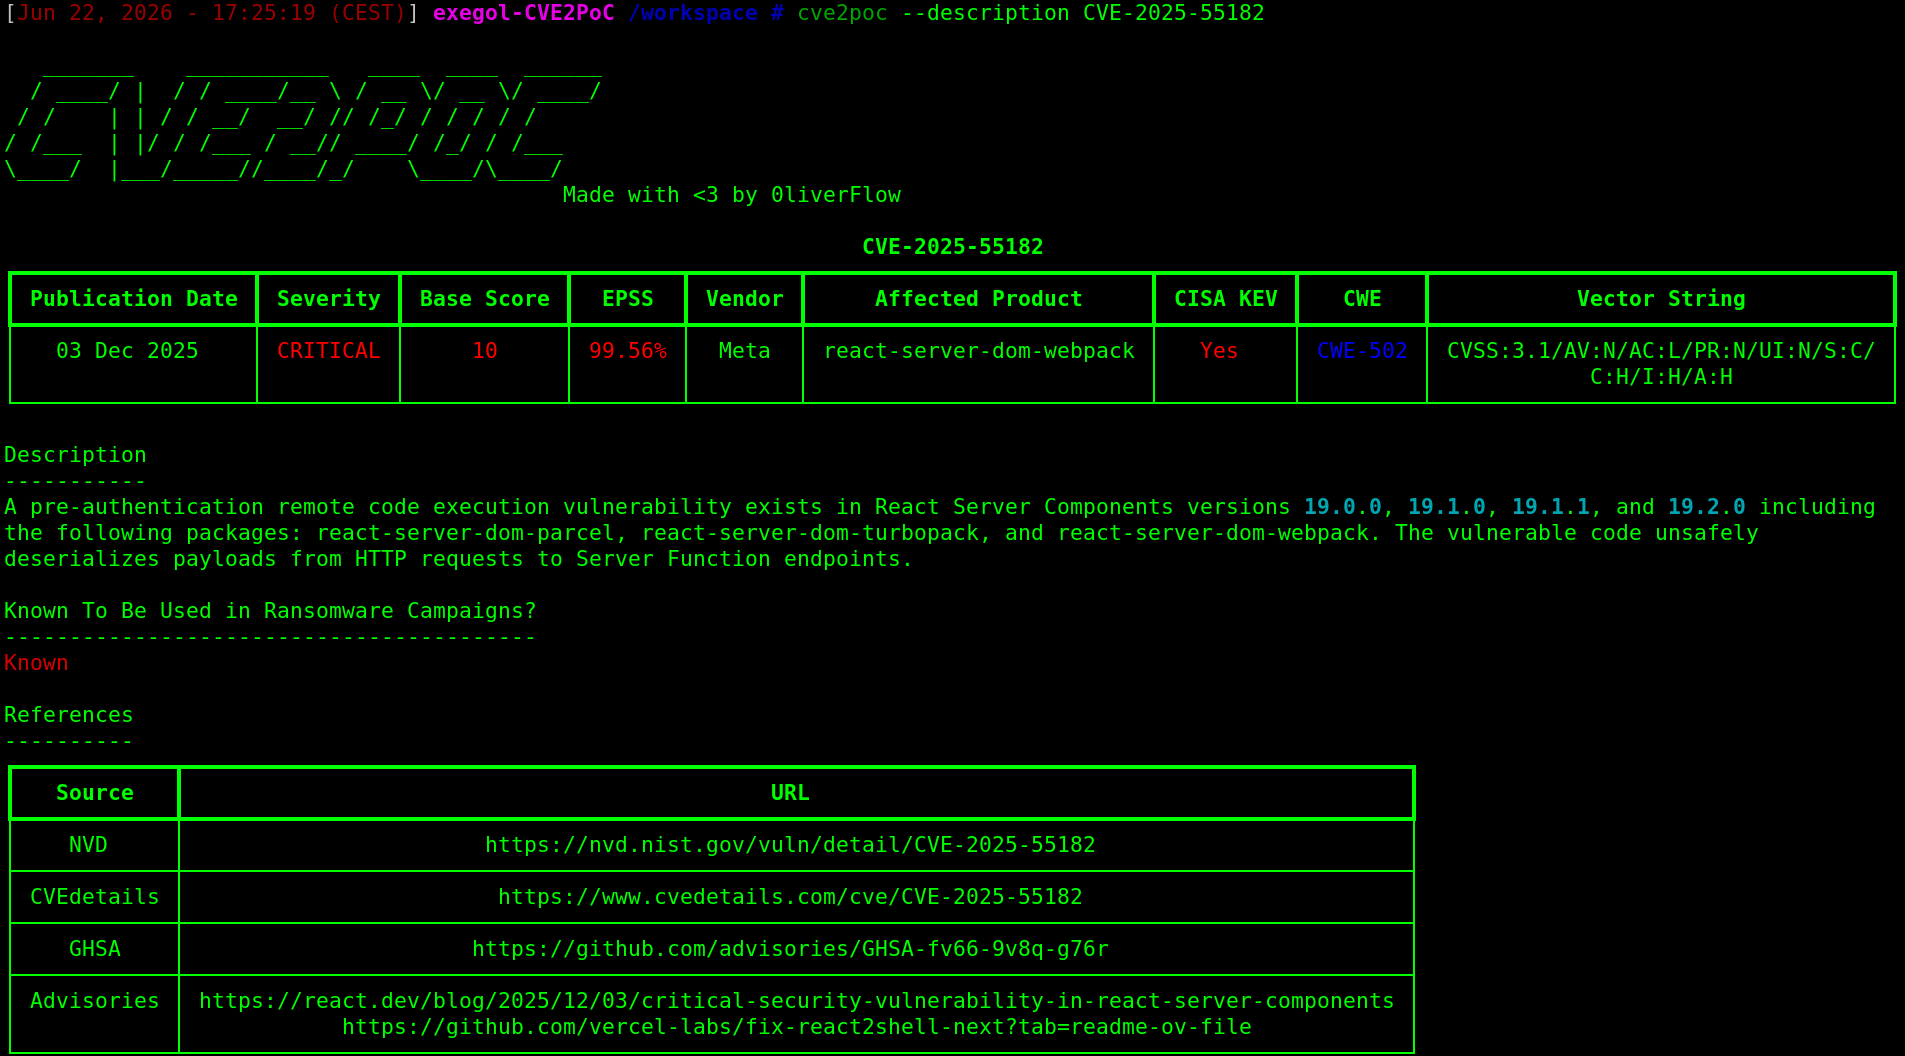
Der folgende Befehl gibt eine Beschreibung der CVE-ID sowie zusätzliche Referenzen zurück, um die Schwachstelle besser zu verstehen:
cve2poc --description <CVE ID>
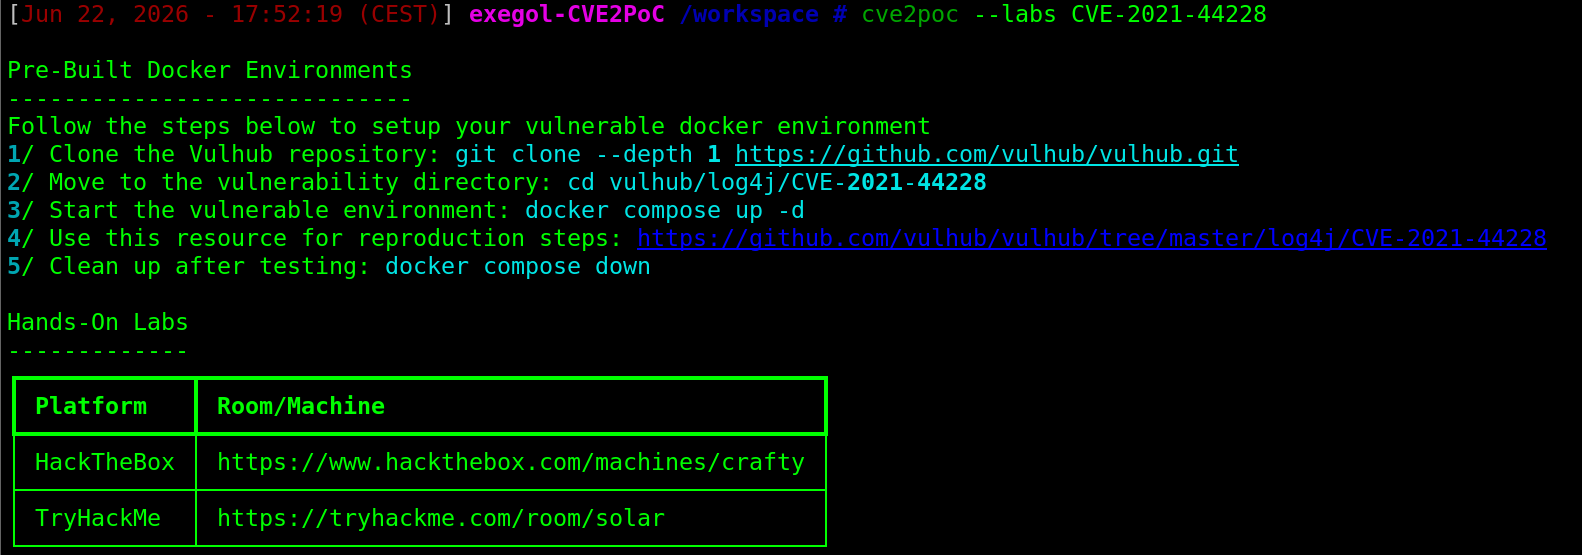
CVE2PoC kann verwendet werden, um gebrauchsfertige Docker-Umgebungen und Hands-on-Labs zu finden, mit denen Exploits sicher verstanden und getestet werden können, bevor sie in realen Umgebungen eingesetzt werden, wodurch das Risiko von Produktionsstörungen verringert wird.
cve2poc --labs <CVE ID>
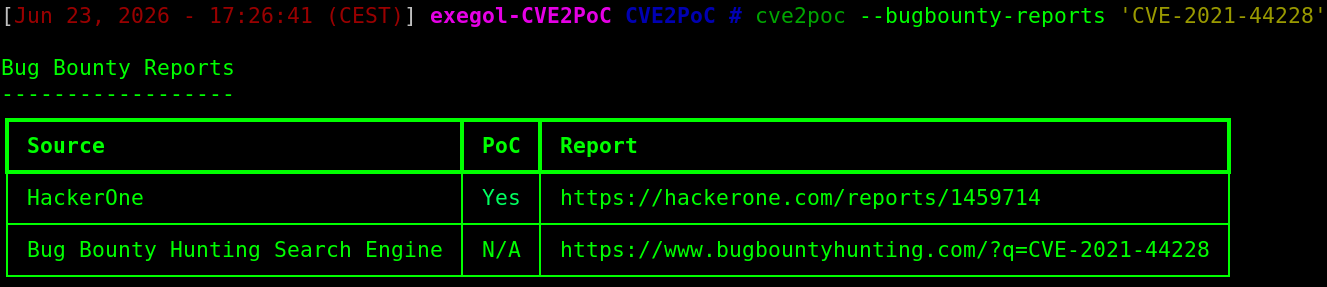
Bug-Bounty-Berichte können nützlich sein, um besser zu verstehen, wie eine CVE in realen Szenarien ausgenutzt wurde. Sie können auch PoCs enthalten, die dir helfen können, die Schwachstelle zu reproduzieren.
cve2poc --bugbounty-reports <CVE ID>
Um schnell Behebungsschritte für eine Schwachstelle zu ermitteln, verwenden Sie diesen Befehl:
cve2poc --mitigations <CVE ID>
CVE2PoC bietet eine Funktion, mit der Sie nach PoCs suchen können, die in einer bestimmten Programmiersprache geschrieben sind. Um sie zu verwenden, führen Sie diesen Befehl aus:
cve2poc <CVE ID> --language <Programming Language>
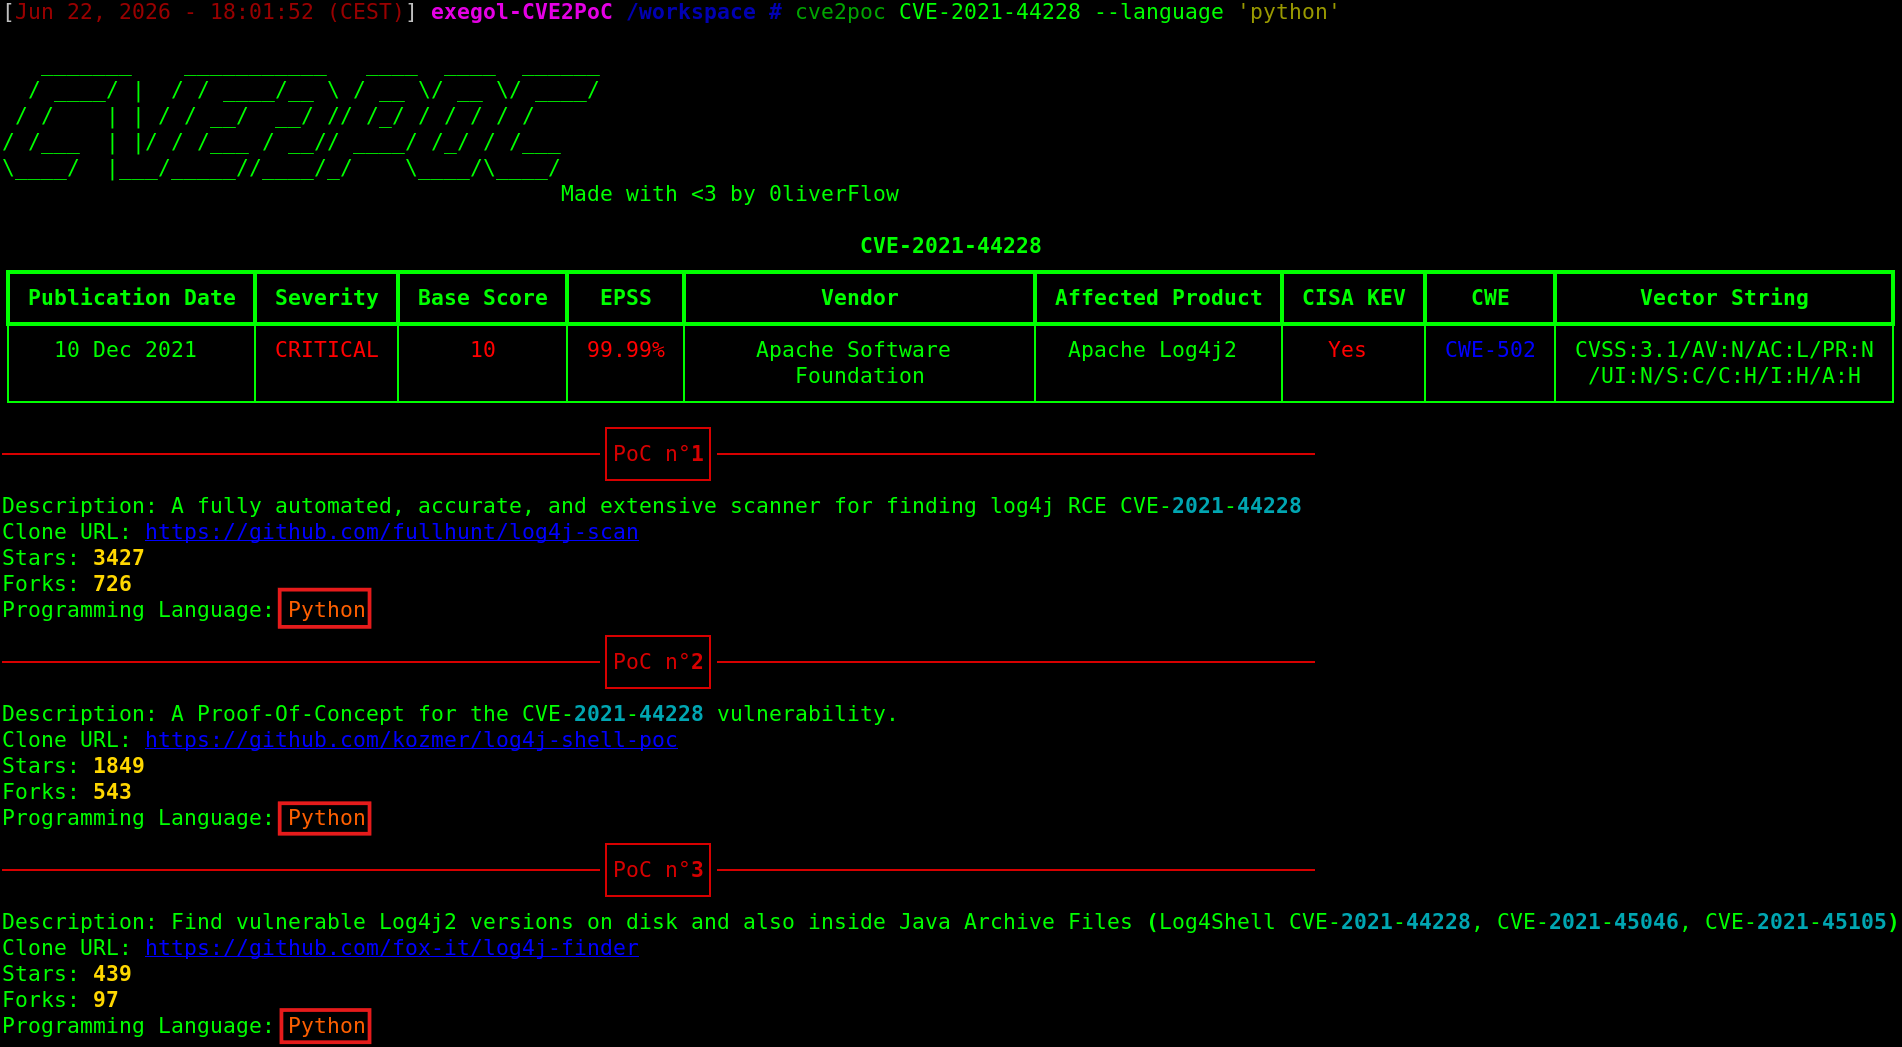
Standardmäßig gibt CVE2PoC die zehn besten auf GitHub gefundenen Exploits zurück. Sie können jedoch mit dem Flag --limit mehr oder weniger Exploits anzeigen:
cve2poc <CVE ID> --limit <N>







